Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für InLine-USB-PS-2
Top-Angebote
Produkte zum Begriff InLine-USB-PS-2:
-
InLine PS/2 Verlängerung (USB 2.0), Speicherkartenlesegerät, BeigeDie PS/2 Verlängerung von InLine ist eine praktische Lösung zur Erweiterung der Reichweite von PS/2-Geräten. Mit einer Länge von 15 Metern ermöglicht dieses Kabel eine flexible Anordnung von Peripheriegeräten, ohne dass die Verbindungsgeschwindigkeit oder Signalqualität beeinträchtigt wird. Es verfügt über einen männlichen Mini-DIN (PS/2-Typ) Stecker auf der einen Seite und eine weibliche Mini-DIN Buchse auf der anderen Seite, was eine einfache Verbindung zu verschiedenen PS/2-Geräten ermöglicht. Diese Verlängerung ist ideal für Anwendungen, bei denen eine grössere Distanz zwischen dem Computer und den angeschlossenen Geräten erforderlich ist, wie beispielsweise bei der Verwendung von Tastaturen oder Mäusen in grösseren Räumen. Die robuste Bauweise sorgt für eine zuverlässige Leistung und Langlebigkeit, während die standardisierte Schnittstelle eine breite Kompatibilität gewährleistet. - 15 Meter Länge für flexible Anordnung von Geräten - Männlicher Mini-DIN Stecker und weibliche Mini-DIN Buchse - Robuste Bauweise für zuverlässige Leistung.28,68 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff InLine-USB-PS-2:
-
INLINE USB PS/2 Adapter, USB Buchse A auf PS/2 SteckerProduktbeschreibung : InLine Tastatur- / Maus-AdapterTyp : Tastatur- / Maus-AdapterAnschluss : 6-poliger mini-DIN (PS/2-Stil) - männlichStecker (zweites Ende) : 4-polig USB Typ A - weiblich4,56 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
INLINE USB PS/2 Adapter, USB Stecker A auf PS/2 BuchseProduktbeschreibung : InLine Tastatur- / Maus-AdapterTyp : Tastatur- / Maus-AdapterAnschluss : 6-poliger mini-DIN (PS/2-Stil) - weiblichStecker (zweites Ende) : 4-polig USB Typ A - männlich3,45 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für InLine-USB-PS-2
-
InLine PS/2 Verlängerung (USB 2.0), Speicherkartenlesegerät, BeigeDie PS/2 Verlängerung von InLine ist eine praktische Lösung zur Erweiterung der Reichweite von PS/2-Geräten. Mit einer Länge von 15 Metern ermöglicht dieses Kabel eine flexible Anordnung von Peripheriegeräten, ohne dass die Verbindungsgeschwindigkeit oder Signalqualität beeinträchtigt wird. Es verfügt über einen männlichen Mini-DIN (PS/2-Typ) Stecker auf der einen Seite und eine weibliche Mini-DIN Buchse auf der anderen Seite, was eine einfache Verbindung zu verschiedenen PS/2-Geräten ermöglicht. Diese Verlängerung ist ideal für Anwendungen, bei denen eine grössere Distanz zwischen dem Computer und den angeschlossenen Geräten erforderlich ist, wie beispielsweise bei der Verwendung von Tastaturen oder Mäusen in grösseren Räumen. Die robuste Bauweise sorgt für eine zuverlässige Leistung und Langlebigkeit, während die standardisierte Schnittstelle eine breite Kompatibilität gewährleistet. - 15 Meter Länge für flexible Anordnung von Geräten - Männlicher Mini-DIN Stecker und weibliche Mini-DIN Buchse - Robuste Bauweise für zuverlässige Leistung.28,68 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
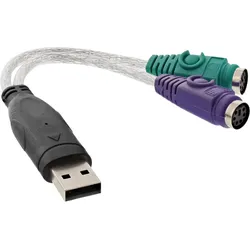
InLine USB zu PS/2 Konverter, USB Stecker an 2x PS/2 Buchse für Maus + TastaturPS/2-Eingabegeräte per USB weiterverwenden PS/2-Maus und -Tastatur gleichzeitig:Zwei Eingabegeräte über eine USB-Schnittstelle betreiben. Plug & Play ohne Neustart:Sofort einsatzbereit, keine Treiberinstallation notwendig. Breite Systemkompatibilität:Windows, Mac OS, Netware, Unix, Linux, Sun. Kein externes Netzteil:Reduziert Aufwand und Kabelmanagement. Auf einen Blick Anschluss 12x 6-p Mini-DIN Anschluss 2USB A Steckverbinder 1 GeschlechtStecker Steckverbinder 2 GeschlechtBuchse Kompatible BetriebssystemeWin 2000, XP, Vista, Win 7 Netware 4.11, 5.0 HP Unix Linux MacOS 8.6 SUN Microsystems Produktbeschreibung Der USB-zu-PS/2-Adapter verbindet klassische PS/2-Eingabegeräte mit einem USB-Anschluss am Rechner. So können Sie Maus und Tastatur inklusive Wheel-Funktion und Multimedia-Tasten weiter nutzen und vorhandene Hardware ohne Umrüstung im Betrieb behalten. In professionellen IT-Umgebungen, bei Installationen vor Ort und im Serviceeinsatz erleichtert der Adapter die Einbindung vorh...8,05 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
InLine USB Adapter Kabel, USB Stecker A auf PS/2 BuchsePS/2-Eingabegeräte am USB-Port weiterverwenden PS/2-Peripherie weiter nutzen:Tastaturen und Mäuse an Rechnern ohne PS/2-Port über USB betreiben. Einfache Einrichtung:Einfach zwischen USB Typ A und PS/2 stecken. Kompakte Kabellösung:ca. 20 cm Länge hält den Anschlussbereich übersichtlich. Kosteneffizient umrüsten:Vorhandene Geräte weiterverwenden statt neu zu kaufen. Auf einen Blick Kabellänge0,2 m Anschluss 16-p Mini-DIN Anschluss 2USB A Steckverbinder 1 GeschlechtStecker Steckverbinder 2 GeschlechtBuchse Produktbeschreibung Das Adapterkabel verbindet einen USB Typ A Anschluss mit einer PS/2 6-poligen Mini-DIN Buchse und ermöglicht den Weiterbetrieb vorhandener PS/2-Eingabegeräte an Systemen mit ausschließlich USB-Ports. Die kurze Kabellänge erleichtert eine aufgeräumte Kabelführung am Arbeitsplatz. Es bewährt sich in professionellen IT-Umgebungen, bei Installationen vor Ort und im Serviceeinsatz, wenn bestehende Infrastrukturen mit PS/2-Peripherie auf moderne Rechner treffen. Auch ...5,82 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.