Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
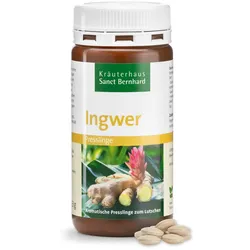

Ähnliche Suchbegriffe für Ingwer-Presslinge-250-Tabletten
Top-Angebote
Produkte zum Begriff Ingwer-Presslinge-250-Tabletten:
-
Kurkuma-Ingwer PresslingeMit wertvollem, hoch bioverfügbarem Kurkumaextrakt (CurcugreenTM ) und Ingwer. Vitamin C hilft die Zellen vor oxidativem Stress zu schützen [1]. Vitamin D trägt zu einer normalen Funktion des Immunsystems [4] und zu einer normalen Muskelfunktion [5] bei.23,99 €*Versand: 2,90 €Sichere Weiterleitung zum Anbieter
-
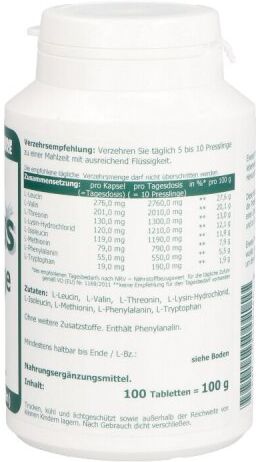
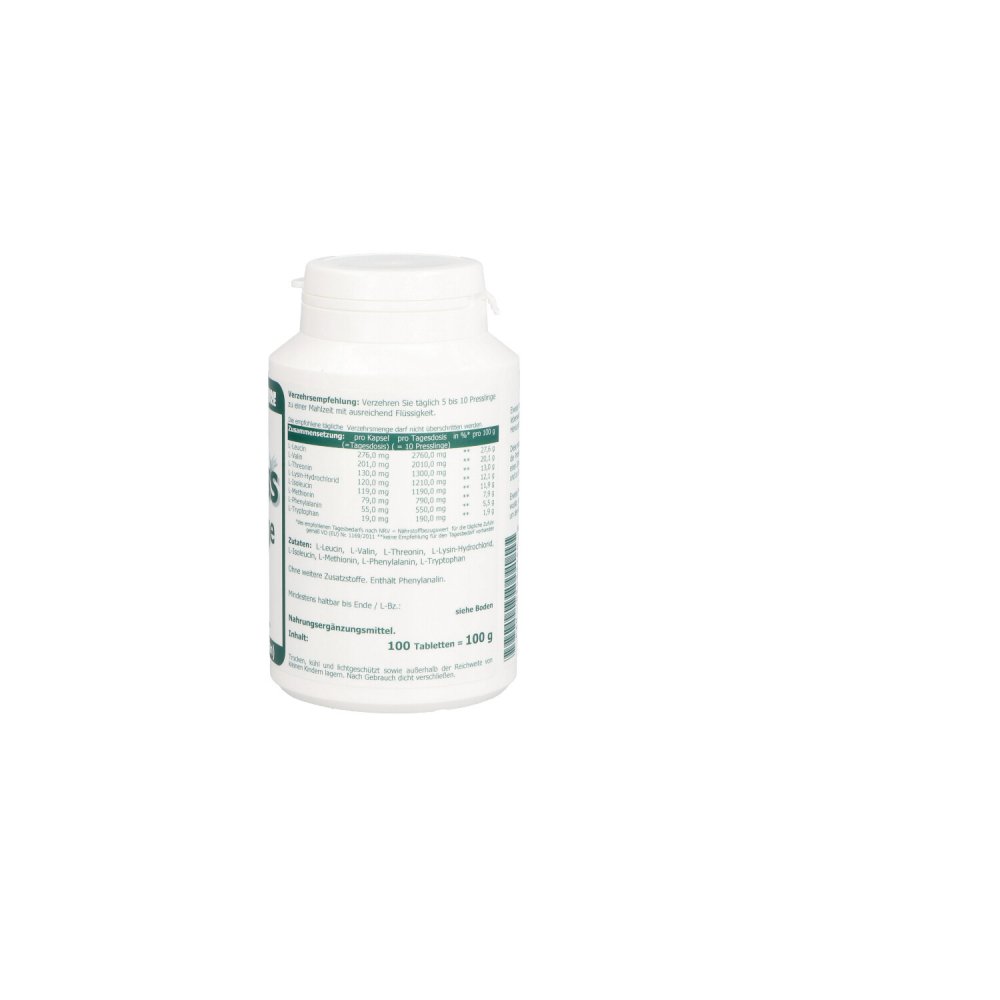
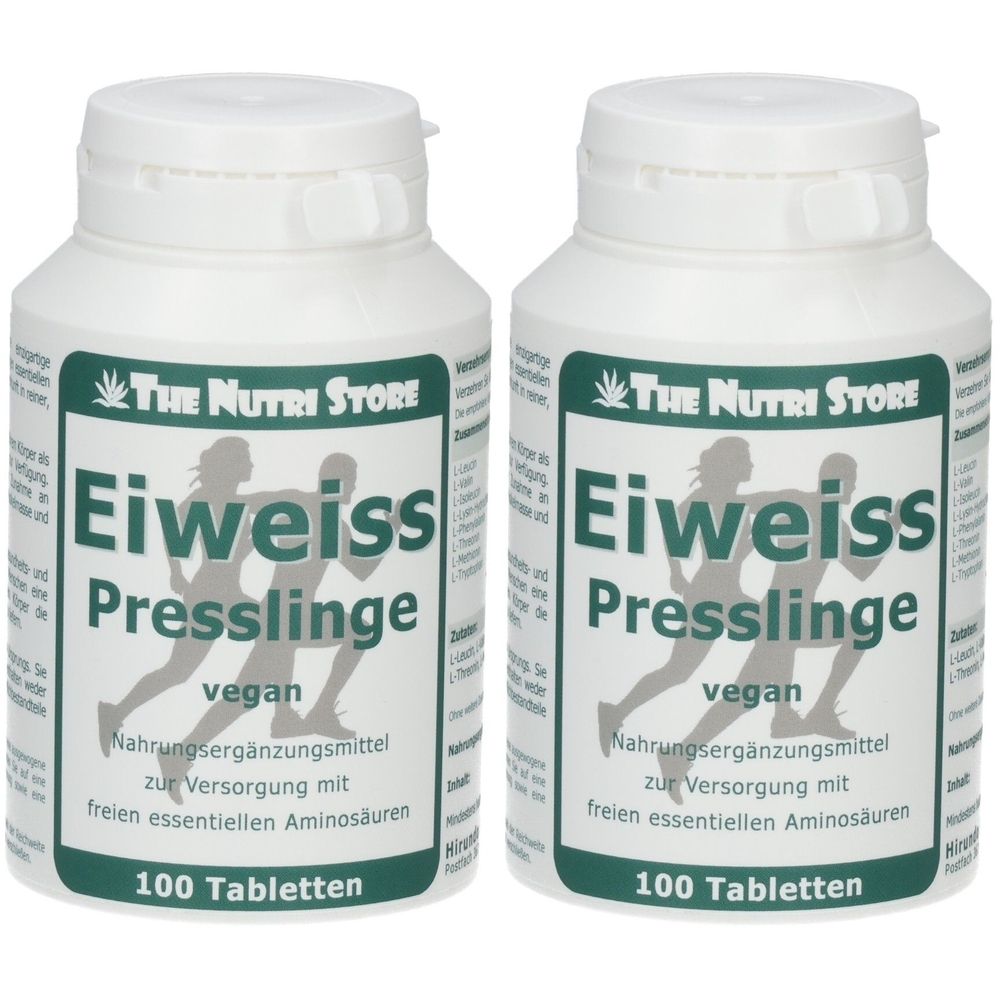
Eiweiss Presslinge x2 2x100 St TablettenNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Eiweiß Presslinge 100 St Eiweiß Presslinge Zutaten: L-Leucin, L-Valin, L-Threonin, L-Lysin-Hydrochlorid, L-Isoleucin, L-Methionin, L-Phenylalanin, L-Tryptophan Zusammensetzung pro Tablette pro 100 g L-Leucin 276 mg 27,6 g L-Valin 201 mg 20,1 g L-Threonin 130 mg 13,0 g L-Lysin-Hydrochlorid 121 mg 12,1 g L-Isoleucin 119 mg 11,9 g L-Methionin 79 mg 7,9 g L-Phenylalanin 55 mg 5,5 g L-Tryptophan 19 mg 1,9 g Verzehrempfehlung: Verzehren Sie täglich 5 bis 10 Eiweiss Presslinge mit reichlich Flüssigkeit ca. 30 Minuten vor sportlicher Aktivität. Hinweis: Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Nettofüllmenge: 100 Kapseln = 100 g Hersteller: Hirundo Products Vertriebsanstalt Mauren Postfach 367 FL-9493 Mauren Fürstentum Liechtenstein79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ingwer-Presslinge-250-Tabletten:
-
Ingwer-Presslinge 250 Tabletten - 123 gIngwer (Zingiber officinale) ist eine Gewürzpflanze, die in den Tropen und Subtropen wächst. In den unscheinbaren Knollen steckt ein wahres Feuerwerk an gesunden Inhaltsstoffen: zahlreiche Vitamine und Mineralien sowie ein überdurchschnittlich breites Profil an ätherischen Ölen. Mit ihrem aromatisch-würzigen und leicht scharfen Geschmack unterstützen unsere Ingwer-Presslinge auf natürliche Weise die Funktion des Magens und verschaffen Ihnen ein wohliges, wärmendes Gefühl. Beugt Unwohlsein vor, deshalb ideal für zwischendurch und auf Reisen!11,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kurkuma-Ingwer PresslingeMit wertvollem, hoch bioverfügbarem Kurkumaextrakt (CurcugreenTM ) und Ingwer. Vitamin C hilft die Zellen vor oxidativem Stress zu schützen [1]. Vitamin D trägt zu einer normalen Funktion des Immunsystems [4] und zu einer normalen Muskelfunktion [5] bei.23,99 €*Versand: 2,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ingwer-Presslinge-250-Tabletten
-
Eiweiss Presslinge x2 2x100 St TablettenNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Eiweiß Presslinge 100 St Eiweiß Presslinge Zutaten: L-Leucin, L-Valin, L-Threonin, L-Lysin-Hydrochlorid, L-Isoleucin, L-Methionin, L-Phenylalanin, L-Tryptophan Zusammensetzung pro Tablette pro 100 g L-Leucin 276 mg 27,6 g L-Valin 201 mg 20,1 g L-Threonin 130 mg 13,0 g L-Lysin-Hydrochlorid 121 mg 12,1 g L-Isoleucin 119 mg 11,9 g L-Methionin 79 mg 7,9 g L-Phenylalanin 55 mg 5,5 g L-Tryptophan 19 mg 1,9 g Verzehrempfehlung: Verzehren Sie täglich 5 bis 10 Eiweiss Presslinge mit reichlich Flüssigkeit ca. 30 Minuten vor sportlicher Aktivität. Hinweis: Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Nettofüllmenge: 100 Kapseln = 100 g Hersteller: Hirundo Products Vertriebsanstalt Mauren Postfach 367 FL-9493 Mauren Fürstentum Liechtenstein79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ingwer-Tee 250 g - 250 gWohlschmeckender und würziger Kräutertee mit Ingwer, Grüntee Sencha, Lemongras und Süßholzwurzel. Tees sind unsere Spezialität! Angefangen hat unsere Firmengeschichte 1903 mit der Herstellung von Kräutertees, die wegen ihrer hervorragenden Wirksamkeit bei vielerlei Krankheiten und Beschwerden schnell zu großer Bekanntheit und – nebenbei erwähnt – auch zu etlichen Auszeichnungen gelangten, so z.B. zu Goldmedaille und Ehrenpreis bei Ausstellungen in Rom und London. Vertrauen Sie unserer langjährigen Erfahrung und genießen Sie regelmäßig eine Tasse gesunden, wohlschmeckenden Tee aus dem Hause Sanct Bernhard.6,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.