Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Insect-Pest-Management-Fachbücher
Top-Angebote
Produkte zum Begriff Insect-Pest-Management-Fachbücher:
-
Die Pest der Phantasmen, Fachbücher von Slavoj ŽižekEine zentrale Stelle unter den Antagonismen, die unsere Epoche charakterisieren, nimmt jener von Abstraktion und Überflutung mit pseudo-konkreten Bildern ein. Hinter den Aufzeichnungsflächen effektiver und affektiver Strukturierungsmächtigkeiten der neuen Medien stellt Slavoj Žižek systematisch und von einem lacanianischen Gesichtspunkt ausgehend den Voraussetzungen einer Pest nach, die alle medialen Folien kontaminiert. Kandidaten dafür sind der phantasmatische Hintergrund von Ideologie, die schillernde Beziehung zwischen Phantasie und Geniessen, der Fetischismus, erörtert von seinen religiösen Wurzeln bis zu seinen postmodernen Ausläufern, sowie der Cyberspace und seine Affektion auf den Status des Subjekts und die paradoxen Verwicklungen der kinematographischen Repräsentation des Sexualakts. Und da zeigt sich unter anderem, dass es einen Zusammenhang von Metaphysik und "fist fucking" gibt, wie auch zwischen dem Unterschied französischer, deutscher und amerikanischer Toiletten gegenüber den zumindest sieben Schleiern der Phantasie.25,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Insect-Pest-Management-Fachbücher:
-
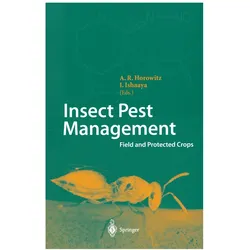
Insect Pest Management, FachbücherIn der Mitte des zwanzigsten Jahrhunderts wurden ständig neue Insektizide entwickelt, und es schien, dass Pestizide Insektenplagen unbegrenzt kontrollieren könnten. Von den 1950er bis zu den 1980er Jahren basierte die Schädlingsbekämpfung hauptsächlich auf konventionellen Insektiziden wie Organochlorverbindungen, Organophosphaten, Carbamaten und Pyrethroiden. Die schweren negativen Auswirkungen von Pestiziden auf die Umwelt, die Widerstandsprobleme, die Krisenproportionen erreichten, und öffentliche Proteste führten jedoch zu strengeren Vorschriften und Gesetzen, die darauf abzielten, den Einsatz von Pestiziden zu reduzieren. Folglich wurden alternative Methoden zur Bekämpfung von Insekten vorgeschlagen, wie die Verwendung von biorationalen Pestiziden mit minimalen negativen Auswirkungen auf die Umwelt, biologische Kontrolle, Wirtspflanzenresistenz gegen Schädlinge, Paarungsstörung mit Pheromonen sowie kulturelle und physikalische Kontrolle. Die Ideen hinter der integrierten Bekämpfung wurden Ende der 1950er Jahre von Gruppen von Entomologen aus Kalifornien veröffentlicht und dienten als Grundlage für die Einführung des integrierten Pflanzenschutzes (IPM) in den 1970er Jahren. Seit den 1980er Jahren wurden Programme zur Verwaltung von Insektizidresistenzen (IRM) eingeführt, um den zunehmenden Problemen mit Resistenzen gegen Pestizide entgegenzuwirken. Die IPM-Programme wurden gestärkt, als das Bewusstsein für die Umweltanfälligkeit zunahm. Seit Ende der 1990er Jahre wurden fortschrittliche Ansätze zur Bekämpfung von Insektenplagen entwickelt. Eine der neuartigen und aufregenden Innovationen in der Untersuchung der Pflanzenresistenz gegen Schädlinge war die Einführung von genetisch veränderten oder transgenen Pflanzen.138,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
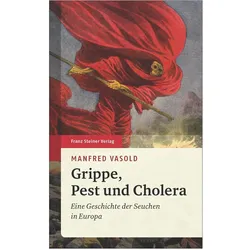
Grippe, Pest und Cholera, Fachbücher von Manfred VasoldDas Fachbuch "Grippe, Pest und Cholera" von Manfred Vasold bietet eine umfassende Analyse der grossen Epidemien, die Europa im 19. Jahrhundert geprägt haben. Der Autor untersucht die sozialen, historischen und kulturellen Faktoren, die zur Ausbreitung von Krankheiten wie der Spanischen Grippe, der Beulenpest und Cholera führten. Dabei wird deutlich, dass die Auswirkungen dieser Seuchen oft verheerender waren als die der Weltkriege des 20. Jahrhunderts. Vasold beleuchtet nicht nur die medizinischen Aspekte, sondern auch die sozialen Umstände, die das Überleben oder den Tod der Betroffenen beeinflussten. Mit einem interdisziplinären Ansatz verbindet er Geschichte und Biologie, um die komplexen Zusammenhänge zwischen Erreger und Opfer zu verdeutlichen. Dieses Buch ist eine wertvolle Ressource für alle, die sich für die Geschichte der Epidemien und deren Auswirkungen auf die Gesellschaft interessieren.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Pest der Phantasmen, Fachbücher von Slavoj ŽižekEine zentrale Stelle unter den Antagonismen, die unsere Epoche charakterisieren, nimmt jener von Abstraktion und Überflutung mit pseudo-konkreten Bildern ein. Hinter den Aufzeichnungsflächen effektiver und affektiver Strukturierungsmächtigkeiten der neuen Medien stellt Slavoj Žižek systematisch und von einem lacanianischen Gesichtspunkt ausgehend den Voraussetzungen einer Pest nach, die alle medialen Folien kontaminiert. Kandidaten dafür sind der phantasmatische Hintergrund von Ideologie, die schillernde Beziehung zwischen Phantasie und Geniessen, der Fetischismus, erörtert von seinen religiösen Wurzeln bis zu seinen postmodernen Ausläufern, sowie der Cyberspace und seine Affektion auf den Status des Subjekts und die paradoxen Verwicklungen der kinematographischen Repräsentation des Sexualakts. Und da zeigt sich unter anderem, dass es einen Zusammenhang von Metaphysik und "fist fucking" gibt, wie auch zwischen dem Unterschied französischer, deutscher und amerikanischer Toiletten gegenüber den zumindest sieben Schleiern der Phantasie.25,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Insect-Pest-Management-Fachbücher
-
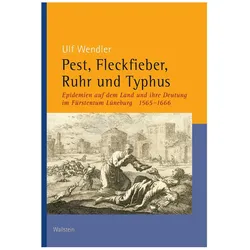
Pest, Fleckfieber, Ruhr und Typhus, Fachbücher von Ulf WendlerÜber die bemerkenswerte Widerstandskraft einer frühneuzeitlichen Gesellschaft angesichts verheerender Epidemien. Mitteleuropa erlebte von den 1560er bis zu den 1660er Jahren und besonders während des Dreissigjährigen Kriegs eine Reihe von schweren Epidemien. Angesichts von Pest, Fleckfieber, Ruhr und Typhus zeigte die frühneuzeitliche Gesellschaft eine bemerkenswerte Widerstandskraft. Am Beispiel des Fürstentums Lüneburg lassen sich Ursachen dafür herausarbeiten. Da im 16. und 17. Jahrhundert der Grossteil der Bevölkerung in Dörfern lebte, wird für ein ländliches Kirchspiel untersucht, wer wann den Seuchenzügen zum Opfer fiel und welche gesellschaftlichen Folgen dies hatte. Dabei zeigt sich einerseits, wie die ländliche Bevölkerung auch grosse demografische Herausforderungen meisterte, und andererseits, unter welchen Umständen sie in Schwierigkeiten geriet. Die gesellschaftlichen Strukturen konnten sich gegenüber Epidemien als stabil erweisen, aber vielleicht ebenso wichtig war die geistige Widerstandskraft der Menschen. Theologen und Ärzte verbreiteten mittels zahlreicher deutschsprachiger Seuchenschriften bestimmte Deutungsmuster. Diese stabilisierten die frühneuzeitliche Gesellschaft bei Sterblichkeitskrisen durch Sinngebung, Trost und Verhaltensempfehlungen.42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pamuk, Orhan: Die Nächte der PestDie Nächte der Pest , Roman , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20230830, Produktform: Kartoniert, Autoren: Pamuk, Orhan, Übersetzung: Meier, Gerhard, Seitenzahl/Blattzahl: 693, Abbildungen: 1 s/w Karte, Keyword: Anspruchsvolle Literatur; Ausbreitung; Brautleute; Camus; Christen; Epidemie; Gesellschaft; Insel; Istanbul; Krise; Literaturnobelpreis; Manzoni; Mein Name ist Rot; Mittelmeer; Muslime; Nobelpreis für Literatur; Osmanisches Reich; Pest; Quarantäne; Schnee; Untergang; West; epochenverändernd; historisch, Fachschema: Istanbul / Roman, Erzählung~Türkei / Sprache~Türkisch, Fachkategorie: Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik in Übersetzung, Region: Istanbul, Sprache: Türkisch, Zeitraum: c 1914 to c 1918 (World War One period), Thema: Auseinandersetzen, Warengruppe: TB/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: tur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Länge: 190, Breite: 124, Höhe: 33, Gewicht: 452, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.