Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Intellijel-Designs-Stomp
Top-Angebote
Produkte zum Begriff Intellijel-Designs-Stomp:
-
Intellijel Designs MixupIntellijel Designs Mixup; erweiterbarer Audiomixer im eurorack-Format; Eingänge 1 und 2 sind einkanalige Mono-Eingänge mit jeweils eigenem Mute-Schalter und Pegelregler; Eingang 3 ist ein zweikanaliger Stereoeingang mit gemeinsamem Mute- und Pegelregler; Eingang 4 ist ein zusätzlicher,nicht veränderbarer Stereoeingang; mehrere Module können mit Buskabeln auf der Rückseite zusammengeschlossen werden; Breite: 6 TE / HP; Tiefe: 29 mm; Strombedarf: +15 mA (+12 V) / -16 mA (-12 V)98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geach, Jessica: Kunstvolle Seil-DesignsKunstvolle Seil-Designs , Kreativ mit Seilen - Home Accessoires selber machen Das Gestalten mit Seil ist eine spannende und relativ unbekannte Technik, um Körbe, Schalen, Wandbehänge, Töpfe und vieles mehr anzufertigen: Das Baumwollseil wird gewickelt, gerollt und genäht. Dieses Buch bietet Projekte für Einsteiger, aber auch neue Inspiration und interessante Techniken und so entstehen Strandtaschen, Schmuckhalter und andere originelle Stücke. Jedem Entwurf merkt man an, dass die Autorin mit Leidenschaft bei der Sache ist. Schritt-für-Schritt-Anleitungen zeigen genau, wie man das Seil anordnet und dann vernäht. Deko selber machen: Originelle Deko- und Accessoire-Ideen Nähen mit Seilen Interessante Techniken und Optiken Neues Trendthema: Deko aus Seilen , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20221021, Produktform: Leinen, Autoren: Geach, Jessica, Übersetzung: Lühning, Karen, Seitenzahl/Blattzahl: 128, Keyword: Seil; taschen seil; kreativ buch; Deko design; DIY buch; home accessoires diy; selber machen; deko knüpfen; korb seil, Fachschema: Fancywork, Fachkategorie: Seilarbeiten, Knoten und Makramee, Thema: Orientieren, Imprint-Titels: Christophorus, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Stricken und Häkeln, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Christophorus Verlag, Verlag: Christophorus Verlag, Verlag: Christophorus Verlag, Länge: 265, Breite: 220, Höhe: 12, Gewicht: 631, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: INDIEN (IN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
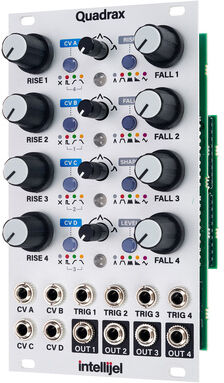
Intellijel Designs QuadraxIntellijel Quadrax; Eurorack Modul; 4-Kanal Funktions- und Hüllkurvengenerator; 5 verschiedene Modi pro Kanal: AD (Attack / Decay), AHR (Attack / Hold / Decay), Cycle, Pulse Burst und Morphing LFO; 4 CV-Eingänge die pro Kanal zur Steuerung von Attack oder Decay genutzt werden können; Verkettung mehrerer Kanäle möglich zur Erstellung komplexer Hüllkurvenverläufe; Kennlinie pro Kanal von logarithmisch über linear zu expotentiell einstellbar; pro Kanal Trigger-Eingang und Ausgang; erweiterbar über Intellijel Qx Modul (Artikel 477994); Strombedarf: 106mA (+12V) / 9mA (-12V); Breite: 14 TE; Tiefe: 38mm399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Intellijel-Designs-Stomp:
-
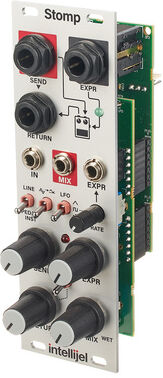
Intellijel Designs StompIntellijel Designs Stomp; Eurorack Modul; Effektpedal-Interface mit Expression-Steuerung und LFO; Send- und Return-Buchse (6.3mm Klinke) zur Einbindung von Gitarren-Effekten; Regler zur Pegelanpassung von Send und Return; Clip-LED und Phasenumkehrschalter; Impedanz zwischen Line und Instrument umschaltbar; Mix-Regler (Wet/Dry); regelbarer Expression Pedal Ausgang (6.3mm Klinke) konvertiert Eurorack-Steuerspannungen in Expression-Pedal Signale zur Verwendung an Modulationseingängen von Effektpedalen; interner LFO mit drei Wellenformen (Dreieck, Rechteck, Zufall) und Rate-Regler, normalisiert auf Expression-Ausgang; LFO umschaltbar von bipolar zu unipolar; Strombedarf: 47mA (+12V) / 13mA (-12V); Breite: 8 TE; Tiefe: 35mm209,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
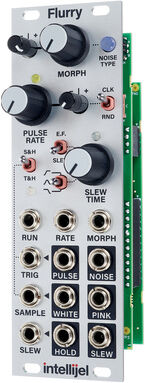
Intellijel Designs FlurryIntellijel Designs Flurry; Eurorack Modul; Multifunktionsmodul für Rauschen, Clock- und Zufallssignale; interner Rechteck-Generator (umschaltbar zwischen Clock oder Random) mit Rate-Regler, CV-Eingang und bipolarem Abschwächer; analoge Sample & Hold / Track & Hold Stufe; analoger Slew Limiter mit einstellbarer Regelzeit mit CV-Eingang und 3 Betriebsmodi (Reaktion auf ansteigende Signalflanke, abfallende Signalflanke oder beides); Slew Limiter umschaltbar auf Envelope Follower; digitaler Rauschgenerator mit 16 Rausch-Typen und zwei einstellbaren Parametern; regelbarer Morph-Parameter mit CV-Eingang und bipolarem Abschwächer; Eingänge für externes Clock-Signal, Sample & Hold Stufe und Slew Limiter; Ausgänge für weißes, pinkes und digitales Rauschen; Ausgänge für Pulse, Hold und Slew Limiter; Strombedarf: 116mA (+12V) / 30mA (-12V); Breite: 8 TE; Tiefe: 34mm269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Intellijel Designs MixupIntellijel Designs Mixup; erweiterbarer Audiomixer im eurorack-Format; Eingänge 1 und 2 sind einkanalige Mono-Eingänge mit jeweils eigenem Mute-Schalter und Pegelregler; Eingang 3 ist ein zweikanaliger Stereoeingang mit gemeinsamem Mute- und Pegelregler; Eingang 4 ist ein zusätzlicher,nicht veränderbarer Stereoeingang; mehrere Module können mit Buskabeln auf der Rückseite zusammengeschlossen werden; Breite: 6 TE / HP; Tiefe: 29 mm; Strombedarf: +15 mA (+12 V) / -16 mA (-12 V)98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geach, Jessica: Kunstvolle Seil-DesignsKunstvolle Seil-Designs , Kreativ mit Seilen - Home Accessoires selber machen Das Gestalten mit Seil ist eine spannende und relativ unbekannte Technik, um Körbe, Schalen, Wandbehänge, Töpfe und vieles mehr anzufertigen: Das Baumwollseil wird gewickelt, gerollt und genäht. Dieses Buch bietet Projekte für Einsteiger, aber auch neue Inspiration und interessante Techniken und so entstehen Strandtaschen, Schmuckhalter und andere originelle Stücke. Jedem Entwurf merkt man an, dass die Autorin mit Leidenschaft bei der Sache ist. Schritt-für-Schritt-Anleitungen zeigen genau, wie man das Seil anordnet und dann vernäht. Deko selber machen: Originelle Deko- und Accessoire-Ideen Nähen mit Seilen Interessante Techniken und Optiken Neues Trendthema: Deko aus Seilen , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20221021, Produktform: Leinen, Autoren: Geach, Jessica, Übersetzung: Lühning, Karen, Seitenzahl/Blattzahl: 128, Keyword: Seil; taschen seil; kreativ buch; Deko design; DIY buch; home accessoires diy; selber machen; deko knüpfen; korb seil, Fachschema: Fancywork, Fachkategorie: Seilarbeiten, Knoten und Makramee, Thema: Orientieren, Imprint-Titels: Christophorus, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Stricken und Häkeln, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Christophorus Verlag, Verlag: Christophorus Verlag, Verlag: Christophorus Verlag, Länge: 265, Breite: 220, Höhe: 12, Gewicht: 631, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: INDIEN (IN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Intellijel-Designs-Stomp
-
Intellijel Designs QuadraxIntellijel Quadrax; Eurorack Modul; 4-Kanal Funktions- und Hüllkurvengenerator; 5 verschiedene Modi pro Kanal: AD (Attack / Decay), AHR (Attack / Hold / Decay), Cycle, Pulse Burst und Morphing LFO; 4 CV-Eingänge die pro Kanal zur Steuerung von Attack oder Decay genutzt werden können; Verkettung mehrerer Kanäle möglich zur Erstellung komplexer Hüllkurvenverläufe; Kennlinie pro Kanal von logarithmisch über linear zu expotentiell einstellbar; pro Kanal Trigger-Eingang und Ausgang; erweiterbar über Intellijel Qx Modul (Artikel 477994); Strombedarf: 106mA (+12V) / 9mA (-12V); Breite: 14 TE; Tiefe: 38mm399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Intellijel Designs uMIDIIntellijel Designs µMIDI; monophones MIDI zu CV Interface; DIN oder USB MIDI Eingang; zwei Clockausgänge, einer mit variablen Teilfaktoren; Gate- und Triggerausgänge sowie Modulationsrad und CC-Ausgang für zusätzliche Modulation; Breite: 6 TE / HP; Tiefe: 40 mm; Strombedarf: +47 mA (+12 V) / -3 mA (-12 V)245,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
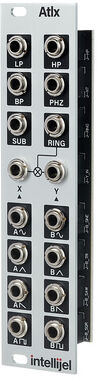
Intellijel Designs AtlxIntellijel Designs Atlx; Eurorack Modul; Expander für Intellijel Designs Atlantix (Artikel 594148); erweitert Atlantix um einen Ringmodulator sowie 2x4 Ausgänge für die Oszillatoren (Sinus, Dreieck, Sägezahn, Pulse), 4 Filterausgänge und Suboszillator-Ausgang; Breite: 6 TE65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.