Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Intellinet-508438-SFP-10G
Top-Angebote
Produkte zum Begriff Intellinet-508438-SFP-10G:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
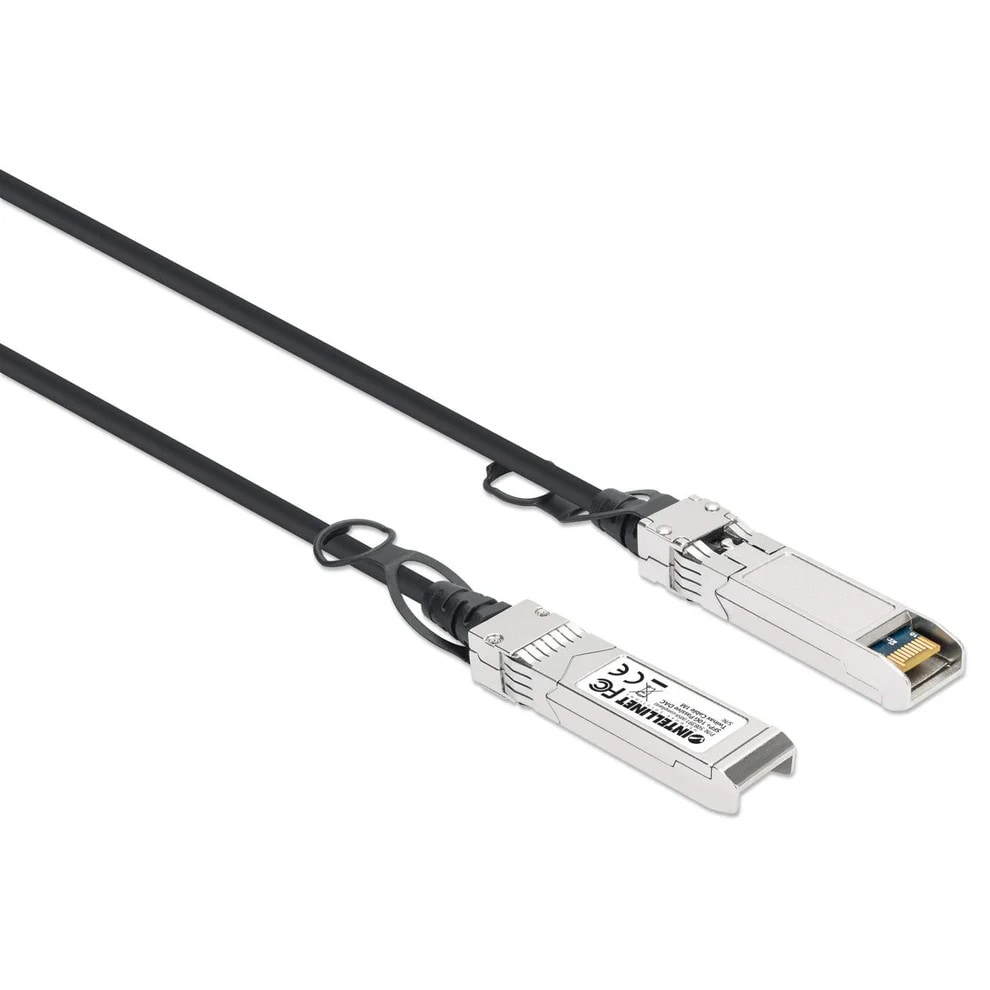
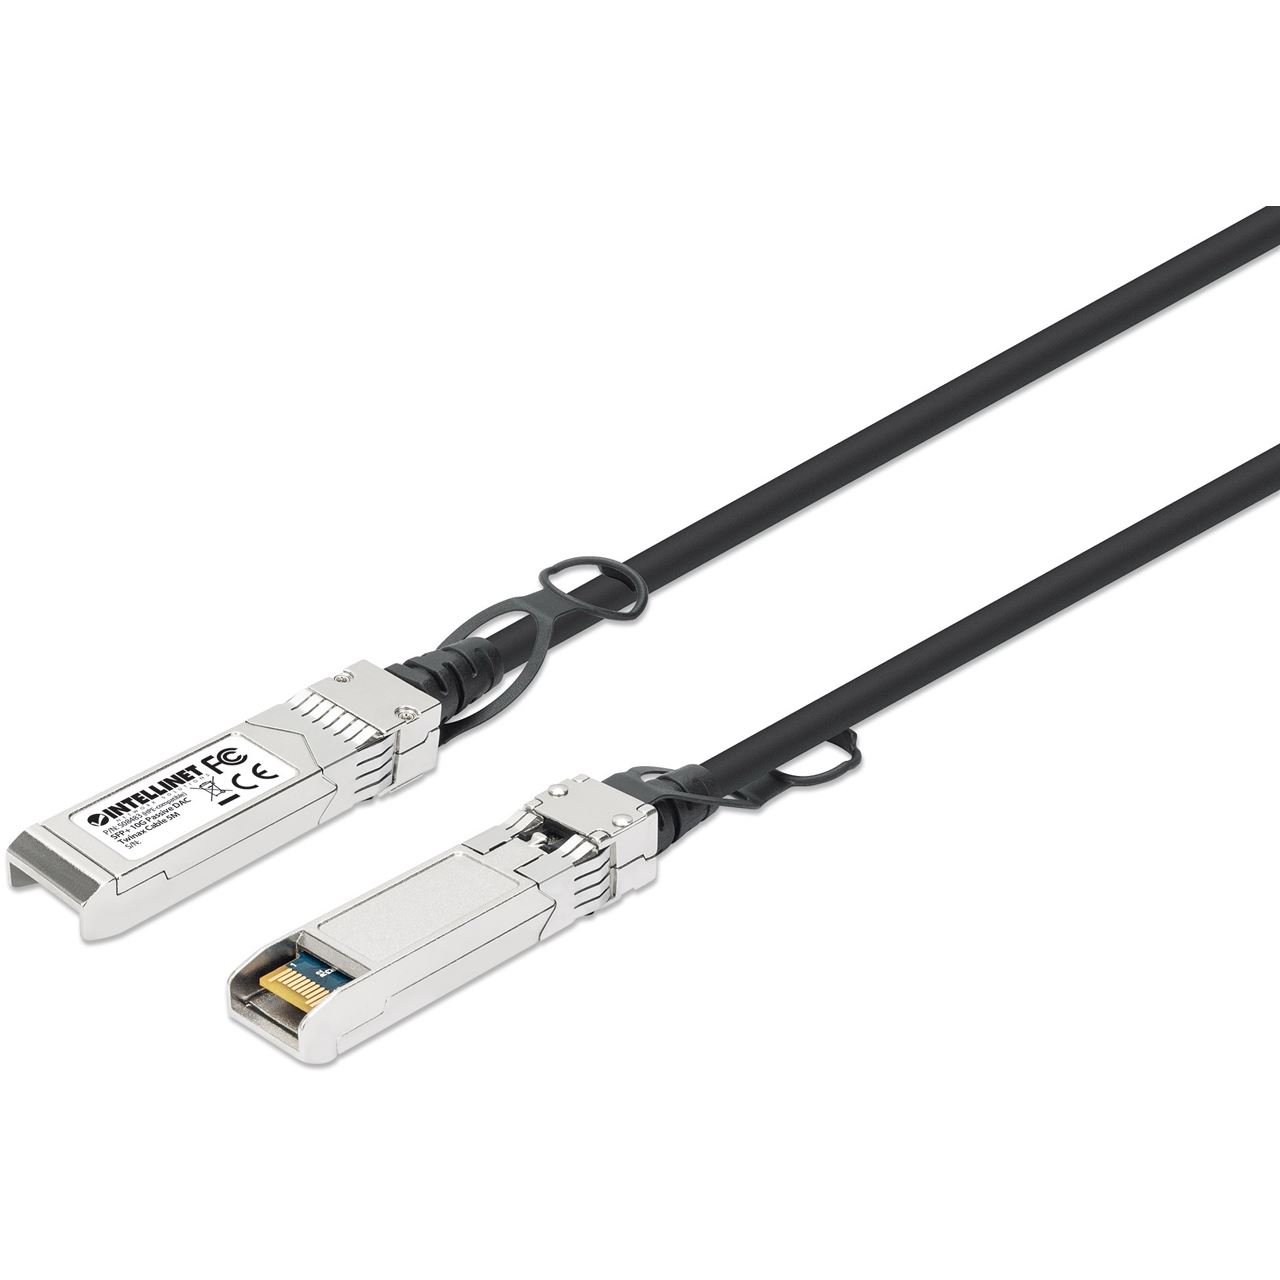
INT 508438 - Kabel SFP+ Stecker > Stecker 3 mSFP+ 10G Passives DAC Twinax-Kabel SFP+ auf SFP+, 3 m, MSA-konform für maximale Kompatibilität, Direct Attach Copper, AWG 30, schwarz Passives Direct Attach Copper (DAC) Twinax-Kabel für preiswerte, stromsparende Verbindungen mit geringer Latenz MSA-konform für Kompatibilität mit führenden Switch-Herstellern wie Cisco, Intellinet Network Solutions, ZyXEL, TP-Link, Ubiquiti und mehr (siehe Spezifikationen) Zwei SFP+ Stecker für Datenübertragungsraten bis zu 10 GBit/s Deutlich geringerer Stromverbrauch und Preis als LWL-Kabel Geringere Signallatenz als RJ45-Verbindungen Einfachere Verwendung als Kabel in optischen Transceivern, da weniger Komponenten übereinstimmen müssen Passives DAC als ideale Option in strukturierter Verkabelung für Kurzstreckenanwendungen bis zu 7 m Keine Wärmeentwicklung, geeignet für hohe Umgebungstemperaturen bis zu 70°C Hot-Swap-fähig für Netzwerkupgrades oder Austausch mit nahtlosem Übergang Direct Attach Copper (DAC) Kabel werden in der Netzwerkbranche immer gefragter. Unser passives SFP+ 10G DAC Twinax-Kabel ist eine preiswerte Alternative zu RJ45- und Glasfaserkabeln, mit Energieeffizienz und geringer Latenz. Es ist eine exzellente Wahl für strukturierte Verkabelung über Kurzstrecken zwischen Switchen und Routern auf einer Seite sowie Servern und Storage auf der anderen, sei es in Top of Rack (ToR), Adjacent Rack, 10G Stacking-Switchen oder ähnlichen Anwendungen. Keine Wärmeentwicklung und geeignet für extreme Umgebungstemperaturen - ideal für Rechenzentren SFP+ DAC besteht aus Twinaxial-Kupferkabel, das an beiden Enden auf SFP+ Stecker aufgelegt wurde und bietet eine elektronische Verbindung direkt in die aktiven Komponenten. Durch seine thermische Bauart verbraucht dieses passive Kabel weniger als 0,15 W, was Ihren Stromverbrauch und damit Ihre Kosten senkt. Da es keine Wärme produziert, ist es deutlich vielseitiger einsetzbar, auch bei extremen Umgebungstemperaturen bis zu 70 C°, was es wiederum besonders wertvoll für Datacenter macht. Günstiger und einfacher einzusetzen als Glasfaser DAC-Verkabelung hat eine vergleichsweise simple interne Struktur mit weniger Komponenten als LWL-Kabel. Diese Kabelstruktur ermöglicht den niedrigeren Anschaffungspreis und erspart Ihnen zudem den Kauf von separaten GBIC-Transceivern. Das wiederum macht den Einsatz unkomplizierter, da Sie weniger Komponenten aufeinander abstimmen müssen. Bei Lagerung gebrauchter Kabel müssen Sie im Gegensatz zu LWL weniger auf Prüfung und Reinigung achten, bevor Sie sie wieder einsetzen. Wenn Sie Ihr Netzwerk aufrüsten oder einzelne Teile ersetzen, sorgt die Hot-Swapping-Fähigkeit des Kabels für nahtlosen Übergang. Beachten Sie nur, dass passive DAC-Kabel nicht für Langstreckeneinsätze geeignet sind - ihre Übertragungsreichweite ist auf 7 m begrenzt. Geringere Latenz als RJ45 Twisted-Pair-Patchkabel Wie "reguläre" Cat6a- und Cat7-Kupferkabel erlaubt dieses Direct Attach Copper Twinax-Kabel Datentransfer bis zu 10 GBit/s, aber seine einzigartige Struktur und Datenübertragung sorgt für dabei für eine niedrigere Latenz. Bitte beachten Sie: Dieses passive SFP+ 10G DAC Twinax-Kabel ist MSA-konform und damit konzipiert, programmiert und getestet für den Einsatz mit Switchen und Routern von Cisco, Intellinet Network Solutions, ZyXEL, TP-Link, Ubiquiti, D-Link, Edimax, Allnet, Allied Telesis, Digitus, KTI Networks, LevelOne, PLANET, Tenda, TRENDnet, ZTE, Avaya, Mikrotik, Enterasys, Finisar, Dell Force10, Riverstone, Fortinet und mehr.29,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet SFP in der Musik?
SFP steht in der Musik für "Sforzando Piano", was eine Spielanweisung für Musiker ist. Es bedeutet, dass ein bestimmter Ton oder eine Passage mit einem plötzlichen, betonten Anschlag gespielt werden soll, gefolgt von einem sofortigen leisen Spiel. Dies erzeugt einen dramatischen Effekt und bringt Dynamik in die Musik. SFP wird oft verwendet, um bestimmte Noten oder Akkorde hervorzuheben und den Ausdruck zu verstärken. Es ist eine Technik, die in verschiedenen Musikstilen und Genres eingesetzt wird, um Emotionen und Spannung zu erzeugen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Intellinet-508438-SFP-10G:
-
Intellinet 508438 SFP+ 10G Kabel 10 GBit/s 7 m Weitere technische Daten Länge: 3 mDie Vorteile von Passive Direct Attach Copper (DAC) Kabeln gegenüber LWL- und RJ45-Kabeln Direct Attach Copper (DAC) Kabel werden in der Netzwerkbranche immer gefragter. Unser passives SFP+ 10G DAC Twinax-Kabel ist eine preiswerte Alternative zu RJ45- und Glasfaserkabeln, mit Energieeffizienz und geringer Latenz. Es ist eine exzellente Wahl für strukturierte Verkabelung über Kurzstrecken zwischen Switchen und Routern auf einer Seite sowie Servern und Storage auf der anderen, sei es in Top of Rack (ToR), Adjacent Rack, 10G Stacking-Switchen oder ähnlichen Anwendungen. Keine Wärmeentwicklung und geeignet für extreme Umgebungstemperaturen – ideal für Rechenzentren SFP+ DAC besteht aus Twinaxial-Kupferkabel, das an beiden Enden auf SFP+ Stecker aufgelegt wurde und bietet eine elektronische Verbindung direkt in die aktiven Komponenten. Durch seine thermische Bauart verbraucht dieses passive Kabel weniger als 0,15 W, was Ihren Stromverbrauch und damit Ihre Kosten senkt. Da es keine Wärme produziert, ist es deutlich vielseitiger einsetzbar, auch bei extremen Umgebungstemperaturen bis zu 70 C°, was es wiederum besonders wertvoll für Datacenter macht. Günstiger und einfacher einzusetzen als Glasfaser DAC-Verkabelung hat eine vergleichsweise simple interne Struktur mit weniger Komponenten als LWL-Kabel. Diese Kabelstruktur ermöglicht den niedrigeren Anschaffungspreis und erspart Ihnen zudem den Kauf von separaten GBIC-Transceivern. Das wiederum macht den Einsatz unkomplizierter, da Sie weniger Komponenten aufeinander abstimmen müssen. Bei Lagerung gebrauchter Kabel müssen Sie im Gegensatz zu LWL weniger auf Prüfung und Reinigung achten, bevor Sie sie wieder einsetzen. Wenn Sie Ihr Netzwerk aufrüsten oder einzelne Teile ersetzen, sorgt die Hot-Swapping-Fähigkeit des Kabels für nahtlosen Übergang. Beachten Sie nur, dass passive DAC-Kabel nicht für Langstreckeneinsätze geeignet sind – ihre Übertragungsreichweite ist auf 7 m begrenzt. Geringere Latenz als RJ45 Twisted-Pair-Patchkabel Wie "reguläre" Cat6a- und Cat7-Kupferkabel erlaubt dieses Direct Attach Copper Twinax-Kabel Datentransfer bis zu 10 Gbit/s, aber seine einzigartige Struktur und Datenübertragung sorgt für dabei für eine niedrigere Latenz. Bitte beachten Sie: Dieses passive SFP+ 10G DAC Twinax-Kabel ist konzipiert, programmiert und getestet für den Einsatz mit Switchen und Routern von HP®- / HPE®.31,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Intellinet-508438-SFP-10G
-
INT 508438 - Kabel SFP+ Stecker > Stecker 3 mSFP+ 10G Passives DAC Twinax-Kabel SFP+ auf SFP+, 3 m, MSA-konform für maximale Kompatibilität, Direct Attach Copper, AWG 30, schwarz Passives Direct Attach Copper (DAC) Twinax-Kabel für preiswerte, stromsparende Verbindungen mit geringer Latenz MSA-konform für Kompatibilität mit führenden Switch-Herstellern wie Cisco, Intellinet Network Solutions, ZyXEL, TP-Link, Ubiquiti und mehr (siehe Spezifikationen) Zwei SFP+ Stecker für Datenübertragungsraten bis zu 10 GBit/s Deutlich geringerer Stromverbrauch und Preis als LWL-Kabel Geringere Signallatenz als RJ45-Verbindungen Einfachere Verwendung als Kabel in optischen Transceivern, da weniger Komponenten übereinstimmen müssen Passives DAC als ideale Option in strukturierter Verkabelung für Kurzstreckenanwendungen bis zu 7 m Keine Wärmeentwicklung, geeignet für hohe Umgebungstemperaturen bis zu 70°C Hot-Swap-fähig für Netzwerkupgrades oder Austausch mit nahtlosem Übergang Direct Attach Copper (DAC) Kabel werden in der Netzwerkbranche immer gefragter. Unser passives SFP+ 10G DAC Twinax-Kabel ist eine preiswerte Alternative zu RJ45- und Glasfaserkabeln, mit Energieeffizienz und geringer Latenz. Es ist eine exzellente Wahl für strukturierte Verkabelung über Kurzstrecken zwischen Switchen und Routern auf einer Seite sowie Servern und Storage auf der anderen, sei es in Top of Rack (ToR), Adjacent Rack, 10G Stacking-Switchen oder ähnlichen Anwendungen. Keine Wärmeentwicklung und geeignet für extreme Umgebungstemperaturen - ideal für Rechenzentren SFP+ DAC besteht aus Twinaxial-Kupferkabel, das an beiden Enden auf SFP+ Stecker aufgelegt wurde und bietet eine elektronische Verbindung direkt in die aktiven Komponenten. Durch seine thermische Bauart verbraucht dieses passive Kabel weniger als 0,15 W, was Ihren Stromverbrauch und damit Ihre Kosten senkt. Da es keine Wärme produziert, ist es deutlich vielseitiger einsetzbar, auch bei extremen Umgebungstemperaturen bis zu 70 C°, was es wiederum besonders wertvoll für Datacenter macht. Günstiger und einfacher einzusetzen als Glasfaser DAC-Verkabelung hat eine vergleichsweise simple interne Struktur mit weniger Komponenten als LWL-Kabel. Diese Kabelstruktur ermöglicht den niedrigeren Anschaffungspreis und erspart Ihnen zudem den Kauf von separaten GBIC-Transceivern. Das wiederum macht den Einsatz unkomplizierter, da Sie weniger Komponenten aufeinander abstimmen müssen. Bei Lagerung gebrauchter Kabel müssen Sie im Gegensatz zu LWL weniger auf Prüfung und Reinigung achten, bevor Sie sie wieder einsetzen. Wenn Sie Ihr Netzwerk aufrüsten oder einzelne Teile ersetzen, sorgt die Hot-Swapping-Fähigkeit des Kabels für nahtlosen Übergang. Beachten Sie nur, dass passive DAC-Kabel nicht für Langstreckeneinsätze geeignet sind - ihre Übertragungsreichweite ist auf 7 m begrenzt. Geringere Latenz als RJ45 Twisted-Pair-Patchkabel Wie "reguläre" Cat6a- und Cat7-Kupferkabel erlaubt dieses Direct Attach Copper Twinax-Kabel Datentransfer bis zu 10 GBit/s, aber seine einzigartige Struktur und Datenübertragung sorgt für dabei für eine niedrigere Latenz. Bitte beachten Sie: Dieses passive SFP+ 10G DAC Twinax-Kabel ist MSA-konform und damit konzipiert, programmiert und getestet für den Einsatz mit Switchen und Routern von Cisco, Intellinet Network Solutions, ZyXEL, TP-Link, Ubiquiti, D-Link, Edimax, Allnet, Allied Telesis, Digitus, KTI Networks, LevelOne, PLANET, Tenda, TRENDnet, ZTE, Avaya, Mikrotik, Enterasys, Finisar, Dell Force10, Riverstone, Fortinet und mehr.29,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Intellinet SFP+ 10G Passives DAC Twinax-Kabel 1.0m HPE-komp. Kabel m (508407)Produktbeschreibung: Intellinet 10 GBase Direktanschlusskabel - Schwarz, Typ: 10 GBase Direktanschlusskabel, Technologie: Twinaxial, Leistungsmerkmale: Passives Kabel, niedrige Latenz, 10 Gigabit Ethernet, bis zu 10 Gbps Datentransferrate, Kupferleiter, Biegeradius 23 mm, Hot-Swap-fähig, geringer Stromverbrauch, Kabellänge: 1 m, Anschluss: SFP+ - männlich, Stecker (zweites Ende): SFP+ - männlich, Farbe: Schwarz, Verpackung: Tasche29,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet SFP in der Musik?
SFP steht in der Musik für "Sforzando Piano", was eine Spielanweisung für Musiker ist. Es bedeutet, dass ein bestimmter Ton oder eine Passage mit einem plötzlichen, betonten Anschlag gespielt werden soll, gefolgt von einem sofortigen leisen Spiel. Dies erzeugt einen dramatischen Effekt und bringt Dynamik in die Musik. SFP wird oft verwendet, um bestimmte Noten oder Akkorde hervorzuheben und den Ausdruck zu verstärken. Es ist eine Technik, die in verschiedenen Musikstilen und Genres eingesetzt wird, um Emotionen und Spannung zu erzeugen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.