Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für IsEasy-MGBG-604B-Glass
Top-Angebote
Produkte zum Begriff IsEasy-MGBG-604B-Glass:
-
IsEasy MGBG-603 gas hobThe IsEasy MGBG-603 glass-panel gas cooktop is an elegant and functional cooktop, designed for home cooking. Equipped with three heating zones, with a total power of 3.3 kW, 2.7 kW and 1.75 kW, it allows for fast and efficient cooking. The use of modern technology and high-quality materials makes the device safe, durable and easy to maintain.102,81 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG-775S2 gas hobThe IsEasy MGBG-775S2 gas cooktop combines a sleek glass finish with advanced features that make everyday cooking easier. Equipped with five burners of varying power, a reliable ignition system and sturdy cast iron grates - it offers not only convenience, but also safety. At the same time, the device is compatible with different types of gas, and its small size and built-in capability make it ideal for almost any kitchen.183,66 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG-775 gas hobThe IsEasy MGBG-775 gas cooktop is an excellent choice for any kitchen - it combines an elegant glass panel, built-in capability and high functionality. Equipped with five burners of different power (1x 1 kW, 2x 1.75 kW, 1x 2.7 kW, 1x 3.3 kW) - it allows you to prepare multiple dishes simultaneously, making cooking faster and more convenient. It is also distinguished by its compatibility with different types of gas - both NG and LPG.180,68 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
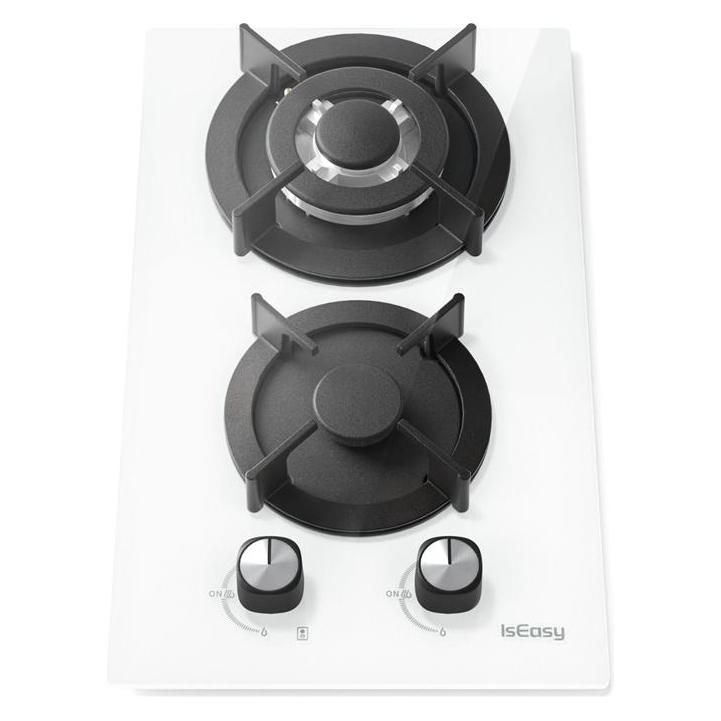
IsEasy MGBG-312A gas hobIsEasy MGBG-312A gas cooktop combines aesthetics and performance. Equipped with an elegant glass panel - it gives the kitchen a modern look, while being very easy to clean. With two burners of 3300W and 1000W, it is perfect for everyday cooking, providing efficiency and saving time. It is also distinguished by its compact size and built-in capability, so it will be a great choice even for small kitchens.75,68 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff IsEasy-MGBG-604B-Glass:
-
IsEasy MGBG?604B Glass Gas HobThe IsEasy MGBG-604B gas cooktop combines modern elegance with practical cooking performance. Featuring an 8 mm tempered glass surface and sturdy cast iron grates, it is durable, easy to clean, and resistant to scratches. Four burners of different power-3.3 kW, 1.75 kW, 1.75 kW, and 1 kW-allow versatile cooking from frying to slow simmering. Heat-resistant Bakelite knobs provide precise flame control, and a built-in safety valve automatically cuts off gas if the flame goes out. Compact dimensions (60 × 51 × 11.5 cm) make installation in standard recesses (56 × 48 cm) easy and convenient.143,47 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG?604B Glass Gas CooktopThe IsEasy MGBG-654A glass gas cooktop combines sleek design with practicality, offering four burners of different power levels (3.3 kW, 2.7 kW, 1.75 kW, 1 kW) for versatile cooking. Its 8 mm tempered glass surface is easy to clean, while cast-iron grates ensure stable cookware placement. Safety is enhanced with an automatic gas shut-off feature if a flame goes out. Compatible with both NG and LPG gas, this cooktop fits standard recesses and provides a reliable, stylish solution for everyday cooking.158,30 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG-603 gas hobThe IsEasy MGBG-603 glass-panel gas cooktop is an elegant and functional cooktop, designed for home cooking. Equipped with three heating zones, with a total power of 3.3 kW, 2.7 kW and 1.75 kW, it allows for fast and efficient cooking. The use of modern technology and high-quality materials makes the device safe, durable and easy to maintain.102,81 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG-775S2 gas hobThe IsEasy MGBG-775S2 gas cooktop combines a sleek glass finish with advanced features that make everyday cooking easier. Equipped with five burners of varying power, a reliable ignition system and sturdy cast iron grates - it offers not only convenience, but also safety. At the same time, the device is compatible with different types of gas, and its small size and built-in capability make it ideal for almost any kitchen.183,66 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für IsEasy-MGBG-604B-Glass
-
IsEasy MGBG-775 gas hobThe IsEasy MGBG-775 gas cooktop is an excellent choice for any kitchen - it combines an elegant glass panel, built-in capability and high functionality. Equipped with five burners of different power (1x 1 kW, 2x 1.75 kW, 1x 2.7 kW, 1x 3.3 kW) - it allows you to prepare multiple dishes simultaneously, making cooking faster and more convenient. It is also distinguished by its compatibility with different types of gas - both NG and LPG.180,68 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG-312A gas hobIsEasy MGBG-312A gas cooktop combines aesthetics and performance. Equipped with an elegant glass panel - it gives the kitchen a modern look, while being very easy to clean. With two burners of 3300W and 1000W, it is perfect for everyday cooking, providing efficiency and saving time. It is also distinguished by its compact size and built-in capability, so it will be a great choice even for small kitchens.75,68 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
IsEasy MGBG-603S2R 3-Burner Gas HobThe 3-burner built-in gas cooktop features a black tempered glass surface combined with durable cast-iron pan supports for a reliable and practical kitchen solution. With a total output of 7.75 kW, the three burners provide flexible cooking options for different preparation methods. The cooktop includes electric ignition for easy operation and flame failure protection that automatically stops the gas supply if the flame is extinguished. Compatible with both natural gas and LPG, the unit offers flexible installation options for various kitchen setups.107,84 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.