Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Jada-Wednesday-Auto-1972
Top-Angebote
Produkte zum Begriff Jada-Wednesday-Auto-1972:
-
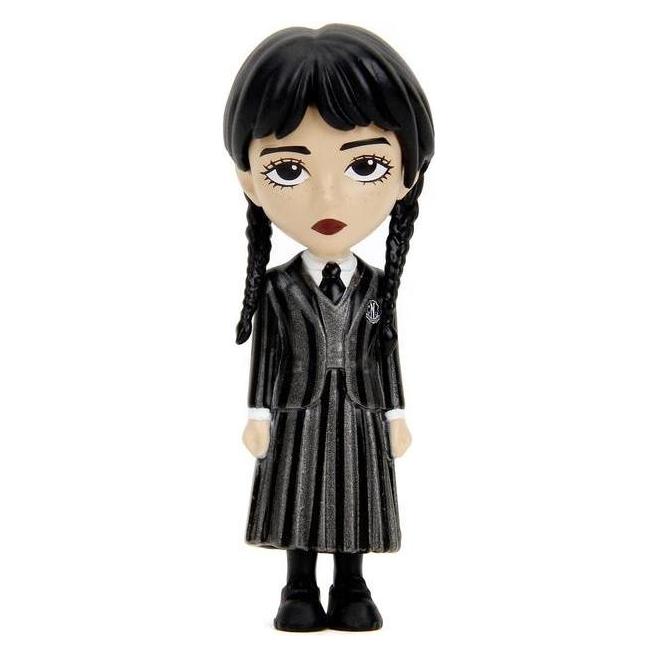
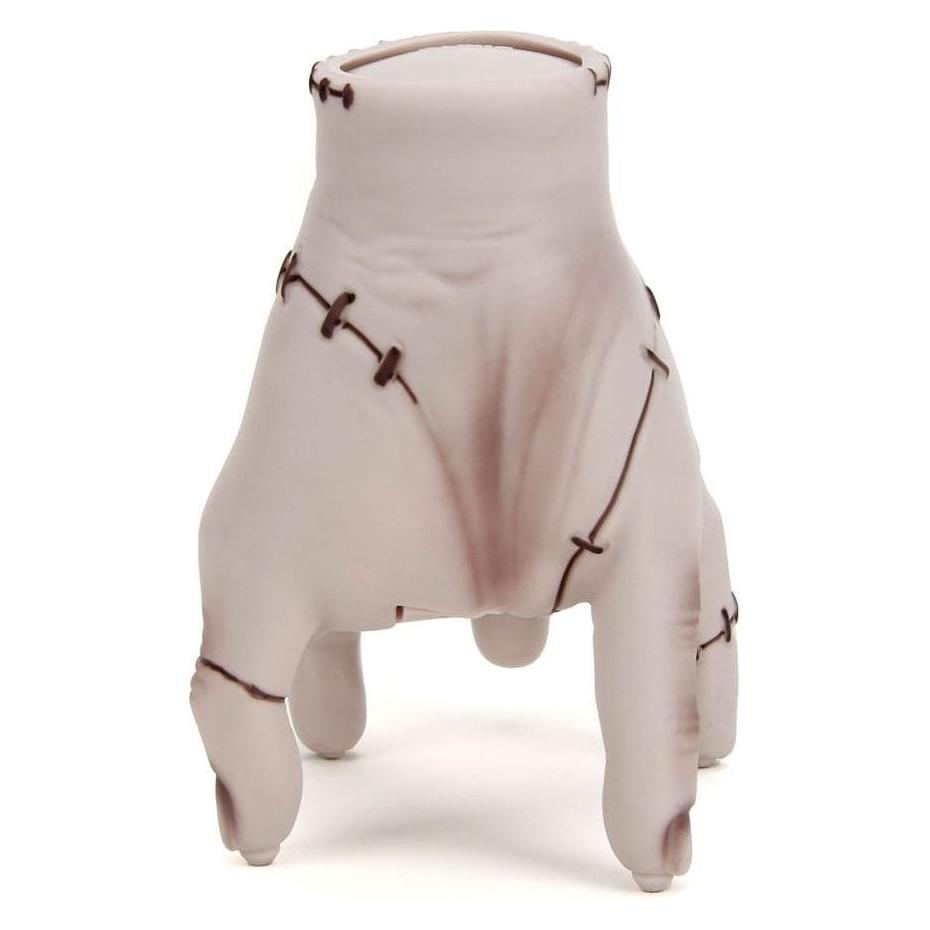
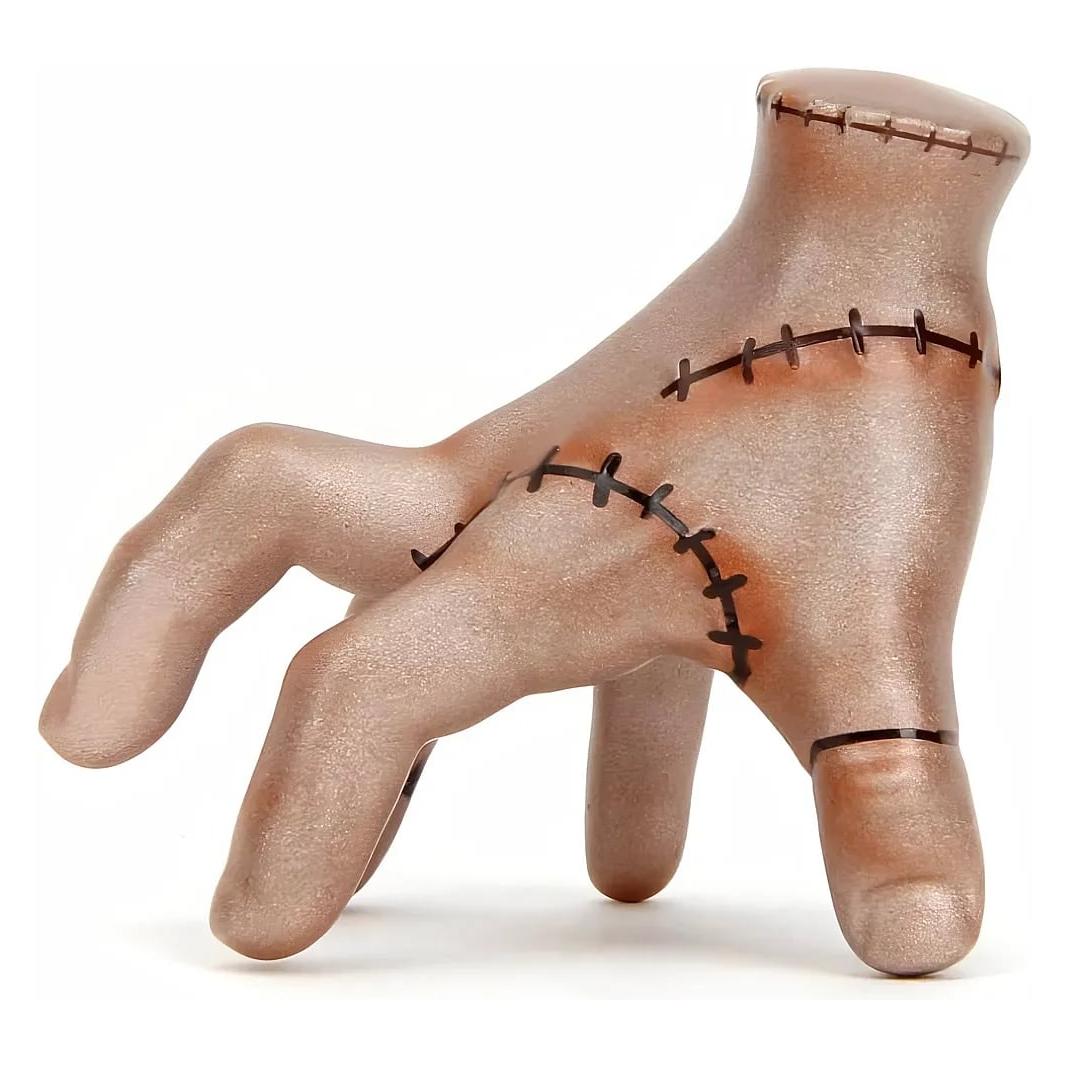
Jada Toys - Wednesday Figuren 2.5"Druckgussfigur von Jada Toys Wednesday Figure Wave enthält eine zufällig ausgewählte Figur aus Wednesday, mit möglichen Figuren wie Wednesday in Schuluniform, Wednesday in Alltagskleidung, Enid Sinclair oder Thing. Jede Packung enthält eine Druckgussfigur aus dem Sortiment und ist geeignet ab 8 Jahren. Ein tolles Überraschungs-Sammelobjekt, um deiner Figurenauswahl einen Wednesday-Charakter hinzuzufügen.10,07 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet "jada"?
"Jada" ist eine umgangssprachliche Verkürzung des Ausdrucks "Ja, da" und wird oft verwendet, um Zustimmung oder Begeisterung auszudrücken. Es kann auch als eine Art Belustigung oder Ironie verwendet werden. Der genaue Kontext und die Betonung können die Bedeutung variieren lassen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Jada-Wednesday-Auto-1972:
-
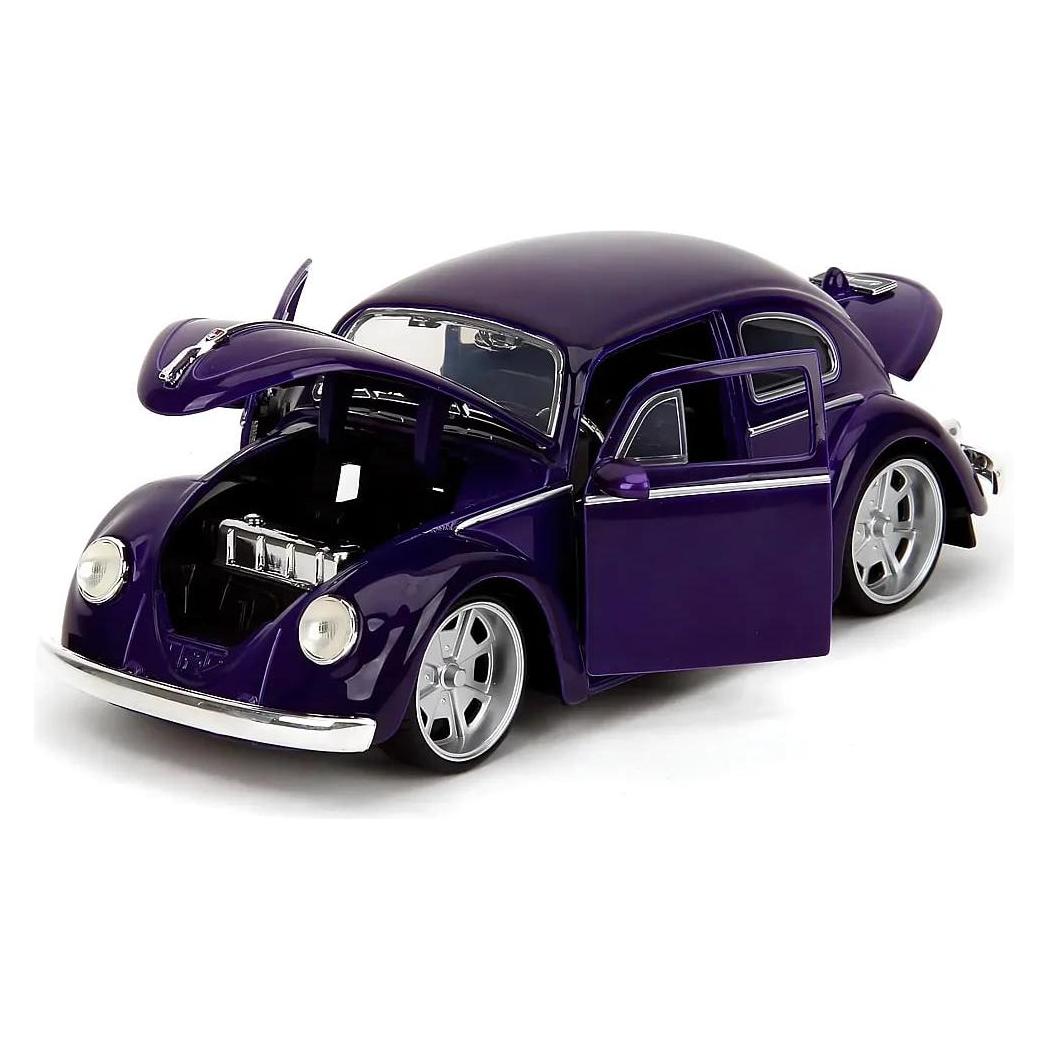
Jada Wednesday Auto 1972 VW Käfer und Wednesday FigurMetall-Modell - Auto, Modell: zivil, im Maßstab 1:24, Material: Metall, geeignet für Spielen, Ausstellen und Sammeln, Ausführung: realistisch, Länge: 19 cm, empfohlen ab 8 Jahren Hauptmerkmale des Jada-Metallmodells des 1972er VW Käfers und der Wednesday-FigurModell des VW-Käfers im Maßstab 1:24Das Modell ist zum Spielen, Ausstellen und Sammeln bestimmtTür öffnen und LeerlaufM30,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Jada Wednesday 2,5"Figur für Sammler - Höhe: 6 cm, zum Spielen, Motiv: Wednesday, Material: Metall, empfohlen ab 8 Jahren Das Jada-Figurenset enthält Charaktere aus der Serie Wednesday. Es umfasst vier Figuren, die aus Metall gefertigt sind und sich sowohl zum Spielen als auch für Ihre Sammlung eignen. In der21,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was bedeutet "jada"?
"Jada" ist eine umgangssprachliche Verkürzung des Ausdrucks "Ja, da" und wird oft verwendet, um Zustimmung oder Begeisterung auszudrücken. Es kann auch als eine Art Belustigung oder Ironie verwendet werden. Der genaue Kontext und die Betonung können die Bedeutung variieren lassen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Jada-Wednesday-Auto-1972
-
Jada Toys - Wednesday Figuren 2.5"Druckgussfigur von Jada Toys Wednesday Figure Wave enthält eine zufällig ausgewählte Figur aus Wednesday, mit möglichen Figuren wie Wednesday in Schuluniform, Wednesday in Alltagskleidung, Enid Sinclair oder Thing. Jede Packung enthält eine Druckgussfigur aus dem Sortiment und ist geeignet ab 8 Jahren. Ein tolles Überraschungs-Sammelobjekt, um deiner Figurenauswahl einen Wednesday-Charakter hinzuzufügen.10,07 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Holert, Tom: ca. 1972ca. 1972 , Um das Jahr 1972 wich das Vertrauen in die Nachkriegsordnung und die Fortschrittsmechanik der Moderne einer Atmosphäre von Ernüchterung, Verbitterung und Angst. Reihenweise zerplatzten damals die hochgespannten Erwartungen der 1960er Jahre an revolutionäre Veränderungen. Aber das ist nicht die ganze Geschichte. Tom Holerts Text/Bild-Essay führt vor, warum es lohnenswert ist, sich mit der historischen Entität "ca. 1972" aufs Neue zu beschäftigen. Statt sich auf kanonische Personen und Ereignisse zu konzentrieren, verarbeitet das Buch die historischen Fliehkräfte und rückt - vermeintlich - weniger einschlägige Akteure und Situationen ins Zentrum. Statt in der Linearität einer ereignishistorischen Erzählung konfigurieren sich die Aufschübe und Aufbrüche des Jahres 1972 so zu schillernden Gefügen kultureller, intellektueller und ästhetischer Zusammenkünfte und Zusammenbrüche. Ein Ausgangspunkt ist die visuelle Kultur der Zeit. Fotografien, Filme, Bücher, Zeitschriften, Werke bildender Kunst handeln von Unabgegoltenem und bezeugen das Denken und Handeln radikaler Zeitgenoss·innen. Auch weil politische Euphorie und Frustration immer wieder in terroristischen Akten mündeten, sollte der solidarische Transfer von Erfahrungen und Wissen dabei helfen, die Kämpfe trotz allem fortzusetzen. Dabei stellt sich heraus: "Gewalt" ist "ca. 1972" eine unumgängliche Trope der Selbstbeschreibungen und -diagnosen. So erweist sich ca. 1972 auch als ein Raum zirkulierender Methoden und Theorien - und als der Name einer Methode, Geschichte zu schreiben. Tom Holert arbeitet als Kulturwissenschaftler und Kurator. Im Jahr 2015 gründete er mit anderen das Harun Farocki Institut, eine Archiv- und Forschungsplattform zu Bildpolitik und Dokumentarismus in Berlin. Aktuellere Buchveröffentlichungen: Neolithische Kindheit. Kunst in einer falschen Gegenwart, ca. 1930 (Hg., mit Anselm Franke, Diapha- nes, 2018; Katalog der gleichnamigen Ausstellung im HKW, Berlin), Knowledge Beside Itself: Contemporary Art's Epistemic Politics (Sternberg Press, 2020) und Bildungsschock. Lernen, Politik und Architektur in den 1960er und 1970er Jahren (Hg, 2020, Katalog der gleichnamigen Ausstellung im HKW, Berlin). , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 202403, Produktform: Kartoniert, Autoren: Holert, Tom, Seitenzahl/Blattzahl: 537, Abbildungen: mit zahlreichen s/w- und Farbabbildungen, Keyword: 1972; Dekolonialisierung; Geschichte; Globalisierung; Kampf; Kunst; Moderne; Nachkriegszeit; Radikale Politik; Terrorismus; Text-Bild-Essay; Theorie; Ökologie, Fachschema: Globalisierung~Kunst~Preis der Leipziger Buchmesse 2024 / Nominierungen Sachbuch - Essayistik~Preis der Leipziger Buchmesse 2024 / Preisträger*in Sachbuch - Essayistik~Siebziger Jahre~Terrorismus, Fachkategorie: Literarische Essays~Globalisierung~Geschichte~Kunst, Warengruppe: TB/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 207, Höhe: 33, Gewicht: 1406, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.