Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Jallon-Benoît-LAN
Top-Angebote
Produkte zum Begriff Jallon-Benoît-LAN:
-
Benoît Clerc, Sachbücher von Benoît ClercDies ist die umfassendste Erkundung von Metallicas Songs, die je geschrieben wurde. Von ihrem weit verbreiteten Demo, No Life 'til Leather, bis zu ihrem zehnten Studioalbum Hardwired... to Self-Destruct haben Metallica den Titel der grössten Heavy-Metal-Band der Welt verdient. Ihre Alben, einschliesslich des äusserst einflussreichen Master of Puppets, gelten heute als Klassiker des Rock und Metal, während Singles wie Enter Sandman, Fade to Black und For Whom the Bell Tolls die Zeit überdauert haben. Verfolgen Sie die epische Reise der Pioniere des Thrash Metal, Song für Song, und sehen Sie, wie sie zu einer der meistverkauften Bands der Welt wurden. Kein Stein bleibt auf mehr als 500 Seiten unberührt, die mit unglaublicher Fotografie illustriert sind, von der Inspiration hinter den Texten und Melodien bis hin zum Aufnahmeprozess und sogar den Musikern und Produzenten, die an jedem Track gearbeitet haben. Entdecken Sie die Geschichten hinter der Musik in diesem wirklich definitiven Buch - ein Muss für jeden Metallica-Fan.49,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jallon, Benoît: LAN - 29 ProjectsLAN - 29 Projects , Benoît Jallon and Umberto Napolitano founded their Paris-based design firm LAN (Local Architecture Network) in 2002 with the aim of researching architecture at the interface of several disciplines. This broad approach enables them to find new and unconventional solutions in response to social, urban, ecological, and functional challenges. Their designs include a vast range of typologies and functions at various scales. They have realized buildings in France, Belgium, Germany, Italy, and Slovenia, and are also pursuing projects in the Middle East and Japan. In addition to their award-winning structures, Jallon and Napolitano have earned wide acclaim as well for their research work and the two previous books originating from it: Paris Haussmann (2017/2020) and Napoli Super Modern (2020). LAN-29 Projects is the firm's first monograph, featuring 29 key designs to date through photographs, model photos, drawings, and plans, supplemented by concise texts. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Kartoniert, Autoren: Jallon, Benoît~Napolitano, Umberto, Redaktion: Jallon, Benoît~Napolitano, Umberto, Seitenzahl/Blattzahl: 352, Abbildungen: 208 farbige und 106 s/w-Abbildungen, Keyword: 28 Projects; Architects; Architecture; Architecture firm; Architekten; Architektur; Architekturbüro; Benoît Jallon; Contemporaray architecture; Französische Architektur; French architecture; LAN; Local Architecture Network; Monografie; Monograph; Umberto Napolitano; Zeitgenösische Architektur, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Haus / Wohnhaus~Wohnhaus~Stadtplanung, Fachkategorie: Einzelne Architekten und Architekturbüros~Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Architektur: Wohngebäude, Warengruppe: HC/Architektur, Fachkategorie: Stadtplanung und Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Park Books, Verlag: Park Books, Verlag: Park Books AG, Produktverfügbarkeit: 02, Länge: 270, Breite: 200, Höhe: 29, Gewicht: 1029, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Jallon-Benoît-LAN:
-
LAN – 28 Projects, Fachbücher von Umberto Napolitano, Benoît JallonDas Buch "LAN – 28 Projects" bietet einen umfassenden Einblick in die Arbeit des Pariser Architekturbüros LAN (Local Architecture Network), das 2002 von Benoît Jallon und Umberto Napolitano gegründet wurde. Mit einem interdisziplinären Ansatz erforscht das Büro innovative Lösungen für komplexe soziale, städtebauliche und ökologische Herausforderungen. In diesem Werk werden 28 ihrer herausragendsten Projekte präsentiert, die durch beeindruckende Fotografien, Modellaufnahmen, Zeichnungen und Pläne ergänzt werden. Die Publikation zeigt die Vielfalt der architektonischen Typologien und Massstäbe, die LAN in verschiedenen Ländern, darunter Frankreich, Belgien, Deutschland, Italien und Slowenien, realisiert hat. Die Kombination aus theoretischen Ansätzen und praktischen Umsetzungen macht dieses Buch zu einer wertvollen Ressource für Studierende, Fachleute und alle, die sich für moderne Architektur interessieren.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Traces, Sachbücher von Umberto Jallon NapolitanoDie Stadt ist der Ausgangs- und Ankunftspunkt für das architektonische Erlebnis. Sie ist daher sowohl ein greifbares, äusseres Faktum als auch ein Produkt des Geistes, eine Abstraktion. Dieses Buch versucht, diese Trajektorie nachzuvollziehen und den Austausch zwischen Geist und Welt durch die Spuren zu beschreiben, die er hinterlassen hat. Zwei separate Momente bilden das Herzstück der Struktur und Form dieses Buches: das eine, wenn die Stadt der Ort einer Erfahrung und Reflexion ist, und das andere, wenn Architekten diesen Ort durch ein neues Projekt verändern. Die weissen Notizbücher enthalten Schriften, Reflexionen und Beobachtungen, die über einen Zeitraum von zehn Jahren zu unseren urbanen Erfahrungen gesammelt wurden. Tatsächlich tragen sie die Namen der Städte, die sie inspiriert haben. Diese Notizen wurden oft während unserer Reisen, anlässlich von Konferenzen oder Projekten verfasst. Sehr wichtig ist jedoch, dass sie nicht nach Gewissheit streben; vielmehr sind sie eine Sammlung von Fragen und Hypothesen. Die schwarzen Notizbücher versuchen, den Umfang unserer Forschung abzustecken und Architektur so zu beschreiben, wie wir sie praktizieren, nämlich als gemeinschaftliche Anstrengung, bei der die Ideen und Erfahrungen jedes Einzelnen Teil unserer gemeinsamen Vision und Entwürfe sind.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Benoît Clerc, Sachbücher von Benoît ClercDies ist die umfassendste Erkundung von Metallicas Songs, die je geschrieben wurde. Von ihrem weit verbreiteten Demo, No Life 'til Leather, bis zu ihrem zehnten Studioalbum Hardwired... to Self-Destruct haben Metallica den Titel der grössten Heavy-Metal-Band der Welt verdient. Ihre Alben, einschliesslich des äusserst einflussreichen Master of Puppets, gelten heute als Klassiker des Rock und Metal, während Singles wie Enter Sandman, Fade to Black und For Whom the Bell Tolls die Zeit überdauert haben. Verfolgen Sie die epische Reise der Pioniere des Thrash Metal, Song für Song, und sehen Sie, wie sie zu einer der meistverkauften Bands der Welt wurden. Kein Stein bleibt auf mehr als 500 Seiten unberührt, die mit unglaublicher Fotografie illustriert sind, von der Inspiration hinter den Texten und Melodien bis hin zum Aufnahmeprozess und sogar den Musikern und Produzenten, die an jedem Track gearbeitet haben. Entdecken Sie die Geschichten hinter der Musik in diesem wirklich definitiven Buch - ein Muss für jeden Metallica-Fan.49,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jallon, Benoît: LAN - 29 ProjectsLAN - 29 Projects , Benoît Jallon and Umberto Napolitano founded their Paris-based design firm LAN (Local Architecture Network) in 2002 with the aim of researching architecture at the interface of several disciplines. This broad approach enables them to find new and unconventional solutions in response to social, urban, ecological, and functional challenges. Their designs include a vast range of typologies and functions at various scales. They have realized buildings in France, Belgium, Germany, Italy, and Slovenia, and are also pursuing projects in the Middle East and Japan. In addition to their award-winning structures, Jallon and Napolitano have earned wide acclaim as well for their research work and the two previous books originating from it: Paris Haussmann (2017/2020) and Napoli Super Modern (2020). LAN-29 Projects is the firm's first monograph, featuring 29 key designs to date through photographs, model photos, drawings, and plans, supplemented by concise texts. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Kartoniert, Autoren: Jallon, Benoît~Napolitano, Umberto, Redaktion: Jallon, Benoît~Napolitano, Umberto, Seitenzahl/Blattzahl: 352, Abbildungen: 208 farbige und 106 s/w-Abbildungen, Keyword: 28 Projects; Architects; Architecture; Architecture firm; Architekten; Architektur; Architekturbüro; Benoît Jallon; Contemporaray architecture; Französische Architektur; French architecture; LAN; Local Architecture Network; Monografie; Monograph; Umberto Napolitano; Zeitgenösische Architektur, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Haus / Wohnhaus~Wohnhaus~Stadtplanung, Fachkategorie: Einzelne Architekten und Architekturbüros~Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Architektur: Wohngebäude, Warengruppe: HC/Architektur, Fachkategorie: Stadtplanung und Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Park Books, Verlag: Park Books, Verlag: Park Books AG, Produktverfügbarkeit: 02, Länge: 270, Breite: 200, Höhe: 29, Gewicht: 1029, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Jallon-Benoît-LAN
-
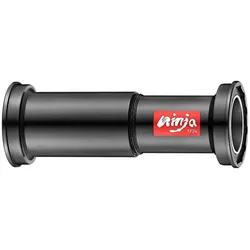
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.