Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Jeder-kann-was
Top-Angebote
Produkte zum Begriff Jeder-kann-was:
-
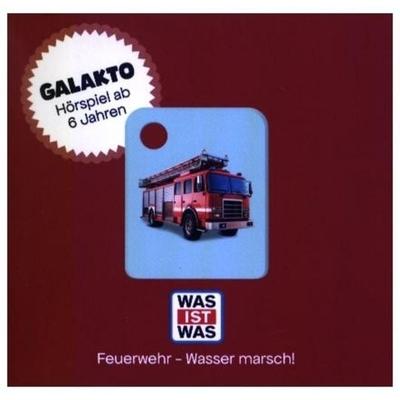
WAS IST WAS - Feuerwehr - Wasser marsch!,1 Galakto TokenEntdecken Sie Die Spannende Welt Der Feuerwehr Mit Was Ist Was - Feuerwehr - Wasser Marsch! Dieses Spielzeug Bietet Kindern Die Möglichkeit, Spielerisch Mehr Über Die Aufgaben Und Einsätze Der Feuerwehr Zu Lernen. Ideal Für Alle Kleinen...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Krasilnikoff Happy Mug Hier kann jeder machen, was ich will, 10 cm, Ø 8,7 cm, 330 mlDer Krasilnikoff Happy Mug „Hier kann jeder machen, was ich will“ ist ein charmanter Porzellanbecher aus Dänemark. Dieser Becher bringt mit seinem einzigartigen Spruch eine fröhliche und individuelle Note in dein Zuhause und lädt zu gemütlichen Momenten im skandinavischen Stil ein. Er ist aus hochwertigem Porzellan gefertigt, das eine angenehme Haptik und Langlebigkeit gewährleistet. Besonders praktisch: Der Happy Mug ist spülmaschinenfest und mikrowellengeeignet, was ihn zu einem idealen Begleiter für den täglichen Gebrauch macht. Ob für deinen Morgenkaffee, Tee am Nachmittag oder eine heiße Schokolade – dieser Becher ist vielseitig einsetzbar und verschönert jeden Anlass. Das dänische Design von Krasilnikoff steht für Qualität und bringt ein Stück Hygge direkt zu dir. Die Happy Mugs sind auch eine tolle Geschenkidee für Freunde und Familie, die Wert auf stilvolle und fröhliche Wohnaccessoires legen.9,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ideen kann jeder, Fachbücher von Simon WillisSchluss mit Innovations-Theater: So kommen Sie von der Idee zur Wirkung. Innovation klingt oft einschüchternd, kompliziert und teuer. Das muss nicht sein. Die Wahrheit ist: Ideen kann jeder. Die eigentliche Kunst liegt darin, diese Ideen erfolgreich umzusetzen und genau das können Sie lernen. Simon Willis, erfahrener Innovationsstratege, legt mit diesem Buch den ultimativen Praxis-Guide vor. Er verzichtet auf akademische Theorien und unnötige Komplexität. Stattdessen bietet er ein einfaches, aber mächtiges Framework, das funktioniert. Was dieses Buch anders macht: Die meisten Ratgeber enden, wenn die Idee geboren ist. Simon Willis fängt dort erst an. Er begleitet Sie durch den harten Teil der Arbeit: die Umsetzung im echten Leben. Sie erfahren in diesem Buch: Das System: Ein Schritt-für-Schritt-Prozess, um Innovationen planbar zu machen. Der Faktor Mensch: Wie Sie ein schlagkräftiges Innovationsteam aufbauen und führen. Die Diplomatie: Wie Sie effektiv kommunizieren und interne Widerstände in Unterstützung verwandeln. Die Praxis: Konkrete Vorlagen, Werkzeuge und inspirierende Geschichten aus der realen Wirtschaft und Verwaltung. Für wen ist dieses Buch? Für alle, die Verantwortung tragen und Dinge verändern wollen. Es spielt keine Rolle, ob Sie in einem globalen Konzern, einer Non-Profit-Organisation oder einer Behörde arbeiten. Dieses Buch ist eine Hommage an das "Du schaffst das" und rüstet Sie mit allem aus, was Sie brauchen, um Innovationen nicht nur zu planen, sondern erfolgreich abzuschliessen.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Jeder-kann-was:
-
Emmi & Einschwein - Einhorn kann jeder, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
WAS IST WAS - Feuerwehr - Wasser marsch!,1 Galakto TokenEntdecken Sie Die Spannende Welt Der Feuerwehr Mit Was Ist Was - Feuerwehr - Wasser Marsch! Dieses Spielzeug Bietet Kindern Die Möglichkeit, Spielerisch Mehr Über Die Aufgaben Und Einsätze Der Feuerwehr Zu Lernen. Ideal Für Alle Kleinen...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Jeder-kann-was
-
Krasilnikoff Happy Mug Hier kann jeder machen, was ich will, 10 cm, Ø 8,7 cm, 330 mlDer Krasilnikoff Happy Mug „Hier kann jeder machen, was ich will“ ist ein charmanter Porzellanbecher aus Dänemark. Dieser Becher bringt mit seinem einzigartigen Spruch eine fröhliche und individuelle Note in dein Zuhause und lädt zu gemütlichen Momenten im skandinavischen Stil ein. Er ist aus hochwertigem Porzellan gefertigt, das eine angenehme Haptik und Langlebigkeit gewährleistet. Besonders praktisch: Der Happy Mug ist spülmaschinenfest und mikrowellengeeignet, was ihn zu einem idealen Begleiter für den täglichen Gebrauch macht. Ob für deinen Morgenkaffee, Tee am Nachmittag oder eine heiße Schokolade – dieser Becher ist vielseitig einsetzbar und verschönert jeden Anlass. Das dänische Design von Krasilnikoff steht für Qualität und bringt ein Stück Hygge direkt zu dir. Die Happy Mugs sind auch eine tolle Geschenkidee für Freunde und Familie, die Wert auf stilvolle und fröhliche Wohnaccessoires legen.9,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ideen kann jeder, Fachbücher von Simon WillisSchluss mit Innovations-Theater: So kommen Sie von der Idee zur Wirkung. Innovation klingt oft einschüchternd, kompliziert und teuer. Das muss nicht sein. Die Wahrheit ist: Ideen kann jeder. Die eigentliche Kunst liegt darin, diese Ideen erfolgreich umzusetzen und genau das können Sie lernen. Simon Willis, erfahrener Innovationsstratege, legt mit diesem Buch den ultimativen Praxis-Guide vor. Er verzichtet auf akademische Theorien und unnötige Komplexität. Stattdessen bietet er ein einfaches, aber mächtiges Framework, das funktioniert. Was dieses Buch anders macht: Die meisten Ratgeber enden, wenn die Idee geboren ist. Simon Willis fängt dort erst an. Er begleitet Sie durch den harten Teil der Arbeit: die Umsetzung im echten Leben. Sie erfahren in diesem Buch: Das System: Ein Schritt-für-Schritt-Prozess, um Innovationen planbar zu machen. Der Faktor Mensch: Wie Sie ein schlagkräftiges Innovationsteam aufbauen und führen. Die Diplomatie: Wie Sie effektiv kommunizieren und interne Widerstände in Unterstützung verwandeln. Die Praxis: Konkrete Vorlagen, Werkzeuge und inspirierende Geschichten aus der realen Wirtschaft und Verwaltung. Für wen ist dieses Buch? Für alle, die Verantwortung tragen und Dinge verändern wollen. Es spielt keine Rolle, ob Sie in einem globalen Konzern, einer Non-Profit-Organisation oder einer Behörde arbeiten. Dieses Buch ist eine Hommage an das "Du schaffst das" und rüstet Sie mit allem aus, was Sie brauchen, um Innovationen nicht nur zu planen, sondern erfolgreich abzuschliessen.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.