Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Jessica-Phenom-Vivid-Colour
Top-Angebote
Produkte zum Begriff Jessica-Phenom-Vivid-Colour:
-
Fern, Jessica: PolysecurePolysecure , Bindung, Trauma und konsensuelle Nicht-Monogamie , Protektorenjacken & -westen > Schutzausrüstung , Auflage: 2. Auflage, Erscheinungsjahr: 20231016, Produktform: Kartoniert, Autoren: Fern, Jessica, Edition: REV, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 312, Keyword: Beziehungsarbeit; Beziehungsdynamik; Beziehungsmodelle; Beziehungssicherheit; Bindungsstile; Bindungstheorie; Eifersucht; Grenzen setzen; Intimität; Kommunikation; Nicht-Monogamie; Polyamorie; Selbstliebe; Selbstreflexion; Sicherheit in Beziehungen; Trauma; Vertrauen; poly, Fachschema: Hilfe / Lebenshilfe~Lebenshilfe~Beziehung (psychologisch, sozial), Fachkategorie: Selbsthilfe und Persönlichkeitsentwicklung, Interesse Alter: Bezug zu Schwulen & Lesben, Thema: Orientieren, Altersempfehlung / Lesealter: 18, ab Alter: 20, Warengruppe: TB/Partnerschaft, Beziehungen, Fachkategorie: Ratgeber: Familie und Partnerschaft, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: divana Verlag, Verlag: divana Verlag, Verlag: Colin, Natcha Jill, Länge: 190, Breite: 131, Höhe: 32, Gewicht: 288, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0700, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
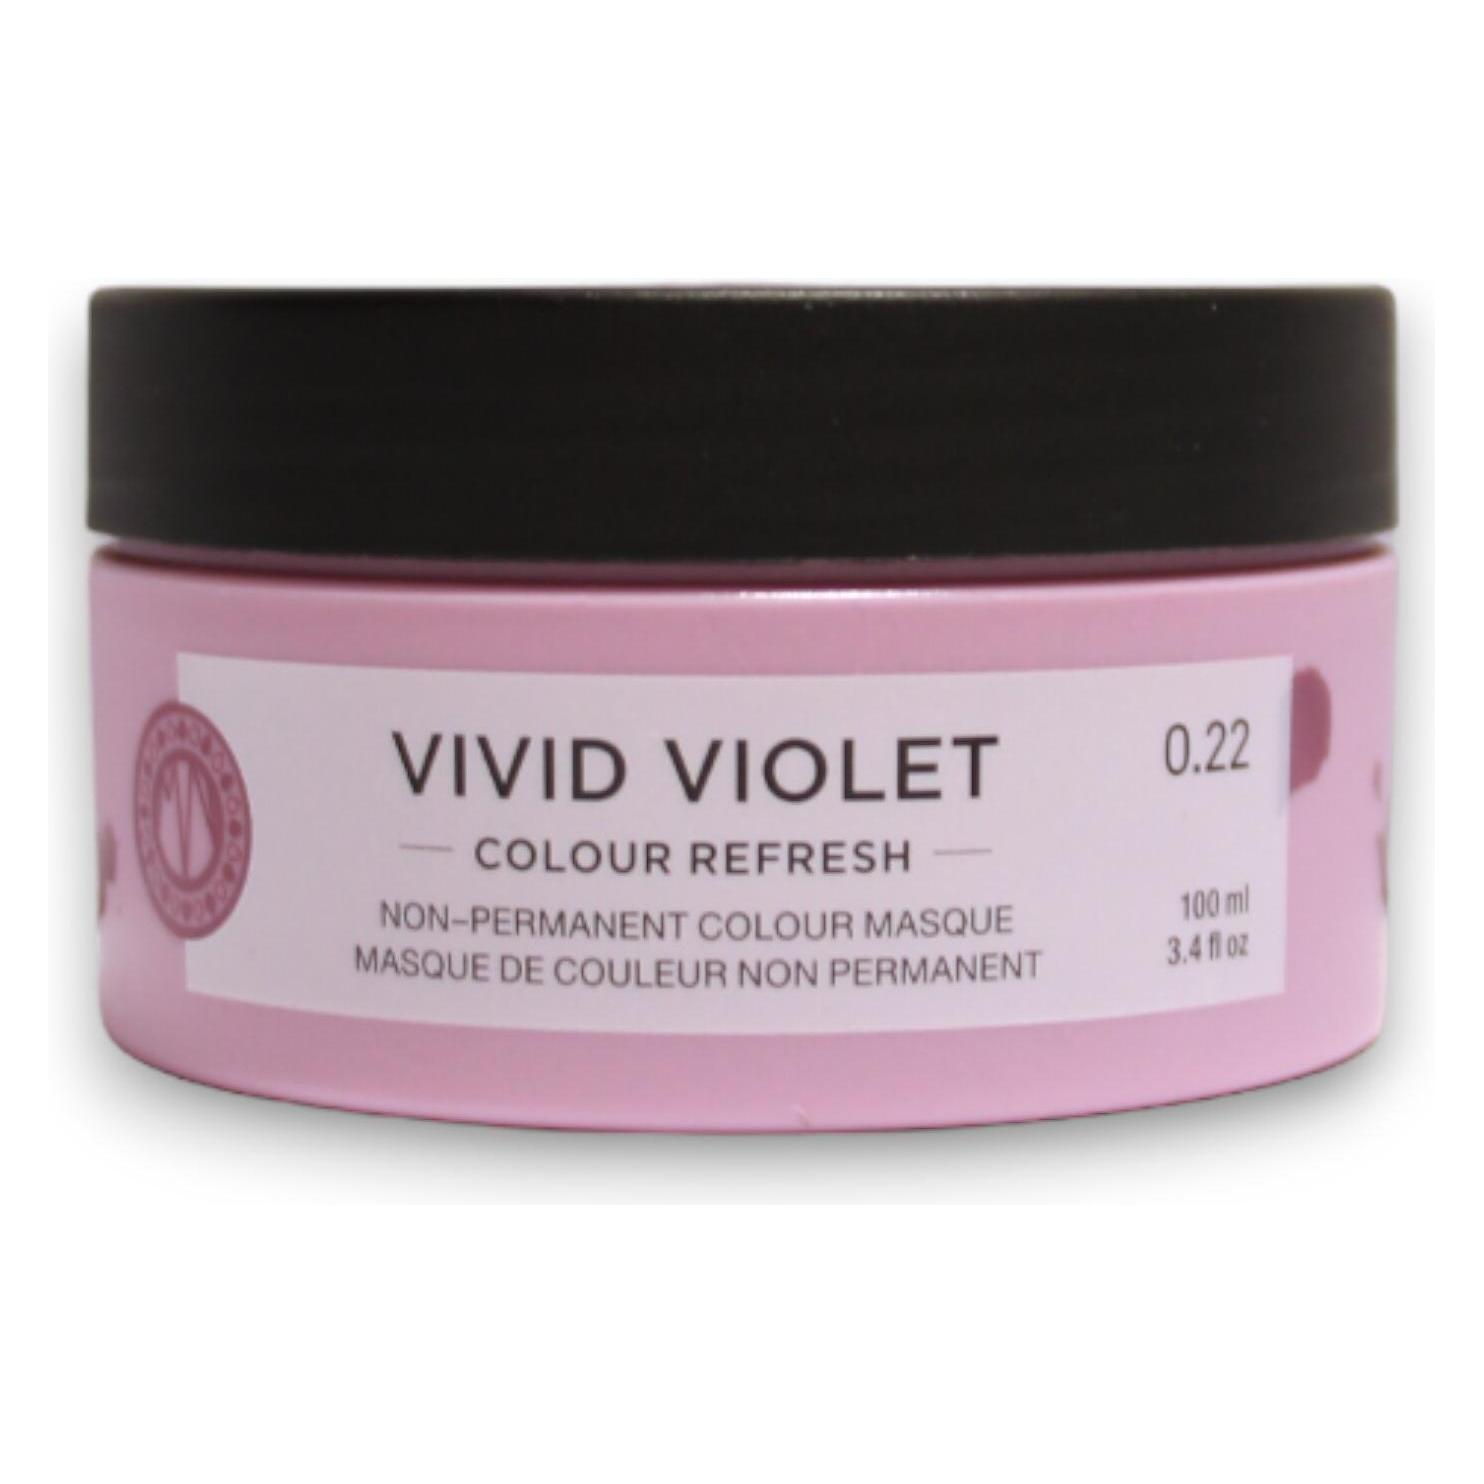
Maria Nila, Haarfarbe, Colour Refresh Vivid Violet 022 100ml Hair Treatment (022 Vivid Violet)Maria Nila Colour Refresh Vivid Violet 022 ist eine 100 ml Haarbehandlung zur Auffrischung und Verstärkung violetter Haarfarben. Diese Farbspülung hilft, lebendige Farbtöne zwischen Friseurbesuchen zu erhalten und bietet einen temporären Farbauffrischungseffekt, der sich mit jedem Waschen allmählich verflüchtigt. Die Formulierung ist haarschonend und enthält keine aggressiven Chemikalien wie Ammoniak oder Peroxid, was sie für gefärbte Haare geeignet macht. Die Anwendung zu Hause ist einfach: typischerweise nach dem Shampoonieren auftragen, einige Minuten einwirken lassen und anschliessend ausspülen. Das Produkt wirkt bei verschiedenen Haartypen und kann durch das Hinzufügen kühler Violetttöne unerwünschte Gelbstiche in blondierten oder aufgehellten Haaren reduzieren. Die kompakte 100 ml Flasche ist praktisch für Reisen und gelegentliche Nutzung, mit einer Konsistenz, die gleichmässige Verteilung ohne Tropfen gewährleistet. Die Inhaltsstoffe umfassen oft Pflegesubstanzen, die Haargeschmeidigkeit und Glanz verbessern während der Farbabgabe. Für optimale Ergebnisse auf vorgehelltem oder blondem Haar anwenden, um den lebendigsten Effekt zu erzielen, und bei Bedarf mit einer Conditioner-Behandlung abschliessen. Zur Aufrechterhaltung der Produktqualität an einem kühlen, trockenen Ort ohne direkte Sonneneinstrahlung lagern.28,24 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
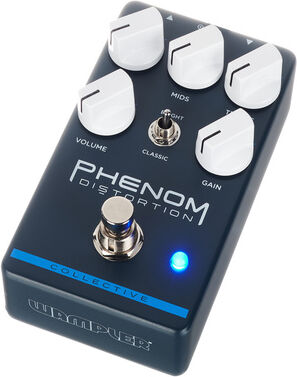
Wampler Phenom DistortionWampler Phenom Distortion; Effektpedal für E-Gitarre; Collective Serie Pedal, entwickelt von Brian Wampler; Dual-Voice-Distortion-Pedal mit umschaltbaren Voicing-Modi; Bright-Modus für zusätzlichen Druck und Attack; Classic-Modus für eine weichere Verzerrung; Regler: Bässe, Mitten, Höhen, Gain, Lautstärke; Schalter: Bright/Classic; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Input (6,3 mm Klinke), Output (6,3 mm Klinke); Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromversorgung mit einem 9 - 18 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; True Bypass; Abmessungen (B x T x H): 64 x 112 x 36 mm; Made in USA, kein Batteriebetrieb möglich109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind Vivid Unterkonten?
Vivid Unterkonten sind zusätzliche Konten, die innerhalb der Vivid Money App erstellt werden können. Sie dienen dazu, Geld für bestimmte Zwecke zu reservieren oder zu sparen, ohne dass es mit dem Hauptkonto vermischt wird. Jedes Unterkonto hat eine eigene IBAN und kann individuell benannt und verwaltet werden. **
Top-Angebote
Produkte zum Begriff Jessica-Phenom-Vivid-Colour:
-
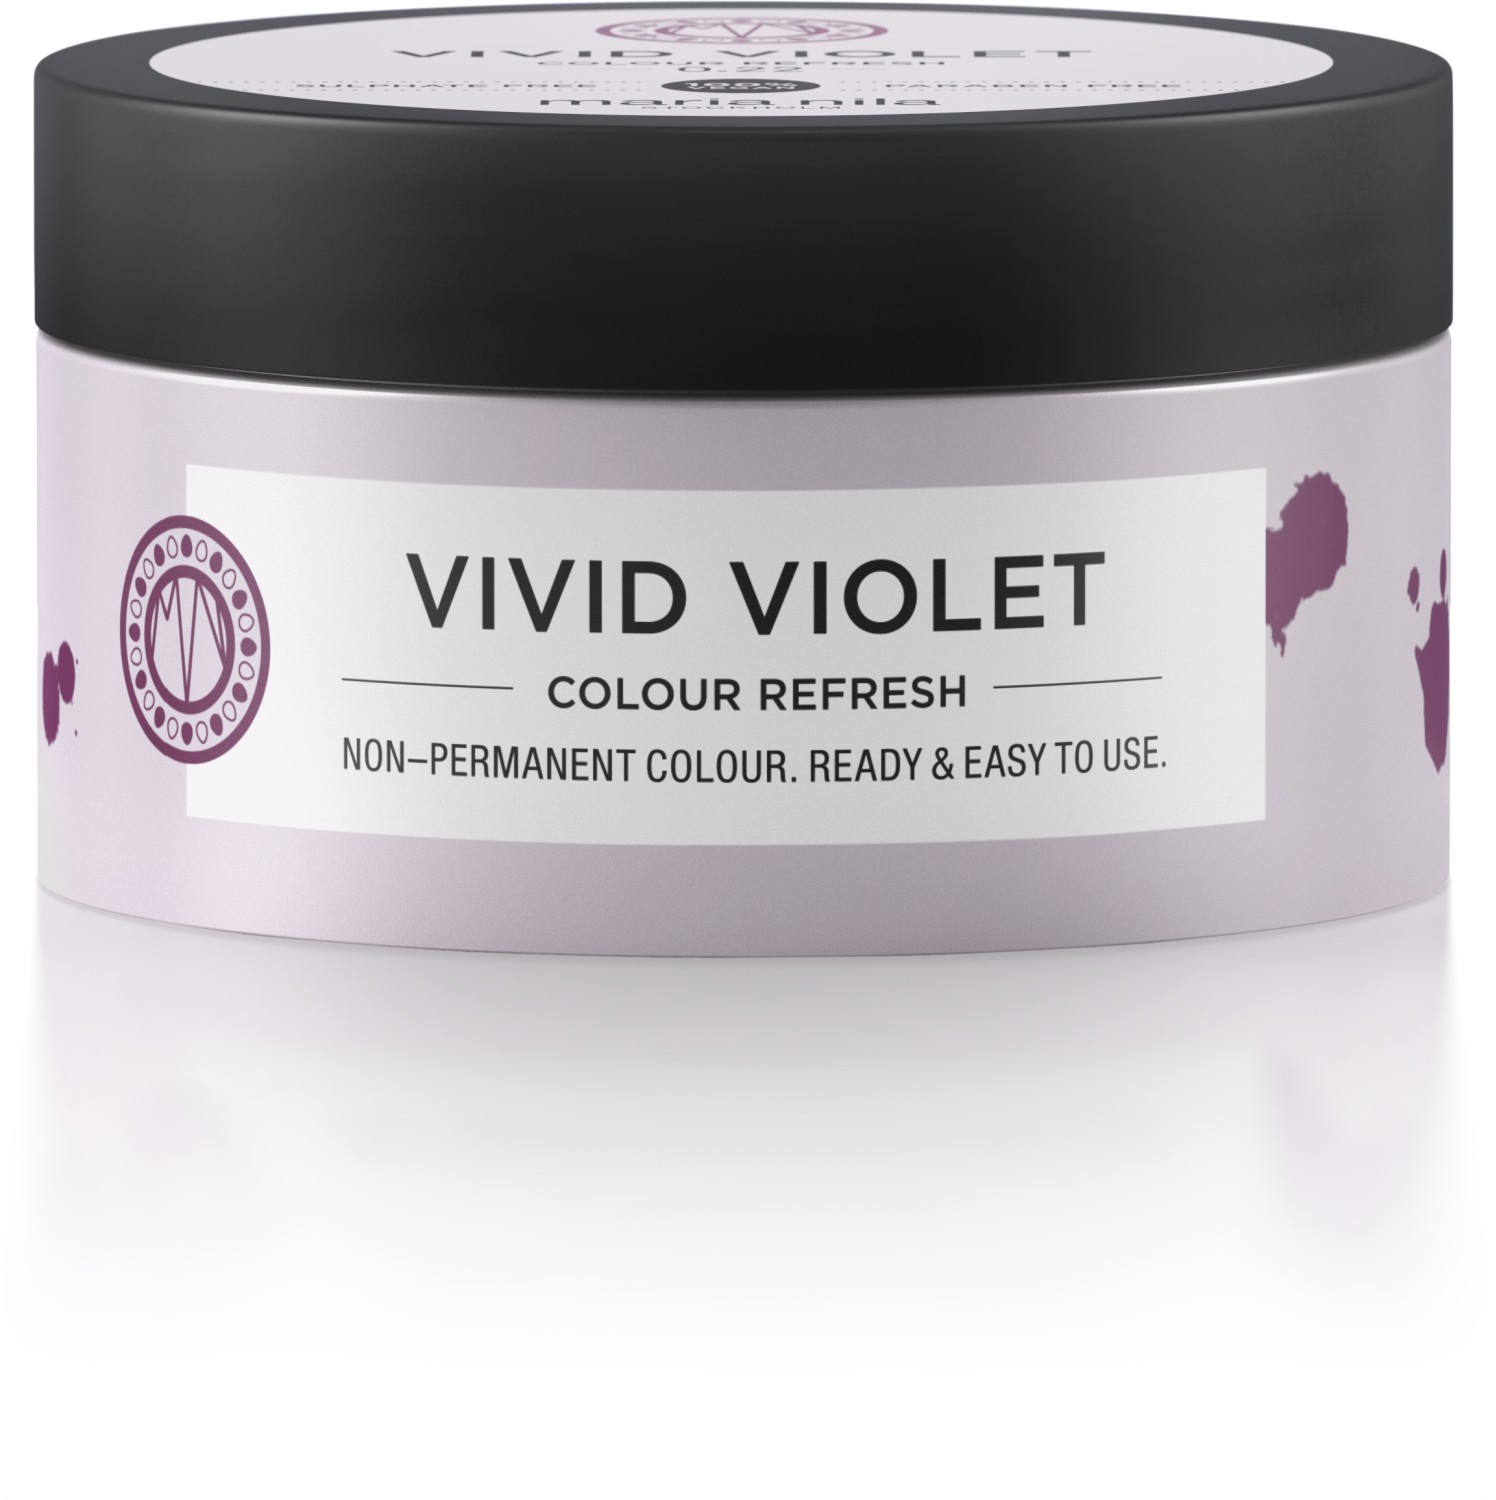
Colour Refresh - 0.22 Vivid Violet<h3>Individuelle Farbauffrischung für jeden Haartyp</h3> <p>Die Maria Nila Colour Refresh Serie eignet sich ideal für alle, die ihre Haarfarbe auffrischen oder mit temporären Farbtönen experimentieren möchten – ganz ohne dauerhafte Veränderung.</p> <ul> <li>Große Farbauswahl – 14 Nuancen für sanfte oder mutige Farbveränderungen</li> <li>Temporäre Farbwirkung – auswaschbare Pigmente für flexible Looks</li> <li>Farbbrillanz & Glanz – für ein intensives Farbergebnis mit natürlichem Finish</li> <li>Leichte Farbauswahl – abgestimmt auf die eigene Haarfarbe: hell, mittel oder dunkel</li> <li>Vegane Pflege – 100 % vegan, ohne Sulfate und Parabene, hergestellt in Schweden</li> <li>Natürliche Inhaltsstoffe – mit Weizenproteinen, Sonnenblumenextrakt und Arganöl für Schutz und Pflege</li> </ul> <p><span style="color:#d90b8d;text-decoration:underline;"><strong>Tipp</strong></span></p> <p><span s...19,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Fern, Jessica: PolysecurePolysecure , Bindung, Trauma und konsensuelle Nicht-Monogamie , Protektorenjacken & -westen > Schutzausrüstung , Auflage: 2. Auflage, Erscheinungsjahr: 20231016, Produktform: Kartoniert, Autoren: Fern, Jessica, Edition: REV, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 312, Keyword: Beziehungsarbeit; Beziehungsdynamik; Beziehungsmodelle; Beziehungssicherheit; Bindungsstile; Bindungstheorie; Eifersucht; Grenzen setzen; Intimität; Kommunikation; Nicht-Monogamie; Polyamorie; Selbstliebe; Selbstreflexion; Sicherheit in Beziehungen; Trauma; Vertrauen; poly, Fachschema: Hilfe / Lebenshilfe~Lebenshilfe~Beziehung (psychologisch, sozial), Fachkategorie: Selbsthilfe und Persönlichkeitsentwicklung, Interesse Alter: Bezug zu Schwulen & Lesben, Thema: Orientieren, Altersempfehlung / Lesealter: 18, ab Alter: 20, Warengruppe: TB/Partnerschaft, Beziehungen, Fachkategorie: Ratgeber: Familie und Partnerschaft, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: divana Verlag, Verlag: divana Verlag, Verlag: Colin, Natcha Jill, Länge: 190, Breite: 131, Höhe: 32, Gewicht: 288, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0700, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Jessica-Phenom-Vivid-Colour
-
Maria Nila, Haarfarbe, Colour Refresh Vivid Violet 022 100ml Hair Treatment (022 Vivid Violet)Maria Nila Colour Refresh Vivid Violet 022 ist eine 100 ml Haarbehandlung zur Auffrischung und Verstärkung violetter Haarfarben. Diese Farbspülung hilft, lebendige Farbtöne zwischen Friseurbesuchen zu erhalten und bietet einen temporären Farbauffrischungseffekt, der sich mit jedem Waschen allmählich verflüchtigt. Die Formulierung ist haarschonend und enthält keine aggressiven Chemikalien wie Ammoniak oder Peroxid, was sie für gefärbte Haare geeignet macht. Die Anwendung zu Hause ist einfach: typischerweise nach dem Shampoonieren auftragen, einige Minuten einwirken lassen und anschliessend ausspülen. Das Produkt wirkt bei verschiedenen Haartypen und kann durch das Hinzufügen kühler Violetttöne unerwünschte Gelbstiche in blondierten oder aufgehellten Haaren reduzieren. Die kompakte 100 ml Flasche ist praktisch für Reisen und gelegentliche Nutzung, mit einer Konsistenz, die gleichmässige Verteilung ohne Tropfen gewährleistet. Die Inhaltsstoffe umfassen oft Pflegesubstanzen, die Haargeschmeidigkeit und Glanz verbessern während der Farbabgabe. Für optimale Ergebnisse auf vorgehelltem oder blondem Haar anwenden, um den lebendigsten Effekt zu erzielen, und bei Bedarf mit einer Conditioner-Behandlung abschliessen. Zur Aufrechterhaltung der Produktqualität an einem kühlen, trockenen Ort ohne direkte Sonneneinstrahlung lagern.28,24 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wampler Phenom DistortionWampler Phenom Distortion; Effektpedal für E-Gitarre; Collective Serie Pedal, entwickelt von Brian Wampler; Dual-Voice-Distortion-Pedal mit umschaltbaren Voicing-Modi; Bright-Modus für zusätzlichen Druck und Attack; Classic-Modus für eine weichere Verzerrung; Regler: Bässe, Mitten, Höhen, Gain, Lautstärke; Schalter: Bright/Classic; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Input (6,3 mm Klinke), Output (6,3 mm Klinke); Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromversorgung mit einem 9 - 18 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; True Bypass; Abmessungen (B x T x H): 64 x 112 x 36 mm; Made in USA, kein Batteriebetrieb möglich109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind Vivid Unterkonten?
Vivid Unterkonten sind zusätzliche Konten, die innerhalb der Vivid Money App erstellt werden können. Sie dienen dazu, Geld für bestimmte Zwecke zu reservieren oder zu sparen, ohne dass es mit dem Hauptkonto vermischt wird. Jedes Unterkonto hat eine eigene IBAN und kann individuell benannt und verwaltet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.