Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie öffnet man ein Fossil-Ei?
Um ein Fossil-Ei zu öffnen, ist es wichtig, vorsichtig vorzugehen, um das Fossil nicht zu beschädigen. Zuerst sollte das Ei gründlich gereinigt werden, um Schmutz und Ablagerungen zu entfernen. Dann kann man versuchen, das Ei mit einem feinen Werkzeug wie einem Meißel oder einer Nadel vorsichtig zu öffnen, indem man kleine Stücke des Eierschalenmaterials entfernt. Es ist ratsam, dies langsam und behutsam zu tun, um das darin enthaltene Fossil zu schützen. **
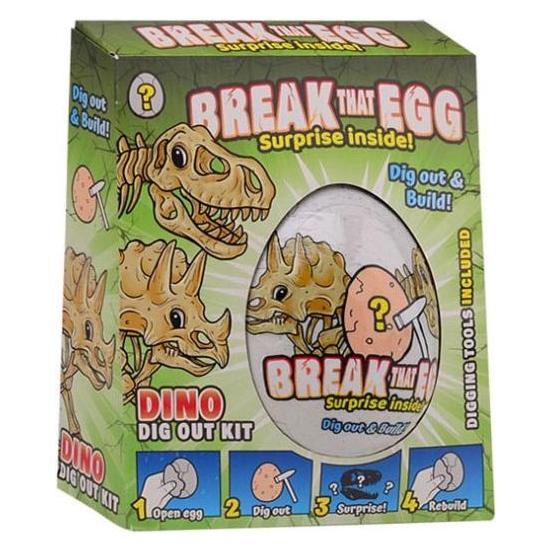

Ähnliche Suchbegriffe für Johntoy-Zerbrich-das-Ei-Dino-Fossil
Top-Angebote
Produkte zum Begriff Johntoy-Zerbrich-das-Ei-Dino-Fossil:

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum verschwindet das Ei in Ark, anstatt dass ein kleiner Dino schlüpft?
In Ark: Survival Evolved verschwindet das Ei, anstatt dass ein kleiner Dino schlüpft, um das Balancing im Spiel aufrechtzuerhalten. Wenn Eier immer zu kleinen Dinos schlüpfen würden, könnte dies zu einer Überpopulation führen und das Spiel unausgewogen machen. Indem die Eier verschwinden, wird sichergestellt, dass die Spieler die Kontrolle über die Dino-Population behalten. **
-
Kann aus einem Dino-Ei in Ark ein Dino schlüpfen oder sind die Eier nicht befruchtet?
In Ark können aus Dino-Eiern tatsächlich Dinosaurier schlüpfen. Allerdings müssen die Eier zuvor befruchtet werden, indem ein männlicher und ein weiblicher Dinosaurier gepaart werden. Die befruchteten Eier können dann in einem Brutkasten oder einer Brutstation ausgebrütet werden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Johntoy-Zerbrich-das-Ei-Dino-Fossil:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie öffnet man ein Fossil-Ei?
Um ein Fossil-Ei zu öffnen, ist es wichtig, vorsichtig vorzugehen, um das Fossil nicht zu beschädigen. Zuerst sollte das Ei gründlich gereinigt werden, um Schmutz und Ablagerungen zu entfernen. Dann kann man versuchen, das Ei mit einem feinen Werkzeug wie einem Meißel oder einer Nadel vorsichtig zu öffnen, indem man kleine Stücke des Eierschalenmaterials entfernt. Es ist ratsam, dies langsam und behutsam zu tun, um das darin enthaltene Fossil zu schützen. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum verschwindet das Ei in Ark, anstatt dass ein kleiner Dino schlüpft?
In Ark: Survival Evolved verschwindet das Ei, anstatt dass ein kleiner Dino schlüpft, um das Balancing im Spiel aufrechtzuerhalten. Wenn Eier immer zu kleinen Dinos schlüpfen würden, könnte dies zu einer Überpopulation führen und das Spiel unausgewogen machen. Indem die Eier verschwinden, wird sichergestellt, dass die Spieler die Kontrolle über die Dino-Population behalten. **
Ähnliche Suchbegriffe für Johntoy-Zerbrich-das-Ei-Dino-Fossil
-
Kann aus einem Dino-Ei in Ark ein Dino schlüpfen oder sind die Eier nicht befruchtet?
In Ark können aus Dino-Eiern tatsächlich Dinosaurier schlüpfen. Allerdings müssen die Eier zuvor befruchtet werden, indem ein männlicher und ein weiblicher Dinosaurier gepaart werden. Die befruchteten Eier können dann in einem Brutkasten oder einer Brutstation ausgebrütet werden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.