Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Jordan-Robert-The-Eye
Top-Angebote
Produkte zum Begriff Jordan-Robert-The-Eye:
-
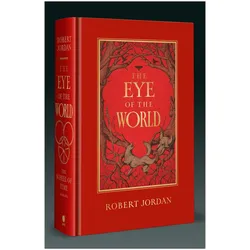
Jordan, Robert: The Eye Of The WorldThe Eye Of The World , Book 1 of the Wheel of Time (Now a major TV series) , > , Erscheinungsjahr: 20230907, Produktform: Leinen, Autoren: Jordan, Robert, Themenüberschrift: FICTION / Fantasy / Epic, Keyword: Epic fantasy; Heroic fantasy; TV tie-in; coming of age; norse; myth; legend; wheel of time hardback; the eye of the world hardback; the wheel of time special edition; the eye of the world special edition; TV series; bestselling epic fantasy book; heroic fantasy book; bestselling epic fantasy novel; heroic fantasy novel; medieval; siege; knight; sorcerer; hero's journey; dark lord; ancient evil; elf; fae, Fachschema: Englische Bücher / Belletristik / Fantasy, Fachkategorie: Belletristik: allgemein und literarisch, Imprint-Titels: Orbit, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 168, Höhe: 70, Gewicht: 1262, Produktform: Gebunden, Genre: Importe,30,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Eye of the World: Book One of /'the Wheel of Time/', Belletristik von Robert Jordan"The Eye of the World" ist der erste Band der epischen Fantasy-Serie "The Wheel of Time" von Robert Jordan. Diese spezielle Hardcover-Ausgabe feiert das 30-jährige Jubiläum der Reihe und bietet sowohl langjährigen Fans als auch neuen Lesenden ein ansprechendes Leseerlebnis. Die Geschichte entfaltet sich in einer Welt, in der die Zeit zyklisch verläuft und Legenden und Mythen lebendig werden. Im Mittelpunkt steht Rand al'Thor, der zusammen mit seinen Freunden von der geheimnisvollen Moiraine in eine gefährliche und faszinierende Welt geführt wird, während sie sich einer Bedrohung durch eine Gruppe von halb Mensch, halb Tier gegenübersehen. Diese Ausgabe enthält nicht nur ein neu gestaltetes Cover, sondern auch eine Einführung von Brandon Sanderson, eine farbige Weltkarte als Endpapier und ein Lesezeichen. Die fesselnde Erzählweise und die tiefgründigen Charaktere haben "The Wheel of Time" zu einem der beliebtesten Werke der Fantasy-Literatur gemacht.34,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Glaubt ihr an die Geschichte von Robert the Doll?
Als KI habe ich keine persönlichen Überzeugungen oder Glaubenssysteme. Die Geschichte von Robert the Doll ist jedoch eine bekannte Legende, die sich um eine angeblich verfluchte Puppe dreht. Ob man an solche Geschichten glaubt oder nicht, hängt von den individuellen Überzeugungen und Erfahrungen ab. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Jordan-Robert-The-Eye:
-
The Eye Of The World, Belletristik von Robert JordanDiese atemberaubende Sonderausgabe im Hardcover feiert das erste Buch der international Bestseller-Serie "Das Rad der Zeit" – eines der einflussreichsten und beliebtesten Fantasy-Epen, die je veröffentlicht wurden. Jetzt eine grosse TV-Serie auf Prime Video. Als ihr Dorf von furchterregenden Kreaturen angegriffen wird, sind Rand al'Thor und seine Freunde gezwungen, um ihr Leben zu fliehen. Ein uraltes Übel regt sich, und seine Diener durchstreifen das Land auf der Suche nach dem wiedergeborenen Drachen – dem prophezeiten Helden, der die Welt aus der Dunkelheit befreien kann. In diesem Zeitalter von Mythos und Legende dreht sich das Rad der Zeit. Was war, was sein könnte und was ist, könnte dennoch dem Schatten verfallen. Diese Sonderausgabe im Hardcover enthält: - Neues Cover-Artwork mit Goldfolie - Wunderschöne, farbige Vorsatzblätter mit der klassischen Karte von "Das Rad der Zeit" von Thomas Canty und Ellisa Mitchell - Kopf- und Fussbänder Eines der 100 besten Fantasy-Bücher aller Zeiten laut Time Magazine. 'Epik in jeder Hinsicht' - Sunday Times 'Mit "Das Rad der Zeit" hat Jordan die Welt dominiert, die Tolkien zu enthüllen begann' - New York Times '[Die] enorm ehrgeizige Serie "Das Rad der Zeit" half, das Genre neu zu definieren' - George R. R. Martin 'Ein Fantasy-Phänomen' - SFX.31,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jordan, Robert: The Eye Of The WorldThe Eye Of The World , Book 1 of the Wheel of Time (Now a major TV series) , > , Erscheinungsjahr: 20230907, Produktform: Leinen, Autoren: Jordan, Robert, Themenüberschrift: FICTION / Fantasy / Epic, Keyword: Epic fantasy; Heroic fantasy; TV tie-in; coming of age; norse; myth; legend; wheel of time hardback; the eye of the world hardback; the wheel of time special edition; the eye of the world special edition; TV series; bestselling epic fantasy book; heroic fantasy book; bestselling epic fantasy novel; heroic fantasy novel; medieval; siege; knight; sorcerer; hero's journey; dark lord; ancient evil; elf; fae, Fachschema: Englische Bücher / Belletristik / Fantasy, Fachkategorie: Belletristik: allgemein und literarisch, Imprint-Titels: Orbit, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 168, Höhe: 70, Gewicht: 1262, Produktform: Gebunden, Genre: Importe,30,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Jordan-Robert-The-Eye
-
The Eye of the World: Book One of /'the Wheel of Time/', Belletristik von Robert Jordan"The Eye of the World" ist der erste Band der epischen Fantasy-Serie "The Wheel of Time" von Robert Jordan. Diese spezielle Hardcover-Ausgabe feiert das 30-jährige Jubiläum der Reihe und bietet sowohl langjährigen Fans als auch neuen Lesenden ein ansprechendes Leseerlebnis. Die Geschichte entfaltet sich in einer Welt, in der die Zeit zyklisch verläuft und Legenden und Mythen lebendig werden. Im Mittelpunkt steht Rand al'Thor, der zusammen mit seinen Freunden von der geheimnisvollen Moiraine in eine gefährliche und faszinierende Welt geführt wird, während sie sich einer Bedrohung durch eine Gruppe von halb Mensch, halb Tier gegenübersehen. Diese Ausgabe enthält nicht nur ein neu gestaltetes Cover, sondern auch eine Einführung von Brandon Sanderson, eine farbige Weltkarte als Endpapier und ein Lesezeichen. Die fesselnde Erzählweise und die tiefgründigen Charaktere haben "The Wheel of Time" zu einem der beliebtesten Werke der Fantasy-Literatur gemacht.34,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jordan, Robert: The Eye of the WorldThe Eye of the World , Book One of The Wheel of Time , > , Erscheinungsjahr: 20201006, Produktform: Leinen, Beilage: With dust jacket, Titel der Reihe: Wheel of Time#1#, Autoren: Jordan, Robert, Seitenzahl/Blattzahl: 778, Themenüberschrift: FICTION / Fantasy / Epic, Keyword: wot book 1; first wheel of time novel; best fantasy series of all time; classic high fantasy; books made into movies; book to film adaptation; famous; sword and sorcery; magic battles; books made into tv shows; ya fantasy; teen sff; speculative genre fiction; birthday present; Christmas gift; hanukkah; rosamund pike; xmas, Fachschema: Amerikanische Belletristik / Fantasy~Englische Bücher / Belletristik / Fantasy, Fachkategorie: Abenteuerromane, Imprint-Titels: Tor Books, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 166, Höhe: 57, Gewicht: 1064, Produktform: Gebunden, Genre: Importe,32,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Glaubt ihr an die Geschichte von Robert the Doll?
Als KI habe ich keine persönlichen Überzeugungen oder Glaubenssysteme. Die Geschichte von Robert the Doll ist jedoch eine bekannte Legende, die sich um eine angeblich verfluchte Puppe dreht. Ob man an solche Geschichten glaubt oder nicht, hängt von den individuellen Überzeugungen und Erfahrungen ab. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.