Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Jumbo-Wasgij-Original-32
Top-Angebote
Produkte zum Begriff Jumbo-Wasgij-Original-32:
-
Jumbo Spiele Wasgij Original 48 - Was in Vegas passiert - 1000 Teile 303579Willkommen in Las Vegas! In der wilden, funkelnden Oase in der Wüste, wo Träume wahr werden, Geldbörsen geleert werden und nichts so ist, wie es scheint! 1 x Wasgij Original 48 - Was in Vegas passiert (1000 Teile) Anleitung in: (teilwei17,09 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wasgij Original 47 - Boating Bedlam (1000)Bootschaos! Oma und Opa Wasgij genießen ihren lang ersehnten Sommerurlaub! Nach monatelanger Planung und Sparen haben sie sich eine luxuriöse Katamaran-Kreuzfahrt gegönnt. Die Sonne scheint, und der lebhafte Hafen ist voller Überraschungen - doch gerade als sie ablegen wollen, verschlägt es ihnen den Atem! Was sehen sie, das ihre Vorstellung von Luxus völlig verändert? Finde es heraus, während du das Puzzle zusammensetzt!18,13 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wasgij Original 43 Aquarium Antics! (1000)Wie ein Fisch im Wasser? (1000 Teile) Im örtlichen Aquarium können Sie das Leben unter dem Meer hautnah miterleben. Mit allerlei seltsamen und wunderbaren Arten, die man aus der Nähe betrachten kann, ist es ein magisches Abenteuer für Erwachsene und Kinder gleichermaßen. Im Meerestunnel können Oma und Opa Wasgij neben tropischen Fischen und Schildkröten spazieren gehen und sogar eine Meerjungfrau sehen! Aber ist ihnen eine Kreatur zu nahegekommen? Nutze deine Vorstellungskraft und die Hinweise auf der Schachtel, um herauszufinden, was als Nächstes passieren wird. Dies ist die Szene, die du zu puzzeln hast. Wasgij Original ist ein Puzzle - Konzept, bei dem du deine Vorstellungskraft und die Hinweise auf der Schachtel nutzen musst, um zusammenzusetzen, was nicht du, sondern die Personen auf der Schachtel sehen!18,13 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was bedeutet "jumbo"?
"Jumbo" ist ein englisches Adjektiv, das etwas Großes oder Überdimensioniertes beschreibt. Es wird oft verwendet, um auf besonders große Gegenstände oder Tiere hinzuweisen, wie zum Beispiel einen Jumbo-Jet oder einen Jumbo-Elefanten. Der Begriff kann auch im übertragenen Sinne verwendet werden, um auf eine außergewöhnlich große oder umfangreiche Sache oder Situation hinzuweisen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Jumbo-Wasgij-Original-32:
-
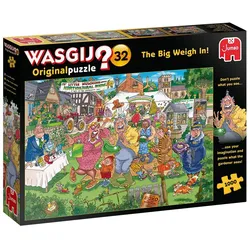
Jumbo Wasgij Original 32 Darf es etwas mehr sein? 1000 Teile Puzzle (19170)Darf es etwas mehr sein? Lassen Sie Ihrer Fantasie den freien Lauf und puzzeln Sie, was der Gärtner sieht! Auf einen Blick GenreComics Empfohlenes Alter in Jahren (mind.)12 Jahr(e) Anzahl der Puzzle1 Anzahl der Puzzleteile1000 Stück(e) LieferumfangAnzahl der Puzzle: 1Anzahl der Puzzleteile: 1000 Stück(e) Alle technischen Daten anzeigen (23 Angaben) MerkmaleProdukttypPuzzlespielGenreComicsEmpfohlenes Alter in Jahren (mind.)12 Jahr(e)Empfohlenes Alter in Jahren (max.)99 Jahr(e)Für die Nutzung im Innenbereich geeignetJaProduktfarbeMehrfarbigMaterialKartonMaximale Anzahl an Spielern2Minimale Anzahl an Spielern1SprachenDeutsch, Englisch, Französisch, Niederländisch Lern- und ÜbungsfähigkeitenLern- & AusbildungskompetenzenTraining der Feinmotorik Gewicht und AbmessungenBreite680 mmTiefe0,2 mmHöhe490 mmGewicht810 g LieferumfangAnzahl der Puzzle1Anzahl der Puzzleteile1000 Stück(e) SicherheitswarnungNicht für Kinder von 0-3 JahrenJaEU TSD SpracheEnglisch, Holländisch, Französisch, Deutsch, S...15,84 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Jumbo Spiele Wasgij Original 48 - Was in Vegas passiert - 1000 Teile 303579Willkommen in Las Vegas! In der wilden, funkelnden Oase in der Wüste, wo Träume wahr werden, Geldbörsen geleert werden und nichts so ist, wie es scheint! 1 x Wasgij Original 48 - Was in Vegas passiert (1000 Teile) Anleitung in: (teilwei17,09 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Jumbo-Wasgij-Original-32
-
Wasgij Original 47 - Boating Bedlam (1000)Bootschaos! Oma und Opa Wasgij genießen ihren lang ersehnten Sommerurlaub! Nach monatelanger Planung und Sparen haben sie sich eine luxuriöse Katamaran-Kreuzfahrt gegönnt. Die Sonne scheint, und der lebhafte Hafen ist voller Überraschungen - doch gerade als sie ablegen wollen, verschlägt es ihnen den Atem! Was sehen sie, das ihre Vorstellung von Luxus völlig verändert? Finde es heraus, während du das Puzzle zusammensetzt!18,13 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wasgij Original 43 Aquarium Antics! (1000)Wie ein Fisch im Wasser? (1000 Teile) Im örtlichen Aquarium können Sie das Leben unter dem Meer hautnah miterleben. Mit allerlei seltsamen und wunderbaren Arten, die man aus der Nähe betrachten kann, ist es ein magisches Abenteuer für Erwachsene und Kinder gleichermaßen. Im Meerestunnel können Oma und Opa Wasgij neben tropischen Fischen und Schildkröten spazieren gehen und sogar eine Meerjungfrau sehen! Aber ist ihnen eine Kreatur zu nahegekommen? Nutze deine Vorstellungskraft und die Hinweise auf der Schachtel, um herauszufinden, was als Nächstes passieren wird. Dies ist die Szene, die du zu puzzeln hast. Wasgij Original ist ein Puzzle - Konzept, bei dem du deine Vorstellungskraft und die Hinweise auf der Schachtel nutzen musst, um zusammenzusetzen, was nicht du, sondern die Personen auf der Schachtel sehen!18,13 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Activity OriginalActivity Original , Activity Original enthält mehr als 2.500 Begriffe. Die taktischen Feinheiten, die in der Spielregel enthalten sind, machen das Spiel noch spannender! Die Grundlage von Activity Original ist die gegelückte Mischung aus kreativen Spielelementen, die das Spiel so beliebt macht: Begriffe müssen gezeichnet, pantomimisch dargestellt oder umschrieben und von den Mitspielern erraten werden. , > , Produktform: Spiele, Fachschema: Non Books / Spiele / Aktions- und Reaktionsspiele, Interesse Alter: empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: NB/Spielen/Raten, Fachkategorie: Hobbys, Rätsel und Spiele, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Piatnik Deutschland GmbH, Verlag: Piatnik Deutschland GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung! Nicht für Kinder unter 36 Monaten geeignet! Erstickungsgefahr! Adresse aufbewahren!, Länge: 405, Breite: 290, Höhe: 60, Gewicht: 1334, Produktform: Spiele, Genre: Importe, Genre: Importe, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,40,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
original bauhaus - dt.original bauhaus - dt. , Übungsbuch , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20190911, Produktform: Leinen, Redaktion: Wiedemeyer, Nina~Holländer, Friederike, Seitenzahl/Blattzahl: 160, Abbildungen: 100 farbige Abbildungen, Keyword: 100 jahre bauhaus; architektur; bauhaus; bauhaus buch; bauhaus-archiv; bauhaus-design; berlin weimar dessau; buch; bücher; design; design-klassiker; designgeschichte buch; gestaltung; kunst; ludwig mies van der rohe buch; moderne; vorkurs; walter gropius buch, Fachschema: Europa / Westeuropa~Westeuropa~Zwanzigstes Jahrhundert~Bauhaus~Gebrauchsgrafik~Grafik / Gebrauchsgrafik~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Fachkategorie: Industriedesign, Produktdesign, Werbegrafik~Architektur, Region: Westeuropa, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Style: Bauhaus, Thema: Entdecken, Warengruppe: HC/Bildende Kunst, Fachkategorie: Kunst: Themen und Techniken, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Prestel Verlag, Verlag: Prestel Verlag, Verlag: Prestel Verlag, Verlag: Prestel, Länge: 302, Breite: 210, Höhe: 17, Gewicht: 685, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783791359038 9783791359045 9783791359021, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 193179232,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "jumbo"?
"Jumbo" ist ein englisches Adjektiv, das etwas Großes oder Überdimensioniertes beschreibt. Es wird oft verwendet, um auf besonders große Gegenstände oder Tiere hinzuweisen, wie zum Beispiel einen Jumbo-Jet oder einen Jumbo-Elefanten. Der Begriff kann auch im übertragenen Sinne verwendet werden, um auf eine außergewöhnlich große oder umfangreiche Sache oder Situation hinzuweisen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.