Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für KAI-Rasiermesser-KASHO-Captain
Top-Angebote
Produkte zum Begriff KAI-Rasiermesser-KASHO-Captain:
-
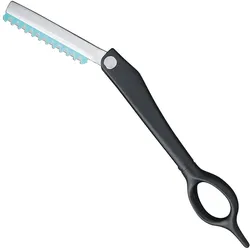
KAI Rasiermesser KASHO Designing Razor - KCS-NHKAI Rasiermesser KASHO Designing Razor - KCS-NH Das ergonomische Design des KASHO Designing Razors stellt ideale Vorraussetzungen für angenehmes, präzises Arbeiten. Die außergewöhnliche Schärfe des aus der Medizintechnik stammenden Klingen ermöglicht schnitthaltiges Modellieren und Effilieren. Erhältlich ist der Designing Razor in klappbarer Ausführung. Der fugenlose, an beiden Seiten der Klinge angebrachte Kunststoffkamm verhindert die lästige Ansammlung von geschnittenen Haaren und beinhaltet in seiner Materialzusammensetzung antibakteriell wirkende Stoffe. Der Haarschnitt verläuft dadurch reibungslos, hygienisch und frei von statischer Aufladung. - Rasiermesser ist klappbar40,75 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
KAI Rasiermesser KASHO Speed Edge Razor - KCS-LHKAI Rasiermesser KASHO Speed Edge Razor - KCS-LH Die neuen Speed Edge KLingen heißen Interchangeable, denn sie passen durch Form und Größe (Länge 5,9 cm) nicht nur auf den eigens kreierten Speed Edge Holder. Der fugenlose Kunststoffkamm verhindert die Ansammlung von geschnittenen Haaren und beinhaltet antibakteriell wirkende Stoffe. Dadurch verläuft der Schnitt reibungslos und hygienisch. Außergewöhnliche Schärfe und lang andauernde Schnitthaltigkeit der aus der Medizintechnik stammenden Klinge, Die außergewöhnliche Schärfe der aus der Medizintechnik stammenden Klinge ermöglicht schnitthaltiges Modellieren und Effilieren. Es garantiert ein Schnitterlebnis der japanischen Art.40,75 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Warum ist diese Schere so Kasho KDM?
Die Schere ist wahrscheinlich als "Kasho KDM" bezeichnet, weil sie von der Marke Kasho hergestellt wurde und das Modell KDM ist. Kasho ist bekannt für hochwertige Scheren und andere Friseurwerkzeuge, die professionelle Qualität und Präzision bieten. Das Modell KDM könnte spezielle Merkmale oder Eigenschaften haben, die es von anderen Scheren unterscheiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff KAI-Rasiermesser-KASHO-Captain:
-
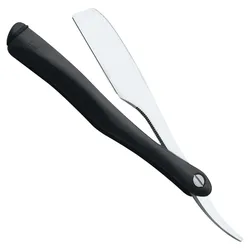
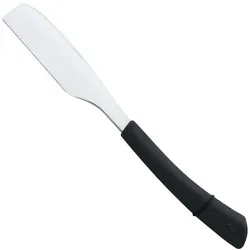
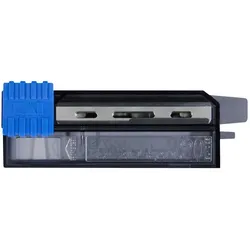
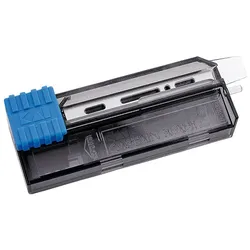
KAI Rasiermesser KASHO Captain Razor - CAP-R7KAI Rasiermesser KASHO Captain Razor - CAP-R7 Die hochwertigen KAI Rasiermesser eignen sich sowohl zum Rasieren, als auch für Messerhaarschnitte. Die aus der Medizintechnik stammende Klinge überzeugt durch extreme Schärfe und Schnitthaltigkeit. Durch einen speziellen Ersatzklingenspender werden die Klingen schnell in das Rasiermesser geschoben, ohne dabei mit der Schneide in Kontakt zu kommen. Die gebrauchten Klingen finden in einem speziell angefertigten Fach des Spenders Platz. So wird lästiges und gefährliches Hantieren mit gebrauchten Klingen vermieden. - Rasiermesser ist klappbar122,55 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
KAI Rasiermesser KASHO Captain Razor - CAP-J7KAI Rasiermesser KASHO Captain Razor - CAP-J7 Die hochwertigen KAI Rasiermesser eignen sich sowohl zum Rasieren, als auch für Messerhaarschnitte. Die aus der Medizintechnik stammende Klinge überzeugt durch extreme Schärfe und Schnitthaltigkeit. Durch einen speziellen Ersatzklingenspender werden die Klingen schnell in das Rasiermesser geschoben, ohne dabei mit der Schneide in Kontakt zu kommen. Die gebrauchten Klingen finden in einem speziell angefertigten Fach des Spenders Platz. So wird lästiges und gefährliches Hantieren mit gebrauchten Klingen vermieden.122,55 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
KAI Rasiermesser KASHO Designing Razor - KCS-NHKAI Rasiermesser KASHO Designing Razor - KCS-NH Das ergonomische Design des KASHO Designing Razors stellt ideale Vorraussetzungen für angenehmes, präzises Arbeiten. Die außergewöhnliche Schärfe des aus der Medizintechnik stammenden Klingen ermöglicht schnitthaltiges Modellieren und Effilieren. Erhältlich ist der Designing Razor in klappbarer Ausführung. Der fugenlose, an beiden Seiten der Klinge angebrachte Kunststoffkamm verhindert die lästige Ansammlung von geschnittenen Haaren und beinhaltet in seiner Materialzusammensetzung antibakteriell wirkende Stoffe. Der Haarschnitt verläuft dadurch reibungslos, hygienisch und frei von statischer Aufladung. - Rasiermesser ist klappbar40,75 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
KAI Rasiermesser KASHO Speed Edge Razor - KCS-LHKAI Rasiermesser KASHO Speed Edge Razor - KCS-LH Die neuen Speed Edge KLingen heißen Interchangeable, denn sie passen durch Form und Größe (Länge 5,9 cm) nicht nur auf den eigens kreierten Speed Edge Holder. Der fugenlose Kunststoffkamm verhindert die Ansammlung von geschnittenen Haaren und beinhaltet antibakteriell wirkende Stoffe. Dadurch verläuft der Schnitt reibungslos und hygienisch. Außergewöhnliche Schärfe und lang andauernde Schnitthaltigkeit der aus der Medizintechnik stammenden Klinge, Die außergewöhnliche Schärfe der aus der Medizintechnik stammenden Klinge ermöglicht schnitthaltiges Modellieren und Effilieren. Es garantiert ein Schnitterlebnis der japanischen Art.40,75 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für KAI-Rasiermesser-KASHO-Captain
-
KAI Kasho Scheren Pflegespray KSP-PLUSKAI Kasho Scheren Pflegespray KSP-PLUS Das neue Kasho Schren Pflegespray Plus ist ein zertifiziertes Desinfektionsmittel ( Wirksamkeit getestet nach EN14561, EN14562 und EN14476, Zulassung Nr. N-95784) mit Anti Rost Formel. Reinigt, pflegt und desinfiziert die Schere. Kann vor jedem Haarschnitt verwendet werden. Die Klingen mit einem Ledertuch abwischen und erforderliche Menge auf die Klingen aufsprühen. Ca. 30 Sekunden einwirken lassen und überschüssiges Produkt abwischen.9,45 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
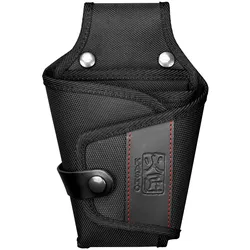
KAI Kasho Werkzeugtasche Scherenhalfter K-7.3 - SchwarzKAI Kasho Werkzeugtasche Scherenhalfter K-7.3 - Schwarz Der neue Textil Kasho Scherenhalfter bietet 6 Einsteckfächer inkl. stufenlos verstellbarem Gurt für Scheren sowie für entsprechendes Zubehör,wie z.B.einen Kamm oder eine Bürste. Zur Reinigung lässt sich der Halfter Dank der Druckknöpfe bequem öffnen. Kann als Halfter oder Schultertasche getragen werden. Material: Textil Abmaße: 21,5 x 15,5 x 5,0 cm46,36 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum ist diese Schere so Kasho KDM?
Die Schere ist wahrscheinlich als "Kasho KDM" bezeichnet, weil sie von der Marke Kasho hergestellt wurde und das Modell KDM ist. Kasho ist bekannt für hochwertige Scheren und andere Friseurwerkzeuge, die professionelle Qualität und Präzision bieten. Das Modell KDM könnte spezielle Merkmale oder Eigenschaften haben, die es von anderen Scheren unterscheiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.