Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann man ein ESP32-Board mit 12-24V betreiben?
Um ein ESP32-Board mit 12-24V zu betreiben, benötigt man einen Spannungsregler, der die Eingangsspannung auf die benötigte Betriebsspannung des ESP32 (normalerweise 3,3V) herunterregelt. Man kann entweder einen linearen Spannungsregler oder einen Schaltregler verwenden. Zusätzlich sollte man auch einen Kondensator zur Stabilisierung der Spannung hinzufügen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
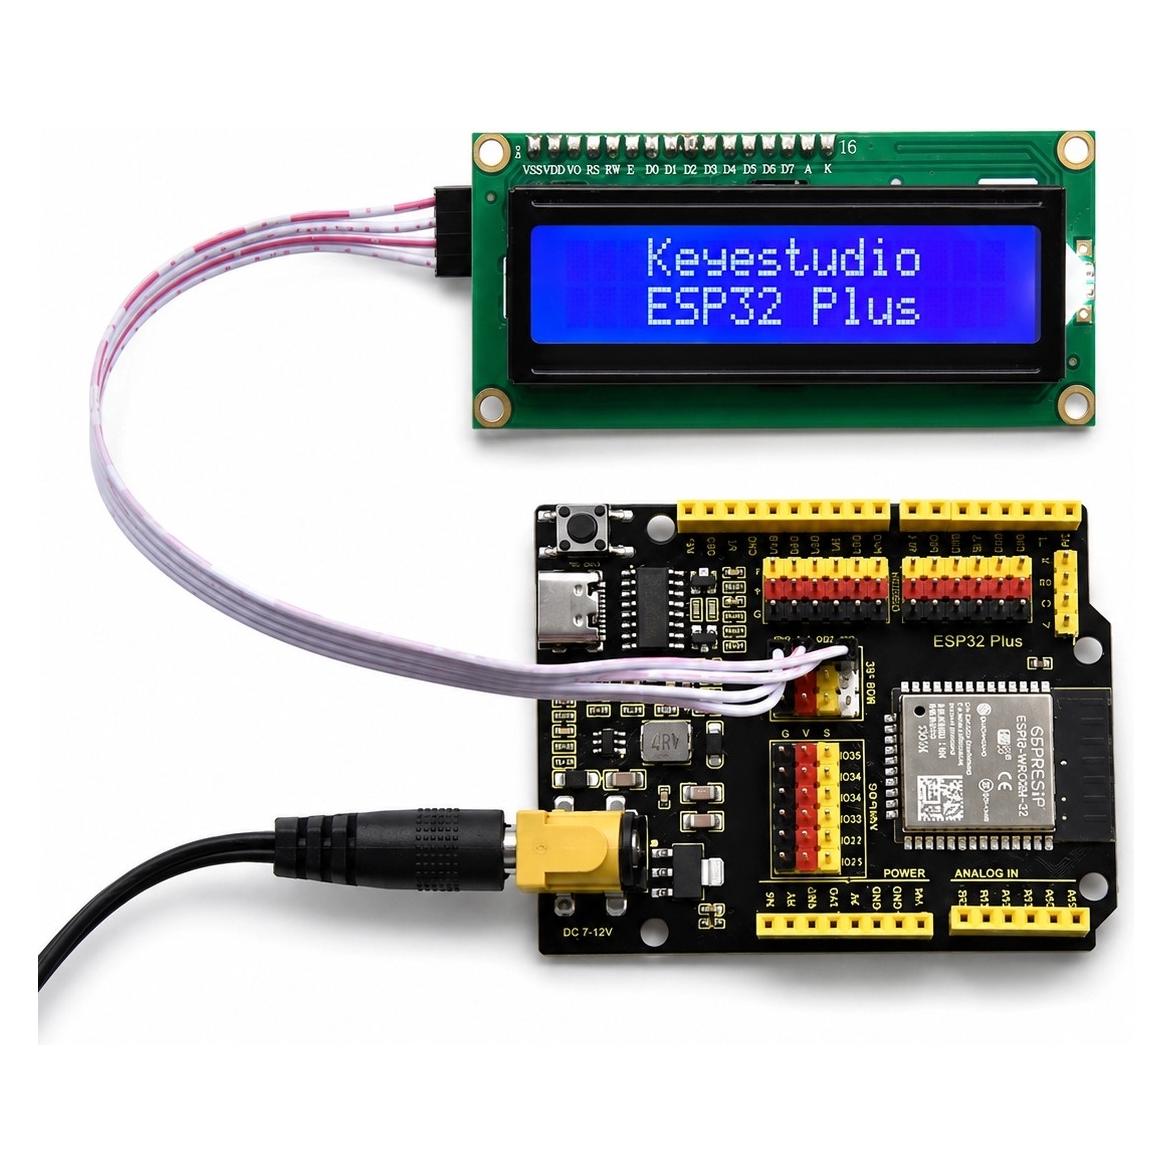
Ähnliche Suchbegriffe für KEYS-ESP32-WROOM-32-Development-Board
Top-Angebote
Produkte zum Begriff KEYS-ESP32-WROOM-32-Development-Board:
-
Whadda ESP32 Wearable Development Board (Diverse), ElektronikmodulMachen Sie sich bereit, den vielseitigsten tragbaren und ESP32-basierten Entwicklungsrat des Augenblicks zu entdecken! Er ist zu 100% Arduino-kompatibel und lässt sich dank seiner einzigartig dünnen PCB mit 8 x nähbaren Pads einfach und unauffällig tragen. Zudem sticht er nicht, da das PCB-Design keine scharfen Kanten hat. Vier der Pads sind zudem kapazitiv touch-fähig. Dieses kleine Entwicklungsboard mit den Massen 56 x 50 x 7,5 mm (2,2 x 1,97 x 2,95 Zoll) bietet viele Funktionen, darunter einen Hall-Effekt-Sensor, einen Temperatursensor und einen analogen Vorverstärker mit ultra-niedrigem Stromverbrauch. Die herausragendste On-Board-Funktion ist jedoch die Möglichkeit, das Board mit WLAN und Bluetooth® zu verbinden. Haben Sie Ideen? Hier ist eine: Verbinden Sie das Board mit der tragbaren LED-Kollektion und lassen Sie es auf Texte, soziale Nachrichten, Magnete, Geräusche, Zeit, Temperatur und mehr reagieren! Sie können dieses tragbare Gerät dank des JST-Anschlusses leicht mit einer Batterie verbinden, und Sie müssen sich keine Sorgen um einen hohen Stromverbrauch machen, da das Board auch einen Tiefschlafmodus bietet, um den Verbrauch auf ein Minimum zu reduzieren, wenn es nicht benötigt wird. Um die besten Eigenschaften hervorzuheben: Dieses dünne Board ist mindestens 10-mal schneller als ein Arduino UNO aufgrund seiner super hohen 240-MHz-Uhr. Lassen Sie Ihrer Kreativität freien Lauf mit den Brightdot Wearable LED Boards!.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Espressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 8MB - RAM: 8MBEspressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 8MB - RAM: 8MB20,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Espressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 32MB - RAM: 16MBEspressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 32MB - RAM: 16MB24,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Unterstützt dieses Board 32 GB RAM?
Ja, dieses Board unterstützt 32 GB RAM. Es hat vier RAM-Steckplätze, die jeweils bis zu 8 GB RAM unterstützen können. Wenn du vier 8 GB RAM-Module installierst, kannst du insgesamt 32 GB RAM nutzen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff KEYS-ESP32-WROOM-32-Development-Board:
-
Whadda ESP32 Wearable Development Board (Diverse), ElektronikmodulMachen Sie sich bereit, den vielseitigsten tragbaren und ESP32-basierten Entwicklungsrat des Augenblicks zu entdecken! Er ist zu 100% Arduino-kompatibel und lässt sich dank seiner einzigartig dünnen PCB mit 8 x nähbaren Pads einfach und unauffällig tragen. Zudem sticht er nicht, da das PCB-Design keine scharfen Kanten hat. Vier der Pads sind zudem kapazitiv touch-fähig. Dieses kleine Entwicklungsboard mit den Massen 56 x 50 x 7,5 mm (2,2 x 1,97 x 2,95 Zoll) bietet viele Funktionen, darunter einen Hall-Effekt-Sensor, einen Temperatursensor und einen analogen Vorverstärker mit ultra-niedrigem Stromverbrauch. Die herausragendste On-Board-Funktion ist jedoch die Möglichkeit, das Board mit WLAN und Bluetooth® zu verbinden. Haben Sie Ideen? Hier ist eine: Verbinden Sie das Board mit der tragbaren LED-Kollektion und lassen Sie es auf Texte, soziale Nachrichten, Magnete, Geräusche, Zeit, Temperatur und mehr reagieren! Sie können dieses tragbare Gerät dank des JST-Anschlusses leicht mit einer Batterie verbinden, und Sie müssen sich keine Sorgen um einen hohen Stromverbrauch machen, da das Board auch einen Tiefschlafmodus bietet, um den Verbrauch auf ein Minimum zu reduzieren, wenn es nicht benötigt wird. Um die besten Eigenschaften hervorzuheben: Dieses dünne Board ist mindestens 10-mal schneller als ein Arduino UNO aufgrund seiner super hohen 240-MHz-Uhr. Lassen Sie Ihrer Kreativität freien Lauf mit den Brightdot Wearable LED Boards!.29,95 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man ein ESP32-Board mit 12-24V betreiben?
Um ein ESP32-Board mit 12-24V zu betreiben, benötigt man einen Spannungsregler, der die Eingangsspannung auf die benötigte Betriebsspannung des ESP32 (normalerweise 3,3V) herunterregelt. Man kann entweder einen linearen Spannungsregler oder einen Schaltregler verwenden. Zusätzlich sollte man auch einen Kondensator zur Stabilisierung der Spannung hinzufügen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Unterstützt dieses Board 32 GB RAM?
Ja, dieses Board unterstützt 32 GB RAM. Es hat vier RAM-Steckplätze, die jeweils bis zu 8 GB RAM unterstützen können. Wenn du vier 8 GB RAM-Module installierst, kannst du insgesamt 32 GB RAM nutzen. **
Ähnliche Suchbegriffe für KEYS-ESP32-WROOM-32-Development-Board
-
Espressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 8MB - RAM: 8MBEspressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 8MB - RAM: 8MB20,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Espressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 32MB - RAM: 16MBEspressif ESP32-S3-DevKitC-1, Development Kit, ESP32-S3-WROOM, WiFi, Bluetooth LE, 240MHz, 5V, 3,3V - Flash: 32MB - RAM: 16MB24,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.