Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Kaack-Ulf-Die-neue
Top-Angebote
Produkte zum Begriff Kaack-Ulf-Die-neue:
-
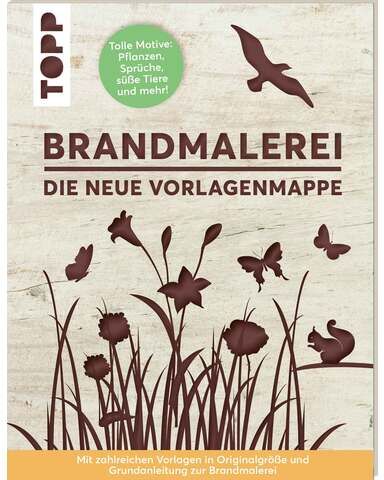
Mappe "Brandmalerei – Die neue Vorlagenmappe"Zaubern Sie mit den Motiven aus der Mappe Brandmalerei – Die neue Vorlagenmappe trendige Geschenke aus Holz, Leder oder Kork! Botanische Motive, süße Tierchen und Sprüche im Handlettering-Style sind angesagt und begeistern immer mehr Kreative. Ob Kochlöffel, Untersetzer, Schlüsselanhänger, Pflanzenstecker oder Wanddeko – hier ist für jeden etwas dabei. Diese Vorlagenmappe enthält vier Vorlagebogen mit Motiven und Sprüchen für kleine und große DIY-Projekte. Anleitungsheft mit 16 Seiten. Größe: 16,8 x 22,1 cm.Verlag: Frechverlag12,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Ricordi Die neue Gitarrenschule 2Ricordi Die neue Gitarrenschule 2: Teil 2 der Gitarrenschule, von Heinz Teuchert, weiterführendes Melodie- und Solospiel, ISMN 9790204229536, SY 2953, 23 x 30,5 cm, 132 Seiten, inkl. Download zu Demoaufnahmen, in deutscher Sprache25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ricordi Die neue Gitarrenschule 1Ricordi Die neue Gitarrenschule 1: Gitarrenschule für Anfänger für Einzel-und Gruppenunterricht, von Heinz Teuchert, revidierte Neuausgabe von Michael Koch, ISMN 9790204229529, SY 2952, 23 x 30,5 cm, 92 Seiten, inkl. Download zu Demoaufnahmen, in deutscher Sprache24,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Kaack-Ulf-Die-neue:
-
Die Neue Frau AboDIE NEUE FRAU blickt für ihre Leserinnen in die Welt der Adeligen, Schönen und Reichen. Lesen Sie alles über Klatsch und Tratsch, Gerüchte und die Wahrheit dahinter, Freud und Leid der Prominenten. Dazu gibt es jede Woche tolle Mode- und Kosmetiktipps sowie leckere Koch- und Backrezepte.75,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schott Die neue GehörbildungSchott Die neue Gehörbildung für Rock, Pop & Jazz 1: Gehörbildung für Jazz-, Rock- und Pop-Musiker, von Tom van der Geld, mit integrierter Jazzharmonielehre, Grundlagen der Jazz-Theorie, ISBN 9783795724634, ISMN 9790001179164, ED 8324-96, 17,3 x 23,9 cm, 128 Seiten, inkl. Download mit Arbeitsblättern und Lösungen zum Ausdrucken, in deutscher und englischer Sprache34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mappe "Brandmalerei – Die neue Vorlagenmappe"Zaubern Sie mit den Motiven aus der Mappe Brandmalerei – Die neue Vorlagenmappe trendige Geschenke aus Holz, Leder oder Kork! Botanische Motive, süße Tierchen und Sprüche im Handlettering-Style sind angesagt und begeistern immer mehr Kreative. Ob Kochlöffel, Untersetzer, Schlüsselanhänger, Pflanzenstecker oder Wanddeko – hier ist für jeden etwas dabei. Diese Vorlagenmappe enthält vier Vorlagebogen mit Motiven und Sprüchen für kleine und große DIY-Projekte. Anleitungsheft mit 16 Seiten. Größe: 16,8 x 22,1 cm.Verlag: Frechverlag12,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Kaack-Ulf-Die-neue
-
Ricordi Die neue Gitarrenschule 2Ricordi Die neue Gitarrenschule 2: Teil 2 der Gitarrenschule, von Heinz Teuchert, weiterführendes Melodie- und Solospiel, ISMN 9790204229536, SY 2953, 23 x 30,5 cm, 132 Seiten, inkl. Download zu Demoaufnahmen, in deutscher Sprache25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ricordi Die neue Gitarrenschule 1Ricordi Die neue Gitarrenschule 1: Gitarrenschule für Anfänger für Einzel-und Gruppenunterricht, von Heinz Teuchert, revidierte Neuausgabe von Michael Koch, ISMN 9790204229529, SY 2952, 23 x 30,5 cm, 92 Seiten, inkl. Download zu Demoaufnahmen, in deutscher Sprache24,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
tonies - Hörfigur für die Toniebox: Die Häschenschule: Die neue HäschenschuleMit der Tonie-Hörfigur „Die neue Häschenschule“ wird der beliebte Kinderbuchklassiker auf der Toniebox zu einem neuen Hörerlebnis. Die Geschichte, neu erzählt von Anke Engelke, eignet sich für Kinder ab 4 Jahren. erzählt von Anke Engelke handbemalte Hörfigur zum Sammeln und Spielen magnetisch haftend und robust benötigt eine Toniebox und WLAN zur Aktivierung Diese liebevoll gestaltete Figur bringt nicht nur die Geschichte von „Die neue Häschenschule“ ins Kinderzimmer, sondern auch weitere Erzählungen rund um die beliebten Charaktere. Die moderne Neuinterpretation zeigt, wie aus der Feindschaft zwischen Hase und Fuchs eine Freundschaft entstehen kann und wie spannend es ist, neue Bekanntschaften zu schließen. Um das Hörbuch zu starten, wird die Figur einfach auf die Toniebox gestellt. Neben der Hauptgeschichte enthält diese Ausgabe auch die Klassiker „Ostern in der Häschenschule“, „Winter in der Häschenschule“ und weitere Abenteuer. Titel: Aufsager Anke Engelke: Die neue Häschenschule Julia Walther: Ostern in der Häschenschule Anne Mühlhaus: Ferien in der Häschenschule Albert Sixtus: Winter in der Häschenschule Anne Mühlhaus: Ein Tag in der Häschenschule Anne Mühlhaus: Musik in der Häschenschule 1 Anne Mühlhaus: Musik in der Häschenschule 2 Anne Mühlhaus: Musik in der Häschenschule 3 Absager16,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kaack, Ulf: Die neue Gorch FockDie neue Gorch Fock , Die wechselvolle Geschichte einer Legende , Fahrrad- & E-Bike-Träger > Transportsysteme , Erscheinungsjahr: 20240405, Produktform: Leinen, Autoren: Kaack, Ulf~Winkler, Achim, Seitenzahl/Blattzahl: 200, Keyword: Elsflether Werft; Heimathafen Kiel; Marineschule Mürwik; Traditionsschiff; bildband segeln; bilderbuch erwachsene; bücher über segeln; lexikon schiffe; schiffe buch; schiffe sachbuch, Fachschema: Segelschiff / Windjammer~Windjammer, Fachkategorie: Schiffe und Boote: Ratgeber, Sachbuch, Region: Deutschland, Warengruppe: HC/Schiffe, Fachkategorie: Nautik und Schiffsführung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: GeraMond Verlag, Verlag: GeraMond Verlag, Verlag: GeraMond Verlag GmbH, Länge: 265, Breite: 223, Höhe: 22, Gewicht: 968, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.