Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
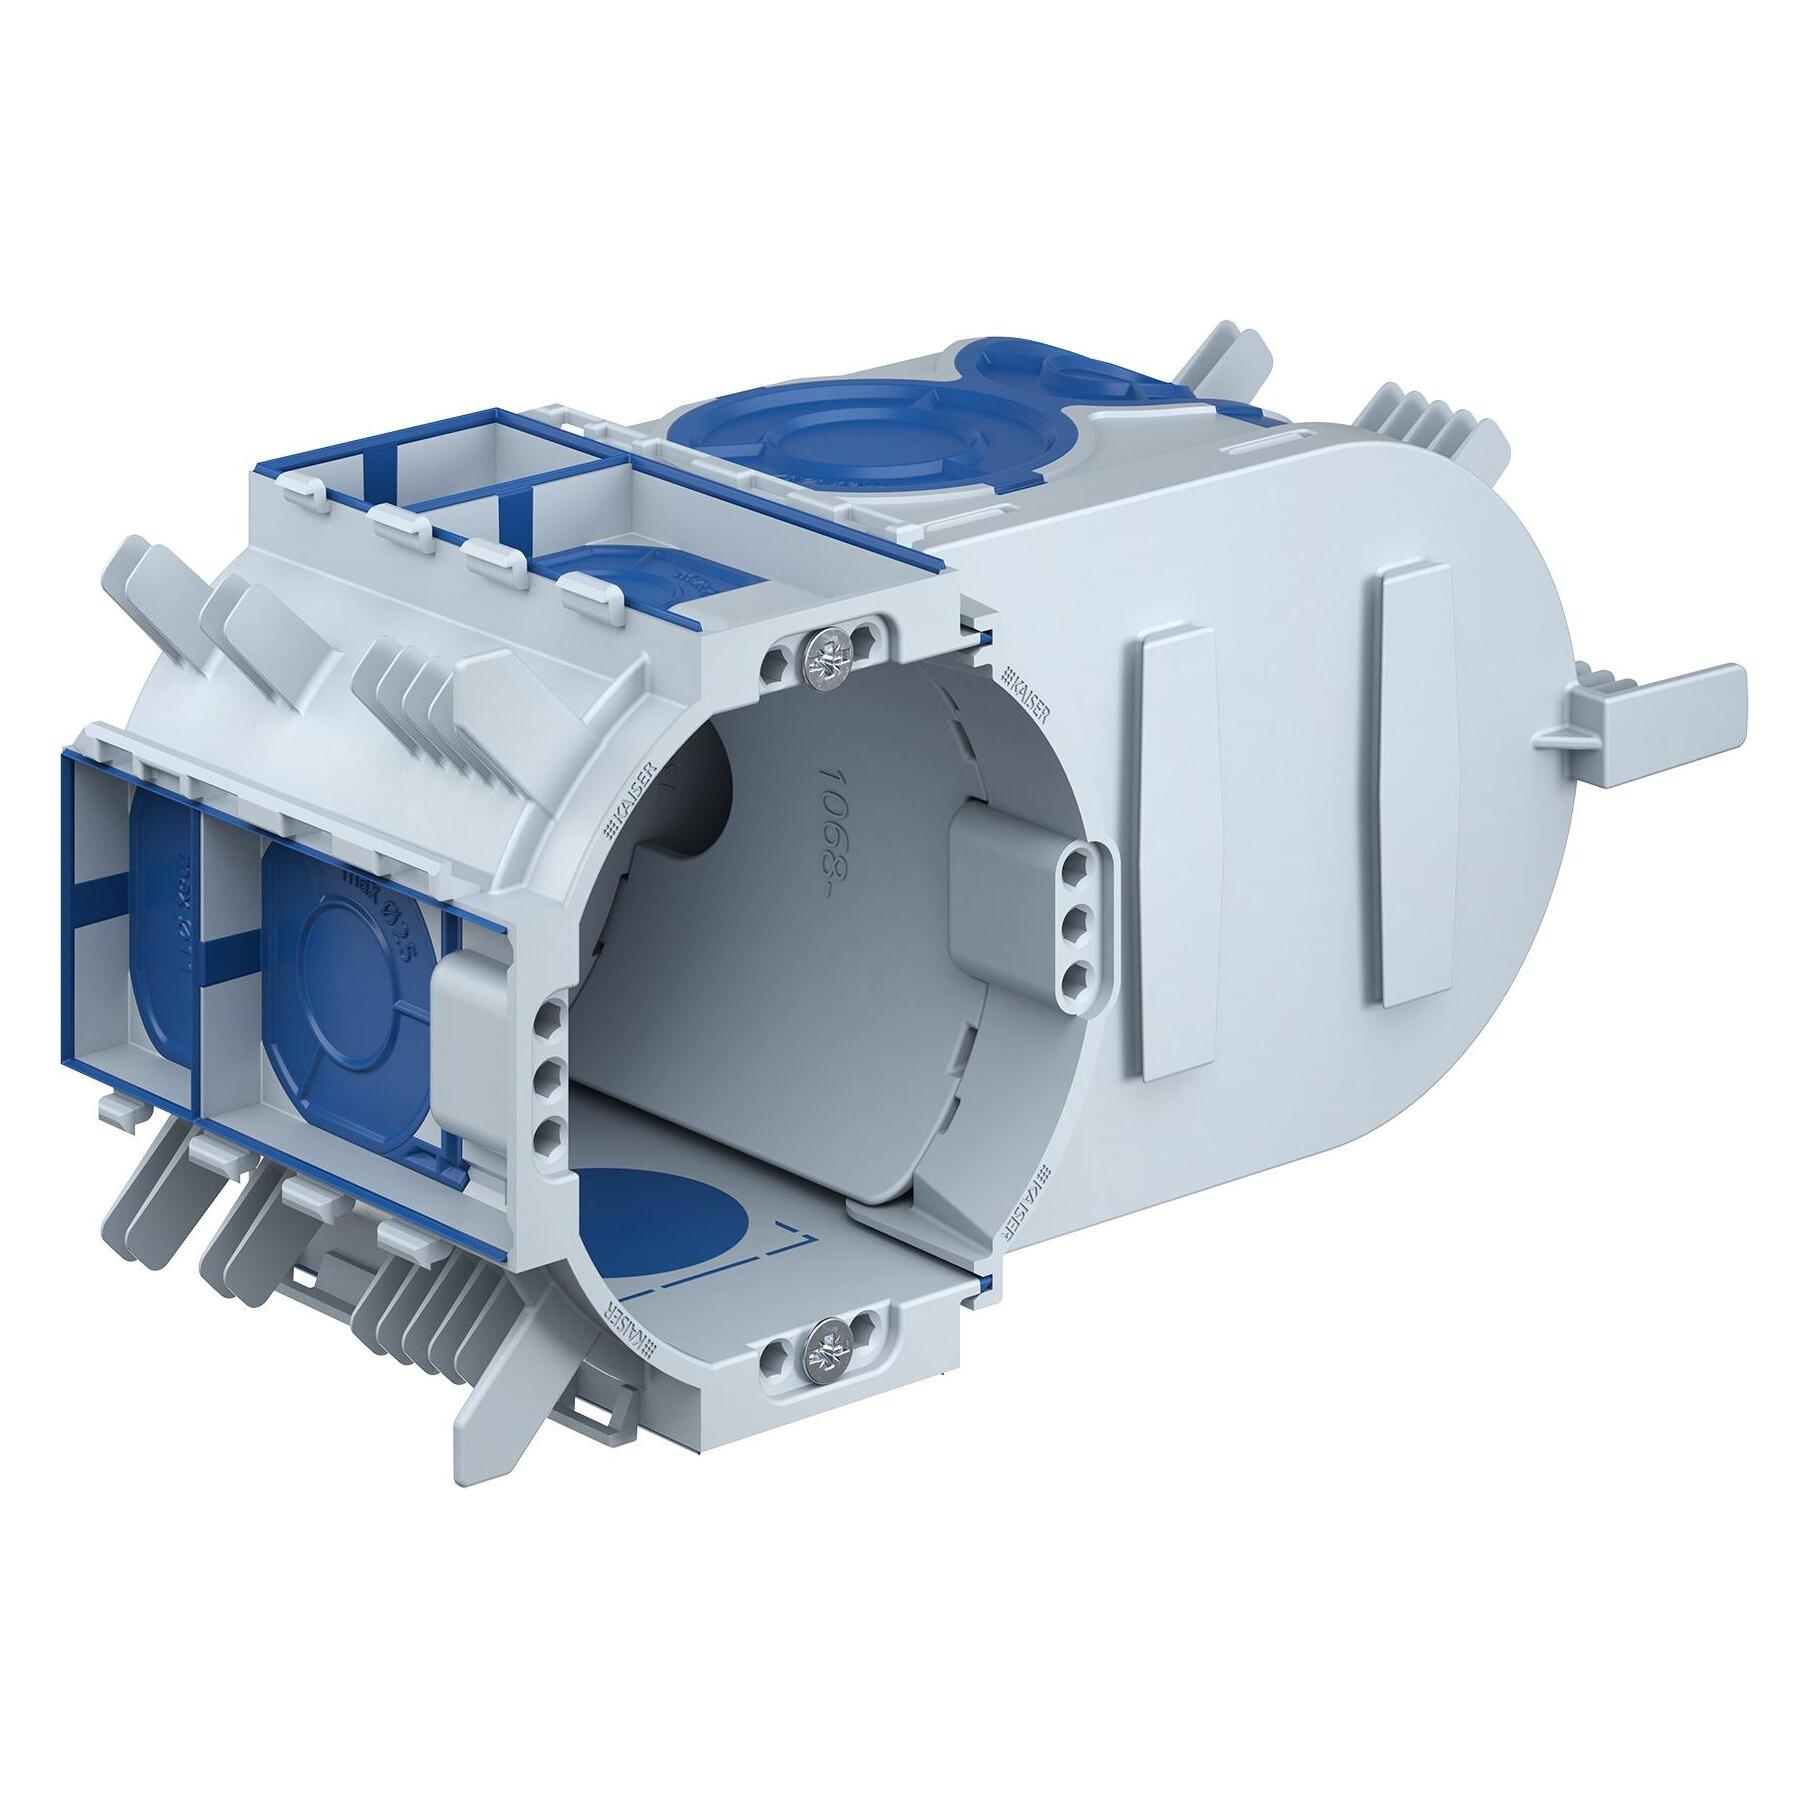

Ähnliche Suchbegriffe für Kaiser-KAIS-Electronic-Dose-1068-26
Top-Angebote
Produkte zum Begriff Kaiser-KAIS-Electronic-Dose-1068-26:
-
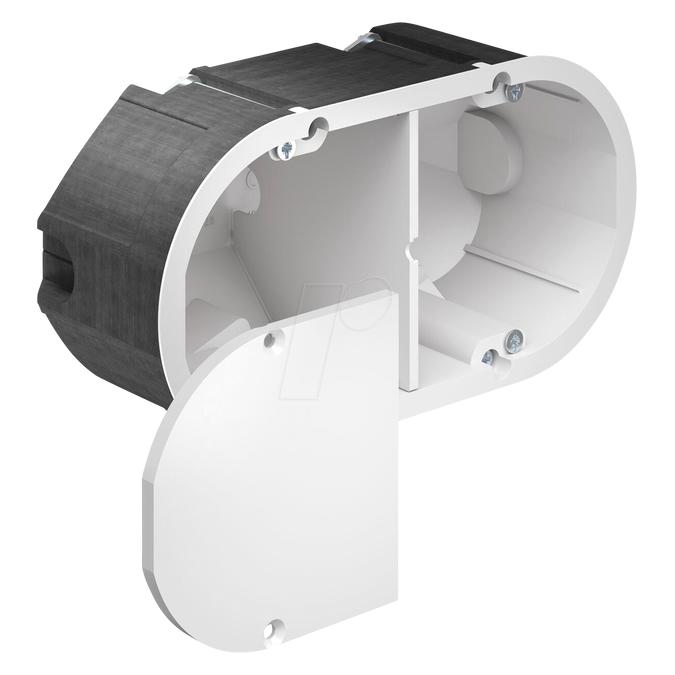
Kaiser Electronic-Dose mit Trennwand UP 1068-02, 149x67 mmKaiser Electronic-Dose mit Trennwand UP Electronic-Dose mit Trennwand (1068-02).Electronic-Dose bietet Platz für elektronische Bauelemente. Dank der mitgelieferten Trennwand können Sie auch unterschiedliche Spannungsarten in einer Dose unterbringen.Installationsart: Basis-Installation Anwendungsgebiet: Für Einbaugeräte Geräteschrauben: 2 Länge: 149 mm Tiefe: 67 mm Anwendungsgebiet: Für elektronische Komponenten (KNX-Aktoren Relais etc.)570,44 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
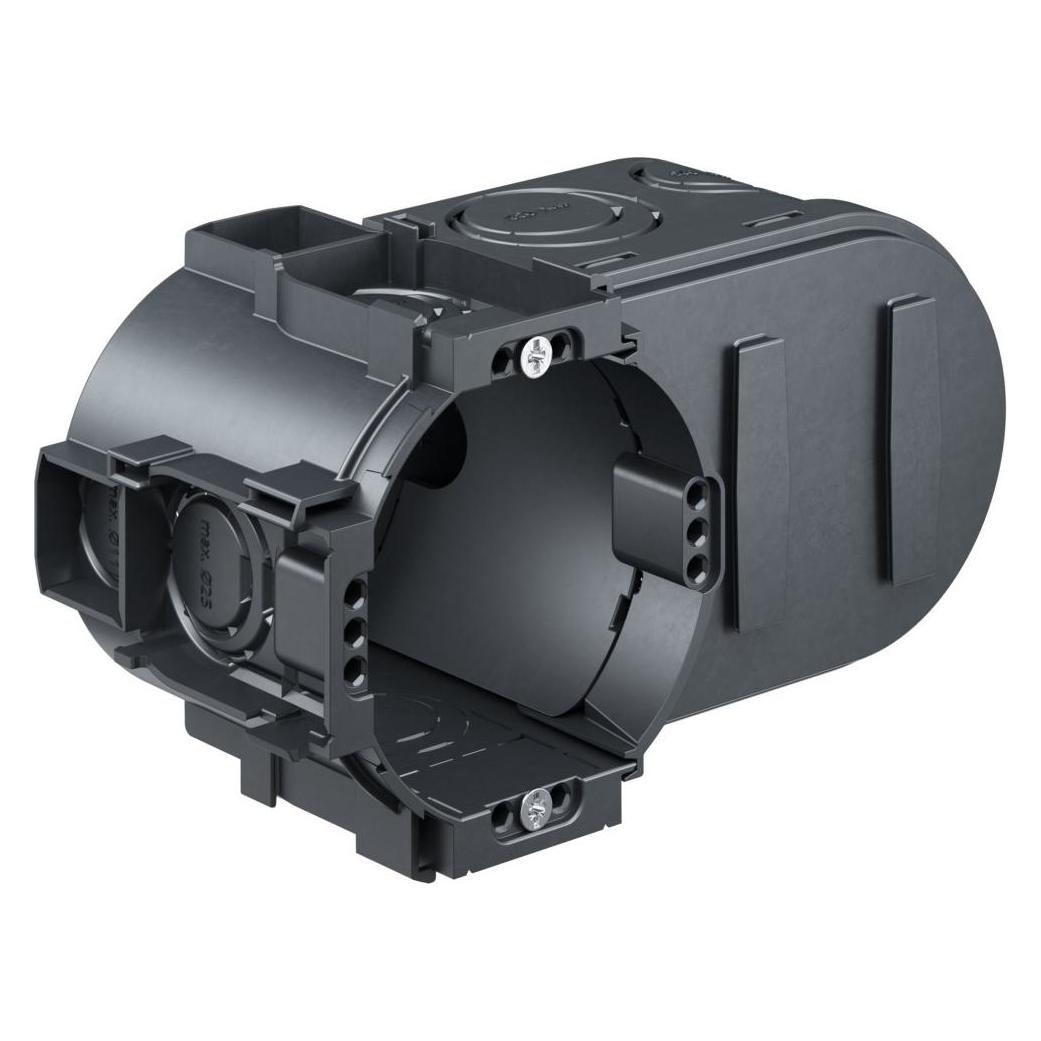
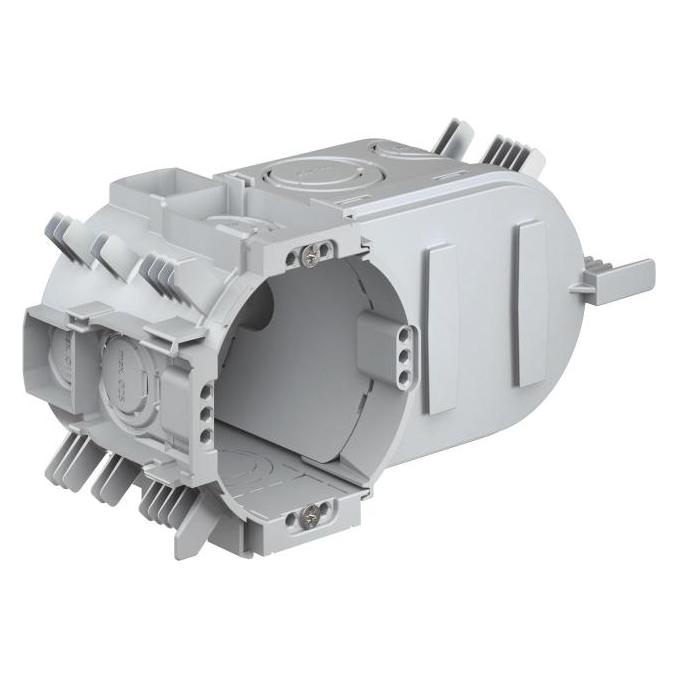
Kaiser Electronic-Dose ECONKaiser Electronic-Dose ECON Die Electronic-Dose und Doppel-Geräte-Verbindungsdose mit ECONTechnik eignen sich speziell für Installationen in Mauerwerkswänden, bei denen der Innenputz den raumseitig luftdichten Abschluss bildet. Die Electronic-Dose ECON® bietet einen großzügigen Geräteeinbauraum und einen zusätzlichen Installationsraum für die Unterbringung von z. B. kleinen Schaltaktoren. Die zugehörige Trennwand ermöglicht die normgerechte Installation von Bus- und Betriebsspannung in einer Dose. Die Doppel-Geräte-Verbindungsdose ECON® schafft einen noch nie dagewesenen Komfort bei der Installation besonderer Einbaugeräte. Die große Einbauöffnung und der riesige Einbauraum ermöglichen z.B. den Einbau von Block- und vorverdrahteten Geräten und schaffen Platz zum Konfektionieren von Leitungen für Multimedia-Anschlüsse. • Elastische Dichtungsmembran für garantierte Luftdichtheit• Variable und werkzeuglose Einführung von Einfachen-Leitungen, Duplex- Leitungen und DIN EN Rohren• Zusätzlicher Raum für dezentrale Installationen von KNX / LON UPAktoren, Jalousie UP-Trennrelais u. v. m.• Trennwand zur normgerechten Unterbringung zweier Spannungsarten in einer Dose• Einhaltung der Leitungsbiegeradien bei Netzwerk-Anschlussdosen - optimale Datenübertragung• Komfortable Installation von vorverdrahteten Geräten und Multimedia-AnschlussdosenTechnische Daten:Länge: 149 mmBreite: 80 mmTiefe: 68 mmEinbauöffnung: 60 mmGeräteschrauben: 2Leitungseinführungen bis Ø 11 mm: 4Duplex Leitungseinführungen 2 x bis 11 mm: 4Rohreinführungen M25: 4werkzeuglose Leitungs- und Rohreinführungen im Stutzenbereich bis M25: 46,82 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter


-
Was ist Physik 1068?
Physik 1068 ist wahrscheinlich eine Kursnummer oder Bezeichnung für einen spezifischen Physikkurs an einer Hochschule oder Universität. Es könnte sich um einen Einführungskurs in die Physik handeln, der für Studierende in einem bestimmten Studiengang oder Semester angeboten wird. Die genauen Inhalte und Schwerpunkte des Kurses können je nach Hochschule variieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wer ist Kais Freundin?
Es tut mir leid, aber ich habe keine Informationen über Kai oder seine Freundin. **
Top-Angebote
Produkte zum Begriff Kaiser-KAIS-Electronic-Dose-1068-26:
-
Kaiser Electronic-Dose 1068-26 luftdicht Unterputz)Einleitung Die KAISER Electronic-Dose 1068-26 ist eine luftdichte Unterputzdose für den Einsatz in der Elektroinstallation. Eigenschaften • Luftdichte Ausführung für energieeffiziente Installation \n• Geeignet für Einbaugeräte mit zwei Geräteschrauben \n• Kompakte Bauform mit 80 mm Breite und 68 mm Tiefe \n• Speziell für Unterputzmontage nach EnEV-Standard \n• Robuste Konstruktion aus langlebigem Material \n• Einfache Handhabung durch standardisierte Maße \n• Optimale Integration in Wandinstallationen Lieferumfang • 1 x Electronic-Dose luftdicht 1068-26 Unterputz (1068-26)12,19 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaiser Electronic-Dose mit Trennwand UP 1068-02, 149x67 mmKaiser Electronic-Dose mit Trennwand UP Electronic-Dose mit Trennwand (1068-02).Electronic-Dose bietet Platz für elektronische Bauelemente. Dank der mitgelieferten Trennwand können Sie auch unterschiedliche Spannungsarten in einer Dose unterbringen.Installationsart: Basis-Installation Anwendungsgebiet: Für Einbaugeräte Geräteschrauben: 2 Länge: 149 mm Tiefe: 67 mm Anwendungsgebiet: Für elektronische Komponenten (KNX-Aktoren Relais etc.)570,44 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was ist Physik 1068?
Physik 1068 ist wahrscheinlich eine Kursnummer oder Bezeichnung für einen spezifischen Physikkurs an einer Hochschule oder Universität. Es könnte sich um einen Einführungskurs in die Physik handeln, der für Studierende in einem bestimmten Studiengang oder Semester angeboten wird. Die genauen Inhalte und Schwerpunkte des Kurses können je nach Hochschule variieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Kaiser-KAIS-Electronic-Dose-1068-26
-
Kaiser Electronic-Dose ECONKaiser Electronic-Dose ECON Die Electronic-Dose und Doppel-Geräte-Verbindungsdose mit ECONTechnik eignen sich speziell für Installationen in Mauerwerkswänden, bei denen der Innenputz den raumseitig luftdichten Abschluss bildet. Die Electronic-Dose ECON® bietet einen großzügigen Geräteeinbauraum und einen zusätzlichen Installationsraum für die Unterbringung von z. B. kleinen Schaltaktoren. Die zugehörige Trennwand ermöglicht die normgerechte Installation von Bus- und Betriebsspannung in einer Dose. Die Doppel-Geräte-Verbindungsdose ECON® schafft einen noch nie dagewesenen Komfort bei der Installation besonderer Einbaugeräte. Die große Einbauöffnung und der riesige Einbauraum ermöglichen z.B. den Einbau von Block- und vorverdrahteten Geräten und schaffen Platz zum Konfektionieren von Leitungen für Multimedia-Anschlüsse. • Elastische Dichtungsmembran für garantierte Luftdichtheit• Variable und werkzeuglose Einführung von Einfachen-Leitungen, Duplex- Leitungen und DIN EN Rohren• Zusätzlicher Raum für dezentrale Installationen von KNX / LON UPAktoren, Jalousie UP-Trennrelais u. v. m.• Trennwand zur normgerechten Unterbringung zweier Spannungsarten in einer Dose• Einhaltung der Leitungsbiegeradien bei Netzwerk-Anschlussdosen - optimale Datenübertragung• Komfortable Installation von vorverdrahteten Geräten und Multimedia-AnschlussdosenTechnische Daten:Länge: 149 mmBreite: 80 mmTiefe: 68 mmEinbauöffnung: 60 mmGeräteschrauben: 2Leitungseinführungen bis Ø 11 mm: 4Duplex Leitungseinführungen 2 x bis 11 mm: 4Rohreinführungen M25: 4werkzeuglose Leitungs- und Rohreinführungen im Stutzenbereich bis M25: 46,82 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Kaiser Hohlwand Electronic-Dose 9062-74Montageart=HohlwandForm=rundBauform=Geräte-Verbindungsdose/-kastenAusführung=DoppelMit drehbarem Ring=neinKoppelbar=jaBestückung=ohneDurchmesser=68 mmTiefe=75 mmFür Anzahl Geräteeinsätze=1Befestigung der Geräte=schraubenMit Schrauben=jaGehäusedurchführung durch Ausbrechöffnung=neinGehäusedurchführung durch Dichtmembran=neinGehäusedurchführung durch Rohrstutzen=neinGehäusedurchführung durch Stufenmembran=neinRohrarretierung=jaRohrverriegelung optional=neinEinführung von hinten=jaWerkstoff=KunststoffHalogenfrei=jaOberflächenschutz=unbehandeltFarbe=weißSchutzart (IP)=IP3XAusführung Deckel=ohneTransparenter Deckel=neinPlombierbar=neinFunktionserhalt=ohneMit Abschirmung=neinLuftdicht=jaLeuchtenhakenbefestigung=neinStutzen=ohneSpezielle Anwendung=sonstigeMit Trennwand=ja...12,67 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wer ist Kais Freundin?
Es tut mir leid, aber ich habe keine Informationen über Kai oder seine Freundin. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.