Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
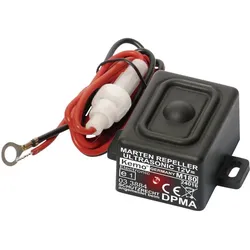

Ähnliche Suchbegriffe für Kemo-Marderabwehr-Ultraschall
Top-Angebote
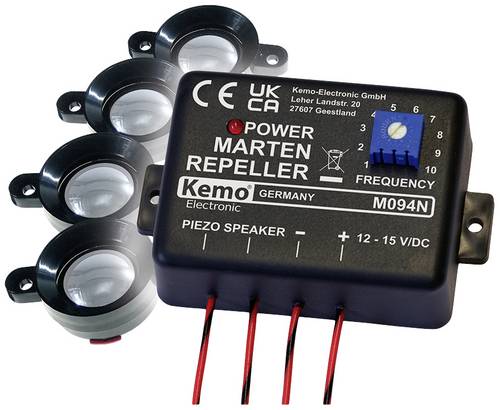
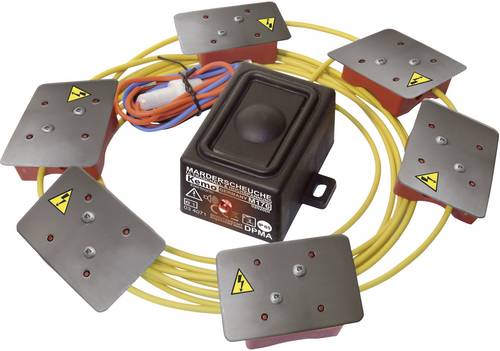
Produkte zum Begriff Kemo-Marderabwehr-Ultraschall:
-
Gardigo, Marderabwehr, Marderabwehr Funktionsart UltraschallHilft Ihr Haus, Ihre Garage, Scheune und Ihren Dachboden vor Mardern zu schützen. Den Gerätestecker einfach in die Steckdose stecken und schon ist diese Marderabwehr betriebsbereit. Durch die verschieden hohen Frequenzen wird die Umgebung beschallt, was das empfindliche Gehör der Marder stört. Der dauernde Lichtblitz der LED ist ebenso störend. Nach einiger Zeit kann dies sehr unangenehm für die Marder werden und sie beginnen, den Bereich vermehrt zu meiden. Bitte beachten: Bei vollgestellten Dachböden oder Dämmmaterial kann sich der Schall nicht so gut ausbreiten, weshalb der Wirkungsbereich hier kleiner sein kann.31,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
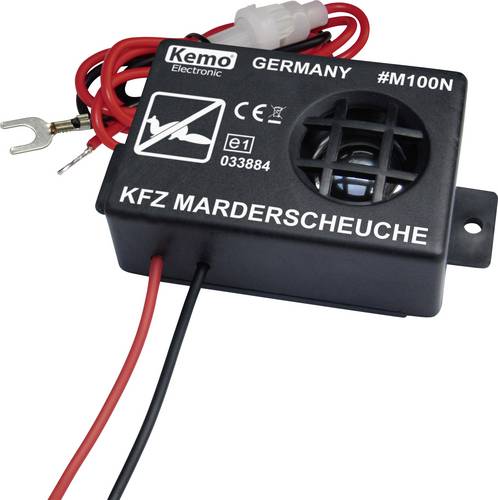
Produkte zum Begriff Kemo-Marderabwehr-Ultraschall:
-
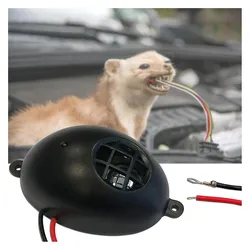
Kemo, Marderabwehr, UltraschallZur Vergrämung von Mardern in Autos, Häusern usw. Erzeugt für Menschen nicht hörbare, aggressive Sinus-Ultraschalltöne, die von Mardern als äusserst lästig empfunden und daher möglichst gemieden werden. Durch die Wasser- und Schmutzbeständigkeit kann diese Marderscheuche direkt an den Einstiegsöffnungen am Auto montiert werden.38,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kemo, Marderabwehr, MarderabwehrDiese mobile Marderabwehr funktioniert mit Hochfrequenztechnik (Ultraschall). Sie kann überall eingesetzt werden, z. B. in Autos, Scheunen, Carports, Garagen, Häusern und geschützten Aussenbereichen, ideal zum Schutz von langzeitparkenden Autos. Die optimale, wartungsfreie Leistungsdauer von 12 Monaten kann nur mit hochwertigen Alkali-Mangan-Batterien erreicht werden. Das Gerät sollte so montiert werden, dass kein Wasser oder Schmutz in das Gehäuse eindringen kann. Es ist auch anwendbar bei Mäusen und anderen Nagetieren.32,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kemo-Marderabwehr-Ultraschall
-
Gardigo, Marderabwehr, Marderabwehr Funktionsart UltraschallHilft Ihr Haus, Ihre Garage, Scheune und Ihren Dachboden vor Mardern zu schützen. Den Gerätestecker einfach in die Steckdose stecken und schon ist diese Marderabwehr betriebsbereit. Durch die verschieden hohen Frequenzen wird die Umgebung beschallt, was das empfindliche Gehör der Marder stört. Der dauernde Lichtblitz der LED ist ebenso störend. Nach einiger Zeit kann dies sehr unangenehm für die Marder werden und sie beginnen, den Bereich vermehrt zu meiden. Bitte beachten: Bei vollgestellten Dachböden oder Dämmmaterial kann sich der Schall nicht so gut ausbreiten, weshalb der Wirkungsbereich hier kleiner sein kann.31,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Isotronic, Marderabwehr, Profi Auto Marderabwehr mit UltraschallAkustische Marderabwehr verhindert Nageschäden am Fahrzeug: Wenn sich Marder einen Motorraum als warmes Plätzchen ausgesucht haben, zernagen sie oft Zündkabel und Gummischläuche und richten gefährliche Schäden an. Schützen Sie den Motorraum mit diesem Gerät, das mittels Ultraschall die Nagetiere abschreckt. Der Frequenzbereich von 12 bis 23 kHz ist für das menschliche Ohr nicht hörbar, vergrämt Marder aber effektiv. Für Marder sind diese Ultraschalltöne, die in 3-Sekunden-Intervallen ausgesendet werden, sehr unangenehm. In einem Winkel von 140 Grad breiten sich die Ultraschallwellen aus und die Marder suchen sich einen anderen Platz. Damit kann man Marderverbiss wirksam vorbeugen, die Tiere kommen dabei nicht zu Schaden. Verhindern Sie mit dem Marder-Frei Profi ärgerliche und teure Schäden an Kabeln und am Dämm-Material im Bereich des Kfz-Motors. Im Extremfall kommt es zum Stillstand des Fahrzeugs, wenn ein Marderverbiss nicht direkt bemerkt wird. Das kann erhebliche Schäden am Auto verursachen. Montage auch für Laien problemlos durchführbar: Der Marder-Frei-Profi wird mittels der mitgelieferten Kabel direkt an der Autobatterie angeschlossen. Das Gerät einfach mit Kabelbindern im Motorraum befestigen. Bei Anschalten der Zündung schaltet sich das Gerät automatisch ab, um Strom zu sparen. Profi Marderabwehr mit Ultraschall für das Auto Masse Verpackung: 18,2 x 8,8 x 5,5 cm Gewicht: 110 g Farbe: schwarz Spannung: 12 - 24 V DC Frequenz: ca. 23 kHz Schalldruck: ca. 85 dB Abstrahlwinkel: ca. 140 Grad Leistungsaufnahme: ca. 0,1 W Lieferumfang: Marder-Frei-Profi Gerät 30 cm Anschlusskabel Feinsicherung 200 mA 2 Kabelbinder, 2 Klemmen, 2 Schrauben.32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.