Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Klevgrand-Kleverb
Top-Angebote
Produkte zum Begriff Klevgrand-Kleverb:
-
Klevgrand TingKlevgrand Ting (ESD); virtuelles Perkussions-Instrument; einfach bedienbares Plugin mit 28 verschiedenen perkussiven Sounds erstellt mit Alltagsgegenständen, Möbeln, Spielzeug usw.; 12 parallel nutzbare Slots mit individuellen Einstellungen für Panorama, Tonhöhe, Dynamics, Effekt-Sends etc.; integrierter Equalizer und Master-Kompressor; ergänzender Raum- und Hall-Effekt24,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
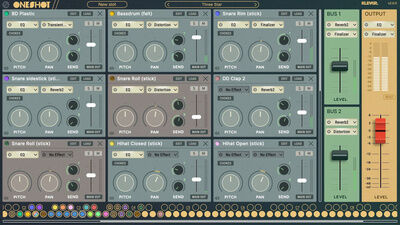
Klevgrand OneShot2Klevgrand OneShot2 (ESD); Drum-Sampler-Plugin; fortschrittliches One-Shot-Drum-Instrument mit Fokus auf Nuancen, Dynamik und realistisches, organisches Spielgefühl; Sample-Slots mit eigenen Mixer-Kanälen, Effekten, Level- und Routing-Optionen; Humanize-Funktionen, Velocity-Layering und Round-Robin-Playback für maximale Ausdruckskraft; Multi-Output-Support für DAW-Weiterverarbeitung; Stack Triggers zum Layern mehrerer Sounds pro MIDI-Note; Note-Off-Handling für exakte One-Shot-Längen; Motion Slots für kontinuierliche, dynamische Klangentwicklung; Motion Triggers steuerbar über Envelope, MIDI-CC oder Poly-Aftertouch; optionale Motion Controller App (iPhone + macOS) zur Steuerung über den iPhone-Beschleunigungssensor; Effekte: EQ, Compressor, Delay, Distortion, Stereo-Tools, Reverb, Transient Adder, Unstereo-Tool; Import eigener Samples mit automatischer Instrumentenerstellung; über 310 Presets, über 780 Slots und über 20.000 Samples179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
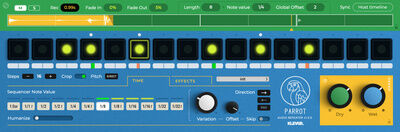
Klevgrand ParrotKlevgrand Parrot (ESD); Looper-Plugin; erstellt rhythmische Patterns durch Live-Sampling kleiner Audio-Slices und sequenziertes Playback; ideal für Stutter-Effekte, subtile Beat-Variationen oder radikale Glitch-Effekte; perfekt für elektronische Musik, Übergänge und kreative Breaks; Step-Sequencer mit bis zu 16 Steps, pro Step Pitch- und Accent-Steuerung; variable Notenwerte für sich entwickelnde Rhythmen und komplexe Pattern; Volume Curve für das gesamte Pattern und alternierendes Panning für lebendige Stereo-Bewegung; umfangreiche Filtersektion mit mehreren Modi und separatem Dry-Signal-Filter; Humanizer für subtile Timing-Variationen; DAW-Sync oder Free-Run-Modus für generative Experimente; Lock-Funktion für sicheres Preset-Switching, Mute/Solo während Sampling44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klevgrand TomofonKlevgränd Tomofon (ESD); virtueller Synthesizer; eigenständige, auf einer erweiterten Wavetable-Synthese aufgebaute Klangerzeugung; importierte monophone Audiofiles werden in spiel- und morphbare Audio Models gewandelt; Audio Model-Editor zur detaillierten Erstellung eigener Klänge auf Basis von Audiodateien; 124 Audio Models enthalten, ergänzende Sound-Packs optional erhältlich; bis zu vier Doubling-Voices mit eigenen Tonhöhen-, Pegel- und Panorama-Einstellungen sowie Humanize-Funktion für breite und natürlichere Stereoklänge; mono- und polyphone Legato-Modi; flexible und umfangreich editierbare Hüllkurven, LFOs und Sample & Hold für Gain, Layer Depth, Pitch und Filter; Multimode-Filter mit 12 und 24 dB / Okt. Flankensteilheit und Drive-Parameter für Sättigungseffekte; Vierfach-Modulationsmatrix zur übersichtlichen Zuweisung von MIDI-Noten und -Velocity sowie zwei Controllern; MPE-Unterstützung; ergänzender Delay- und Hall-Effekt sowie Vierband-EQ; über 180 Presets zum schnellen Einstieg115,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Klevgrand-Kleverb:
-
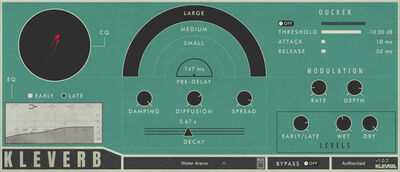
Klevgrand KleverbKlevgrand Kleverb (ESD); Hall-Plugin; algorithmisches Hall-Plugin mit Ducking-Funktion; drei Raumgrößen wählbar: Small, Medium und Large; alle Standard-Hallregler wie Pre-Delay, Decay von 0 bis 25 Sekunden, Damping, Diffusion und Spread; separate umfangreiche Filter für Early- und Late-Signal; Modulationssteuerung mit den Parametern Rate und Depth; Ducker-Funktion, die den Hall durch das Dry-Signal duckt; Überblendregelung zwischen frühen und späten Diffusionssignalen; enthält über 60 Presets;55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klevgrand SkakaKlevgrand Skaka (ESD); virtuelles Perkussions-Instrument; auf Shaker spezialisierter Percussion-Sequenzer; 18 verschiedene Instrumente zur Auswahl; 12 parallel nutzbare Slots mit individuellen Einstellungen für Instrument und Pattern; jedes Instrument mit 8 oder 9 Velocity-Layern sowie über 30 Round-Robin-Samples pro Layer; jedes Pattern mit präzisen Bearbeitungsmöglichkeiten für exaktes Timing, Tonhöhe und Anschlagstärke; umfassende und anpassbare Human-Feel-Funktion; ergänzender Raum- und Hall-Effekt; jede Menge Presets passend zu verschiedensten Genres und Stilen zum schnellen Einstieg59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klevgrand TingKlevgrand Ting (ESD); virtuelles Perkussions-Instrument; einfach bedienbares Plugin mit 28 verschiedenen perkussiven Sounds erstellt mit Alltagsgegenständen, Möbeln, Spielzeug usw.; 12 parallel nutzbare Slots mit individuellen Einstellungen für Panorama, Tonhöhe, Dynamics, Effekt-Sends etc.; integrierter Equalizer und Master-Kompressor; ergänzender Raum- und Hall-Effekt24,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Klevgrand OneShot2Klevgrand OneShot2 (ESD); Drum-Sampler-Plugin; fortschrittliches One-Shot-Drum-Instrument mit Fokus auf Nuancen, Dynamik und realistisches, organisches Spielgefühl; Sample-Slots mit eigenen Mixer-Kanälen, Effekten, Level- und Routing-Optionen; Humanize-Funktionen, Velocity-Layering und Round-Robin-Playback für maximale Ausdruckskraft; Multi-Output-Support für DAW-Weiterverarbeitung; Stack Triggers zum Layern mehrerer Sounds pro MIDI-Note; Note-Off-Handling für exakte One-Shot-Längen; Motion Slots für kontinuierliche, dynamische Klangentwicklung; Motion Triggers steuerbar über Envelope, MIDI-CC oder Poly-Aftertouch; optionale Motion Controller App (iPhone + macOS) zur Steuerung über den iPhone-Beschleunigungssensor; Effekte: EQ, Compressor, Delay, Distortion, Stereo-Tools, Reverb, Transient Adder, Unstereo-Tool; Import eigener Samples mit automatischer Instrumentenerstellung; über 310 Presets, über 780 Slots und über 20.000 Samples179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Klevgrand-Kleverb
-
Klevgrand ParrotKlevgrand Parrot (ESD); Looper-Plugin; erstellt rhythmische Patterns durch Live-Sampling kleiner Audio-Slices und sequenziertes Playback; ideal für Stutter-Effekte, subtile Beat-Variationen oder radikale Glitch-Effekte; perfekt für elektronische Musik, Übergänge und kreative Breaks; Step-Sequencer mit bis zu 16 Steps, pro Step Pitch- und Accent-Steuerung; variable Notenwerte für sich entwickelnde Rhythmen und komplexe Pattern; Volume Curve für das gesamte Pattern und alternierendes Panning für lebendige Stereo-Bewegung; umfangreiche Filtersektion mit mehreren Modi und separatem Dry-Signal-Filter; Humanizer für subtile Timing-Variationen; DAW-Sync oder Free-Run-Modus für generative Experimente; Lock-Funktion für sicheres Preset-Switching, Mute/Solo während Sampling44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klevgrand TomofonKlevgränd Tomofon (ESD); virtueller Synthesizer; eigenständige, auf einer erweiterten Wavetable-Synthese aufgebaute Klangerzeugung; importierte monophone Audiofiles werden in spiel- und morphbare Audio Models gewandelt; Audio Model-Editor zur detaillierten Erstellung eigener Klänge auf Basis von Audiodateien; 124 Audio Models enthalten, ergänzende Sound-Packs optional erhältlich; bis zu vier Doubling-Voices mit eigenen Tonhöhen-, Pegel- und Panorama-Einstellungen sowie Humanize-Funktion für breite und natürlichere Stereoklänge; mono- und polyphone Legato-Modi; flexible und umfangreich editierbare Hüllkurven, LFOs und Sample & Hold für Gain, Layer Depth, Pitch und Filter; Multimode-Filter mit 12 und 24 dB / Okt. Flankensteilheit und Drive-Parameter für Sättigungseffekte; Vierfach-Modulationsmatrix zur übersichtlichen Zuweisung von MIDI-Noten und -Velocity sowie zwei Controllern; MPE-Unterstützung; ergänzender Delay- und Hall-Effekt sowie Vierband-EQ; über 180 Presets zum schnellen Einstieg115,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
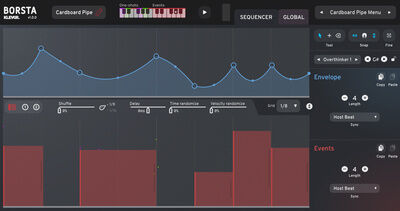
Klevgrand BorstaKlevgränd Borsta (ESD); virtuelles Perkussions-Instrument; simuliert mit Besen gespielte Drums und Percussions dank einer spezialisierten Audio-Engine; bietet 18 unterschiedliche Instrumente, die jeweils als aufwändige Multi-Samples vorliegen; parallele Event-Sequenzer und Hüllkurve zur Steuerung von Start und Ende des Wischens sowie der Spielintensität; zahlreiche Parameter für abwechslungsreiches Spiel und Variationen; nahtloser Wechsel von bis zu 12 Sequenzen; zusätzliche One-Shot-Versionen der Instrumente für manuelles Spiel; Raumsimulation mit neun verschiedenen Räumen und Hall mit sechs Algorithmen; 60 Presets und 230 vorgefertigte Sequenzen54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
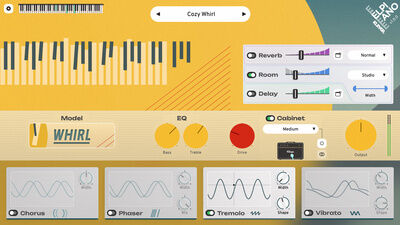
Klevgrand ElpianoKlevgrand Elpiano (ESD); virtuelles E-Piano ; vielseitiges virtuelles E-Piano, das von klassischen elektromechanischen Modellen bis zu FM-Typen reicht; einschließlich 10 verschiedenen E-Piano-Modellen; inklusive 5 verschiedenen Kabinetten; umfangreiche Effektsektion mit EQ, Drive, Reverb, Room, Delay, Chorus, Phaser, Tremolo und Vibrato; enthält über 50 Presets;134,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.