Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Klong-Tempel-der-Affenlords
Top-Angebote
Produkte zum Begriff Klong-Tempel-der-Affenlords:
-
Spender, Stephen: Der TempelDer Tempel , Ende der 1920er Jahre reist der prüde Engländer Paul Schoner nach Hamburg. Die lustvolle Bejahung des menschlichen Körpers, die er hier in Strandbädern und Nachtbars erlebt, ist für ihn eine Offenbarung. Er befreundet sich mit dem jungen Fotografen Joachim Lenz, der den Aufbruch der befreiten Jugend in Bildern festhält. Die Beiden reisen durchs Land, genießen die Freizügigkeit. Doch Paul nimmt auch einen Wandel wahr. Die Weltwirtschaftskrise hinterlässt Spuren, antisemitische und nationale Töne werden lauter. Als Nazis Joachims Wohnung verwüsten, wird die Bedrohung real. Als "komplexes Gebilde aus Erinnerung, Fiktion und nachträglicher Erkenntnis" bezeichnete Spender selbst diesen Roman, den er Mitte der 1980er mithilfe von Tagebuchaufzeichnungen über zwei Deutschlandaufenthalte anno 1929 und 1932 vollendete. In der Figur des Joachim Lenz ist unschwer Fotograf Herbert List zu erkennen, mit dem Spender befreundet war, weiterhin treten Christopher Isherwood und W. H. Auden als William Bradshaw und Simon Wilmot auf. "Der Tempel" ist ein großer Roman über den Freiheitsdrang einer jungen Generation und ein Land am Vorabend der politischen Katastrophe, der im Angesicht des Erstarkens Neuer Rechter eine beklemmende Aktualität erfährt. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220322, Produktform: Leinen, Autoren: Spender, Stephen, Übersetzung: List, Sylvia, Seitenzahl/Blattzahl: 303, Keyword: W. H. Auden; Christopher Isherwood; Klassikerliteratur; Weimarer Republik; Nationalsozialismus; Sexuelle Emanzipation; Wandervogel; schwul; Hamburg; Homosexualität; Herbert List, Fachschema: Weimarer Republik~Schwul / Roman, Erzählung, Fachkategorie: Biografischer Roman, Zeitraum: 1918-1933 (Periode der Weimarer Republik), Interesse Alter: Bezug zu Schwulen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Albino Verlag, Verlag: Albino Verlag, Verlag: Albino Verlag,, Länge: 199, Breite: 133, Höhe: 28, Gewicht: 458, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
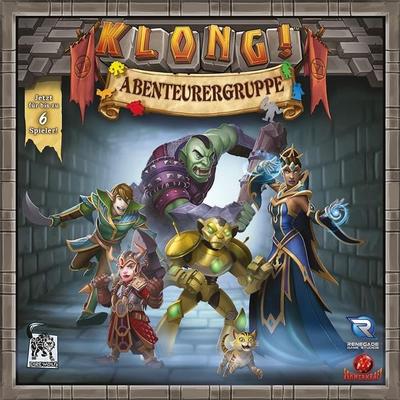
Klong!: AbenteurergruppeDie Abenteurergruppe Von Klong! Ist Ein Aufregendes Spielzeug Für Alle Kleinen Entdecker. Mit Diesen Figuren Können Sie Spannende Abenteuer Erleben Und Ihrer Fantasie Freien Lauf Lassen. Perfekt Für Stundenlangen Spielspaß!39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klong! - KatakombenEntdecke Die Mysteriösen Katakomben Von Klong! Tauche Ein In Eine Fesselnde Welt Voller Geheimnisse Und Gefahren. Erkunde Dunkle Gänge, Löse Knifflige Rätsel Und Bekämpfe Furchterregende Kreaturen. Mit Klong! - Katakomben Erlebst Du Ein Spannendes...65,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Klong-Tempel-der-Affenlords:
-
Klong!: Tempel der AffenlordsKlong!: Tempel Der Affenlords Ist Ein Spannendes Brettspiel, Das Abenteuer Und Strategie Vereint. Die Spieler Erkunden Einen Geheimnisvollen Tempel, Sammeln Schätze Und Müssen Dabei Den Affenlords Entkommen. Das Spiel Bietet Eine Fesselnde Mischung...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klong!: Der Fluch der MumieKlong!: Der Fluch Der Mumie Ist Ein Spannendes Brettspiel, Bei Dem Spieler In Die Rolle Von Abenteurern Schlüpfen. Ihr Ziel Ist Es, Schätze Aus Einer Pyramide Zu Stehlen, Ohne Von Der Mumie Erwischt Zu Werden. Das Spiel Bietet Strategische...35,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spender, Stephen: Der TempelDer Tempel , Ende der 1920er Jahre reist der prüde Engländer Paul Schoner nach Hamburg. Die lustvolle Bejahung des menschlichen Körpers, die er hier in Strandbädern und Nachtbars erlebt, ist für ihn eine Offenbarung. Er befreundet sich mit dem jungen Fotografen Joachim Lenz, der den Aufbruch der befreiten Jugend in Bildern festhält. Die Beiden reisen durchs Land, genießen die Freizügigkeit. Doch Paul nimmt auch einen Wandel wahr. Die Weltwirtschaftskrise hinterlässt Spuren, antisemitische und nationale Töne werden lauter. Als Nazis Joachims Wohnung verwüsten, wird die Bedrohung real. Als "komplexes Gebilde aus Erinnerung, Fiktion und nachträglicher Erkenntnis" bezeichnete Spender selbst diesen Roman, den er Mitte der 1980er mithilfe von Tagebuchaufzeichnungen über zwei Deutschlandaufenthalte anno 1929 und 1932 vollendete. In der Figur des Joachim Lenz ist unschwer Fotograf Herbert List zu erkennen, mit dem Spender befreundet war, weiterhin treten Christopher Isherwood und W. H. Auden als William Bradshaw und Simon Wilmot auf. "Der Tempel" ist ein großer Roman über den Freiheitsdrang einer jungen Generation und ein Land am Vorabend der politischen Katastrophe, der im Angesicht des Erstarkens Neuer Rechter eine beklemmende Aktualität erfährt. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220322, Produktform: Leinen, Autoren: Spender, Stephen, Übersetzung: List, Sylvia, Seitenzahl/Blattzahl: 303, Keyword: W. H. Auden; Christopher Isherwood; Klassikerliteratur; Weimarer Republik; Nationalsozialismus; Sexuelle Emanzipation; Wandervogel; schwul; Hamburg; Homosexualität; Herbert List, Fachschema: Weimarer Republik~Schwul / Roman, Erzählung, Fachkategorie: Biografischer Roman, Zeitraum: 1918-1933 (Periode der Weimarer Republik), Interesse Alter: Bezug zu Schwulen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Albino Verlag, Verlag: Albino Verlag, Verlag: Albino Verlag,, Länge: 199, Breite: 133, Höhe: 28, Gewicht: 458, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Klong-Tempel-der-Affenlords
-
Klong!: AbenteurergruppeDie Abenteurergruppe Von Klong! Ist Ein Aufregendes Spielzeug Für Alle Kleinen Entdecker. Mit Diesen Figuren Können Sie Spannende Abenteuer Erleben Und Ihrer Fantasie Freien Lauf Lassen. Perfekt Für Stundenlangen Spielspaß!39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klong! - KatakombenEntdecke Die Mysteriösen Katakomben Von Klong! Tauche Ein In Eine Fesselnde Welt Voller Geheimnisse Und Gefahren. Erkunde Dunkle Gänge, Löse Knifflige Rätsel Und Bekämpfe Furchterregende Kreaturen. Mit Klong! - Katakomben Erlebst Du Ein Spannendes...65,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klong! - LegacyKlong! - Legacy Ist Ein Dynamisches Brettspiel Für Die Ganze Familie, Das Strategie Und Abenteuer Vereint. Spieler Gestalten Im Laufe Der Partien Eine Einzigartige Spielwelt, Die Sich Mit Jeder Entscheidung Weiterentwickelt. Ideal Für Gruppen, Die...124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
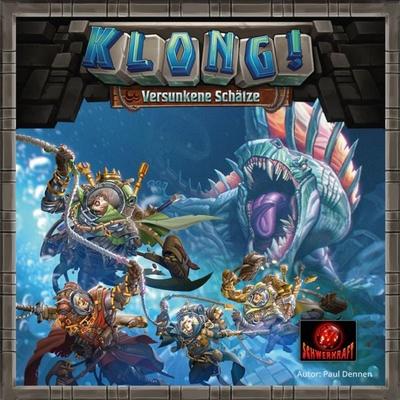
Klong!: Versunkene SchätzeKlong!: Versunkene Schätze Ist Eine Erweiterung Für Das Beliebte Brettspiel Klong!. Tauchen Sie Ein In Spannende Abenteuer Und Entdecken Sie Neue Schätze In Einer Versunkenen Welt. Diese Erweiterung Bietet Zusätzliche Herausforderungen Und Erhöht...35,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.