Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Kochen-für-Unbeugsame-Gebundene
Top-Angebote
Produkte zum Begriff Kochen-für-Unbeugsame-Gebundene:
-
Georg:Kochen für Unbeugsame, Ratgeber von Etscheit GeorgDas Glück beginnt für den griechischen Philosophen Epikur auf dem Teller, aber es endet nicht dort. In diesem Sinne richtet sich dieses Buch weniger an ausgewiesene Feinschmecker als an all jene, die gut und "normal" essen wollen - auf Grundlage deutscher Küchentradition, die immer auch von anderen Esskulturen bereichert wurde. Ohne Verbote und Gebote entlang der Richtschnur: Erlaubt ist, was schmeckt. Und das Gebot der Mässigung, wie von Epikur gefordert, schliesst nicht aus, auch mal über die Stränge zu schlagen. Autorenportrait Georg Etscheit, geb. 1962, ist Autor und Journalist in München. Fast zehn Jahre arbeitete er für die Nachrichtenagentur dpa, schreibt seit dem Jahr 2000 aber lieber "frei" über dies und das, darunter Feinschmeckerei und (klassische) Musik. 1980 hatte er eine Partei mit dem Namen "Die Grünen" mit aus der Taufe gehoben, die er dann aus Gründen journalistischer Unabhängigkeit wieder verliess. Als Basta-Kanzler Schröder die rot-grüne Koalition beendete, trat er wieder ein und leitete einige Jahre als Ko-Sprecher die grüne Fraktion im Bezirksausschuss Maxvorstadt, einem Münchner Stadtteilparlament - bis er aus Ärger über die Klimahysterie und die Verschandelung deutscher Landschaften mit Windkraftwerken abermals austrat, diesmal endgültig. Sein Buch "Geopferte Landschaften" über die Schattenseiten "grüner" Energien wurde ein Bestseller. Er brachte die Biografie des Dirigenten und Umweltschützers Enoch zu Guttenberg heraus und schreibt für aufgegessen.info, den von ihm mitgegründeten "gastrosophischen Blog für freien Genuss", der auch einen vielgesehenen Instagram-Kanal unterhält. Für die Achse des Guten bringt er wöchentlich die Kolumne "Cancel Cuisine" heraus. Weitere Angaben Buch (Hardcover), Deutsch, 160 Seiten.29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brumsack, Elfriede: Der UnbeugsameDer Unbeugsame , "Der Unbeugsame" ist eine jüdische Geschichte von Widerstand und Resilienz, vom Mitmachen und Wegschauen der anderen. Und sie ist vor dem Hintergrund des wiedererstarkenden Antisemitismus von bedrückender Aktualität. Dem 24-jährigen Julius Brumsack gelingt 1939 unter abenteuerlichen Umständen die Flucht nach England. Er meldet sich zur englischen Armee und kämpft ab Frühjahr 1940 gegen die Deutschen. Nach dem Krieg kehrt er als britischer Besatzungssoldat nach Nordwestdeutschland zurück und versucht in seinem Heimatort herauszufinden, was seiner Familie widerfahren ist. Er beginnt eine jahrzehntelange, kräftezehrende Suche nach Wahrheit und Gerechtigkeit; er trifft auf Widerstände quer durch die Bevölkerung und bei sämtlichen Behörden, aber er stößt auch an seine eigenen Grenzen. Seine Schwiegertochter Elfriede Brumsack legt einen sehr persönlichen und bewegenden Bericht über ein außergewöhnliches Leben vor. Ausgewählte private Briefe, Tagebücher, Aufzeichnungen sowie eine Vielzahl von Dokumenten über Prozesse zur Rückerstattung und Entschädigung, Korrespondenzen mit Tätern, Zeugen und Institutionen bilden das Fundament der Geschichte. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 202309, Produktform: Kartoniert, Autoren: Brumsack, Elfriede, Seitenzahl/Blattzahl: 256, Keyword: Antisemitismus; BRD; Deutschland; England; Entschädigung; Erinnerung; Geschichte; Holocaust; Juden; Nationalsozialismus; Verdrängung; Vergessen; Westdeutschland; Wiedergutmachung; jüdisch, Fachschema: Holocaust~Judenverfolgung / Holocaust~Shoah, Fachkategorie: Violence, intolerance and persecution in history, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Holocaust, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hentrich & Hentrich, Verlag: Hentrich & Hentrich, Verlag: Hentrich und Hentrich Verlag Berlin, Länge: 231, Breite: 158, Höhe: 18, Gewicht: 510, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0180, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Kochen-für-Unbeugsame-Gebundene:
-
Georg:Kochen für Unbeugsame, Ratgeber von Etscheit GeorgDas Glück beginnt für den griechischen Philosophen Epikur auf dem Teller, aber es endet nicht dort. In diesem Sinne richtet sich dieses Buch weniger an ausgewiesene Feinschmecker als an all jene, die gut und "normal" essen wollen - auf Grundlage deutscher Küchentradition, die immer auch von anderen Esskulturen bereichert wurde. Ohne Verbote und Gebote entlang der Richtschnur: Erlaubt ist, was schmeckt. Und das Gebot der Mässigung, wie von Epikur gefordert, schliesst nicht aus, auch mal über die Stränge zu schlagen. Autorenportrait Georg Etscheit, geb. 1962, ist Autor und Journalist in München. Fast zehn Jahre arbeitete er für die Nachrichtenagentur dpa, schreibt seit dem Jahr 2000 aber lieber "frei" über dies und das, darunter Feinschmeckerei und (klassische) Musik. 1980 hatte er eine Partei mit dem Namen "Die Grünen" mit aus der Taufe gehoben, die er dann aus Gründen journalistischer Unabhängigkeit wieder verliess. Als Basta-Kanzler Schröder die rot-grüne Koalition beendete, trat er wieder ein und leitete einige Jahre als Ko-Sprecher die grüne Fraktion im Bezirksausschuss Maxvorstadt, einem Münchner Stadtteilparlament - bis er aus Ärger über die Klimahysterie und die Verschandelung deutscher Landschaften mit Windkraftwerken abermals austrat, diesmal endgültig. Sein Buch "Geopferte Landschaften" über die Schattenseiten "grüner" Energien wurde ein Bestseller. Er brachte die Biografie des Dirigenten und Umweltschützers Enoch zu Guttenberg heraus und schreibt für aufgegessen.info, den von ihm mitgegründeten "gastrosophischen Blog für freien Genuss", der auch einen vielgesehenen Instagram-Kanal unterhält. Für die Achse des Guten bringt er wöchentlich die Kolumne "Cancel Cuisine" heraus. Weitere Angaben Buch (Hardcover), Deutsch, 160 Seiten.29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brumsack, Elfriede: Der UnbeugsameDer Unbeugsame , "Der Unbeugsame" ist eine jüdische Geschichte von Widerstand und Resilienz, vom Mitmachen und Wegschauen der anderen. Und sie ist vor dem Hintergrund des wiedererstarkenden Antisemitismus von bedrückender Aktualität. Dem 24-jährigen Julius Brumsack gelingt 1939 unter abenteuerlichen Umständen die Flucht nach England. Er meldet sich zur englischen Armee und kämpft ab Frühjahr 1940 gegen die Deutschen. Nach dem Krieg kehrt er als britischer Besatzungssoldat nach Nordwestdeutschland zurück und versucht in seinem Heimatort herauszufinden, was seiner Familie widerfahren ist. Er beginnt eine jahrzehntelange, kräftezehrende Suche nach Wahrheit und Gerechtigkeit; er trifft auf Widerstände quer durch die Bevölkerung und bei sämtlichen Behörden, aber er stößt auch an seine eigenen Grenzen. Seine Schwiegertochter Elfriede Brumsack legt einen sehr persönlichen und bewegenden Bericht über ein außergewöhnliches Leben vor. Ausgewählte private Briefe, Tagebücher, Aufzeichnungen sowie eine Vielzahl von Dokumenten über Prozesse zur Rückerstattung und Entschädigung, Korrespondenzen mit Tätern, Zeugen und Institutionen bilden das Fundament der Geschichte. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 202309, Produktform: Kartoniert, Autoren: Brumsack, Elfriede, Seitenzahl/Blattzahl: 256, Keyword: Antisemitismus; BRD; Deutschland; England; Entschädigung; Erinnerung; Geschichte; Holocaust; Juden; Nationalsozialismus; Verdrängung; Vergessen; Westdeutschland; Wiedergutmachung; jüdisch, Fachschema: Holocaust~Judenverfolgung / Holocaust~Shoah, Fachkategorie: Violence, intolerance and persecution in history, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Holocaust, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hentrich & Hentrich, Verlag: Hentrich & Hentrich, Verlag: Hentrich und Hentrich Verlag Berlin, Länge: 231, Breite: 158, Höhe: 18, Gewicht: 510, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0180, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kochen-für-Unbeugsame-Gebundene
-
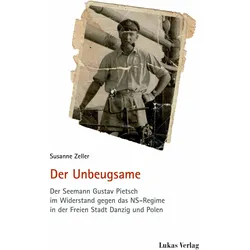
Zeller:Der Unbeugsame, Biografien von Susanne Zeller"Der Unbeugsame" von Susanne Zeller erzählt die bewegende Lebensgeschichte von Gustav Pietsch, einem Veteranen der Kaiserlichen Marine und nichtjüdischen Zionisten, der sich mutig gegen das NS-Regime stellte. In der Freien Stadt Danzig leistete er gemeinsam mit seiner Frau Gertrude politischen Widerstand und setzte sich für die Rettung jüdischer Menschen ein. Als seemännischer Leiter der zionistischen Fischerei- und Seefahrtsschule in Gdynia ermöglichte er vielen polnischen Juden und Jüdinnen die Auswanderung nach Palästina. Nach seiner Flucht nach Israel wurde er dort erster Verwalter im Hafen Eilat. Zellers Buch basiert auf umfangreichen Recherchen in verschiedenen Archiven und dokumentiert die Geschichte eines vergessenen Helden des Rettungswiderstandes. Die Autorin begegnete sogar Pietschs Nachfahren in Australien, was die Erzählung zusätzlich bereichert.29,80 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.