Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Korkosz-Michal-Polen-vegetarisch
Top-Angebote
Produkte zum Begriff Korkosz-Michal-Polen-vegetarisch:
-
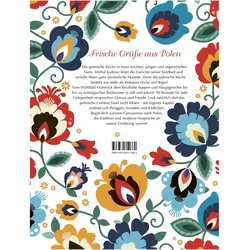
Korkosz, Michal: Polen vegetarischPolen vegetarisch , Bigos, Piroggen & Co neu interpretiert. Polnisches Kochbuch mit vegetarischen Rezepten. Polnische Spezialitäten mal anders vom Frühstück bis Piroggen-Rezepte. 80 polnische Rezepte. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Auflage: 2. Auflage, Erscheinungsjahr: 20240222, Produktform: Leinen, Autoren: Korkosz, Michal, Übersetzung: Kammerer, Susanne, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 256, Keyword: Bigos Rezept; Borschtsch vegetarisch; Krautwickel vegetarisch; Pierogi Rezept; Piroggen; polnische Kuchen; polnische Nationalgerichte; polnische Rezepte; polnische Spezialitäten; polnische Teigtaschen; polnisches Essen; polnisches Kochbuch; typisch polnische Rezepte; vegetarische Gerichte; vegetarisches Kochbuch, Fachschema: Polen~Kochen / vegetarisch, vegan, Fachkategorie: Vegetarische Küche~Sustainable food / cookery~Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 255, Breite: 194, Höhe: 28, Gewicht: 1054, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korkosz, Micha¿: Frisch aus PolenFrisch aus Polen , Rote Bete und Harissa: Vegetarische polnische Küche mit überraschenden Zutaten. Polen trifft Fusionsküche. Vegetarisches Kochbuch mit Rezepten für polnische Spezialitäten mit Finesse , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20241017, Autoren: Korkosz, Micha¿, Übersetzung: Bechmann, Katja, Seitenzahl/Blattzahl: 248, Keyword: Ernährung; Kochbuch; Kochbuch polnisch; Polen; Polen vegetarisch; Polnisches Kochbuch; Rezepte; Vegetarisches Kochbuch; bigos; kochen; piroggen; polnische spezialitäten; rezepte mit rote bete; vegetarische Ernährung; vegetarische Rezepte, Fachschema: Polen~Kochen / vegetarisch, vegan, Fachkategorie: Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 250, Breite: 190, Höhe: 27, Gewicht: 1036, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wann war der Angriff auf Polen?
Der Angriff auf Polen fand am 1. September 1939 statt und markierte den Beginn des Zweiten Weltkriegs. Die deutsche Wehrmacht griff Polen mit einer Kombination aus Luftangriffen, Artilleriefeuer und Bodenoffensiven an. Dieser Angriff wurde von Adolf Hitler in Auftrag gegeben, um seine territorialen Ambitionen im Osten zu verwirklichen. Die Invasion Polens löste die Kriegserklärungen Großbritanniens und Frankreichs an Deutschland aus, was zu einem globalen Konflikt führte. Der Angriff auf Polen wird als einer der dunkelsten Momente der europäischen Geschichte angesehen. **
Top-Angebote
Produkte zum Begriff Korkosz-Michal-Polen-vegetarisch:
-
Polen vegetarisch, Ratgeber von Susanne Kammerer, Michal KorkoszPolnische Gerichte mal anders: das erste vegetarische Kochbuch mit polnischen Rezepten Die polnische Küche ist traditionell sehr fleischlastig - für viele ist polnisches Essen gleichbedeutend mit Schabowy, dem Schweineschnitzel, und der Kielbasa-Wurst, oft serviert mit kaltem Wodka. Der polnische Koch Michal Korkosz möchte mit diesem Buch zeigen, dass es auch anders geht: Er interpretiert traditionell polnische Rezepte in vegetarischen Varianten und stellt eine Vielzahl an polnischen Gerichten vor, die „von Natur aus“ fleischlos sind. Die beliebten Piroggen-Rezepte dürfen dabei natürlich nicht fehlen, aber Michal Korkosz ist es ein Anliegen, den kulinarischen Facettenreichtum seines Heimatlandes zu zeigen: Frühstücksideen zum Wohlfühlen: Vom Porridge über Blinis und polnische Teigtaschen bis hin zum Twaróg, dem traditionellen polnischen Käse. Selbstgebackenes Brot und polnisches Gebäck: Egal, ob Sie lieber süss oder herzhaft backen, zwischen „No Knead Bread“ und süssen Plunderteilchen findet sich garantiert das richtige Rezept. Suppen: In Polen hat jede Jahreszeit ihre eigenen Suppen, sei es gekühlte Rote-Beete-Suppe im Sommer oder wärmende Sauerkraut-Suppe im Winter. Hauptgerichte: Dieses Kapitel enthält besonders viele polnische Spezialitäten, die Michal Korkosz vegetarisch interpretiert hat: Golabki mit Kartoffeln und Buchweizen, Bigos-Rezept mit Pflaumen und Linsen oder gefüllte Tomaten. Beilagen: Krautsalate und Gemüse- und Bohnenbeilagen komplettieren viele der Hauptgerichte und lassen sich auch wunderbar in Buffets für Gäste integrieren. Piroggen-Rezepte: Dem Klassiker der polnischen Küche, den Pierogi, widmet Michal Korkosz ein ganzes Kapitel. Die klassischen polnischen Teigtaschen lassen sich in süsser und herzhafter Form geniessen. Kuchen und Desserts: Vom polnischen Käsekuchen über Babas bis zum Mohnzopf. Eine kulinarische Reise durch Polen mit polnischen Rezepten in moderner und frischer Form.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korkosz, Michal: Polen vegetarischPolen vegetarisch , Bigos, Piroggen & Co neu interpretiert. Polnisches Kochbuch mit vegetarischen Rezepten. Polnische Spezialitäten mal anders vom Frühstück bis Piroggen-Rezepte. 80 polnische Rezepte. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Auflage: 2. Auflage, Erscheinungsjahr: 20240222, Produktform: Leinen, Autoren: Korkosz, Michal, Übersetzung: Kammerer, Susanne, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 256, Keyword: Bigos Rezept; Borschtsch vegetarisch; Krautwickel vegetarisch; Pierogi Rezept; Piroggen; polnische Kuchen; polnische Nationalgerichte; polnische Rezepte; polnische Spezialitäten; polnische Teigtaschen; polnisches Essen; polnisches Kochbuch; typisch polnische Rezepte; vegetarische Gerichte; vegetarisches Kochbuch, Fachschema: Polen~Kochen / vegetarisch, vegan, Fachkategorie: Vegetarische Küche~Sustainable food / cookery~Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 255, Breite: 194, Höhe: 28, Gewicht: 1054, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Korkosz-Michal-Polen-vegetarisch
-
Korkosz, Micha¿: Frisch aus PolenFrisch aus Polen , Rote Bete und Harissa: Vegetarische polnische Küche mit überraschenden Zutaten. Polen trifft Fusionsküche. Vegetarisches Kochbuch mit Rezepten für polnische Spezialitäten mit Finesse , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20241017, Autoren: Korkosz, Micha¿, Übersetzung: Bechmann, Katja, Seitenzahl/Blattzahl: 248, Keyword: Ernährung; Kochbuch; Kochbuch polnisch; Polen; Polen vegetarisch; Polnisches Kochbuch; Rezepte; Vegetarisches Kochbuch; bigos; kochen; piroggen; polnische spezialitäten; rezepte mit rote bete; vegetarische Ernährung; vegetarische Rezepte, Fachschema: Polen~Kochen / vegetarisch, vegan, Fachkategorie: Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 250, Breite: 190, Höhe: 27, Gewicht: 1036, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
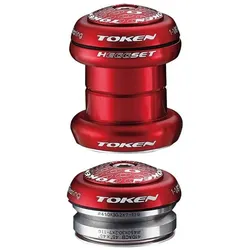
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.46,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wann war der Angriff auf Polen?
Der Angriff auf Polen fand am 1. September 1939 statt und markierte den Beginn des Zweiten Weltkriegs. Die deutsche Wehrmacht griff Polen mit einer Kombination aus Luftangriffen, Artilleriefeuer und Bodenoffensiven an. Dieser Angriff wurde von Adolf Hitler in Auftrag gegeben, um seine territorialen Ambitionen im Osten zu verwirklichen. Die Invasion Polens löste die Kriegserklärungen Großbritanniens und Frankreichs an Deutschland aus, was zu einem globalen Konflikt führte. Der Angriff auf Polen wird als einer der dunkelsten Momente der europäischen Geschichte angesehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.