Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Kostümzubehör-Azurblaues-Meerjungfrau-Diadem
Top-Angebote
Produkte zum Begriff Kostümzubehör-Azurblaues-Meerjungfrau-Diadem:
-
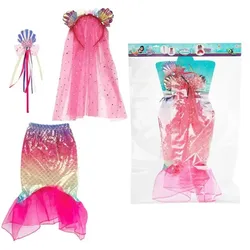
Toi-Toys - Kinderkostüm - Mermaids Verkleidungsset Meerjungfrau (Kleid, Diadem, Zauberstab)Toi-Toys Mermaids Verkleidungsset Meerjungfrau Träumt deine kleine Prinzessin davon, sich in eine wunderschöne Meerjungfrau zu verwandeln? Dann lass diesen Traum wahr werden mit diesem bezaubernden Meerjungfrau Kostüm für Mädchen! Dieses Set enthält alles, was sie braucht, um sich in eine echte Meer...13,96 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
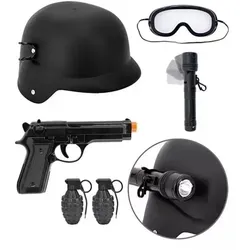
SWAT-Spezialeinheit KostümzubehörDie SWAT Spezialeinheit Kostümzubehör ist ideal für Kinder, um die aufregende Welt der Strafverfolgung zu erleben. Produkteigenschaften: Schwarzer Helm Taktische Brille Realistische Spielzeugpistole Zwei Spielzeug-Handgranaten Funktionierende Taschenlampe Verpackungsgröße: 30 x 42 x 12 cm16,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was ist Schwarzkopf Diadem?
Schwarzkopf Diadem ist eine Haarfarbenmarke, die eine Vielzahl von Farbtönen und Nuancen anbietet. Die Produkte von Diadem sind dafür bekannt, eine lang anhaltende und intensive Farbe zu liefern und gleichzeitig das Haar zu pflegen. Es ist eine beliebte Wahl für Menschen, die ihre Haarfarbe zu Hause selbst ändern möchten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Kostümzubehör-Azurblaues-Meerjungfrau-Diadem:
-
Kostümzubehör: Azurblaues Meerjungfrau-DiademDas Azur-Meerjungfrauen-Diadem ist das perfekte Accessoire für jede kleine Meerjungfrau. Produkteigenschaften: Blaue glitzernde Meerjungfrauenflossendesign Lila sternförmige Dekorationen Muschelform-Verzierungen Einfach zu tragendes Haarband Details aus Tüll Verpackungsgröße: 21 x 27 x 1,5 cm4,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Diadem "Meerjungfrau"Diadem Meerjungfrau – nie war das Haupt einer Meerjungfrau hübscher geschmückt. Mit diesem Schmuckstein-Haarreif setzen Sie edle Akzente.Besonderheiten: SchmucksteineLieferumfang: HaarreifGröße: Schmucksteine 3–4,5 cmFarbe: ivoryMaterialien: Metall, KunststoffDas Highlight dieser außergewöhnlichen Krone sind die hellen Schmucksteine, die an dem darunterliegenden goldenen Haarreif befestigt sind. Diese glitzern aufregend im Licht der Sonne und verleihen Ihrem Meerjungfrau- oder Königinnen-Kostüm einen Hauch von Magie. Setzen Sie Ihrem Kostüm im wahrsten Sinne die Krone auf und tragen Sie diesen extravaganten Haarreif mit Stolz!5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Toi-Toys - Kinderkostüm - Mermaids Verkleidungsset Meerjungfrau (Kleid, Diadem, Zauberstab)Toi-Toys Mermaids Verkleidungsset Meerjungfrau Träumt deine kleine Prinzessin davon, sich in eine wunderschöne Meerjungfrau zu verwandeln? Dann lass diesen Traum wahr werden mit diesem bezaubernden Meerjungfrau Kostüm für Mädchen! Dieses Set enthält alles, was sie braucht, um sich in eine echte Meer...13,96 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kostümzubehör-Azurblaues-Meerjungfrau-Diadem
-
SWAT-Spezialeinheit KostümzubehörDie SWAT Spezialeinheit Kostümzubehör ist ideal für Kinder, um die aufregende Welt der Strafverfolgung zu erleben. Produkteigenschaften: Schwarzer Helm Taktische Brille Realistische Spielzeugpistole Zwei Spielzeug-Handgranaten Funktionierende Taschenlampe Verpackungsgröße: 30 x 42 x 12 cm16,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kostümzubehör: Bienen-KopfschmuckDas Bienen-Stirnband ist die perfekte Ergänzung für jedes Kostüm. Produktmerkmale: Niedliches Bienendesign Bequemer Haarreif Bunte, auffällige Flügel Lustige Augen und Fühler Hergestellt aus hochwertigen Materialien Verpackungsgröße: 28 x 21 x 1 cm1,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Andersen, Hans Christian: Die kleine MeerjungfrauDie kleine Meerjungfrau , Fast jeder an Literatur interessierte Erwachsene auf der Welt kennt Andersens herzzerreißende Geschichte von der kleinen Meerjungfrau, die sich in einen Prinzen verliebt, sich unter Qualen zu einem Menschen verwandeln lässt, zusehen muss, wie ihr Prinz eine andere heiratet und sich am Ende in Meeresschaum auflöst. Das erste, hier ebenfalls abgedruckte, Ende der Geschichte war aber noch hoffnungsvoller: Darin werden die Meerjungfrau und ihr Prinz im Jenseits doch noch vereint. Die Briefe Andersens an den von ihm geliebten Freund Edvard Collin, die in diesem prächtigen Band abgedruckt sind, bezeugen, warum Andersen dieses Märchen als das von allen seinen Werken ansah, das ihm selbst am nächsten war: als Geschichte seiner eigenen unerfüllten großen Liebe. Mit der 'Kleinen Meerjungfrau' setzt Benjamin Lacombe die Reihe der von ihm illustrierten klassischen Texte fort, zu denen er jeweils einen Fachmann für eine literaturwissenschaftliche Analyse herangezogen hat, wie zuletzt bei Lafcadio Hearns Geistergeschichten aus Japan oder Felix Saltens 'Bambi'. , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20230401, Autoren: Andersen, Hans Christian, Illustrator: Lacombe, Benjamin, Übersetzung: Jacoby, Edmund, Seitenzahl/Blattzahl: 104, Abbildungen: durchgehend farbig bebildert. Cover mit Gold- und Silberfolie, Keyword: Arielle; Edvard Collin; Meerjungfrau; Mermaid; Märchen; Weltliteratur für Kinder, Fachschema: Märchen~Volksmärchen~Bilderbuch, Fachkategorie: Mythen und Legenden (fiktional)~Kinder/Jugendliche: Klassische Literatur, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 224, Höhe: 17, Gewicht: 842, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist Schwarzkopf Diadem?
Schwarzkopf Diadem ist eine Haarfarbenmarke, die eine Vielzahl von Farbtönen und Nuancen anbietet. Die Produkte von Diadem sind dafür bekannt, eine lang anhaltende und intensive Farbe zu liefern und gleichzeitig das Haar zu pflegen. Es ist eine beliebte Wahl für Menschen, die ihre Haarfarbe zu Hause selbst ändern möchten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.