Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Krasilnikoff-Happy-Mug-MAMA
Top-Angebote
Produkte zum Begriff Krasilnikoff-Happy-Mug-MAMA:
-
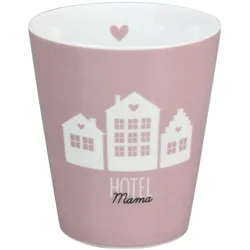
Krasilnikoff Happy Mug Becher Super, Ø8,7 x H10cm, Super Mama, weissPerfekt als kleines Geschenk zwischendurch ist dieser Happy Mug von Krasilnikoff. Ganz gleich, ob für die Mama, den Bruder oder deine Tante, wähle eine passende Variante für ein liebes Familienmitglied aus. Der Becher eignet sich, um Heißgetränke am Morgen zu genießen oder auch um Blumen auf dem Tisch zu platzieren. Jeder Becher ist entweder mit einem goldenen Stern oder einem goldenen Herzen versehen.,Reinige den Becher einfach in der Geschirrspülmaschine. Zudem ist er für die Mikrowelle geeignet. Kleine Unregelmäßigkeiten können auftreten.,Füllmenge: 330 ml,8,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
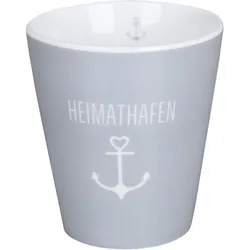
Krasilnikoff Happy Mug Heimathafen, 330 mlDer Happy Mug Becher Heimathafen von Krasilnikoff ist ein wunderschö,ner Porzellanbecher aus Dä,nemark, der mit seinem maritimen Design und der hochwertigen Verarbeitung begeistert. Der Becher ist in grau gehalten und mit weiß,en Anker verziert, der an das Meer und den Hafen erinnern.,Das Fassungsvermö,gen von ca. 330 ml sorgt dafü,r, dass man ausreichend Kaffee, Tee oder andere Geträ,nke genieß,en kann. Die glatte Oberflä,che des Porzellans sorgt zudem dafü,r, dass sich die Tasse angenehm anfü,hlt und leicht zu reinigen ist. ,Der Happy Mug Heimathafen von Krasilnikoff eignet sich ideal als Geschenk fü,r Freunde und Familie, die das Meer und die Kü,ste lieben oder einfach nur eine hochwertige und stilvolle Tasse fü,r den tä,glichen Gebrauch suchen., ,9,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet "mug im sack"?
"Mug im Sack" ist eine umgangssprachliche Redewendung, die so viel bedeutet wie "etwas sicher haben" oder "sich keine Sorgen machen müssen". Es wird oft verwendet, um auszudrücken, dass man sich keine Gedanken über eine bestimmte Situation machen muss, weil man bereits vorgesorgt oder vorgesorgt hat. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Krasilnikoff-Happy-Mug-MAMA:
-
Krasilnikoff Happy Mug Becher Super, Ø8,7 x H10cm, Super Mama, weissPerfekt als kleines Geschenk zwischendurch ist dieser Happy Mug von Krasilnikoff. Ganz gleich, ob für die Mama, den Bruder oder deine Tante, wähle eine passende Variante für ein liebes Familienmitglied aus. Der Becher eignet sich, um Heißgetränke am Morgen zu genießen oder auch um Blumen auf dem Tisch zu platzieren. Jeder Becher ist entweder mit einem goldenen Stern oder einem goldenen Herzen versehen.,Reinige den Becher einfach in der Geschirrspülmaschine. Zudem ist er für die Mikrowelle geeignet. Kleine Unregelmäßigkeiten können auftreten.,Füllmenge: 330 ml,8,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet "mug im sack"?
"Mug im Sack" ist eine umgangssprachliche Redewendung, die so viel bedeutet wie "etwas sicher haben" oder "sich keine Sorgen machen müssen". Es wird oft verwendet, um auszudrücken, dass man sich keine Gedanken über eine bestimmte Situation machen muss, weil man bereits vorgesorgt oder vorgesorgt hat. **
Ähnliche Suchbegriffe für Krasilnikoff-Happy-Mug-MAMA
-
Krasilnikoff Happy Mug Heimathafen, 330 mlDer Happy Mug Becher Heimathafen von Krasilnikoff ist ein wunderschö,ner Porzellanbecher aus Dä,nemark, der mit seinem maritimen Design und der hochwertigen Verarbeitung begeistert. Der Becher ist in grau gehalten und mit weiß,en Anker verziert, der an das Meer und den Hafen erinnern.,Das Fassungsvermö,gen von ca. 330 ml sorgt dafü,r, dass man ausreichend Kaffee, Tee oder andere Geträ,nke genieß,en kann. Die glatte Oberflä,che des Porzellans sorgt zudem dafü,r, dass sich die Tasse angenehm anfü,hlt und leicht zu reinigen ist. ,Der Happy Mug Heimathafen von Krasilnikoff eignet sich ideal als Geschenk fü,r Freunde und Familie, die das Meer und die Kü,ste lieben oder einfach nur eine hochwertige und stilvolle Tasse fü,r den tä,glichen Gebrauch suchen., ,9,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Lind, Jessica: MamaMama , Jetzt in 2. Auflage erhältlich! Autorin nominiert für den Österreichischen Buchpreis 2024 für "Kleine Monster" (Hanser Berlin) Amira wünscht sich ein Kind. Als sie schwanger wird, gesellen sich Ängste und Sorgen zu ihrer Vorfreude. Wie wird sie die Mutterschaft verändern? Ein Ausflug zur abgelegenen Waldhütte ihres Partners Josef bringt nicht die ersehnte Entspannung: Rätselhafte Begegnungen häufen sich, Raum und Zeit scheinen außer Kraft und Amira weiß nicht, ob sie ihrer Wahrnehmung noch trauen kann. Was ist Traum, was Realität? Zwischen tiefer Verunsicherung und inniger Mutterliebe beginnt ein Ringen um Selbstbehauptung und Unabhängigkeit - denn der Wald scheint seine Gäste ungern wieder freizugeben ... Jessica Lind wandelt in ihrem Debütroman stilsicher zwischen den Genrewelten. Was als klassische Beziehungsgeschichte beginnt, entfaltet Seite für Seite einen subtilen Horror. Lind taucht tief in die Psychologie der Protagonistin ein, spielt souverän mit dem Unheimlichen und entwickelt eine erzählerische Sogwirkung, die niemanden unberührt lässt. "Amira weicht zurück. Ihr Magen ist ein Muskel, der sich ganz fest zusammenzieht. Sie will ihre Hände auf ihren Bauch legen. Ihre Hände greifen ins Leere. Sie blickt an sich hinab. Der Bauch ist fort." , Elektromotorenteile > Elektromotoren & -teile , Auflage: 2. Auflage, Erscheinungsjahr: 20210816, Autoren: Lind, Jessica, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 187, Keyword: Begegnungen; Fiktion; Genrewelten; Mutterliebe; Mutterschaft; Parabel; Realität; Schwangerschaft; Selbstbehauptung; Sorgen; Traum; Wald; Ängste, Fachschema: Österreichische Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 130, Höhe: 22, Gewicht: 341, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delforge, Hélène: MamaMama , Mama. Ein Name, getragen von Milliarden von Frauen, zu allen Zeiten und auf allen Kontinenten dieser Erde. Ein Wort, das Liebe ausdrückt, Zärtlichkeit, Verbundenheit, manchmal Warten, Abwesenheit. Doch wenn sie ihr Kind im Arm halten, sind alle Mamas gleich. Nämlich einzigartig. Eine Liebeserklärung an alle Mamas dieser Welt Dieses großformatige Bilderbuch für Erwachsene und Kinder ab 6 Jahren ist eine Hommage an alle Mütter dieser Welt. Die kunstvoll illustrierten Porträts von Quentin Gréban und poetischen Texte von Hélène Delforge fangen Emotionen, Erinnerungen und alltägliche Momentaufnahmen zwischen Mutter und Kind ein. Dabei findet eine Vielzahl von unterschiedlichen Lebenswelten, Kulturen und historischen Epochen Platz. Ein wunderbares Geschenk - nicht nur für Mütter! . Eine poetische Liebeserklärung: Ausdrucksstarke Bilder und gefühlvolle Texte erzählen von der besonderen Liebe und Bindung zwischen einer Mama und ihrem Kind . So vielfältig wie das Leben: Das Bilderbuch zeigt Mütter und Kinder aus unterschiedlichen Ländern, Kulturen und Jahrhunderten . Persönliches Geschenk: Ein besonderes Geschenkbuch, um allen starken Frauen Danke zu sagen - nicht nur zum Muttertag . Für Große und Kleine: Dieses facettenreiche Bilderbuch lädt Kinder und Erwachsene zum gemeinsamen Betrachten und immer wieder neu Entdecken ein , Handbrems- & Schalthebelmanschetten > Innenausstattung , Erscheinungsjahr: 20190121, Produktform: Leinen, Autoren: Delforge, Hélène, Illustrator: Gréban, Quentin, Übersetzung: Taube, Anna, Seitenzahl/Blattzahl: 64, Themenüberschrift: JUVENILE FICTION / General, Keyword: kinderbuch; bilderbuch; geschenk für kinder; vorlesen; vorlesebuch; muttertag; geschenk zur geburt; muttertagsgeschenk; poetisch; geschenkbuch; bilderbuch für erwachsene; geschenk mutter; gedichtbuch; geschenk für mama, Fachschema: Geschenkband / Mutter~Mutter / Geschenkband~Geschenkband~Bilderbuch~Porträt (Fotografie, Kunst), Fachkategorie: Geschenkbücher~Familie und Gesundheit~Bilderbücher: Menschen, Figuren, Charaktere~Kinder/Jugendliche: Persönliche und soziale Themen: Familie~Kinder/Jugendliche: Gegenwartsliteratur, Interesse Alter: empfohlenes Alter: ab 6 Jahre~für Frauen und/oder Mädchen~Muttertag~empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, Fachkategorie: Porträts & Selbstporträts in der Kunst, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ars Edition GmbH, Verlag: Ars Edition GmbH, Verlag: Ars Edition GmbH, Verlag: arsEdition, Länge: 321, Breite: 240, Höhe: 15, Gewicht: 711, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: BELGIEN (BE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267846622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.