Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Kummers-vegetarische-Köstlichkeiten
Top-Angebote
Produkte zum Begriff Kummers-vegetarische-Köstlichkeiten:
-
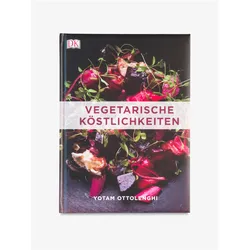
Vegetarische Köstlichkeiten, Gebundene Ausgabe von Yotam Ottolenghi, DK Verlag Dorling Kindersley, 978-3-8310-2691-3Vegetarische Köstlichkeiten, Gebundene Ausgabe Von Yotam Ottolenghi, Dk Verlag Dorling Kindersley, 978-3-8310-2691-3, Seitenanzahl: 35229,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ottolenghi, Yotam: Vegetarische KöstlichkeitenVegetarische Köstlichkeiten , Neue Rezepte , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20141016, Produktform: Leinen, Autoren: Ottolenghi, Yotam, Seitenzahl/Blattzahl: 351, Keyword: Aromen; Dessert; Geburtstagsgeschenk; Gemüse; Geschenk Vegetarier; Geschenk Weihnachten; Geschenk zu Ostern; Geschmacksvielfalt; Gewürze; Hülsenfrüchte; Israelische Küche; Jerusalem; Körner; Lebensstil; Mittelmeer; Mittelmeer Küche; Orient; Ostergeschenk für Erwachsene; Otto Lenghi; Rezepte; Salat; Sternekoch; Superfood; Vegan; Vegan kochen; Vegane Küche; Vegetarier; Vegetarisch kochen; Vegetarische Küche; Weihnachtsgeschenk; Yotam Ottolenghi; abwechslungsreich kochen; asiatisch; ausgefallene Gerichte; fleischlos; frisch kochen; gesund kochen; gesunde Küche; mediterrane Küche; orientalisch kochen; orientalische Gewürze; vegetarische Rezepte; vegetarisches Kochbuch, Fachschema: Kochen / vegetarisch, vegan~Fleischlos~Vegetarisch, Warengruppe: HC/Themenkochbücher, Fachkategorie: Vegetarische Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: DK Verlag Dorling Kindersley, Länge: 276, Breite: 200, Höhe: 38, Gewicht: 1535, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147403229,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vegetarische WürstchenDie vegetarischen Würstchen von Ökoland sind eine hervorragende Alternative für alle, die auf Fleisch verzichtenmöchten. Die Würstchen werden aus hochwertigem Weizen-Eiweiß hergestellt und eignen sich sehr gut als Einlage fürEintöpfe. Diese vegetarischen Würstchen können auch besonders gut gegrillt oder in der Pfanne gebraten werden, derGeschmack wird dadurch intensiver4,27 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Kummers-vegetarische-Köstlichkeiten:
-
Kummers vegetarische Köstlichkeiten - einfach nur lecker, Taschenbuch von Britta Kummer, BoD – Books on Demand, 978-3-7562-0691-9Kummers Vegetarische Köstlichkeiten - Einfach Nur Lecker, Taschenbuch Von Britta Kummer, Bod – Books On Demand, 978-3-7562-0691-9, Seitenanzahl: 1126,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vegetarische Köstlichkeiten, Ratgeber von Yotam OttolenghiDer lang ersehnte Nachfolger zu "Genussvoll vegetarisch": Kultautor Yotam Ottolenghi liefert neue Geschmacksexplosionen. Freuen Sie sich auf eine faszinierende Mischung von Aromen aus Ost und West, mit Einflüssen der israelischen und der Mittelmeerküche sowie asiatischen Anklängen. Sie werden hier Zutatenkombinationen finden, die Sie von sich aus nie ausprobiert hätten, die aber unvergleichlich gut schmecken. Der Schwerpunkt auf marktfrischen Zutaten und orientalischen Gewürzen wird nicht nur Vegetarier, sondern auch Flexitarier und Gemüseliebhaber begeistern. Haben Sie schon einmal korsische Tarte mit Zucchiniblüten, Artischockensalat mit Mozzarella, Rote Bete mit Linsen oder Quitten in Granatapfelsauce probiert? Wagen Sie den Versuch und lassen Sie sich und Ihren Gaumen vom Flair eines ganz besonderen Buchs verzaubern. Yotam Ottolenghi, Israeli mit deutscher und italienischer Grossmutter, betreibt in seiner Wahlheimat London ein Restaurant und mehrere Delis, die längst zu den Kultadressen der britischen Hauptstadt zählen. Seine Küche ist geprägt von Einflüssen des Mittleren Ostens und dem Geschmack der syrischen, türkischen, libanesischen, iranischen, israelischen und armenischen Küche. Neben seiner wöchentlichen Food-Kolumne für das Wochenend-Magazin des Guardian ist er auch dank seiner inzwischen drei Kochbücher – die in den letzten Jahren vielfach prämiert worden sind – über die Grenzen Grossbritanniens hinaus bekannt.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vegetarische Köstlichkeiten, Gebundene Ausgabe von Yotam Ottolenghi, DK Verlag Dorling Kindersley, 978-3-8310-2691-3Vegetarische Köstlichkeiten, Gebundene Ausgabe Von Yotam Ottolenghi, Dk Verlag Dorling Kindersley, 978-3-8310-2691-3, Seitenanzahl: 35229,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ottolenghi, Yotam: Vegetarische KöstlichkeitenVegetarische Köstlichkeiten , Neue Rezepte , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20141016, Produktform: Leinen, Autoren: Ottolenghi, Yotam, Seitenzahl/Blattzahl: 351, Keyword: Aromen; Dessert; Geburtstagsgeschenk; Gemüse; Geschenk Vegetarier; Geschenk Weihnachten; Geschenk zu Ostern; Geschmacksvielfalt; Gewürze; Hülsenfrüchte; Israelische Küche; Jerusalem; Körner; Lebensstil; Mittelmeer; Mittelmeer Küche; Orient; Ostergeschenk für Erwachsene; Otto Lenghi; Rezepte; Salat; Sternekoch; Superfood; Vegan; Vegan kochen; Vegane Küche; Vegetarier; Vegetarisch kochen; Vegetarische Küche; Weihnachtsgeschenk; Yotam Ottolenghi; abwechslungsreich kochen; asiatisch; ausgefallene Gerichte; fleischlos; frisch kochen; gesund kochen; gesunde Küche; mediterrane Küche; orientalisch kochen; orientalische Gewürze; vegetarische Rezepte; vegetarisches Kochbuch, Fachschema: Kochen / vegetarisch, vegan~Fleischlos~Vegetarisch, Warengruppe: HC/Themenkochbücher, Fachkategorie: Vegetarische Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: DK Verlag Dorling Kindersley, Länge: 276, Breite: 200, Höhe: 38, Gewicht: 1535, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147403229,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kummers-vegetarische-Köstlichkeiten
-
Vegetarische WürstchenDie vegetarischen Würstchen von Ökoland sind eine hervorragende Alternative für alle, die auf Fleisch verzichtenmöchten. Die Würstchen werden aus hochwertigem Weizen-Eiweiß hergestellt und eignen sich sehr gut als Einlage fürEintöpfe. Diese vegetarischen Würstchen können auch besonders gut gegrillt oder in der Pfanne gebraten werden, derGeschmack wird dadurch intensiver4,27 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
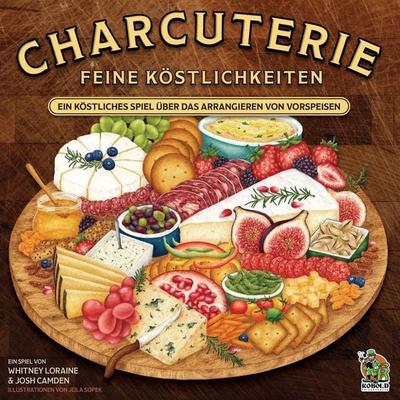
Charcuterie: feine KöstlichkeitenHolt Eure Servierbretter, Räucherwerk Und Dekorationen Hervor. Versucht Damit Nicht Nur Die Leckerste, Sondern Auch Die Schönste Feinkostplatte Anzurichten.in Diesem Wunderschön Illustrierten Spiel Von Whitney Loraine & Josh Camden Versuchen 2-6...39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
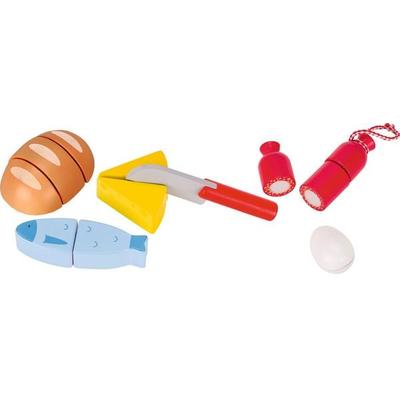
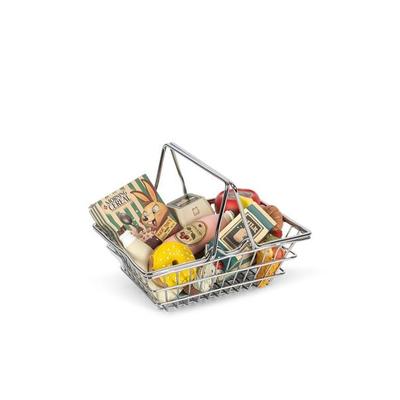
Einkaufskorb - kleine KöstlichkeitenUnser Mini-markt-lebensmittelset Enthält Eine Auswahl Liebevoll Gestalteter Spiellebensmittel Sowie Ein Niedliches Kleines Metallkörbchen, Um Alles Darin Zu Sammeln. Perfekt Für Rollenspiele Mit Kleinen Teddys Und Puppen. Das Set Umfasst 10 Teile...49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.