Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Kung-Zhu-Feuerrad
Top-Angebote
Produkte zum Begriff Kung-Zhu-Feuerrad:
-
Zhu Zhu Pets: Kung Zhu Spezialeinheit - verschiedene RüstungenHamster, die wirklich realistisch sind. Drücken Sie den Rücken der Zhu Zhu Pets Hamster, und die Tiere beginnen sich sofort zu bewegen. Sie drehen sich, grunzen und bewegen sich dank der integrierten Sensoren in der Schnauze frei. Außerdem kommen sie jetzt mit Plastikpanzerung für ein noch spannenderes Spielerlebnis.Verpackungsmaße: 25 x 7 x 16 cmDas Produkt ist in mehreren Varianten erhältlich. Der angegebene Preis bezieht sich auf 1 Produkt, das in einer zufälligen Variante geliefert wird.2,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Zhu, Jinyang: Grammatikübungsbuch ChinesischGrammatikübungsbuch Chinesisch , Lernziele Sichere Beherrschung der Grammatik; Niveaustufen HSK (Hànyu Shuipíng Kaoshì) 1-3. Konzeption In ca. 30 überschaubaren Kapiteln werden die grundlegenden Phänomene der chinesischen Grammatik prägnant und leicht verständlich zusammengefasst und anhand von Tabellen, Übersichten und Beispielsätzen mit Übersetzungen veranschaulicht. Jedes Kapitel schließt mit einer Vielzahl abwechslungsreicher praxisnaher Übungen zur unmittelbaren Anwendung des gelernten Stoffes. Vokabeln, die in den Übungen über die Stufe 3 der HSK hinausgehen, sind entsprechend gekennzeichnet, übersetzt und mit Pinyin versehen. Der Anhang enthält einen Lösungsschlüssel zu allen Übungen, ein chinesisch-deutsches Vokabelverzeichnis und ein Stichwortregister. Das Buch ist lehrwerkunabhängig, universell einsetzbar und eignet sich als kursbegleitende Übungsgrammatik ebenso wie zum selbstständigen Lernen. , Sonstige > Kühlung , Erscheinungsjahr: 201408, Produktform: Kartoniert, Autoren: Zhu, Jinyang, Seitenzahl/Blattzahl: 177, Keyword: Übungen; Grammatik; Sprache/ Chinesisch, Fachschema: Chinesisch / Lehrbuch, Lehrgang, VHS~Grammatik~China / Sprache~Chinesisch~Morphologie (grammatikalisch), Fachkategorie: Grammatik, Syntax und Morphologie~Grammatiken, Handbücher, Referenzgrammatiken~Literaturwissenschaft, allgemein, Sprache: Chinesisch, Bildungszweck: für die Erwachsenenbildung, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Text Sprache: chi ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Buske Helmut Verlag GmbH, Verlag: Buske Helmut Verlag GmbH, Verlag: Buske, H, Länge: 213, Breite: 151, Höhe: 12, Gewicht: 274, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
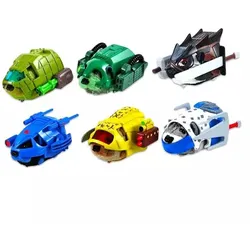
Kung Zhu: Rüstungen - verschiedenMit der Kung Zhu Rüstung können sich die Hamster sicherer gegenseitig bekämpfen. Ein oder zwei Teile der Rüstung fallen ab und blockieren den Weg des Gegners. Das Set enthält keinen Hamster. Das Aussehen des Produkts kann von den abgebildeten Bildern abweichen. Der angezeigte Preis bezieht sich auf ein einziges Produkt, das in einer zufälligen Version geliefert wird.3,29 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Kung-Zhu-Feuerrad:
-
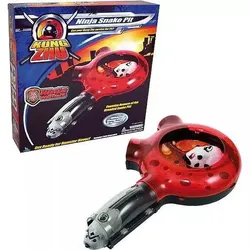
Kung Zhu: FeuerradNinja-Hamster sind in der Lage, den ganzen Tag zu trainieren! Mit dem Feuer-Rad können sie ihre Ausdauer verbessern, indem sie lange laufen. Das Feuer-Rad kann mit jedem Kung Zhu Set verbunden werden! Das Set enthält keinen Hamster!8,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kung Zhu: Raketenturm-AngriffUm die Schlachten spannender zu gestalten, färben die Soldatenhamster den Kampf mit dem Raketenturm. Bei richtiger Anwendung können sie leicht das Ergebnis der Schlacht bestimmen. Das Set enthält keinen Hamster.2,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Zhu Zhu Pets: Kung Zhu Spezialeinheit - verschiedene RüstungenHamster, die wirklich realistisch sind. Drücken Sie den Rücken der Zhu Zhu Pets Hamster, und die Tiere beginnen sich sofort zu bewegen. Sie drehen sich, grunzen und bewegen sich dank der integrierten Sensoren in der Schnauze frei. Außerdem kommen sie jetzt mit Plastikpanzerung für ein noch spannenderes Spielerlebnis.Verpackungsmaße: 25 x 7 x 16 cmDas Produkt ist in mehreren Varianten erhältlich. Der angegebene Preis bezieht sich auf 1 Produkt, das in einer zufälligen Variante geliefert wird.2,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Zhu, Jinyang: Grammatikübungsbuch ChinesischGrammatikübungsbuch Chinesisch , Lernziele Sichere Beherrschung der Grammatik; Niveaustufen HSK (Hànyu Shuipíng Kaoshì) 1-3. Konzeption In ca. 30 überschaubaren Kapiteln werden die grundlegenden Phänomene der chinesischen Grammatik prägnant und leicht verständlich zusammengefasst und anhand von Tabellen, Übersichten und Beispielsätzen mit Übersetzungen veranschaulicht. Jedes Kapitel schließt mit einer Vielzahl abwechslungsreicher praxisnaher Übungen zur unmittelbaren Anwendung des gelernten Stoffes. Vokabeln, die in den Übungen über die Stufe 3 der HSK hinausgehen, sind entsprechend gekennzeichnet, übersetzt und mit Pinyin versehen. Der Anhang enthält einen Lösungsschlüssel zu allen Übungen, ein chinesisch-deutsches Vokabelverzeichnis und ein Stichwortregister. Das Buch ist lehrwerkunabhängig, universell einsetzbar und eignet sich als kursbegleitende Übungsgrammatik ebenso wie zum selbstständigen Lernen. , Sonstige > Kühlung , Erscheinungsjahr: 201408, Produktform: Kartoniert, Autoren: Zhu, Jinyang, Seitenzahl/Blattzahl: 177, Keyword: Übungen; Grammatik; Sprache/ Chinesisch, Fachschema: Chinesisch / Lehrbuch, Lehrgang, VHS~Grammatik~China / Sprache~Chinesisch~Morphologie (grammatikalisch), Fachkategorie: Grammatik, Syntax und Morphologie~Grammatiken, Handbücher, Referenzgrammatiken~Literaturwissenschaft, allgemein, Sprache: Chinesisch, Bildungszweck: für die Erwachsenenbildung, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Text Sprache: chi ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Buske Helmut Verlag GmbH, Verlag: Buske Helmut Verlag GmbH, Verlag: Buske, H, Länge: 213, Breite: 151, Höhe: 12, Gewicht: 274, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kung-Zhu-Feuerrad
-
Kung Zhu: Rüstungen - verschiedenMit der Kung Zhu Rüstung können sich die Hamster sicherer gegenseitig bekämpfen. Ein oder zwei Teile der Rüstung fallen ab und blockieren den Weg des Gegners. Das Set enthält keinen Hamster. Das Aussehen des Produkts kann von den abgebildeten Bildern abweichen. Der angezeigte Preis bezieht sich auf ein einziges Produkt, das in einer zufälligen Version geliefert wird.3,29 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kung Zhu: Die KampfarenaDie Brücke bietet einen hervorragenden Aussichtspunkt für die Soldaten-Hamster. Von hier aus können sie den Fortschritt der Schlacht beobachten und sogar eingreifen, wenn es nötig ist. Die Kampfbrücke kann an jedes Kung Zhu-Set angeschlossen werden! Das Set enthält keinen Hamster!10,89 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.