Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Kylskapspoesi-100211-Schwedisch-100211
Top-Angebote
Produkte zum Begriff Kylskapspoesi-100211-Schwedisch-100211:
-
Pepperl+Fuchs Fabrik Distanzsensor 267075-100211Tastweite=60..200 mmVorausfallmeldung=neinMit Zeitfunktion=neinMit Reflektor=neinAnalogausgang 0 V ... 10 V=neinAnalogausgang 0 mA ... 20 mA=neinAnalogausgang 4 mA ... 20 mA=neinAnalogausgang -10 V ... +10 V=neinMit sonstigem Analogausgang=neinMit Kommunikationsschnittstelle Analog=neinMit Kommunikationsschnittstelle AS-Interface=neinMit Kommunikationsschnittstelle CANOpen=neinMit Kommunikationsschnittstelle DeviceNet=neinMit Kommunikationsschnittstelle Ethernet=neinMit Kommunikationsschnittstelle INTERBUS=neinMit Kommunikationsschnittstelle PROFIBUS=neinMit Kommunikationsschnittstelle RS-232=neinMit Kommunikationsschnittstelle RS-422=neinMit Kommunikationsschnittstelle RS-485=neinMit Kommunikationsschnittstelle SSD=neinMit Kommunikationsschnittstelle SSI=neinAusführung des elektrischen Anschlusses=Steckverbinder M8Ausführung des Schaltausgangs=PNP/NPNAusführung der Schaltfunktion=antiva...353,66 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
KS Tools Werkzeuge-Malbuch für Kinder (100211)Eigenschaften • Einzigartiges Malerlebnis auf 12 Seiten\n• Ideal für längere Reisen oder Ruhepausen\n• Den Umgang mit Werkzeug spielen erlernen\n• Druck mit Druckfarben auf Basis nachwachsender Rohstoffe\n• 100% Recyclingpapier\n• In diesem Malbuch erwartet Ihr Kind 12 liebevoll gestaltete Seiten voller Werkzeuge\n• Es lernt spielerisch den Umgang mit Werkzeug kennen\n• Malen ohne schlechtes Gewissen dank hochwertigen und zertifizierten Recyclingpapiers\n• Auch der Druck erfolgt mit Farben auf Basis nachwachsender Rohstoffe\n• Altersempfehlung:ab 4 Jahre (100211)7,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
PEHA by Honeywell Rahmen Rahmen 100211 1 St.Anzahl der Einheiten 3 Montagerichtung horizontal und vertikal Anzahl der Einheiten horizontal 3 Anzahl der Einheiten vertikal 3 Unterputzmontage ja Geeignet für Unterflurkanaldose nein Geeignet für Geräteeinbaukanal ja Geeignet für Einbauinstallation nein Textfeld/Beschriftungsfläche nein Werkstoff Glas Werkstoffgüte sonstige Halogenfrei ja Oberflächenschutz unbehandelt Ausführung der Oberfläche matt Farbe sonstige Transparent nein Mit Klappdeckel nein Schutzart (IP) IP20 Befestigungsart Klemm-/Schraubbefestigung Breite 85 mm Höhe 227 mm112,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Kylskapspoesi-100211-Schwedisch-100211:
-
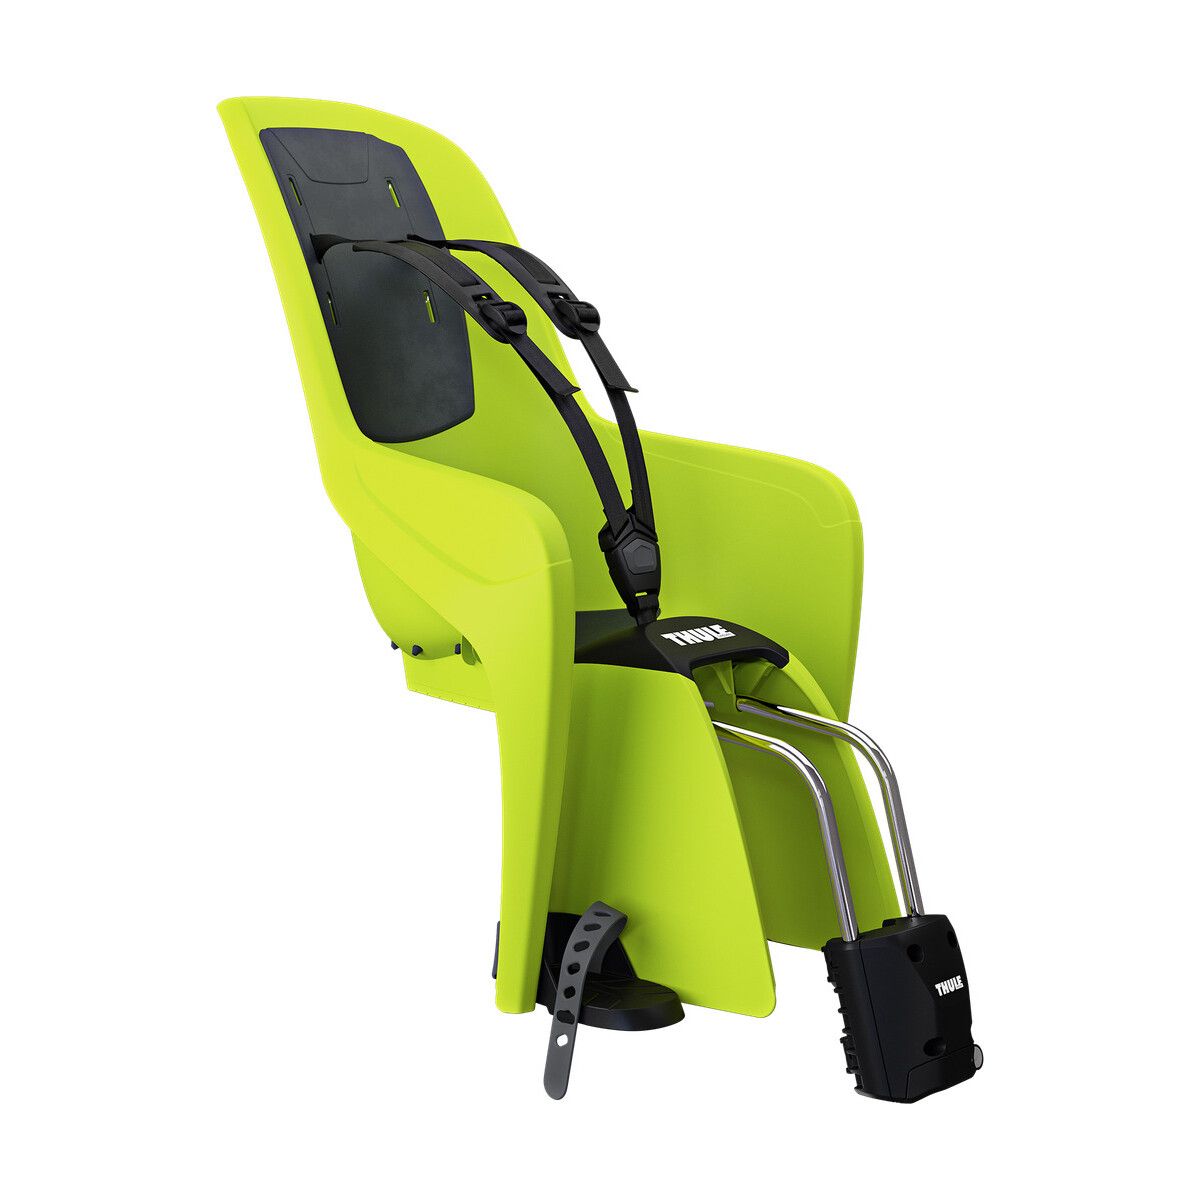
Thule Ride Along Lite 2 zen lime (100211-100211)Der Thule Ride Along Lite 2 ist der ideale Fahrradkindersitz für alle, die ihre täglichen Fahrten und Freizeitaktivitäten mit den Kleinen sicher und komfortabel gestalten möchten. Dank des verstellbaren 3-Punkt-Sicherheitsgurtes sitzt Ihr Kind fest und sicher, während das kindersichere Gurtschloss mit großer Taste ein schnelles Anschnallen ermöglicht. Das innovative DualBeam Federungssystem sorgt für eine angenehme Fahrt, indem es Vibrationen von der Straße effektiv dämpft. Der Sitz bietet eine perfekte Passform, da die Fußrasten und Fußschlaufen mit nur einer Hand verstellbar sind, was besonders praktisch ist, wenn Ihr Kind wächst. Die integrierten Schutzflügel bewahren die Hände Ihres Kindes vor Verletzungen, wenn das Fahrrad an eine Mauer gelehnt wird. Für zusätzliche Sicherheit ist der Sitz mit einem integrierten Reflektor und einer Aufnahme für eine Rückleuchte ausgestattet, die die Sichtbarkeit im Straßenverkehr erhöhen. Die universelle Schnellspannhalterung ermöglicht eine unkomplizierte Montage an den meisten Fahrradrahmen. Der Sitz ist für runde Rahmen mit einem Durchmesser von 28 bis 40 mm und ovale Rahmen bis maximal 40 x 55 mm geeignet. Die wasserabweisende Polsterung lässt sich leicht reinigen, was den Sitz besonders pflegeleicht macht. Der Thule Ride Along Lite 2 ist für Kinder bis zu einem Gewicht von 22 kg und einer Größe von 110 cm geeignet, was ihn zu einem langlebigen Begleiter für Ihre Familienausflüge macht. Produktdetails Optimal für: Radfahren Alltag Freizeit Gewicht: 4.4kg Maximales Gewicht des Kindes: 22 kg Max. Größe des Kindes: 110 cm Sicherheitsgurt: 3-Punkt Features: Reflektierende Elemente Wasserabweisend Ihr Kind fährt sicher mit dem verstellbaren 3-Punkt-Sicherheitsgurt Angenehme, komfortable Fahrt für Ihr Kind durch das DualBeam Federungssystem, das Vibrationen von der Straße dämpft Ihr Kind ist durch ein kindersicheres Sicherheitsgurtschloss mit großer Taste schnell und einfach angeschnallt Die integrierten Schutzflügel schützen die Hände Ihres Kindes, wenn das Fahrrad an eine Mauer gelehnt wird Sorgt für eine perfekte Passform dank mit einer Hand verstellbarer Fußrasten und Fußschlaufen, auch wenn Ihr Kind größer wird Der Sitz lässt sich mit der universellen Schnellspannhalterung im Handumdrehen am Fahrrad anbringen bzw. wieder abbauen. Er ist für die meisten Fahrradrahmen geeignet (runde Rahmen mit einem Durchmesser von 28 bis 40 mm und ovale Rahmen bis maximal 40 x 55 mm). Verbesserte Sichtbarkeit dank eines integrierten Reflektors und der Aufnahme für eine Rückleuchte Wasserabweisende Polsterung lässt sich leicht sauber halten Eigenschaften: wasserabweisend115,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pepperl+Fuchs Fabrik Distanzsensor 267075-100211Tastweite=60..200 mmVorausfallmeldung=neinMit Zeitfunktion=neinMit Reflektor=neinAnalogausgang 0 V ... 10 V=neinAnalogausgang 0 mA ... 20 mA=neinAnalogausgang 4 mA ... 20 mA=neinAnalogausgang -10 V ... +10 V=neinMit sonstigem Analogausgang=neinMit Kommunikationsschnittstelle Analog=neinMit Kommunikationsschnittstelle AS-Interface=neinMit Kommunikationsschnittstelle CANOpen=neinMit Kommunikationsschnittstelle DeviceNet=neinMit Kommunikationsschnittstelle Ethernet=neinMit Kommunikationsschnittstelle INTERBUS=neinMit Kommunikationsschnittstelle PROFIBUS=neinMit Kommunikationsschnittstelle RS-232=neinMit Kommunikationsschnittstelle RS-422=neinMit Kommunikationsschnittstelle RS-485=neinMit Kommunikationsschnittstelle SSD=neinMit Kommunikationsschnittstelle SSI=neinAusführung des elektrischen Anschlusses=Steckverbinder M8Ausführung des Schaltausgangs=PNP/NPNAusführung der Schaltfunktion=antiva...353,66 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
KS Tools Werkzeuge-Malbuch für Kinder (100211)Eigenschaften • Einzigartiges Malerlebnis auf 12 Seiten\n• Ideal für längere Reisen oder Ruhepausen\n• Den Umgang mit Werkzeug spielen erlernen\n• Druck mit Druckfarben auf Basis nachwachsender Rohstoffe\n• 100% Recyclingpapier\n• In diesem Malbuch erwartet Ihr Kind 12 liebevoll gestaltete Seiten voller Werkzeuge\n• Es lernt spielerisch den Umgang mit Werkzeug kennen\n• Malen ohne schlechtes Gewissen dank hochwertigen und zertifizierten Recyclingpapiers\n• Auch der Druck erfolgt mit Farben auf Basis nachwachsender Rohstoffe\n• Altersempfehlung:ab 4 Jahre (100211)7,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kylskapspoesi-100211-Schwedisch-100211
-
PEHA by Honeywell Rahmen Rahmen 100211 1 St.Anzahl der Einheiten 3 Montagerichtung horizontal und vertikal Anzahl der Einheiten horizontal 3 Anzahl der Einheiten vertikal 3 Unterputzmontage ja Geeignet für Unterflurkanaldose nein Geeignet für Geräteeinbaukanal ja Geeignet für Einbauinstallation nein Textfeld/Beschriftungsfläche nein Werkstoff Glas Werkstoffgüte sonstige Halogenfrei ja Oberflächenschutz unbehandelt Ausführung der Oberfläche matt Farbe sonstige Transparent nein Mit Klappdeckel nein Schutzart (IP) IP20 Befestigungsart Klemm-/Schraubbefestigung Breite 85 mm Höhe 227 mm112,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.