Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Kylskapspoesi-AB-Held-oder
Top-Angebote
Produkte zum Begriff Kylskapspoesi-AB-Held-oder:
-
Kylskapspoesi AB Schnapp oder Schnaps - deutsch 309639Ein Muss im Urlaub, etwas Gefährliches, ein Promi, ein großer Abtörner ... Schnapp oder Schnaps! ist ein super Partyspiel mit ... 1 x Schnapp oder Schnaps - deutsch Sprache: deutsche Version Anleitung in: Typ: Partyspiel, Familienspiel12,20 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
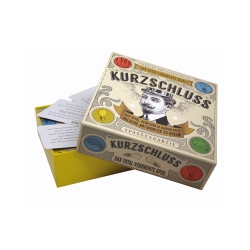
Kylskapspoesi AB Kurzschluss 265912Kann man jemandem zuwinken, den man nicht kennt? Gibt es ein Verbot für Pasta Carbonara in Russland? Muss man unter der Dusche singen? Kann ein Siegertyp verlieren? Helfen Halstabletten gegen Nackenstarre? Mögen... 1x Kurzschluss deutsche Ver21,29 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kylskapspoesi AB Gesprächsstoff - Party 265896Gesprächsstoff Kinder enthält über 100 interessante und spaßige Fragen, mit denen vor allem Kinder ein Gespräch beginnen können. Es eignet sich aber auch ideal für Eltern, um Wünsche, Träume oder Vorstellungen ihrer... 1x Gesprächsstoff - Par19,34 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kylskapspoesi AB Gesprächsstoff - Weiberabend 265895Wer behauptet eigentlich, dass sich Männer nur über Autos und Sport unterhalten? Welcher Mann erzählt nicht gern amüsante, wenn nicht sogar peinliche Geschichten aus seinem Lebe? Und wer unterhält sich nicht auch... 1x Gesprächsstoff - Weibera19,34 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ab wann ist man ein Held?
Man kann als Held bezeichnet werden, wenn man außergewöhnliche Taten vollbringt, die anderen Menschen helfen oder sie inspirieren. Ein Held zeichnet sich durch Mut, Selbstlosigkeit und die Bereitschaft aus, für das Wohl anderer einzustehen. Es gibt jedoch keine klare Definition dafür, ab wann man genau ein Held ist, da dies von individuellen Werten und Perspektiven abhängt. **
-
Wie sichere ich JWT-Token-Zugangsdaten ab?
Um JWT-Token-Zugangsdaten abzusichern, sollten folgende Maßnahmen ergriffen werden: 1. Verwenden Sie starke Verschlüsselungsalgorithmen, um die Token zu signieren und zu verschlüsseln. 2. Stellen Sie sicher, dass die Tokens nur über eine sichere Verbindung übertragen werden, z.B. über HTTPS. 3. Implementieren Sie geeignete Maßnahmen zur Verhinderung von Token-Manipulationen, z.B. durch die Verwendung von Hashing-Algorithmen oder digitalen Signaturen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Kylskapspoesi-AB-Held-oder:
-
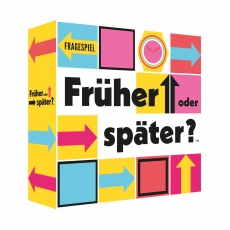
Kylskapspoesi AB Früher oder später - deutsch 285492Wurde der Teebeutel vor oder nach dem Reißverschluss erfunden? Was kam zuerst auf den Markt: Jägermeister oder Nivea-Creme? Und war die Band ABBA schon ... 1 x Früher oder später - deutsch Sprache: deutsche Version Anleitung in: Typ: Kar19,75 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kylskapspoesi AB Schnapp oder Schnaps - deutsch 309639Ein Muss im Urlaub, etwas Gefährliches, ein Promi, ein großer Abtörner ... Schnapp oder Schnaps! ist ein super Partyspiel mit ... 1 x Schnapp oder Schnaps - deutsch Sprache: deutsche Version Anleitung in: Typ: Partyspiel, Familienspiel12,20 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kylskapspoesi AB Kurzschluss 265912Kann man jemandem zuwinken, den man nicht kennt? Gibt es ein Verbot für Pasta Carbonara in Russland? Muss man unter der Dusche singen? Kann ein Siegertyp verlieren? Helfen Halstabletten gegen Nackenstarre? Mögen... 1x Kurzschluss deutsche Ver21,29 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Kylskapspoesi-AB-Held-oder
-
Kylskapspoesi AB Gesprächsstoff - Party 265896Gesprächsstoff Kinder enthält über 100 interessante und spaßige Fragen, mit denen vor allem Kinder ein Gespräch beginnen können. Es eignet sich aber auch ideal für Eltern, um Wünsche, Träume oder Vorstellungen ihrer... 1x Gesprächsstoff - Par19,34 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kylskapspoesi AB Gesprächsstoff - Weiberabend 265895Wer behauptet eigentlich, dass sich Männer nur über Autos und Sport unterhalten? Welcher Mann erzählt nicht gern amüsante, wenn nicht sogar peinliche Geschichten aus seinem Lebe? Und wer unterhält sich nicht auch... 1x Gesprächsstoff - Weibera19,34 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Ab wann ist man ein Held?
Man kann als Held bezeichnet werden, wenn man außergewöhnliche Taten vollbringt, die anderen Menschen helfen oder sie inspirieren. Ein Held zeichnet sich durch Mut, Selbstlosigkeit und die Bereitschaft aus, für das Wohl anderer einzustehen. Es gibt jedoch keine klare Definition dafür, ab wann man genau ein Held ist, da dies von individuellen Werten und Perspektiven abhängt. **
-
Wie sichere ich JWT-Token-Zugangsdaten ab?
Um JWT-Token-Zugangsdaten abzusichern, sollten folgende Maßnahmen ergriffen werden: 1. Verwenden Sie starke Verschlüsselungsalgorithmen, um die Token zu signieren und zu verschlüsseln. 2. Stellen Sie sicher, dass die Tokens nur über eine sichere Verbindung übertragen werden, z.B. über HTTPS. 3. Implementieren Sie geeignete Maßnahmen zur Verhinderung von Token-Manipulationen, z.B. durch die Verwendung von Hashing-Algorithmen oder digitalen Signaturen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.