Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Köder--Zubehörplattform
Top-Angebote
Produkte zum Begriff Köder--Zubehörplattform:
-
Die Bibel mit Bildern von Sieger Köder, Fachbücher von Sieger KöderIn dieser Bibelausgabe mit dem Text der neuen Einheitsübersetzung werden die Arbeiten Sieger Köders zur Bibel gesammelt vorgelegt. Sie umfassen 107 Bildtafeln, davon 98 in Farbe, die eingebunden sind in den Gesamttext der Heiligen Schrift. Hier verbindet sich die Kraft des Wortes mit dem Feuer der Farbe.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tonks, Rosemary: Der KöderDer Köder , Min ist eine junge Britin, die um die Erotik blassgelber Baumwollpyjamas weiß, nach Ananas in der Oper verlangt und eine männliche Putzkraft beschäftigt. Ihre Welt entwirft sie um eine Handvoll wenig begehrenswerter, aber umso anziehenderer Männer. Da sind ein übergewichtiger Tenor, ein alternder Katzenliebhaber und ein manikürter Musikwissenschaftler. Zur Teatime im Ritz, durch Londoner Parks spazierend oder beim Käsesandwich zum Lunch - Min zeigt sich als skeptische, aber doch ergebene Jüngerin heterosexueller Zweisamkeit. Die eigene Person, die Charakterstudien ihrer Freundinnen - alles ist mit Blick auf die Beziehung zum Mann entworfen: Sie arbeitet bei der BBC als Tontechnikerin und ist zwar verheiratet, doch ihr Mann George ist so unsichtbar, dass sie versehentlich das Licht ausschaltet, während er noch im selben Raum ist. Zum Glück hat sie ihre Freundinnen und Liebhaber, die sie ablenken. Jüngst wird sie etwa von einem international bekannten Opernsänger umworben. Gleichermaßen von ihm angewidert und angezogen, kreisen ihre Gedanken fortan darum, ob sie mit ihm schlafen soll oder nicht. Mit ihrem ungeheurem Witz und ihrem feinen Gespür für menschliche Sehnsüchte hat Rosemary Tonks einst die britische Literatur geprägt. Nach Jahren im Rampenlicht zog sie aufs Land, änderte ihren Namen und vernichtete verbliebene Exemplare ihrer Bücher. Erst nach ihrem Tod neu aufgelegt, begeistert ¿Der Köder¿ nun zum zweiten Mal eine ganze Generation von Leserinnen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Tonks, Rosemary, Übersetzung: Bonné, Eva, Seitenzahl/Blattzahl: 234, Themenüberschrift: FICTION / Literary, Keyword: 1960er; 60er; 60s; BBC; Beziehung; Britische Literatur; Ehe; England; Feminismus; Großbritannien; Großstadt; Humor; Klassiker; Liebe; Liebesroman; London; Romantik; Romanze; Swing, Fachschema: London / Roman, Erzählung~Achtundsechziger - 68er - 1968~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Klassische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Region: Central London, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges)~1968 (Periode der 68er-Revolte)~ca. 1954 bis ca. 1968 (Ära der amerikanischen Bürgerrechtsbewegung), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: März Verlag GmbH, Verlag: März Verlag GmbH, Verlag: Mrz Verlag GmbH, Länge: 204, Breite: 125, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Swissinno Fruchtfliegenfalle inkl. KöderObst-/ Fruchtfliegenbefall ist mit dieser Falle erledigt. Die Falle mit giftfreiem Köder zieht Insekten/ Fruchtfliegen an und lässt Sie nicht mehr entkommen. Biozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. DE-BAuA-Nr: N-1085276,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
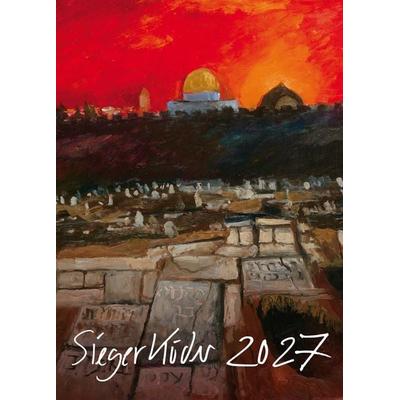
Sieger Köder Wandkalender 2027Wie Kein Anderer Zeitgenössischer Maler Versteht Es Sieger Köder, Die Biblische Botschaft Mit Dem Leben Der Menschen Zu Verknüpfen. Dabei Zeigt Sich Gott Als Freund Des Lebens. Die Bilder Dieses Kalenders Machen Das Eindrucksvoll Sichtbar. Mit Ihrer...37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Köder--Zubehörplattform:
-
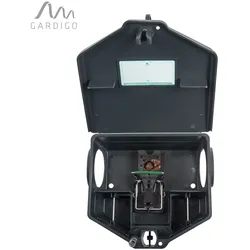
Gardigo Köder-BoxMaus- und Rattenfang mit Giftköder oder Schlagfalle in einer Box. Schutz vor gesundheitlichen Beeinträchtigungen, aber dennoch eine effektive Abwehr gegen Ratten Die Köderbox kann mit einem Giftköder oder einer Schlagmausefalle bestückt werden. (nicht im Lieferumfang enthalten). Die Köderbox mit der darin befindlichen Rattenfalle wird geschlossen und kann nur mit dem im Lieferumfang befindlichen Schlüssel wieder geöffnet werden. Läuft die Ratte oder die Maus in die Box, wird sie je nach Einsatz vom Giftköder oder von der Schlagmausefalle getötet. Der perfekte Artikel um Haustier und Kind zu schützen, aber Maus und Ratte dennoch mit den besten Maßnahmen zu beseitigen.Hinweise Lieferung ohne Giftköder und Schlagmausefalle7,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Die Bibel mit Bildern von Sieger Köder, Fachbücher von Sieger KöderIn dieser Bibelausgabe mit dem Text der neuen Einheitsübersetzung werden die Arbeiten Sieger Köders zur Bibel gesammelt vorgelegt. Sie umfassen 107 Bildtafeln, davon 98 in Farbe, die eingebunden sind in den Gesamttext der Heiligen Schrift. Hier verbindet sich die Kraft des Wortes mit dem Feuer der Farbe.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tonks, Rosemary: Der KöderDer Köder , Min ist eine junge Britin, die um die Erotik blassgelber Baumwollpyjamas weiß, nach Ananas in der Oper verlangt und eine männliche Putzkraft beschäftigt. Ihre Welt entwirft sie um eine Handvoll wenig begehrenswerter, aber umso anziehenderer Männer. Da sind ein übergewichtiger Tenor, ein alternder Katzenliebhaber und ein manikürter Musikwissenschaftler. Zur Teatime im Ritz, durch Londoner Parks spazierend oder beim Käsesandwich zum Lunch - Min zeigt sich als skeptische, aber doch ergebene Jüngerin heterosexueller Zweisamkeit. Die eigene Person, die Charakterstudien ihrer Freundinnen - alles ist mit Blick auf die Beziehung zum Mann entworfen: Sie arbeitet bei der BBC als Tontechnikerin und ist zwar verheiratet, doch ihr Mann George ist so unsichtbar, dass sie versehentlich das Licht ausschaltet, während er noch im selben Raum ist. Zum Glück hat sie ihre Freundinnen und Liebhaber, die sie ablenken. Jüngst wird sie etwa von einem international bekannten Opernsänger umworben. Gleichermaßen von ihm angewidert und angezogen, kreisen ihre Gedanken fortan darum, ob sie mit ihm schlafen soll oder nicht. Mit ihrem ungeheurem Witz und ihrem feinen Gespür für menschliche Sehnsüchte hat Rosemary Tonks einst die britische Literatur geprägt. Nach Jahren im Rampenlicht zog sie aufs Land, änderte ihren Namen und vernichtete verbliebene Exemplare ihrer Bücher. Erst nach ihrem Tod neu aufgelegt, begeistert ¿Der Köder¿ nun zum zweiten Mal eine ganze Generation von Leserinnen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Tonks, Rosemary, Übersetzung: Bonné, Eva, Seitenzahl/Blattzahl: 234, Themenüberschrift: FICTION / Literary, Keyword: 1960er; 60er; 60s; BBC; Beziehung; Britische Literatur; Ehe; England; Feminismus; Großbritannien; Großstadt; Humor; Klassiker; Liebe; Liebesroman; London; Romantik; Romanze; Swing, Fachschema: London / Roman, Erzählung~Achtundsechziger - 68er - 1968~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Klassische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Region: Central London, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges)~1968 (Periode der 68er-Revolte)~ca. 1954 bis ca. 1968 (Ära der amerikanischen Bürgerrechtsbewegung), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: März Verlag GmbH, Verlag: März Verlag GmbH, Verlag: Mrz Verlag GmbH, Länge: 204, Breite: 125, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Köder--Zubehörplattform
-
Swissinno Fruchtfliegenfalle inkl. KöderObst-/ Fruchtfliegenbefall ist mit dieser Falle erledigt. Die Falle mit giftfreiem Köder zieht Insekten/ Fruchtfliegen an und lässt Sie nicht mehr entkommen. Biozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. DE-BAuA-Nr: N-1085276,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Sieger Köder Wandkalender 2027Wie Kein Anderer Zeitgenössischer Maler Versteht Es Sieger Köder, Die Biblische Botschaft Mit Dem Leben Der Menschen Zu Verknüpfen. Dabei Zeigt Sich Gott Als Freund Des Lebens. Die Bilder Dieses Kalenders Machen Das Eindrucksvoll Sichtbar. Mit Ihrer...37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
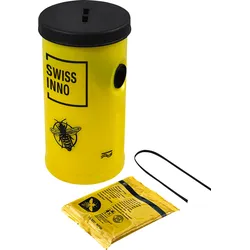
Swissinno Wespenfalle inkl. KöderWespenfalle inkl. Lebensmittel-Köder. Sicherheit für Allergiker und Schutz bei starkem Befall von Wespen. Aktiver Bienenschutz ist im Köder enthalten. Biozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. Falle mit PT 19-Lockstoff. DE-BAuA-Nr: N-10854012,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.