Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie viel hat das Old Trafford gekostet?
Das Old Trafford-Stadion wurde 1909 für etwa 60.000 Pfund erbaut. Im Laufe der Jahre wurden jedoch viele Renovierungen und Erweiterungen durchgeführt, so dass es schwierig ist, eine genaue Gesamtsumme zu nennen. Schätzungen zufolge könnten die Gesamtkosten für das Stadion heute mehrere hundert Millionen Pfund betragen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für LEGO-10272-Old-Trafford
Top-Angebote
Produkte zum Begriff LEGO-10272-Old-Trafford:

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet die Zahl 10272?
Die Zahl 10272 hat keine spezifische Bedeutung, es handelt sich einfach um eine numerische Darstellung. Die Bedeutung einer Zahl hängt von ihrem Kontext ab, zum Beispiel kann es sich um eine Postleitzahl, eine Produktionsnummer oder eine beliebige andere numerische Referenz handeln. Ohne weiteren Kontext ist es schwierig, eine genaue Bedeutung zu bestimmen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff LEGO-10272-Old-Trafford:
-
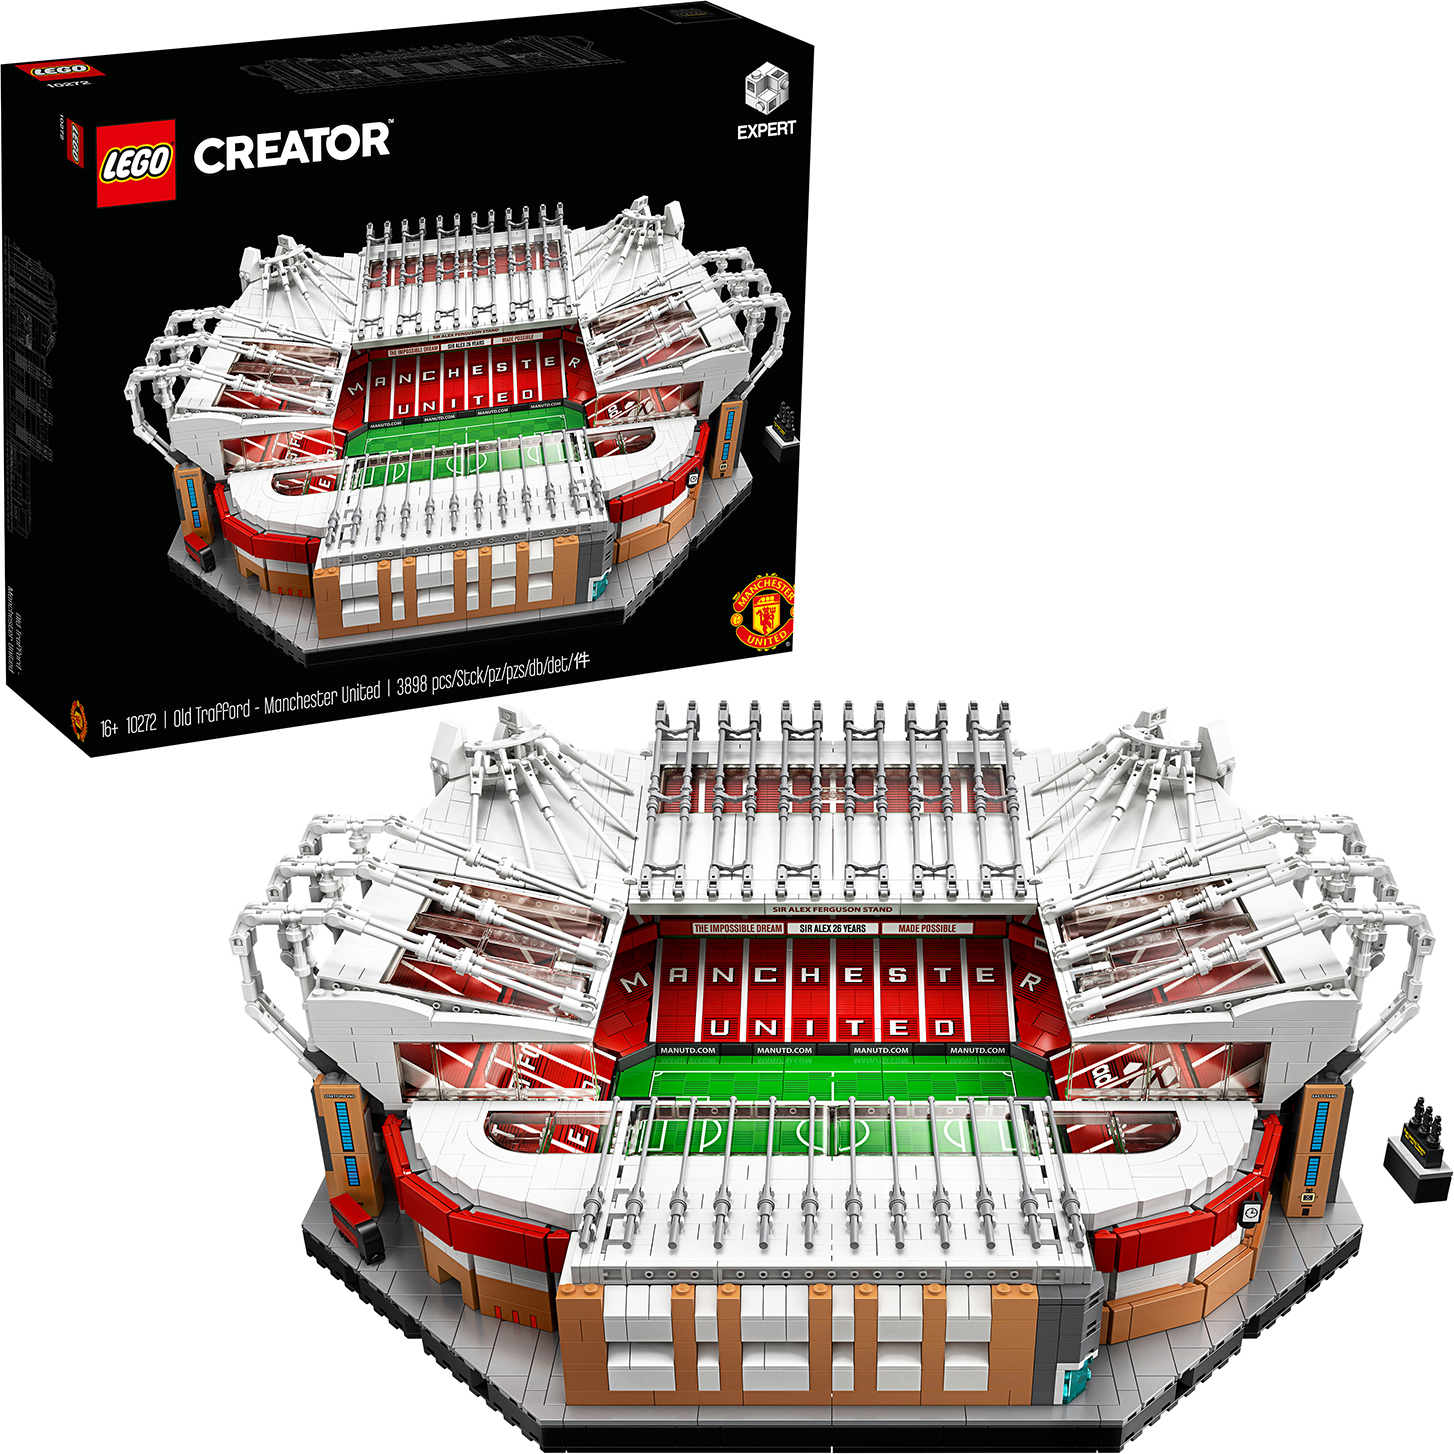
LEGO 10272 Old Trafford - Manchester UnitedFans von Manchester United werden es lieben, dieses LEGO Modell des Old Trafford Stadions (10272) zu bauen und so ihre Treue zu einem der berühmtesten Fußballvereine der Welt zu zeigen. Viel Spaß beim Bauen eines spektakulären Ausstellungsmodells mit diesem LEGO Fußballstadion-Bauset! Ein hervorragendes Geschenk für Manchester United-Fans Fans von Manchester United können dieses detailgetreue Modell des Old Trafford Stadions zu Hause oder im Büro präsentieren. im Februar 2020: Dieses LEGO Creator Sport-Bauset feiert das 110-jährige Jubiläum des Stadions. Das Set in Erwachsenengröße enthält ikonische Details wie einen Spielertunnel und eine Statue der "Heiligen Dreifaltigkeit" von Manchester United. Erwecke deine Leidenschaft zum Leben mit anspruchsvollen LEGO Bausets! Mit den anspruchsvollen LEGO Creator Expert Bausets können Erwachsene Modelle ihrer Lieblingsdinge bauen - ob Autos, Gebäude oder Stadien. Sobald du dieses herausfordernde und zugleich unterhaltsame Sammlermodell fert649,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viel hat das Old Trafford gekostet?
Das Old Trafford-Stadion wurde 1909 für etwa 60.000 Pfund erbaut. Im Laufe der Jahre wurden jedoch viele Renovierungen und Erweiterungen durchgeführt, so dass es schwierig ist, eine genaue Gesamtsumme zu nennen. Schätzungen zufolge könnten die Gesamtkosten für das Stadion heute mehrere hundert Millionen Pfund betragen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für LEGO-10272-Old-Trafford
-
LEGO Angriff auf die Garnelenhütte (70422, LEGO Hidden Side)Kinder können mit dem Spielset „Angriff auf die Garnelenhütte“ (70422) von LEGO Hidden Side spannende Geisterjäger-Abenteuer erleben! Dieses grossartige Konstruktionsset kombiniert ein baubares LEGO Modell mit einem vollständig interaktiven Spielerlebnis. Lade dir die Hidden Side App herunter und scanne das Modell mit deinem Smartphone, um es zum Leben zu erwecken. Kontinuierliche Aktualisierungen, für jedes Set einen einzigartigen Geisterboss, der überwunden werden muss, immer neue Rätsel, Gegenstände und Geister, die gesammelt werden müssen – das LEGO Hidden Side Set schafft für Kinder beim Spielen mit LEGO Steinen völlig neue Möglichkeiten! Das Bauspielzeug für Kinder steckt voller cooler Details für stundenlanges fantasievolles Spielen. Das Garnelenhütten-Schild kann sich von der Hütte lösen und von einem normalen zu einem spukenden Schild werden. Das Set umfasst zwei Heldenfiguren, beide mit eigenem Smartphone, einen besessenen Küchenchef und eine Kellnerin sowie einen Hüttengast und eine süsse Hundefigur für jede Menge Spass beim Rollenspiel. Wenn du durch die Hidden App schaust, wird die Küche vollständig interaktiv.53,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet die Zahl 10272?
Die Zahl 10272 hat keine spezifische Bedeutung, es handelt sich einfach um eine numerische Darstellung. Die Bedeutung einer Zahl hängt von ihrem Kontext ab, zum Beispiel kann es sich um eine Postleitzahl, eine Produktionsnummer oder eine beliebige andere numerische Referenz handeln. Ohne weiteren Kontext ist es schwierig, eine genaue Bedeutung zu bestimmen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.