Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Warum wird Lego Bionicle nicht mehr hergestellt?
Lego Bionicle wurde 2010 eingestellt, da die Verkaufszahlen zurückgingen und das Interesse an der Produktlinie nachließ. Lego entschied sich, sich auf andere Themen und Produktlinien zu konzentrieren, um den Marktbedürfnissen gerecht zu werden. Trotzdem bleibt Bionicle bei vielen Fans beliebt und es gibt immer noch eine lebhafte Sammler- und Second-Hand-Markt für die Sets. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für LEGO-Bionicle-70785-Pohatu
Top-Angebote
Produkte zum Begriff LEGO-Bionicle-70785-Pohatu:
-
LEGO® Bionicle 70794 Totenkopf SkorpionBegib dich mit dem Totenkopf-Skorpion in der dunklen Begräbnisstätte der alten Stadt auf die Suche nach den verlorenen Masken der Macht! Diese böse Schöpfung vom Totenkopf-Brecher kennt keine Gnade, wenn sich ihr jemand in den Weg stellt. Wenn du unterirdisch auf LEGO® BIONICLE® Helden triffst, kannst du mit dem Auslöser am Schwanz den Stachel mit Hakenklingen aktivieren. Mit den Greifscheren schnappst du dir dann ihre Elementarmasken, mit denen der Totenkopf-Skorpion noch mächtiger wird! Mit Bullenschädel-Maske und Masken-Abwurffunktion, Schurken-Rüstung, Auslöser für Stachel mit 2 Hakenäxten, Greifscheren, silbernen Knochen, durchsichtigem Brustkorb und beweglichen Gelenken Durch Drehen am Rad wird der Stachel aktiviert!99,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist überhaupt ein Bionicle?
Bionicle ist eine Linie von Actionfiguren, die von der LEGO Group produziert wurde. Die Figuren sind roboterähnliche Wesen, die in einer fiktiven Welt namens "Mata Nui" leben. Sie haben verschiedene Fähigkeiten und kämpfen gegen das Böse, um ihre Heimat zu schützen. Bionicle war in den 2000er Jahren sehr beliebt und hat eine große Fangemeinde. **
Top-Angebote
Produkte zum Begriff LEGO-Bionicle-70785-Pohatu:
-
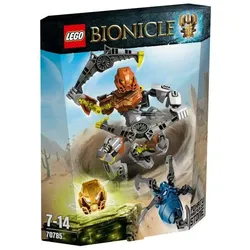
LEGO® Bionicle 70785 Pohatu – Meister des Steins, 66 TeileBeschwöre die gewaltige Elementar-Kraft von Pohatu, dem Meister des Steins, um die Totenkopfspinne zu besiegen! Befestige die Jeterangs an den Füßen dieser mächtigen, voll beweglichen BIONICLE®-Figur, und hebe in die Lüfte ab! Wandle die Jeterangs in 2 eindrucksvolle Sturmerangs um, sobald du die Totenkopfspinne entdeckt hast, und rüste dich so für die Auseinandersetzung um die Goldene Maske des Steins. Verhindere, dass sich die Totenkopfspinne an der Maske festklammert und die Abwurf-Funktion auslöst! Aktiviere zusätzlich den Spezialarm, um die Totenkopfspinne in die Flucht zu schlagen! • Die Figur besitzt einen BIONICLE®-Kopf mit Maske, die mit einer Abwurffunktion versehen ist. Außerdem verfügt sie über 3 BIONICLE-Protektoren, eine verzierte Brustplatte, 2 umwandelbare Jeterangs/Sturmerangs und einen funktionstüchtigen Spezialarm sowie bewegliche Gelenke • Ebenfalls enthalten: die Goldene Maske des Steins sowie eine dunkelblaue Totenkopfspinne • Fliege auf den umwandelbaren Jeterangs durch die Lüfte • Verwandle die Jeterangs in 2 eindrucksvolle Sturmerangs • Dreh das Rad und aktiviere so den Spezialarm • Verhindere, dass sich die Totenkopfspinne an der Maske festklammert und die Abwurf-Funktion auslöst! • Hole dir die Goldene Maske des Steins • Die äußerst bewegliche und robuste Figur eignet sich für intensives und actionreiches Spielen. • Kann mit dem Set 70779 LEGO® BIONICLE® Hüter des Steins für den Bau einer ultimativen Figur kombiniert werden (Bauanleitung auf LEGO.com/BIONICLE) • Die Figur ist 18 cm groß165,00 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Warum wird Lego Bionicle nicht mehr hergestellt?
Lego Bionicle wurde 2010 eingestellt, da die Verkaufszahlen zurückgingen und das Interesse an der Produktlinie nachließ. Lego entschied sich, sich auf andere Themen und Produktlinien zu konzentrieren, um den Marktbedürfnissen gerecht zu werden. Trotzdem bleibt Bionicle bei vielen Fans beliebt und es gibt immer noch eine lebhafte Sammler- und Second-Hand-Markt für die Sets. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für LEGO-Bionicle-70785-Pohatu
-
LEGO® Bionicle 70794 Totenkopf SkorpionBegib dich mit dem Totenkopf-Skorpion in der dunklen Begräbnisstätte der alten Stadt auf die Suche nach den verlorenen Masken der Macht! Diese böse Schöpfung vom Totenkopf-Brecher kennt keine Gnade, wenn sich ihr jemand in den Weg stellt. Wenn du unterirdisch auf LEGO® BIONICLE® Helden triffst, kannst du mit dem Auslöser am Schwanz den Stachel mit Hakenklingen aktivieren. Mit den Greifscheren schnappst du dir dann ihre Elementarmasken, mit denen der Totenkopf-Skorpion noch mächtiger wird! Mit Bullenschädel-Maske und Masken-Abwurffunktion, Schurken-Rüstung, Auslöser für Stachel mit 2 Hakenäxten, Greifscheren, silbernen Knochen, durchsichtigem Brustkorb und beweglichen Gelenken Durch Drehen am Rad wird der Stachel aktiviert!99,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
LEGO® Bionicle 71313 Lava-UngeheuerDas Lava-Ungeheuer wurde aus den dunklen Tiefen der Insel Okoto hervorgerufen, um Umarak dem Unheilsbringer gegen die Toa beizustehen. Tahu, der Vereiniger des Feuers, hat seine Vereinigungsmaske an diese Kreatur verloren, die jetzt das Feuer beherrschen und gegen ihre Feinde einsetzen kann. Greife die LEGO® BIONICLE® Helden aus der Luft an! Benutze dazu die Lavakristallschwingen, schlage mit den scharfen Lavaklingen nach ihnen, aber weiche unbedingt ihren Hieben aus, durch die die Maske abgesprengt werden könnte! - Verfügt über einen BIONICLE® Kopf mit Abspreng-Auslöser für die Maske, 2 Paar scharfe Lavaklingen, eine Ungeheuermaske des Fluchs, eine durch gezielte Schläge ans Kinn auslösbare Masken-Absprengfunktion, Lavakristallschwingen, eine Brustpanzerplatte mit besonderer Fluch-Verzierung sowie über bewegliche Klauen und Gelenke. - Öffne die beweglichen Klauen und lege sie dann ganz fest um die verfluchte Vereinigungsmaske von Tahu. - Betätige den Auslöser am BIONICLE® Kopf des Ungeheuers, um die Ungeheuermaske des Fluchs abzusprengen, und verleihe ihr mit der verfluchten Vereinigungsmaske von Tahu noch mehr Kraft. - Dreh das Rad, um den Oberkörper rotieren zu lassen und rasante Action beim Spielen zu erleben. - Ebenfalls enthalten ist die verfluchte Vereinigungsmaske von Tahu. - Die robuste Konstruktion ermöglicht ein actionreiches, intensives Spielen. - Dieses Set bietet Kindern im Alter von 7 bis 14 Jahren ein altersgerechtes Bauerlebnis. - 22 cm groß. - Auf LEGO.com/BIONICLE findest du Bauanleitungen, Spiele, Animationen und vieles mehr. Bitte deine Eltern um Erlaubnis, bevor du online gehst.182,00 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
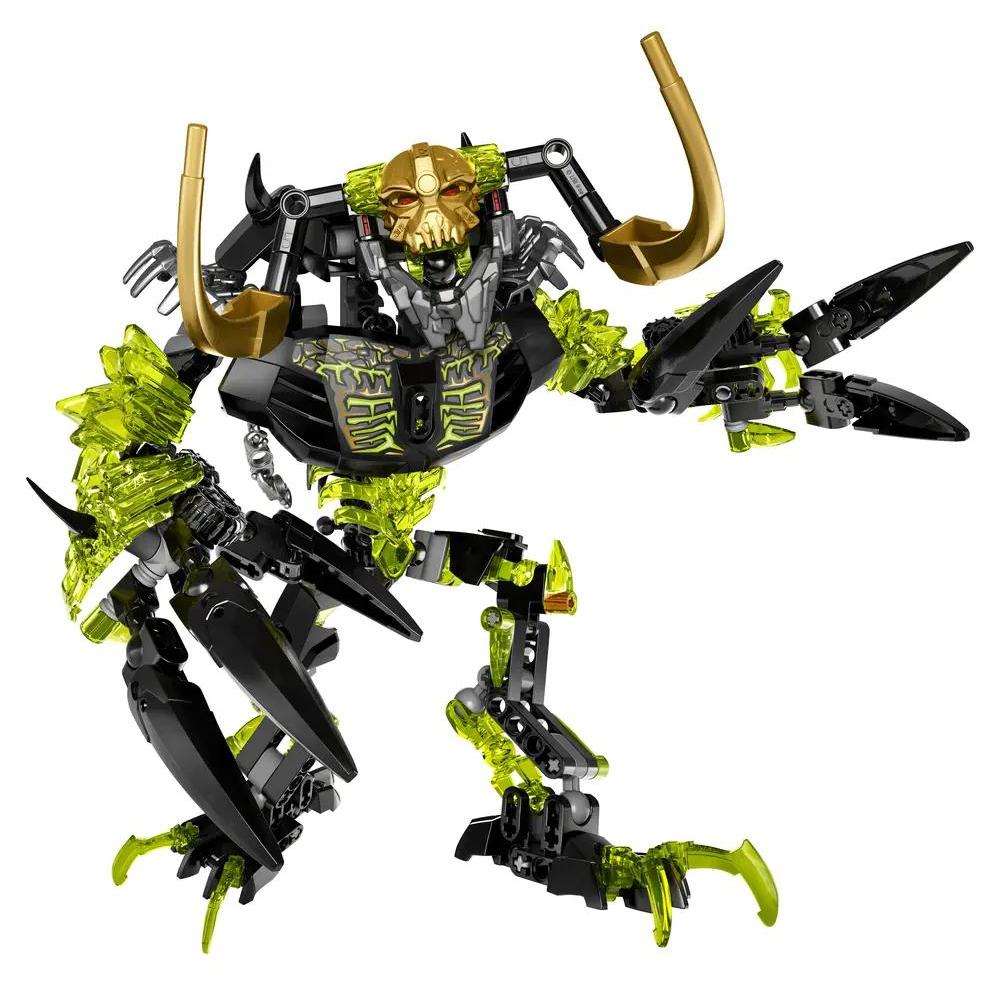
LEGO Bionicle-Umarak der Unheilsbringer (71316) Lego Spielwaren GmbHUmarak der Unheilsbringer wurde von der Maske der Kontrolle verflucht und ruft nun eine Streitmacht aus Elementarungeheuern herbei, um es mit den LEGO BIONICLE Helden aufzunehmen. Öffne die Klauen ganz weit, um Gegner zu greifen und festzuhalten! Diese uralte Kreatur hinterlässt auf all ihren Wegen Chaos! - Verfügt über einen BIONICLE Kopf mit Abspreng-Auslöser für die Maske, die Ungeheuermaske des Fluchs, eine durch gezielte Schläge ans Kinn auslösbare Masken-Absprengfunktion, eine Brustpanzerplatte mit besonderer Fluch-Verzierung sowie bewegliche Klauen und Gelenke. - Dreh das Rad, um den Oberkörper rotieren zu lassen und rasante Action beim Spielen zu erleben. - Platziere deine Gegner in den Klauen und aktiviere den Greifmechanismus. - Die robuste Konstruktion ermöglicht ein actionreiches,intensives Spielen! - Dieses Set bietet Kindern im Alter von 8 bis 14 Jahren ein altersgerechtes Bauerlebnis. - 26 cm groß. - Auf LEGO.com/BIONICLE findest du Bauanleitungen, Spiele, Animationen399,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist überhaupt ein Bionicle?
Bionicle ist eine Linie von Actionfiguren, die von der LEGO Group produziert wurde. Die Figuren sind roboterähnliche Wesen, die in einer fiktiven Welt namens "Mata Nui" leben. Sie haben verschiedene Fähigkeiten und kämpfen gegen das Böse, um ihre Heimat zu schützen. Bionicle war in den 2000er Jahren sehr beliebt und hat eine große Fangemeinde. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.