Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
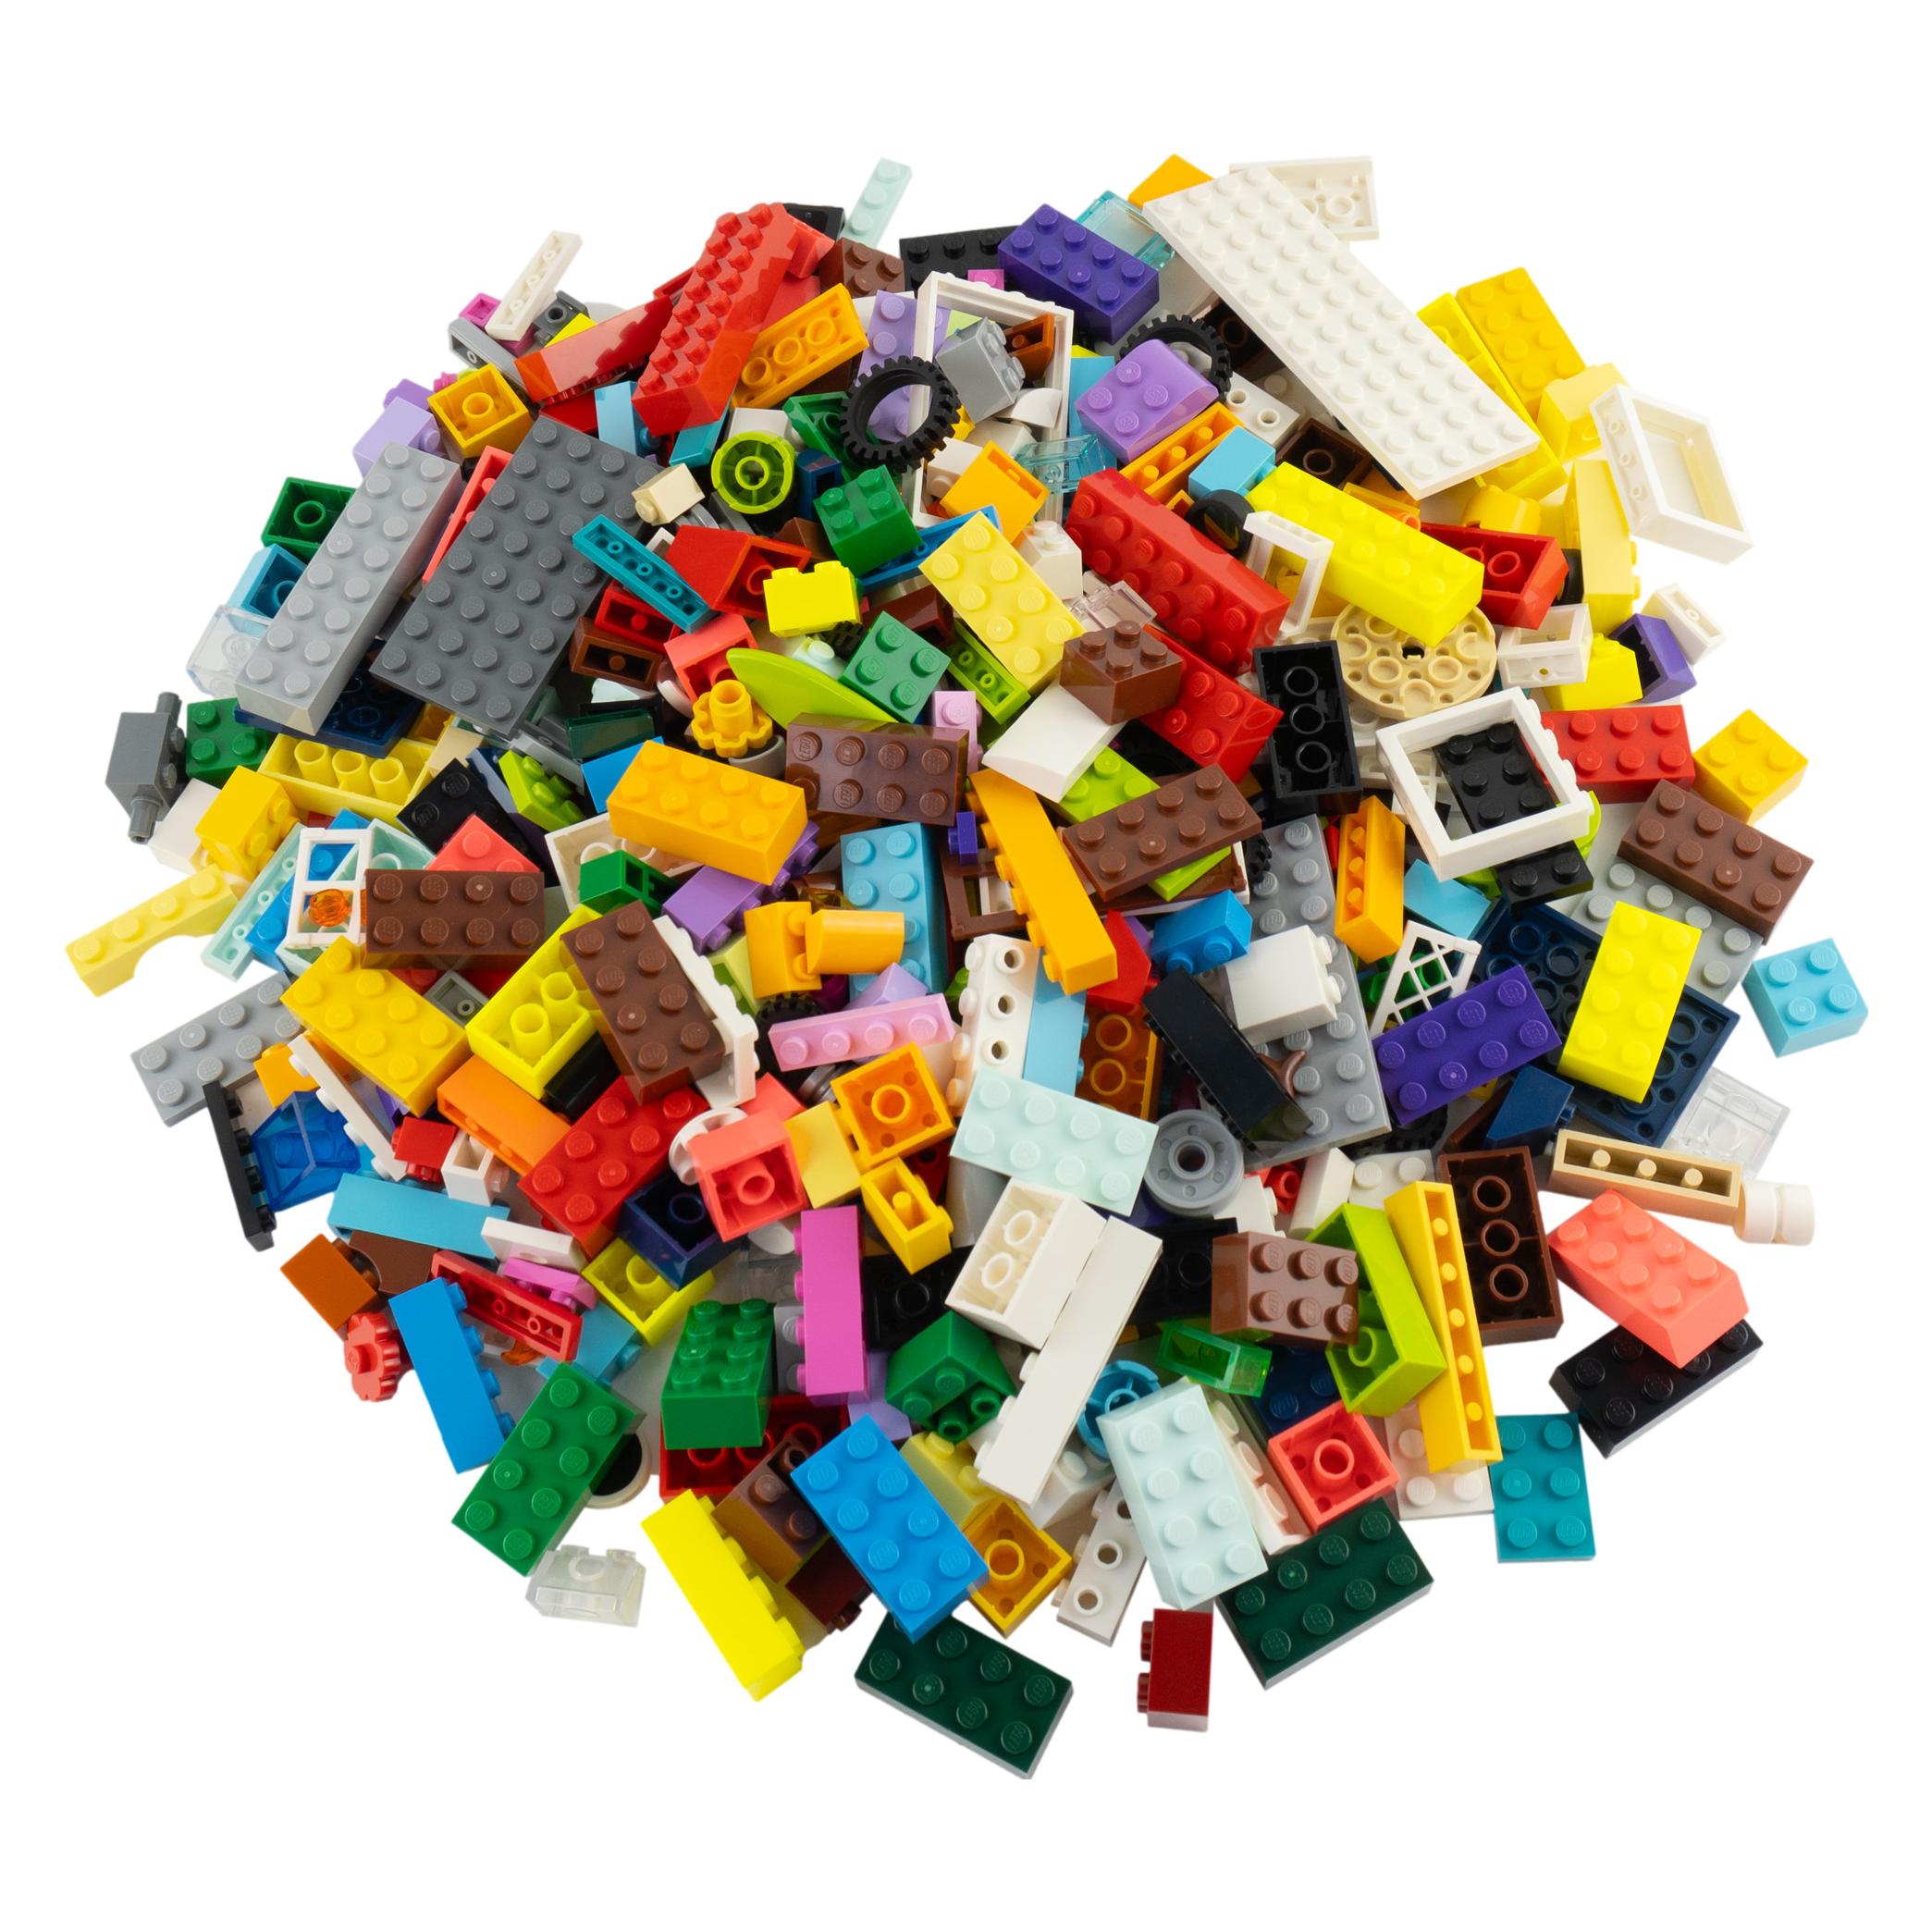
Ähnliche Suchbegriffe für LEGO-Colorful-bricks-mix
Top-Angebote
Produkte zum Begriff LEGO-Colorful-bricks-mix:
-
Donderer, Traudel: Colorful WatercolorColorful Watercolor , Alles was du über Farben wissen musst - Mit 10 Farbmischtafeln und 20 Motiven step by step , Kappen > Motorkühlung , Erscheinungsjahr: 20230503, Produktform: Leinen, Autoren: Donderer, Traudel, Seitenzahl/Blattzahl: 160, Keyword: Watercolor Blumen; Watercolor Anfänger; Grundlagen; Aquarell; Aquarell-Blumen; Aquarell Einsteiger; Aquarell für Anfänger; Farben mischen; Farbenlehre; malen, Fachschema: Aquarellmalerei (Hobby)~Farbe / Aquarellfarbe~Wasserfarbe~Malbuch für Erwachsene, Fachkategorie: Hobbys~Mal- und Mitmachbuch (Erwachsene)~Handbuch: Malerei und Kunst, Warengruppe: HC/Malen/Zeichnen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 202, Höhe: 20, Gewicht: 804, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was kann in Eco-Bricks verwendet werden?
In Eco-Bricks können verschiedene Arten von Plastikabfällen verwendet werden, wie z.B. Plastikverpackungen, Flaschen, Beutel oder Folien. Es ist wichtig, dass das Plastik sauber und trocken ist, damit es effektiv in den Eco-Bricks verwendet werden kann. Andere Materialien wie Papier oder Metall sollten nicht in Eco-Bricks verwendet werden, da sie die Struktur und Funktionalität des Eco-Bricks beeinträchtigen könnten. Es ist auch wichtig darauf zu achten, dass keine giftigen oder gefährlichen Materialien in den Eco-Bricks landen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff LEGO-Colorful-bricks-mix:
-
Donderer, Traudel: Colorful WatercolorColorful Watercolor , Alles was du über Farben wissen musst - Mit 10 Farbmischtafeln und 20 Motiven step by step , Kappen > Motorkühlung , Erscheinungsjahr: 20230503, Produktform: Leinen, Autoren: Donderer, Traudel, Seitenzahl/Blattzahl: 160, Keyword: Watercolor Blumen; Watercolor Anfänger; Grundlagen; Aquarell; Aquarell-Blumen; Aquarell Einsteiger; Aquarell für Anfänger; Farben mischen; Farbenlehre; malen, Fachschema: Aquarellmalerei (Hobby)~Farbe / Aquarellfarbe~Wasserfarbe~Malbuch für Erwachsene, Fachkategorie: Hobbys~Mal- und Mitmachbuch (Erwachsene)~Handbuch: Malerei und Kunst, Warengruppe: HC/Malen/Zeichnen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 202, Höhe: 20, Gewicht: 804, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LEGO-Colorful-bricks-mix
-
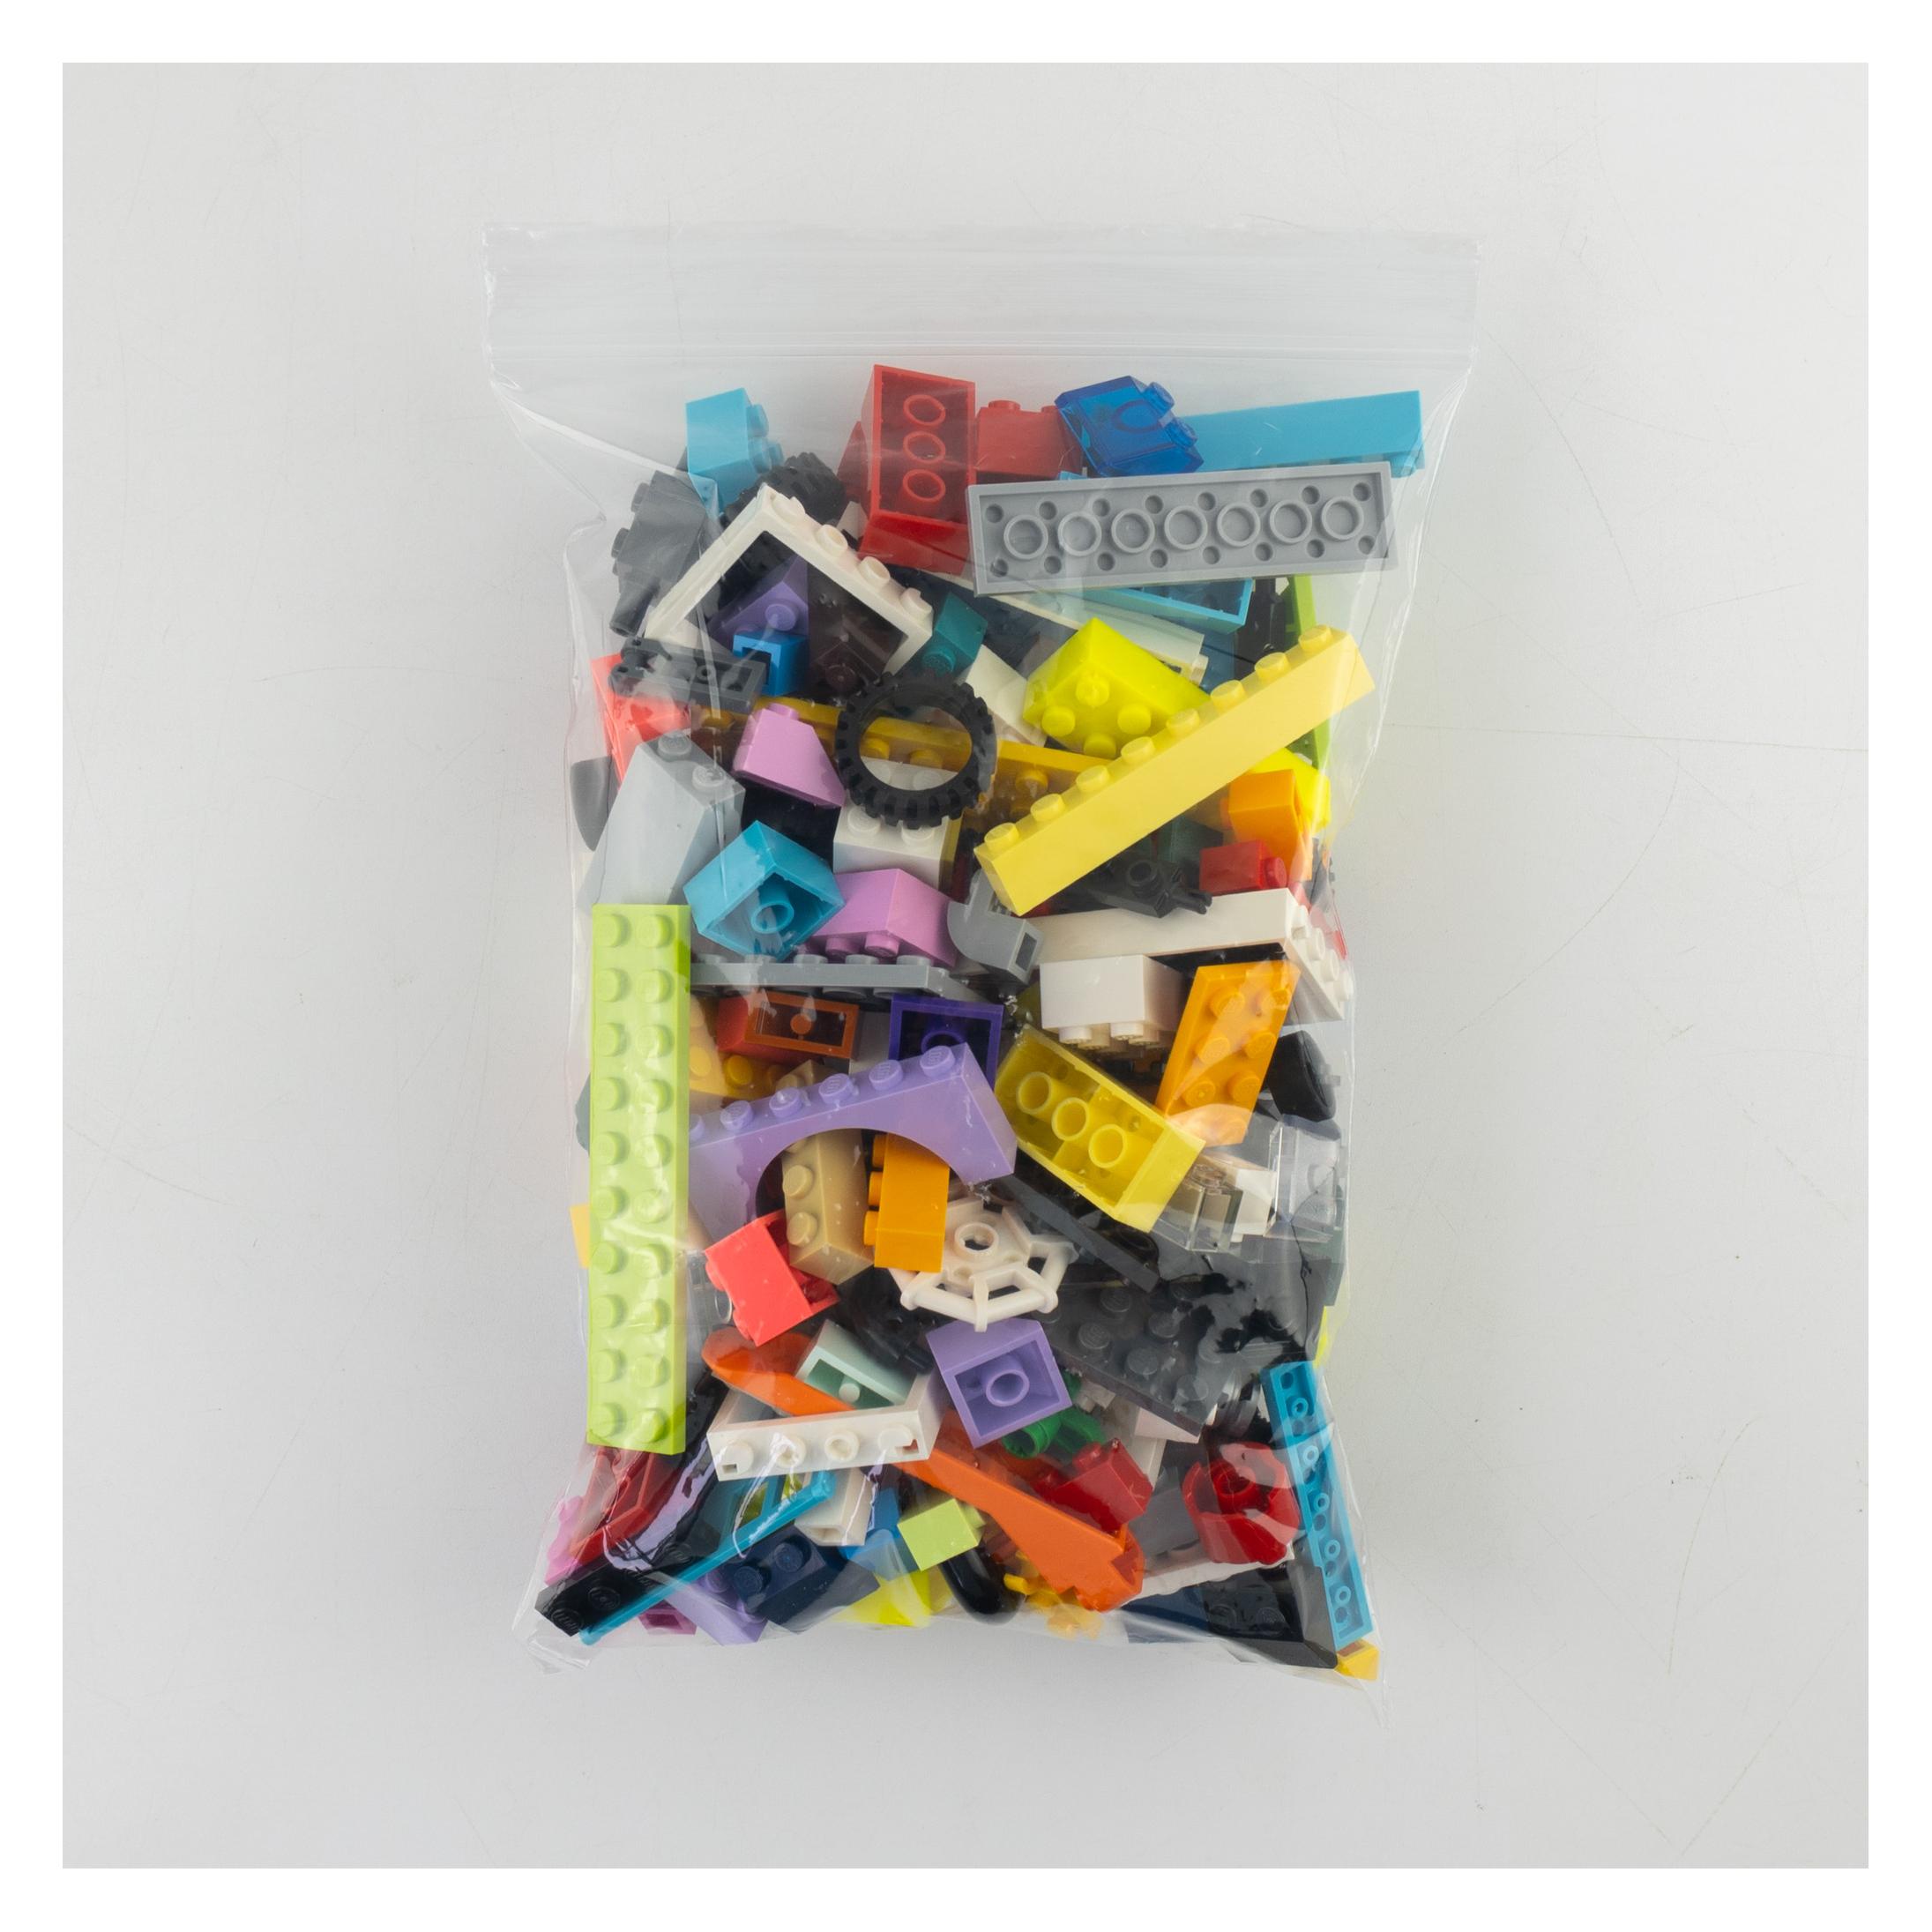
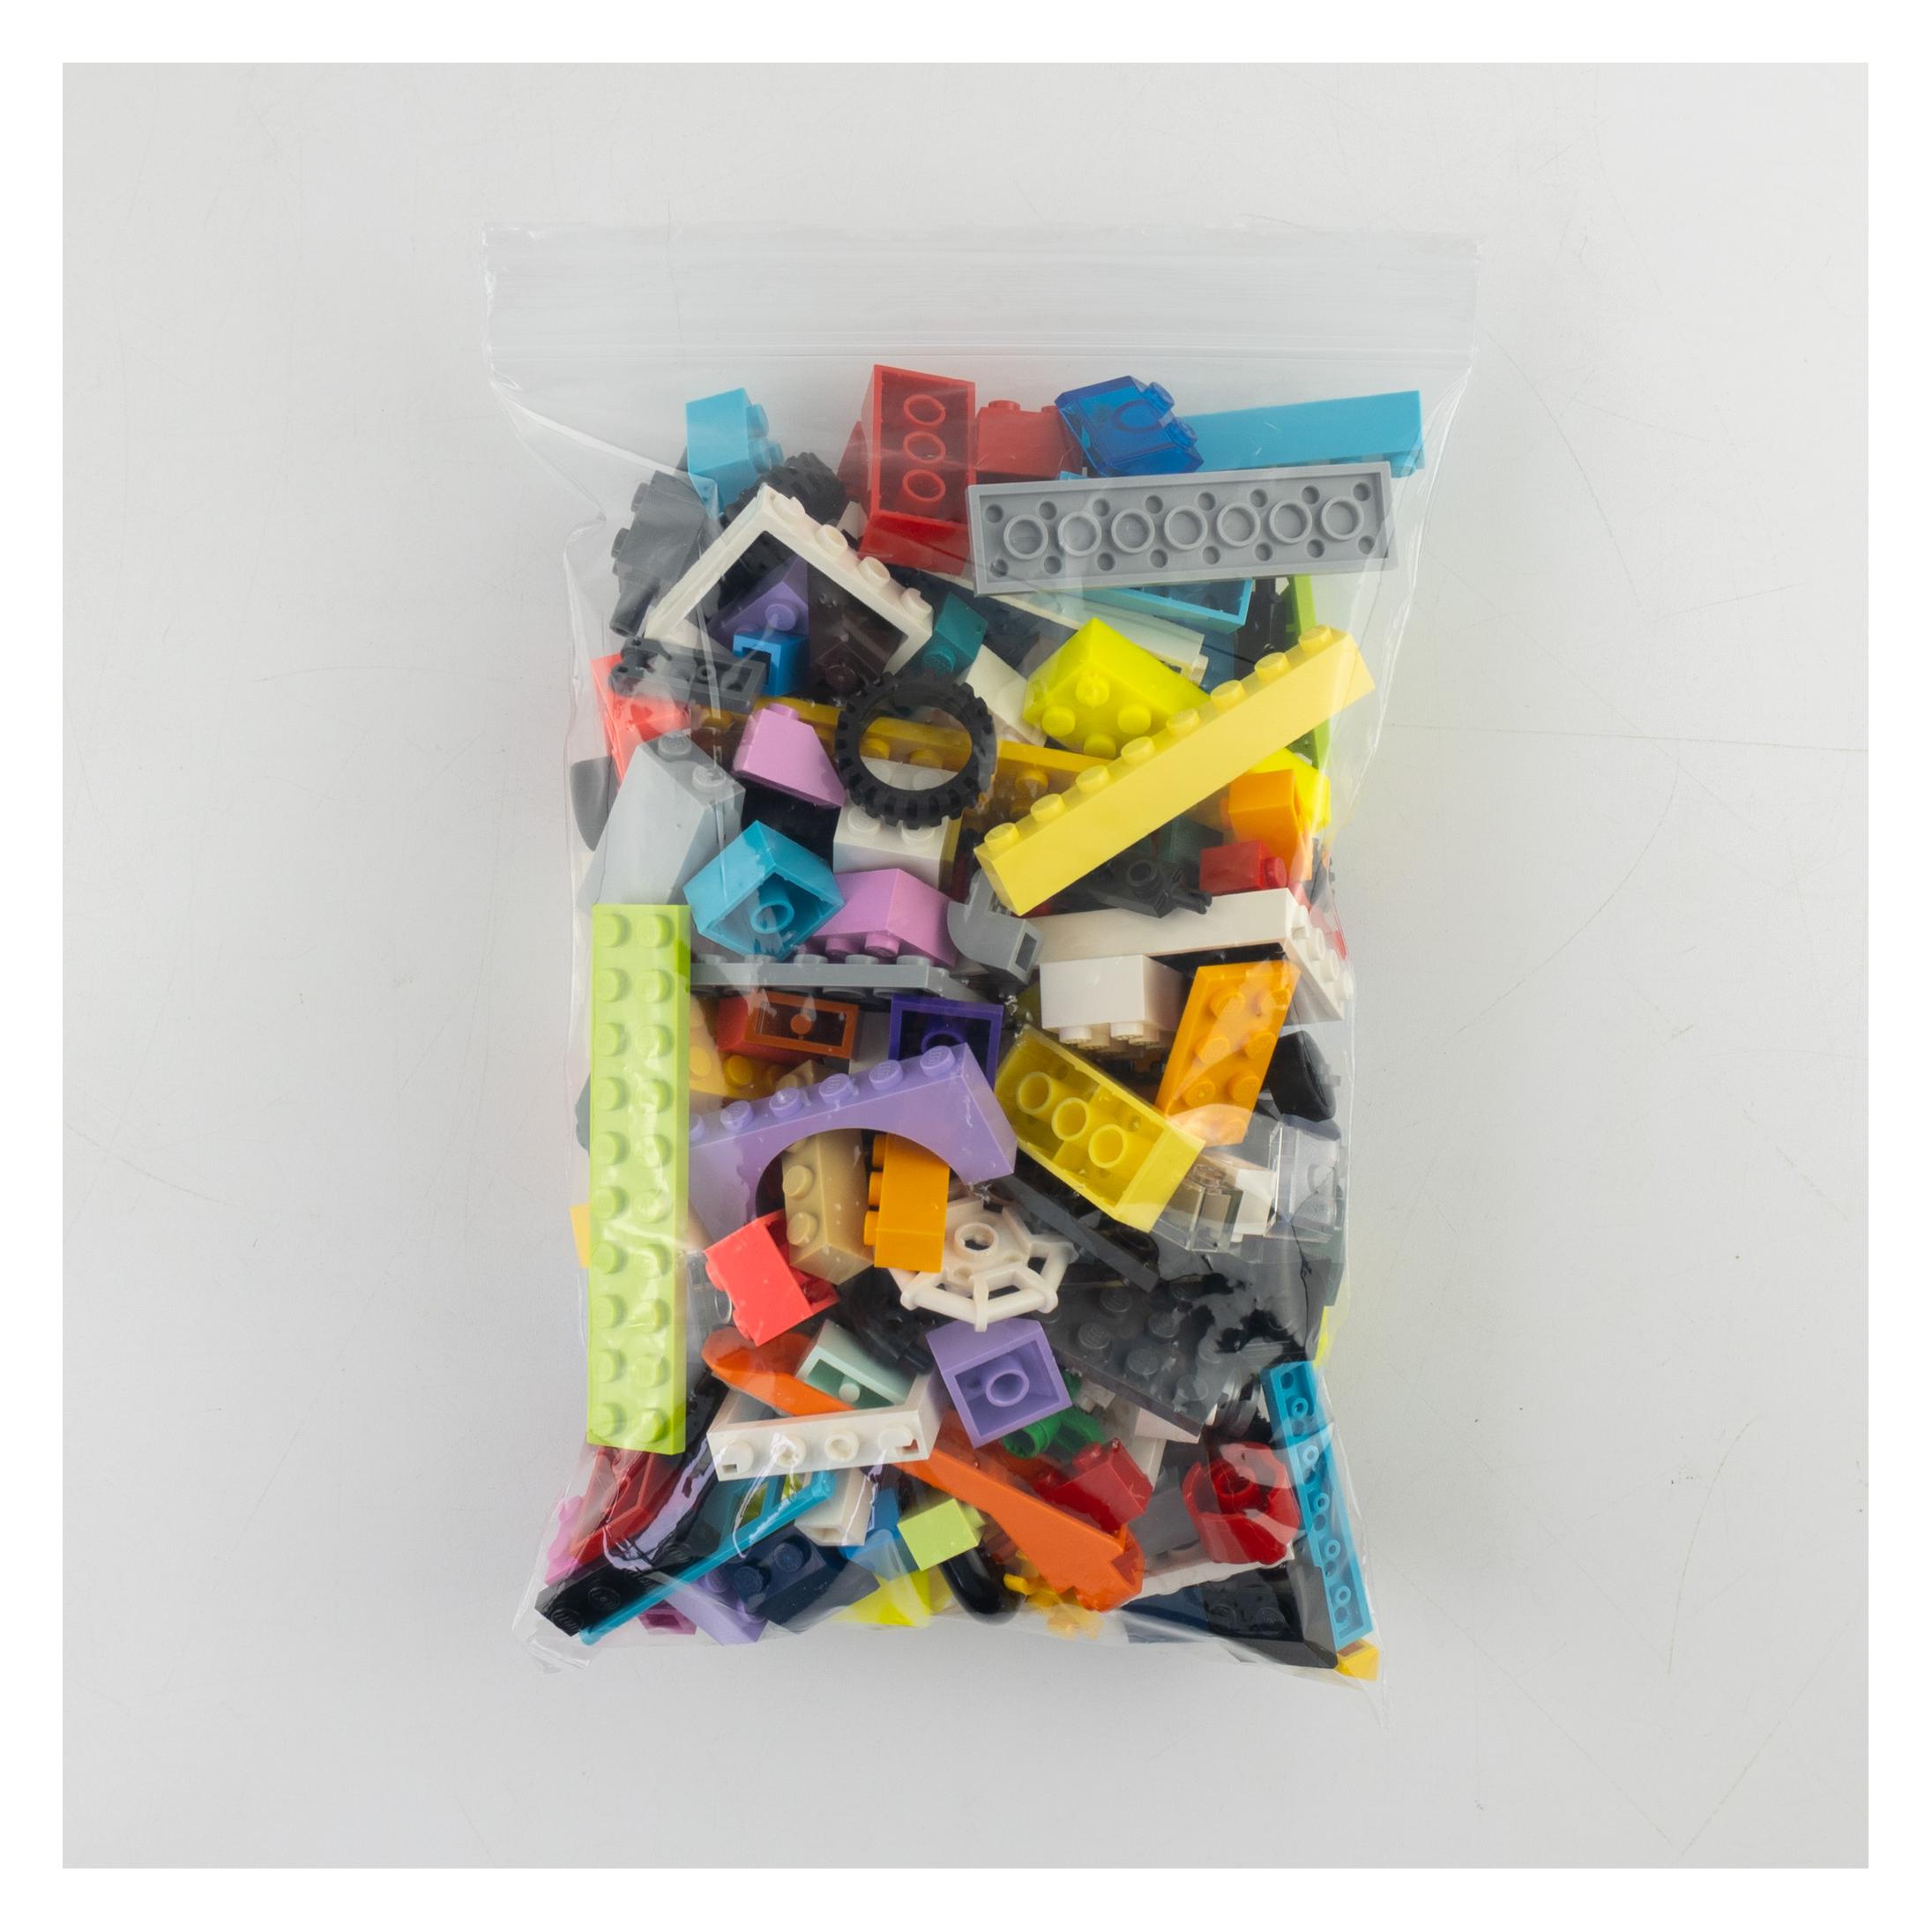
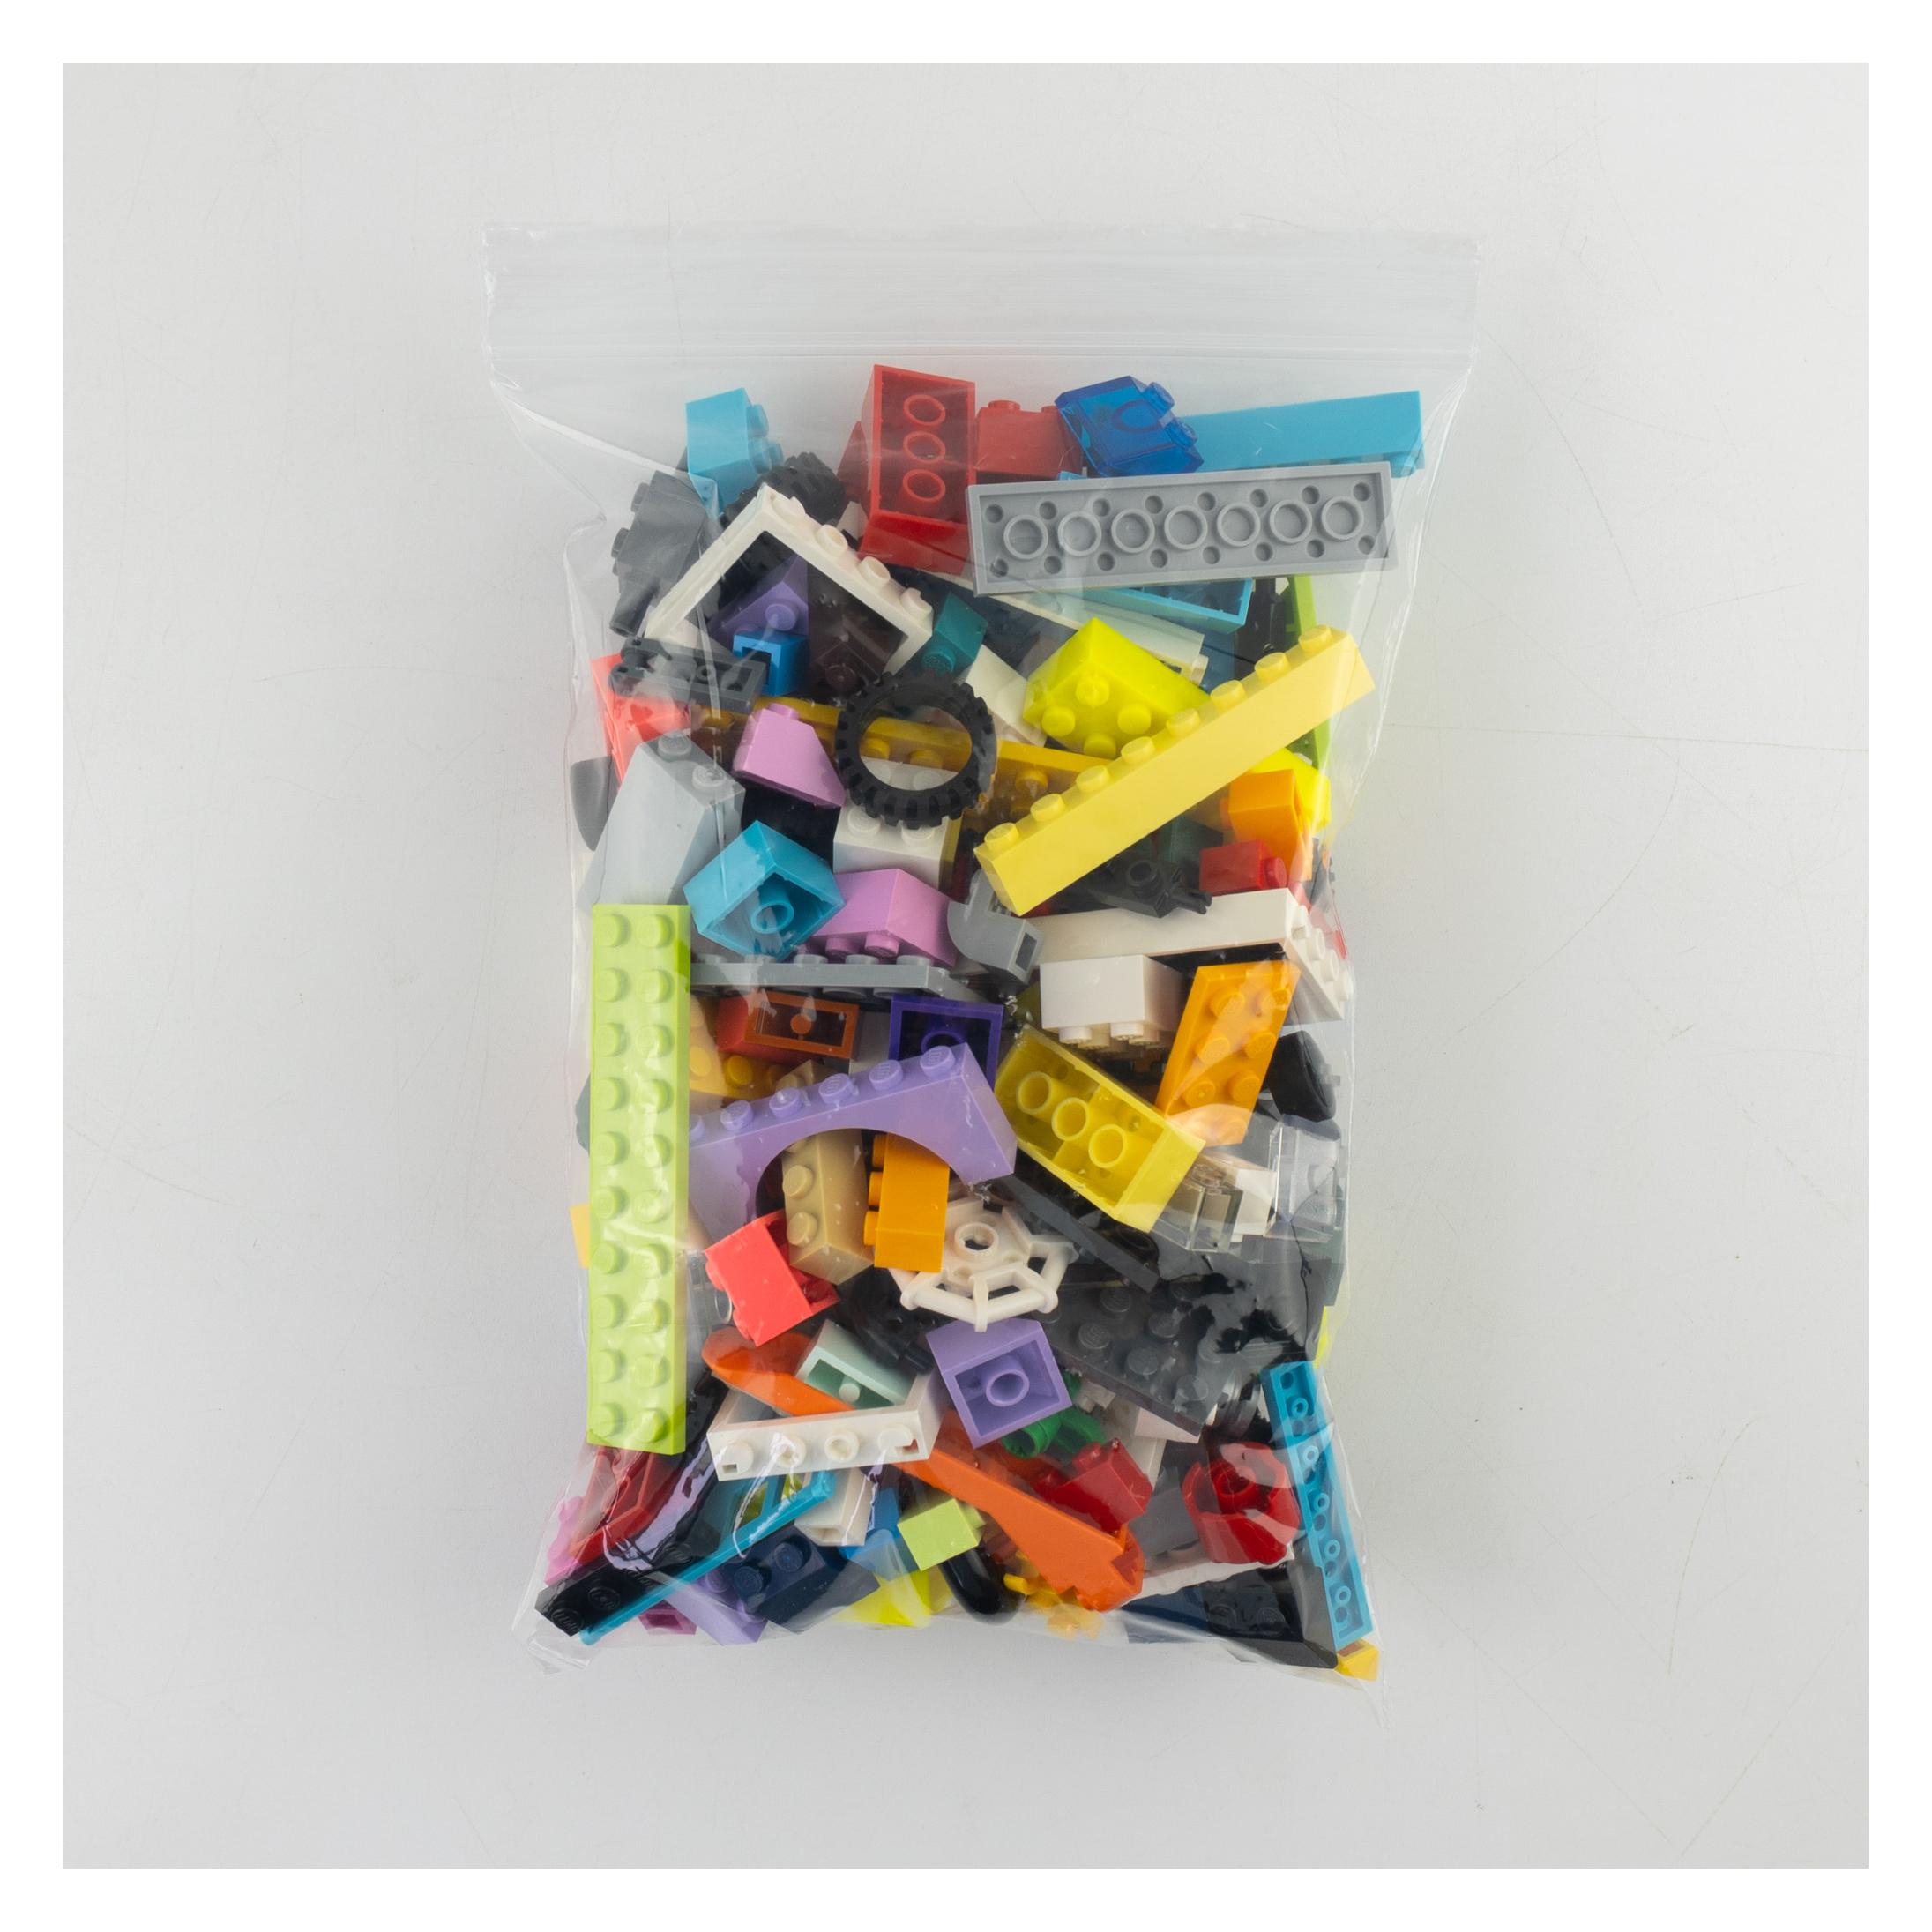
LEGO 2x4 Steine Bunt - 250 Stück - Colorful bricks 3001 (3001, LEGO Zubehör)Willkommen in unserem Shop Stein - Experte. Schneller Versand, Top Qualität und ausgezeichneter Kundenservice. Original LEGO Steine zum kreativen Bauen und Spielen in Top Qualität! LEGO fördert das kreative Spiel und die Fantasie und stärkt gleichzeitig die Problemlösungsfähigkeiten. LEGO gibt das befriedigende Gefühl, etwas selbst geschaffen zu haben. Du erhältst: LEGO 2x4 Steine bunt - 250 Stück - Bunte Steine 3001. Du bist auch herzlich eingeladen, meinen Laden zu besuchen. Dort findest du eine grosse Auswahl an weiteren Angeboten. Bitte beachte, dass bei Verkäufen ins Ausland Zölle und Einfuhrsteuern anfallen können. Achtung! Nicht geeignet für Kinder unter 3 Jahren, da aufgrund der Kleinteile Erstickungsgefahr besteht. LEGO ist eine Marke der LEGO Group, die diese Seiten weder gesponsert noch genehmigt hat. Die Verwendung der LEGO Marken dient der eindeutigen Identifizierung von LEGO Produkten und soll keine Rechte an geistigem Eigentum verletzen.65,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO 2x2 Steine bunt- 250 Stück - Colorful bricks 3003 (3003, LEGO Zubehör)Original LEGO-Steine für kreatives Bauen und Spielen. LEGO fördert fantasievolles Spiel und räumliches Vorstellungsvermögen, stärkt die Problemlösefähigkeit und vermittelt das befriedigende Gefühl, selbst etwas erschaffen zu haben.31,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was kann in Eco-Bricks verwendet werden?
In Eco-Bricks können verschiedene Arten von Plastikabfällen verwendet werden, wie z.B. Plastikverpackungen, Flaschen, Beutel oder Folien. Es ist wichtig, dass das Plastik sauber und trocken ist, damit es effektiv in den Eco-Bricks verwendet werden kann. Andere Materialien wie Papier oder Metall sollten nicht in Eco-Bricks verwendet werden, da sie die Struktur und Funktionalität des Eco-Bricks beeinträchtigen könnten. Es ist auch wichtig darauf zu achten, dass keine giftigen oder gefährlichen Materialien in den Eco-Bricks landen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.