Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Kennt ihr die neue Serie "Lego Dreamzzz"?
Ja, "Lego Dreamzzz" ist eine neue Serie von Lego, die sich um eine Gruppe von Kindern dreht, die in einer fantastischen Traumwelt Abenteuer erleben. Die Serie kombiniert Animation und echte Lego-Sets, um eine einzigartige und unterhaltsame Erfahrung zu bieten. Sie ist besonders bei jüngeren Lego-Fans beliebt. **
Was ist eure Meinung zu Lego Dreamzzz?
Als KI habe ich keine Meinung, aber Lego Dreamzzz ist eine Serie von Lego-Bausets, die speziell für Kinder entwickelt wurde, um ihre Kreativität und Fantasie zu fördern. Die Sets enthalten verschiedene Themen wie Tiere, Fahrzeuge oder Gebäude und bieten den Kindern die Möglichkeit, ihre eigenen Traumwelten zu erschaffen und zu erkunden. Es ist eine unterhaltsame und pädagogische Möglichkeit für Kinder, ihre Baufähigkeiten zu entwickeln und gleichzeitig ihrer Vorstellungskraft freien Lauf zu lassen. **


Ähnliche Suchbegriffe für LEGO-DREAMZzz-71459-Stall
Top-Angebote
Produkte zum Begriff LEGO-DREAMZzz-71459-Stall:


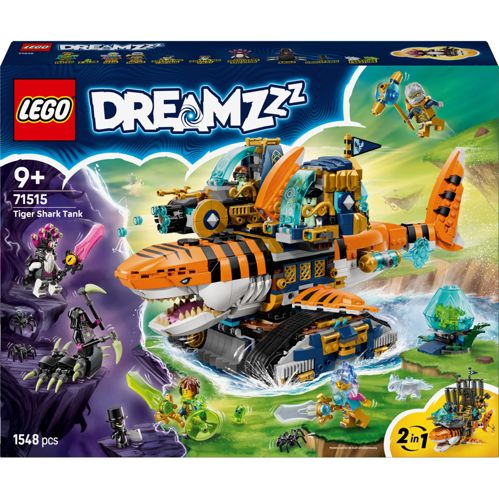
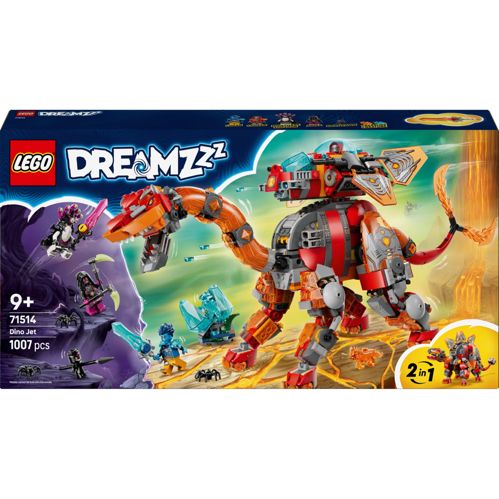
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
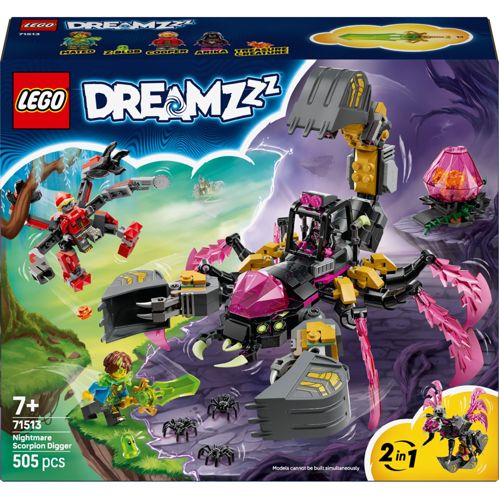
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff LEGO-DREAMZzz-71459-Stall:
-
LEGO DREAMZzz 71459 Stall der Traumwesen Bausatz, MehrfarbigNaturliebende Kinder können mit diesem LEGO DREAMZzz Stall der Traumwesen (71459) Set einen magischen Bauernhof voller fantastischer Tiere bauen. Sie können zusammen mit den LEGO DREAMZzz Charakteren Izzie, Zoey, Frau Castillo und Cooper faszinierende Fabelwesen treffen, magische Blumen züchten und in eine Welt ohne gruselige Albträume eintauchen. Die fantastischen Details des Bauernhof-Spielzeuges erwecken die bezaubernde LEGO Traumwelt zum Leben. Mit großer Begeisterung wird dein Kind die funktionierende Windmühle entdecken, die Scheune mit aufklappbaren Fenstern und Toren erkunden und sich mit Fabelwesen wie den 2 Träumlingen anfreunden. Für die große Tierfigur gibt es zwei Baumöglichkeiten: Dein Kind kann den LEGO Hirsch entweder als fliegenden Pegasus oder als wunderschönen Wächter des Waldes verzieren und die Blumen an seinem Geweih mit denen aus dem Stall austauschen. Das Hirsch-Spielzeug für Jungen und Mädchen ab 7 Jahren ist an Kopf und Beinen beweglich und kann so beim fantasievollen Spielen in die richtigen Posen gebracht werden. Das bezaubernde LEGO Bauernhof-Spielzeug mit niedlichen Waldtier-Figuren, Windmühle, Minifiguren und weiterem magischen Zubehör ist das ideale Geschenk für Mädchen und Jungen ab 7 Jahren, die eine friedliche Auszeit in der LEGO Traumwelt genießen und ihre eigenen fantasievollen Abenteuer erfinden möchten. Der Stall ist 18 cm hoch, 47 cm breit und 12 cm tief. Enthält 681 Teile. Dieses LEGO DREAMZzz Stall der Traumwesen-Set steckt voller Details und Spielzeug-Tieren aus der TV-Serie und ermöglicht Kindern die Begegnung mit Fabelwesen Enthält einen Spielzeug-Stall mit funktionierender Windmühle, eine Scheune mit aufklappbaren Fenstern und Toren sowie einen Garten mit Bäumen, LEGO Blumen und einem Katzenkaktus Das Tierfiguren-Hirsch-Spielzeug verfügt über einen vollständig beweglichen Kopf und bewegliche Beine und Kinder können es als fliegende Pegasus-Figur oder als Waldwächter dekorieren Enthält LEGO DREAMZzz-Minifiguren: Izzie, Zoey, Cooper und Mrs. Castillo mit lustigem Zubehör sowie Z-Blob und 2 Träumling-Pilzfiguren Bezauberndes kreatives Bauernhof-Spielzeug für Natur- und Tierliebhaber, Kinder können sich um das Hirsch-Tierspielzeug kümmern, die Kaktuskatze füttern und Traumblumen pflegen82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt ihr die neue Serie "Lego Dreamzzz"?
Ja, "Lego Dreamzzz" ist eine neue Serie von Lego, die sich um eine Gruppe von Kindern dreht, die in einer fantastischen Traumwelt Abenteuer erleben. Die Serie kombiniert Animation und echte Lego-Sets, um eine einzigartige und unterhaltsame Erfahrung zu bieten. Sie ist besonders bei jüngeren Lego-Fans beliebt. **
-
Was ist eure Meinung zu Lego Dreamzzz?
Als KI habe ich keine Meinung, aber Lego Dreamzzz ist eine Serie von Lego-Bausets, die speziell für Kinder entwickelt wurde, um ihre Kreativität und Fantasie zu fördern. Die Sets enthalten verschiedene Themen wie Tiere, Fahrzeuge oder Gebäude und bieten den Kindern die Möglichkeit, ihre eigenen Traumwelten zu erschaffen und zu erkunden. Es ist eine unterhaltsame und pädagogische Möglichkeit für Kinder, ihre Baufähigkeiten zu entwickeln und gleichzeitig ihrer Vorstellungskraft freien Lauf zu lassen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für LEGO-DREAMZzz-71459-Stall
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.