Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

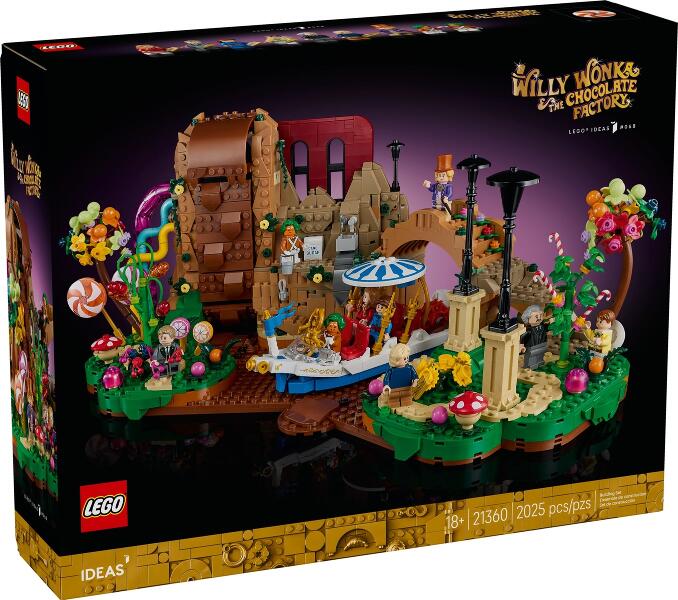
Ähnliche Suchbegriffe für LEGO-Ideas-21360-Willy
Top-Angebote
Produkte zum Begriff LEGO-Ideas-21360-Willy:
-
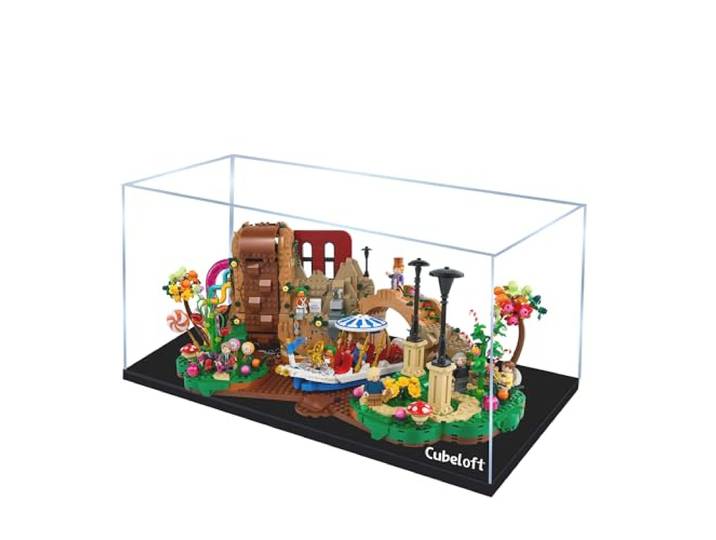
Acryl-Vitrine für Lego 21360 Willy Wonka und die Schokoladenfabrik Bauset, staubdichte transparente Box - Nur Vitrine, Schaukasten Kompatibel mit Lego 21360 (2 mm - Schwarzer Sockel)<p>Die <strong>Acryl-Vitrine</strong> für das <strong>Lego 21360 Willy Wonka und die Schokoladenfabrik</strong> Bauset ist die ideale Lösung, um dein Modell stilvoll und sicher zu präsentieren. Mit den Maßen <strong>55 x 30 x 25 cm</strong> bietet diese Vitrine ausreichend Platz, um dein Lego-Set optimal zur Geltung zu bringen und gleichzeitig vor Staub und Beschädigungen zu schützen.</p><p>Hergestellt aus <strong>3 mm dickem, kristallklarem Acryl</strong>, ermöglicht die Vitrine eine ungehinderte Sicht auf dein Modell aus jedem Blickwinkel. Die stabile <strong>20 mm Basis</strong> sorgt für einen sicheren Stand und verleiht der Vitrine eine elegante Note. Dank der werkzeuglosen Montage mit Acryl-Anschlüssen ist der Aufbau kinderleicht und erfordert keine Metallteile oder Kleber, wodurch dein Modell vor Kratzern geschützt bleibt.</p><p>Ein besonderes Highlight ist der <strong>UV-bedruckte Hintergrund</strong>, der das Erlebnis des Willy Wonka und der Schokoladenfabrik verstärkt und deinem Modell eine immersive visuelle Umgebung verleiht. Diese Vitrine ist nicht nur ein praktischer Schutz, sondern auch ein stilvolles Element, das die Geschichte deines Lego-Bausets lebendig werden lässt.</p><p>Ideal für Sammler, die ihre Meisterwerke in perfektem Zustand bewahren und präsentieren möchten, bietet diese Vitrine eine vollständig geschlossene Struktur, die dein Modell vor Staub, Haustieren und versehentlichen Stößen schützt. Schaffe dir mit dieser professionellen Vitrine einen Platz für dein Lego-Highlight!</p>93,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff LEGO-Ideas-21360-Willy:
-
LEGO Ideas 21360 Willy Wonka und die SchokoladenfabrikLEGO-Bausatz - für Erwachsene, geeignet ab 18 Jahren, Serie: LEGO Ideas, Einführungsjahr: 2025, 2025 Teile im Paket LEGO IdeasWilly Wonka und die SchokoladenfabrikEin Geschenk mit Willy Wonka für FilmliebhaberBauen Sie mit diesem LEGO Ideas Bauset für Erwachsene (21360) eine nostalgische Erinnerung an den Filmkla213,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Acryl-Vitrine für Lego 21360 Willy Wonka und die Schokoladenfabrik Bauset, staubdichte transparente Box - Nur Vitrine, Schaukasten Kompatibel mit Lego 21360 (2 mm - Schwarzer Sockel)<p>Die <strong>Acryl-Vitrine</strong> für das <strong>Lego 21360 Willy Wonka und die Schokoladenfabrik</strong> Bauset ist die ideale Lösung, um dein Modell stilvoll und sicher zu präsentieren. Mit den Maßen <strong>55 x 30 x 25 cm</strong> bietet diese Vitrine ausreichend Platz, um dein Lego-Set optimal zur Geltung zu bringen und gleichzeitig vor Staub und Beschädigungen zu schützen.</p><p>Hergestellt aus <strong>3 mm dickem, kristallklarem Acryl</strong>, ermöglicht die Vitrine eine ungehinderte Sicht auf dein Modell aus jedem Blickwinkel. Die stabile <strong>20 mm Basis</strong> sorgt für einen sicheren Stand und verleiht der Vitrine eine elegante Note. Dank der werkzeuglosen Montage mit Acryl-Anschlüssen ist der Aufbau kinderleicht und erfordert keine Metallteile oder Kleber, wodurch dein Modell vor Kratzern geschützt bleibt.</p><p>Ein besonderes Highlight ist der <strong>UV-bedruckte Hintergrund</strong>, der das Erlebnis des Willy Wonka und der Schokoladenfabrik verstärkt und deinem Modell eine immersive visuelle Umgebung verleiht. Diese Vitrine ist nicht nur ein praktischer Schutz, sondern auch ein stilvolles Element, das die Geschichte deines Lego-Bausets lebendig werden lässt.</p><p>Ideal für Sammler, die ihre Meisterwerke in perfektem Zustand bewahren und präsentieren möchten, bietet diese Vitrine eine vollständig geschlossene Struktur, die dein Modell vor Staub, Haustieren und versehentlichen Stößen schützt. Schaffe dir mit dieser professionellen Vitrine einen Platz für dein Lego-Highlight!</p>93,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LEGO-Ideas-21360-Willy
-
March, Julia: LEGO Harry Potter Ideas BookLEGO Harry Potter Ideas Book , More Than 200 Ideas for Builds, Activities and Games , > , Erscheinungsjahr: 20230907, Produktform: Leinen, Titel der Reihe: LEGO Ideas##, Autoren: March, Julia~Dolan, Hannah~Farrell, Jessica, Seitenzahl/Blattzahl: 200, Themenüberschrift: JUVENILE NONFICTION / Toys, Dolls & Puppets, Keyword: LEGO Harry Potter book; LEGO Harry Potter; Harry Potter LEGO sets; LEGO books; LEGO ideas; LEGO build ideas; what to build with LEGO bricks; Hermione Granger; Ron Weasley; LEGO Harry Potter minifigures; LEGO Harry Potter characters; LEGO Hogwarts castle; Gryffindor; Slytherin; Hufflepuff; Ravenclaw; Professor Severus Snape; Professor Minerva McGonagall; Sorting Hat; Quidditch; LEGO Harry Potter gift; new LEGO Harry Potter sets, Fachschema: Englische Bücher / Kinderliteratur, Jugendliteratur / Sachbuch~Fantasy / Kinderliteratur, Jugendliteratur~Kinder- u. Jugendliteratur / Beschäftigungsbuch, Fachkategorie: Kinder/Jugendliche: Fantasy und magischer Realismus~Kinder/Jugendliche: begleitende Literatur~Kinder/Jugendliche: Allgemeine Interessen: Puppen, Figuren und ähnliches Spielzeug, Altersempfehlung / Lesealter: 18, ab Alter: 7, bis Alter: 9, Imprint-Titels: DK Children, Warengruppe: HC/Kinderbücher/Kinderbeschäftigung/Spielgesch., Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Bauklötze, Klötze und Bauspielzeug, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Ltd., Verlag: Dorling Kindersley Ltd., Länge: 279, Breite: 234, Höhe: 20, Gewicht: 1106, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.