Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für LEGO-Ideas-Schreibmaschine-Basteln
Top-Angebote
Produkte zum Begriff LEGO-Ideas-Schreibmaschine-Basteln:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff LEGO-Ideas-Schreibmaschine-Basteln:
-
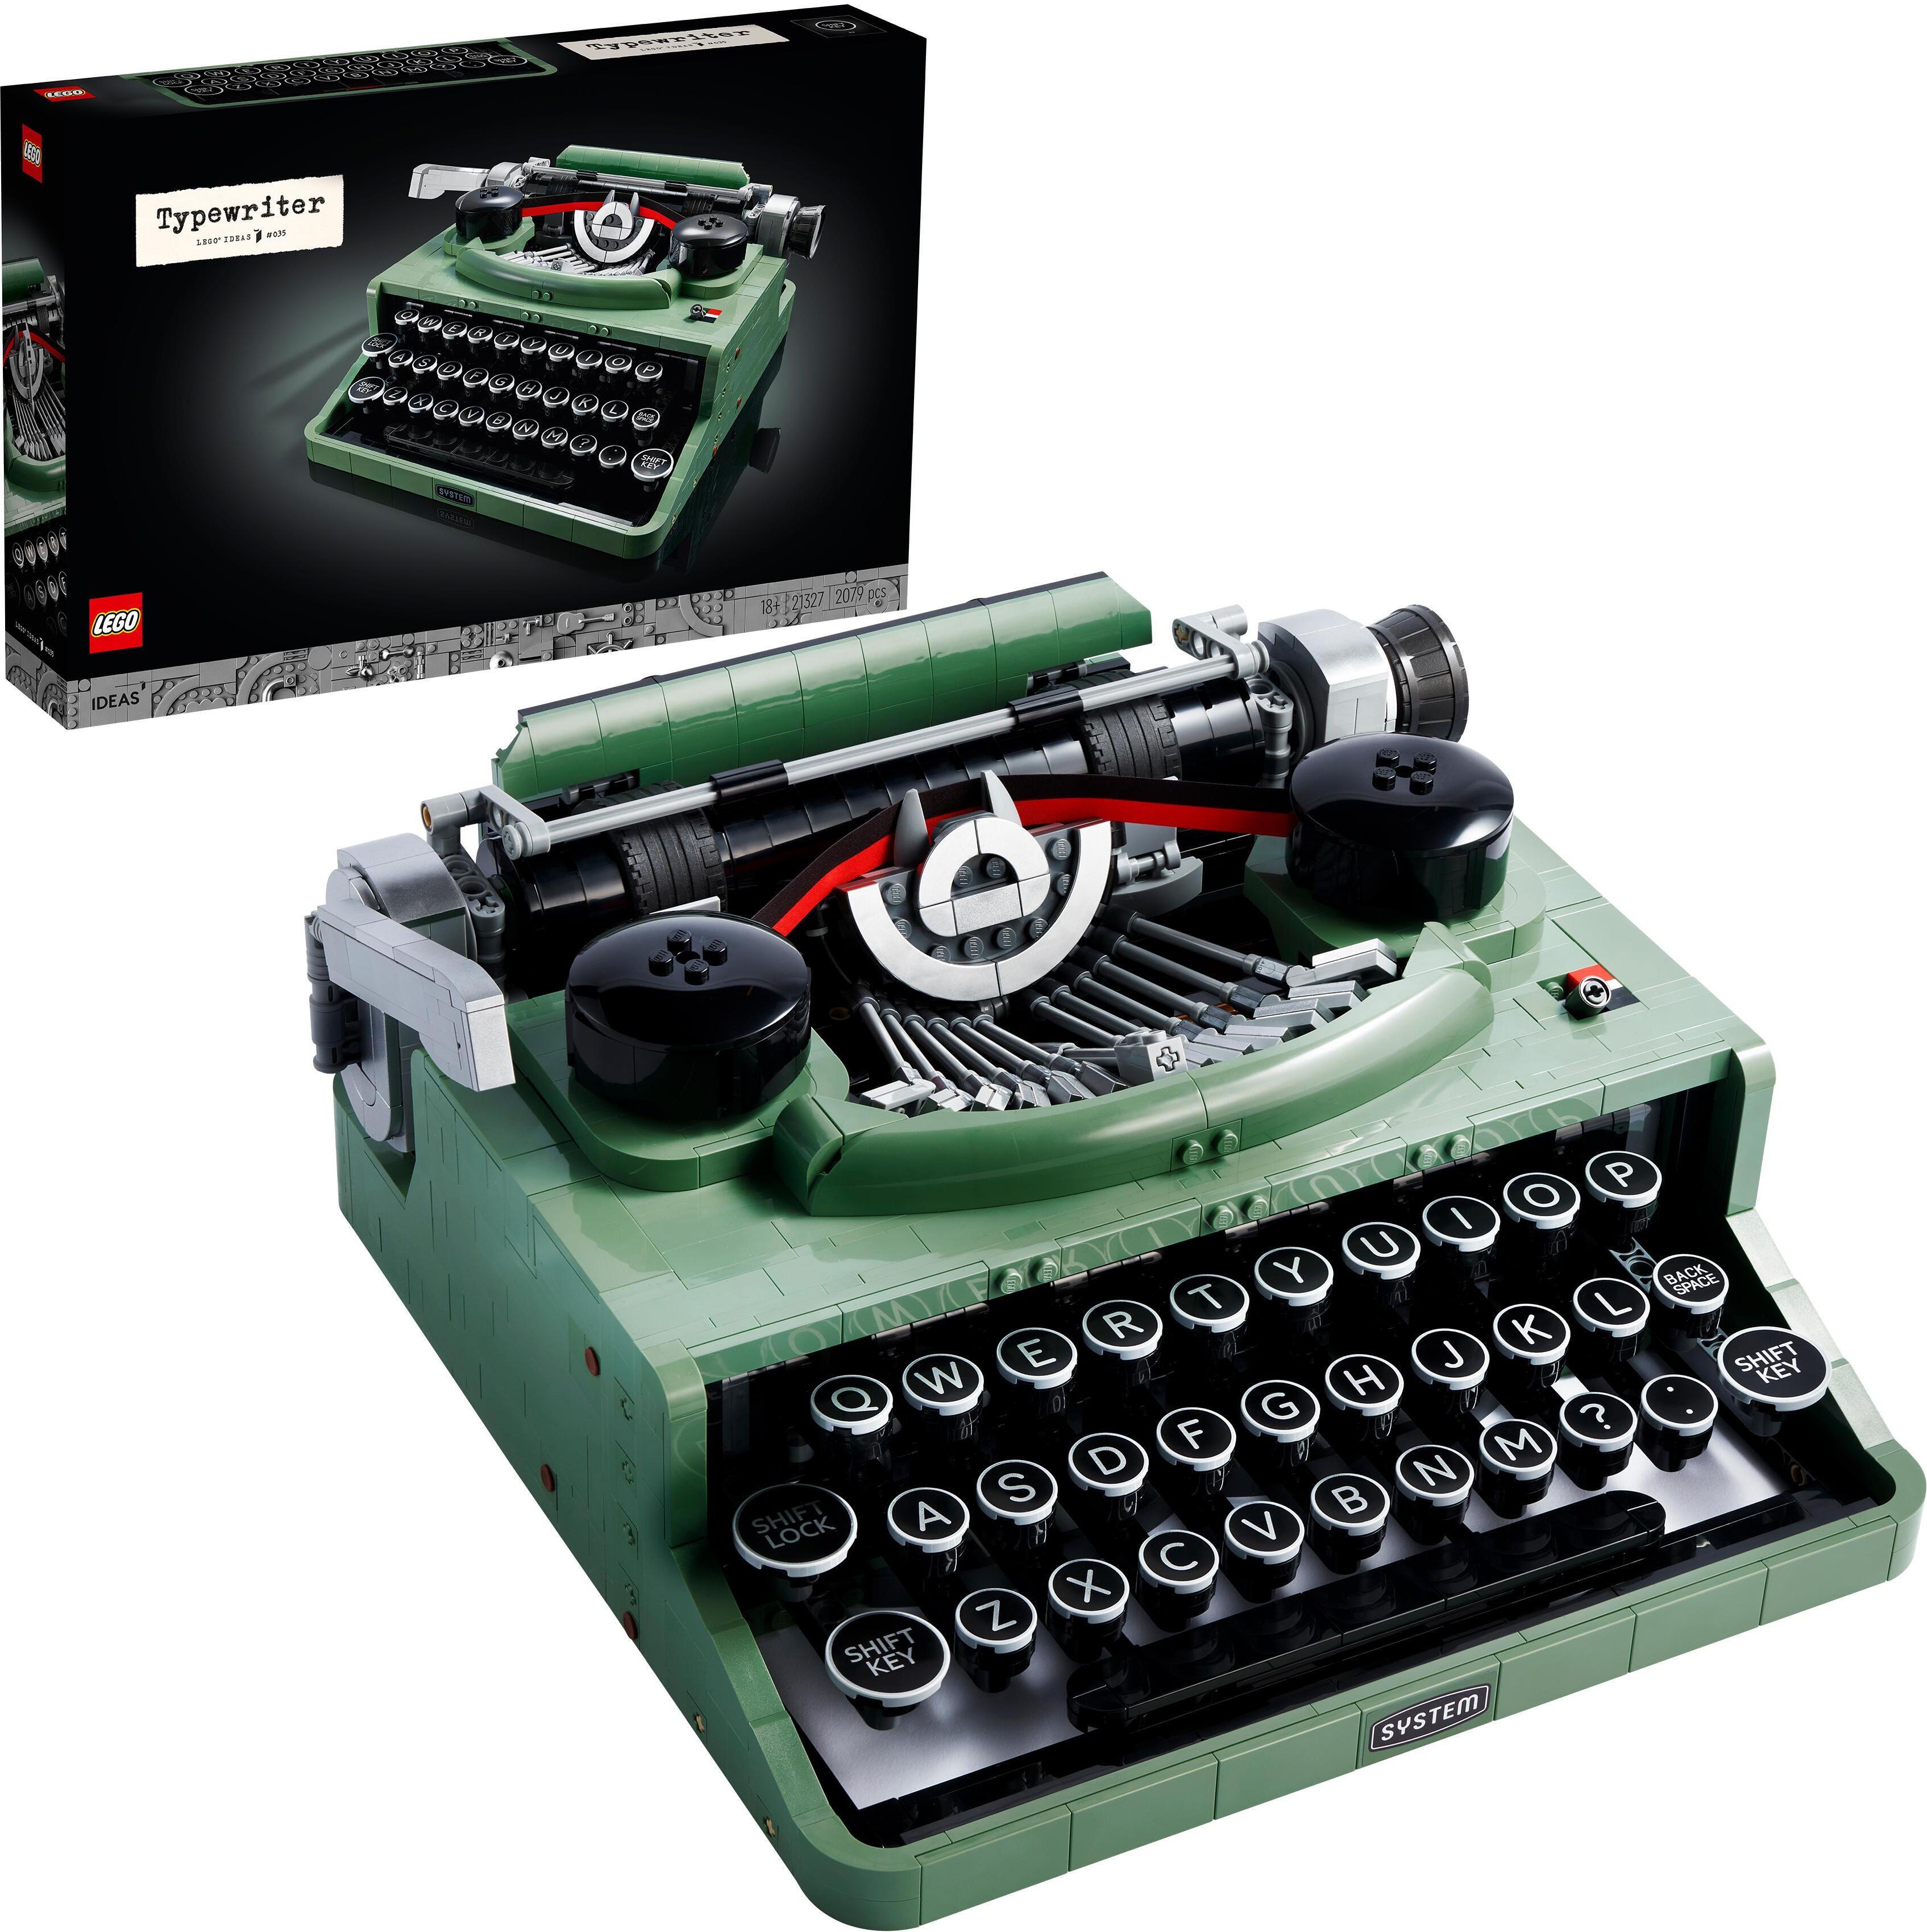
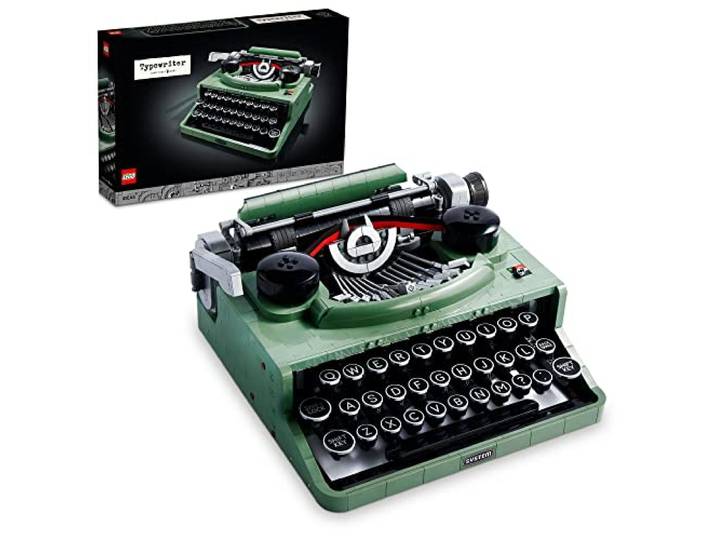
LEGO Ideas Schreibmaschine, Basteln für Erwachsene, Retro-Modell zum Sammeln und Dekorieren, kreative Hobbys, einzigartige Geschenkidee 21327Erinnere dich an die Zeit vor Laptop, Smartphone und Tablet zurück - mit diesem authentischen LEGO Ideas Modell einer klassischen Schreibmaschine. - Bezaubernde Nachbildung einer klassischen Schreibmaschine - aus LEGO Steinen. - Verfügt über funktionierende Tasten, einen beweglichen Wagen und eine funktionierende Walze. - Klingt und bewegt sich wie eine echte Schreibmaschine. - Ziehe Papier mit der Walze aus LEGO Steinen ein. - Cooles Geschenk für LEGO Fans, Autoren und Liebhaber von Retro-Objekten - oder für Dich selbst. - Premium-Modell zum Ausstellen, das Du alleine oder zusammen mit der Familie bauen kannst. - Eine Schritt-für-Schritt-Bauanleitung erleichtert diese anspruchsvolle Bauherausforderung. Blende deinen digitalen Alltag aus und versetze dich zurück in eine unkompliziertere Zeit beim Zusammenbauen dieser klassischen Schreibmaschine (21327) aus der LEGO-Ideas-Serie. Das Design dieses LEGO-Sets für Erwachsene ist inspiriert von der klassischen Schreibmaschine, die der Grü335,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Ideas Schreibmaschine 21327 Bauset für Erwachsene, Sammlerstück, Retro-Display-Modell, kreative Hobbys, einzigartige GeschenkideeLEGO Ideas Schreibmaschine 21327 Bauset für Erwachsene, Sammlerstück, Retro-Display-Modell, kreative Hobbys, einzigartige Geschenkidee. Dieses LEGO Ideas-Set für Erwachsene verfügt über ein altmodisches Schreibmaschinenmodell, das sich wie ein echtes Modell bewegt und klingt\nDas Schreibmaschinenmodell hat eine zentrale Schreibleiste, die sich jedes Mal erhöht, wenn eine Buchstabentaste gedrückt wird, verbunden mit einem Wagen, der sich beim Tippen bewegt\nDas 2.079-teilige baubare Modell enthält auch eine Plattenrolle, in die Sie echtes Papier einführen können, und ist ein entzückendes Ausstellungsstück\nEnthält 43 Sprachversionen eines Briefes, der vom Nachfolger der LEGO Group geschrieben und unterschrieben wurde, um die Schreibmaschine zur Präsentation in die Schreibmaschine zu legen\nGroßartig, um Zeit alleine oder mit der Familie zu verbringen, ist es eine einzigartige Geschenkidee für LEGO Masters-Fans, Schriftsteller und Liebhaber aller Retro-Dinge\nDieser Modellbausatz für Erwachsene zum Bauen wird mit einem illustrierten Booklet mit Schritt-für-Schritt-Anleitungen geliefert, um durch den anspruchsvollen Aufbau zu führen\nÜber 27 cm (10,5 Zoll) ) ist dieses Modell Teil einer Kollektion, die den Wunsch nach genussvollen und entspannenden Hobbys für Erwachsene erfüllt! Farbe:Mehrfarbig348,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LEGO-Ideas-Schreibmaschine-Basteln
-
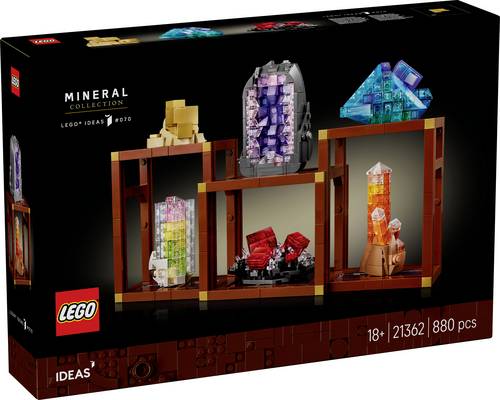
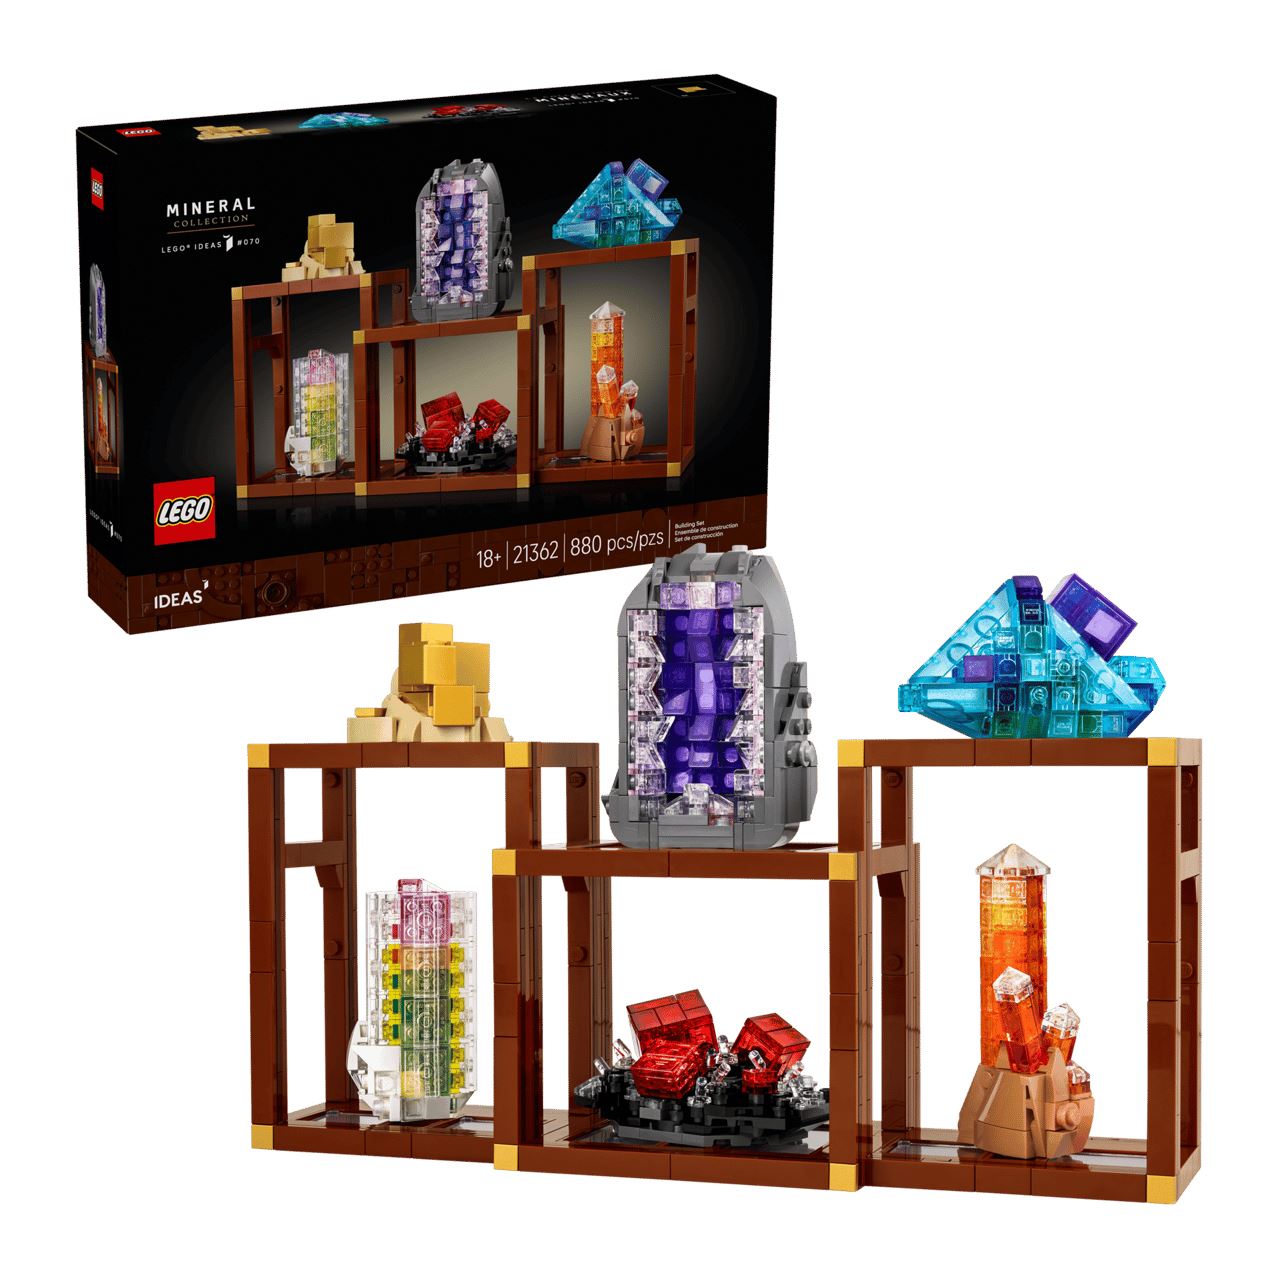
6530103 LEGO IDEAS 21362LEGO Ideas Mineraliensammlung - Bastelset mit Kristallelementen mit Amethyst, Fluorit & Tangerine-Quarz, plus 3 Ständer - DIY Set - Deko zum Bauen - Kreatives Geschenk für Frauen und Männer - 21362. Die LEGO Ideas Mineraliensammlung (21362) aus diesem Bastelset für Erwachsene lässt dich Modelle natürlich glänzender Mineralien aus LEGO Steinen ausstellen. Dieses Sammlerstück ist ein beliebtes Geschenk für Mineraliensammler, Naturfreunde und Fans von LEGO für Erwachsene. 6 detailreiche Modelle von Mineralien und baubare LEGO Regal Module bringen eine besondere Note in jede Wohnzimmerdeko, ein stilvolles Stück LEGO Deko und außergewöhnliches Spielzeug für Erwachsene. Nutze raffinierte Bautechniken, um Modelle von Mineralien aus durchsichtigen Bausteinen zu erschaffen. Baue einen goldenen Pyrit, einen lilafarbenen Amethysten, einen rötlich-rosafarbenen Rhodochrosit, einen blauen Fluorit, einen Wassermelonenturmalin und einen Mandarinenquarz. Füge die 3 freistehenden Regalmodule zusammen und platziere deine Mineralien beliebig. Die Module lassen sich flexibel anordnen für kreative Gestaltung im DIY Set. Bauanleitungen liegen dem Baukasten für Erwachsene bei. Zusätzlich bietet dir die LEGO Builder App ein intuitives Bauerlebnis. In der App kannst du beim Bauen digitale 3D-Ansichten deiner Modelle betrachten.43,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.