Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

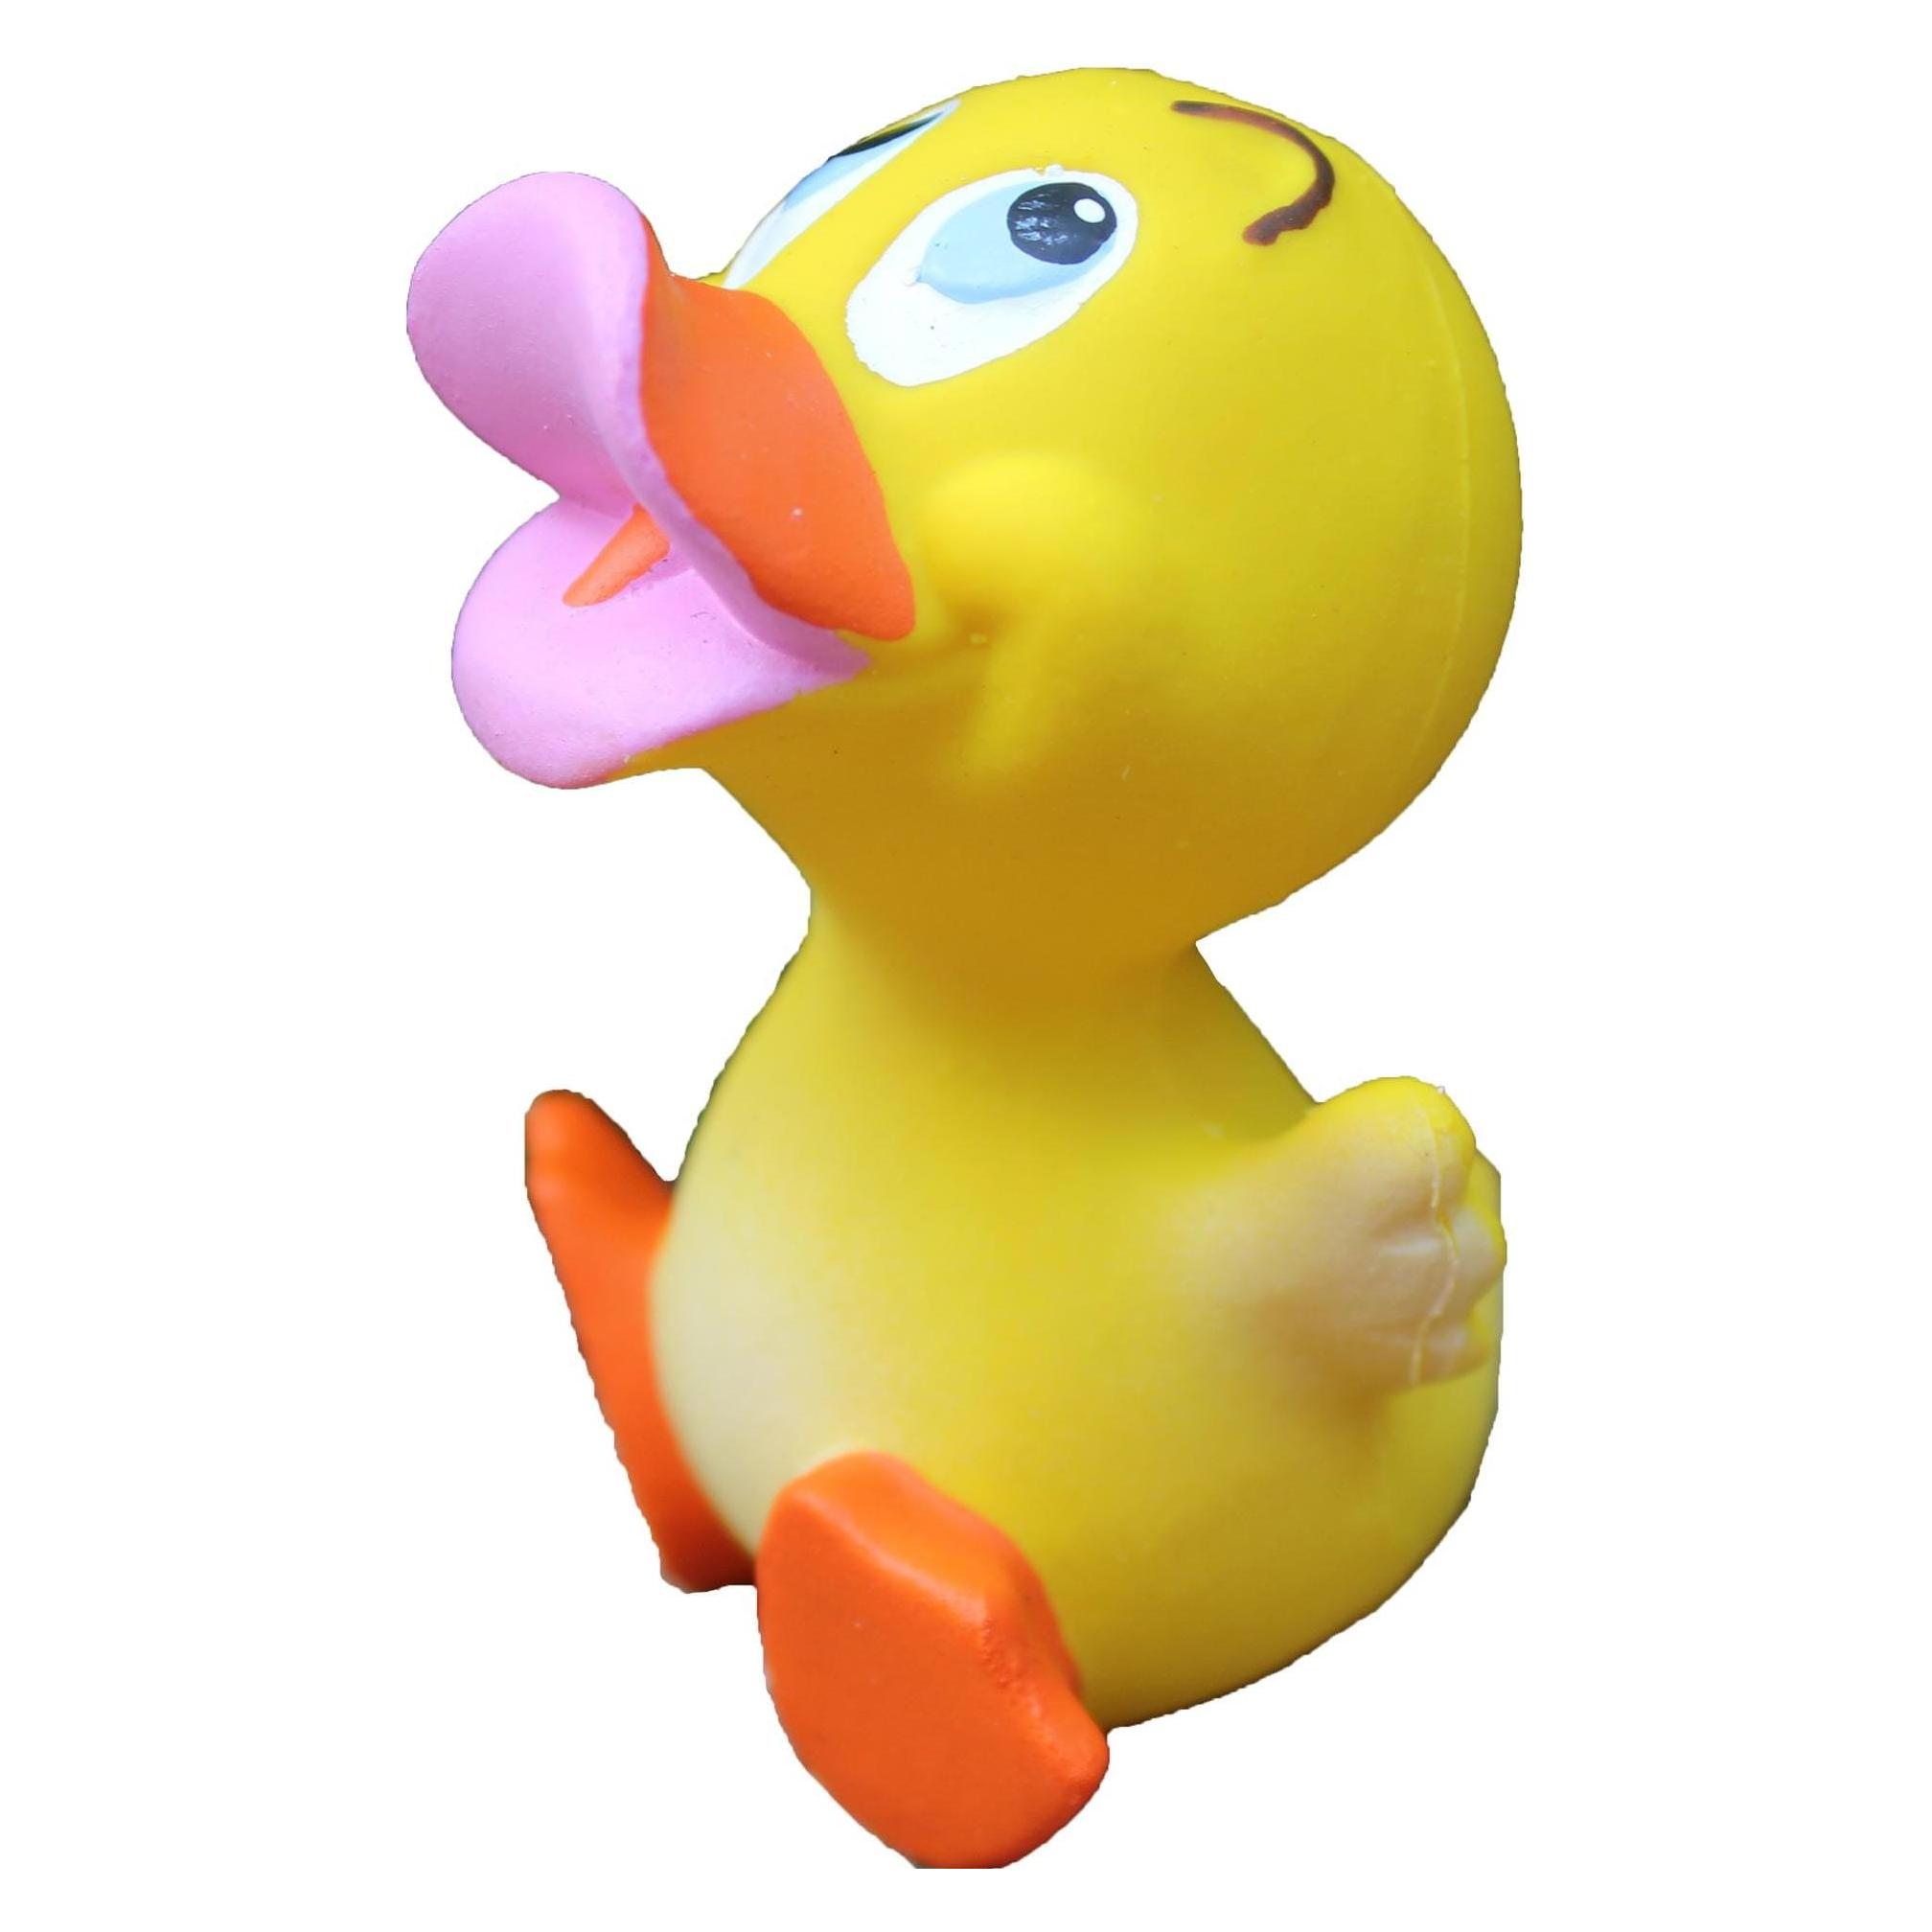
Ähnliche Suchbegriffe für Lanco-Taucher-pfister-7031294
Top-Angebote
Produkte zum Begriff Lanco-Taucher-pfister-7031294:
-
Lanco Beißring KatzeBeißring - aus Kautschuk, abwaschbar, Aussehen: Ring, Befestigung: Handheld, Farbe: gelb, empfohlen ab geburt Werden die ersten Zähne Ihres Babys sichtbar? Hat es dabei ein Problem mit dem Schmerz? Ein leichtes und langlebiges Lanco Pineapple Bit aus 100% Naturkautschuk hilft dabei. Das kleine Stück massiert9,69 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
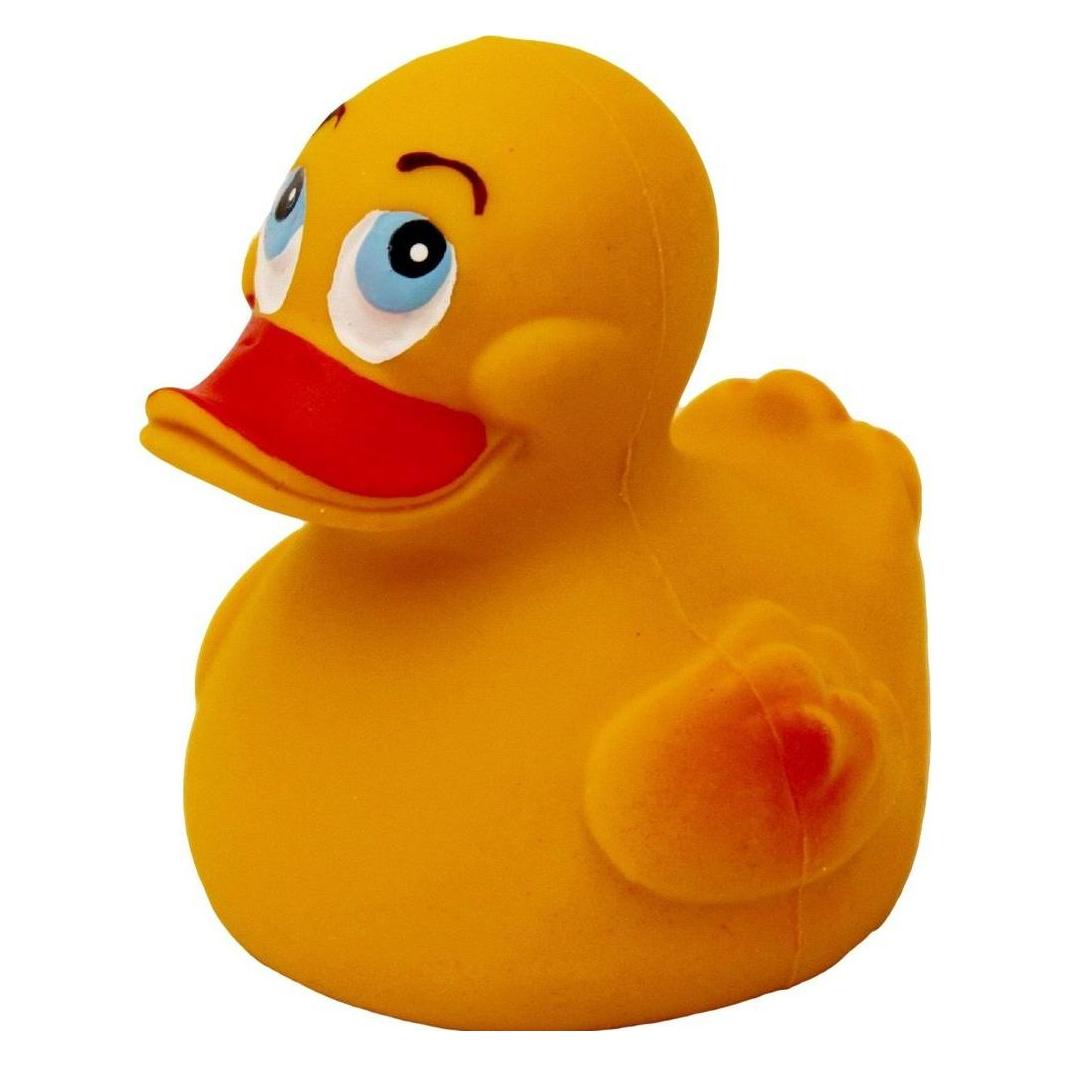
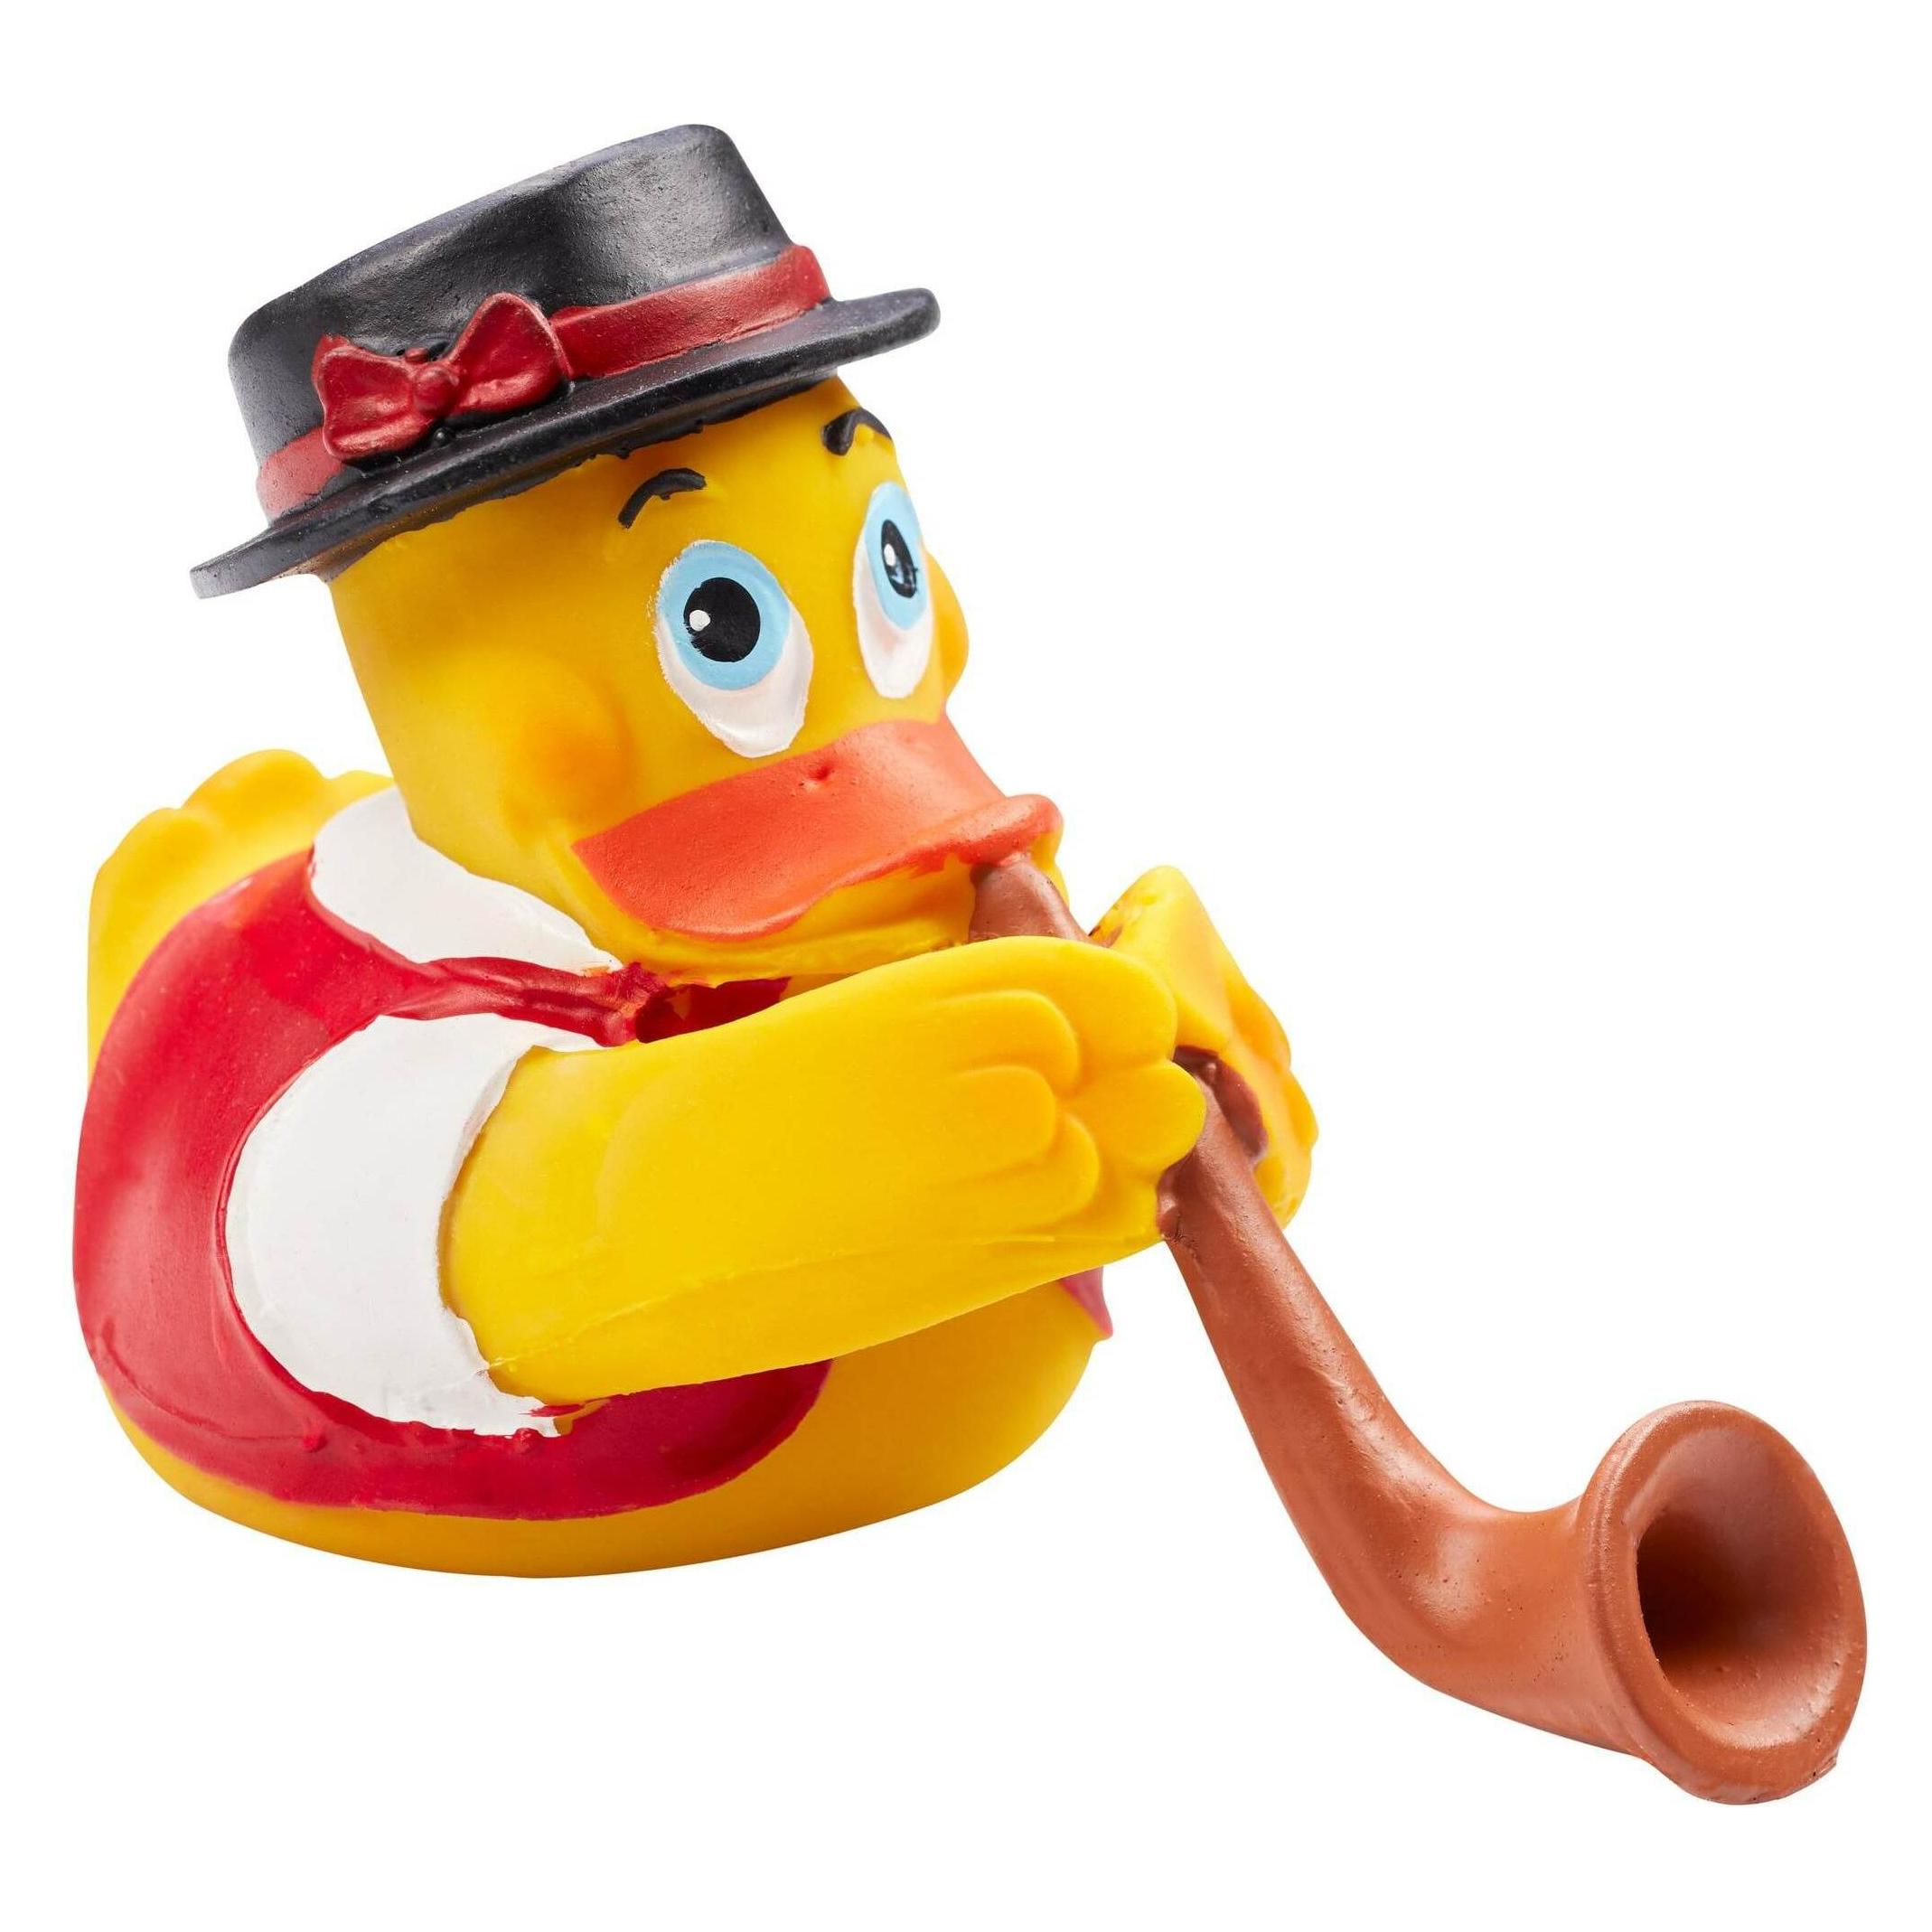
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Woher kommt der Begriff Pfister?
Der Begriff "Pfister" stammt aus dem Mittelhochdeutschen und bedeutet so viel wie "Bäcker". Er leitet sich vom lateinischen Wort "pistor" ab, was ebenfalls Bäcker bedeutet. Im Laufe der Zeit wurde der Begriff "Pfister" speziell für Bäcker verwendet, die in der Schweiz und im süddeutschen Raum tätig waren. Heute wird der Begriff vor allem im süddeutschen Sprachraum noch verwendet, um auf Bäcker oder Bäckereien hinzuweisen. In einigen Regionen kann der Begriff auch als Nachname vorkommen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Lanco-Taucher-pfister-7031294:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Woher kommt der Begriff Pfister?
Der Begriff "Pfister" stammt aus dem Mittelhochdeutschen und bedeutet so viel wie "Bäcker". Er leitet sich vom lateinischen Wort "pistor" ab, was ebenfalls Bäcker bedeutet. Im Laufe der Zeit wurde der Begriff "Pfister" speziell für Bäcker verwendet, die in der Schweiz und im süddeutschen Raum tätig waren. Heute wird der Begriff vor allem im süddeutschen Sprachraum noch verwendet, um auf Bäcker oder Bäckereien hinzuweisen. In einigen Regionen kann der Begriff auch als Nachname vorkommen. **
Ähnliche Suchbegriffe für Lanco-Taucher-pfister-7031294
-
Lanco Beißring KatzeBeißring - aus Kautschuk, abwaschbar, Aussehen: Ring, Befestigung: Handheld, Farbe: gelb, empfohlen ab geburt Werden die ersten Zähne Ihres Babys sichtbar? Hat es dabei ein Problem mit dem Schmerz? Ein leichtes und langlebiges Lanco Pineapple Bit aus 100% Naturkautschuk hilft dabei. Das kleine Stück massiert9,69 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Riesling 'Berg' Melanie Pfister 2023Il Riesling “Berg” prende il nome dai due vigneti Auf dem Berg e Silberberg situati sulle colline di Dahlenheim, nell’Alsazia settentrionale. Questo bianco è uno degli autentici vini firmati da Melanie Pfister, una vignaiola appassionata e carismatica, figlia di una famiglia di viticoltori. In realtà la storia del Domaine ha radici molto lontane che affondano alla fine del 1700 quando venne ufficialmente fondata la cantina. Tuttavia, questi territori sono sempre stati dei bacini fertili per la vite, come testimoniano le antiche storie del Medioevo quando questa zona era uno dei più importanti poli produttivi. Oggi Melanie, consapevole della lunga tradizione di questa terra e delle tante generazioni che l’hanno preceduta, coltiva secondo gli insegnamenti del passato con uno sguardo rivolto al futuro. L’approccio in vigna è rimasto lo stesso: l’uva e il territorio sono messi in primo piano. Sono proprio questi due elementi a parlare nei vini di Melanie che con grande sensibilità vuole imbottigliare solamente “concentrati” della propria terra. Con questo Riesling si vola in Alsazia ripercorrendo una storia antica fatta di passione e amore. Il Riesling “Berg” parla alsaziano con un accento tedesco, perché il vitigno da cui trae origine è la bandiera del territorio tedesco. La sua interpretazione, però, è chiaramente alsaziana poiché riflette il suolo argilloso dell’alta Alsazia. Le viti sono antiche e danno origine a pochi grappoli ma ricchi di profumi e sapori. La vinificazione e l’affinamento sono svolti esclusivamente in acciaio, con una maturazione sulle fecce fini per 18 mesi. Il vino bianco “Berg” è un Riesling dal colore giallo paglierino con scintillanti bagliori dorati. Il profilo olfattivo è composto da note di mela e pera matura, sentori di agrumi, fiori di campo e una leggera scia di miele e idrocarburi. Il sorso è polposo e succoso, di grande finezza e dalla preziosa componente minerale. Da spendere su menù di pesce o piatti di verdure per un perfetto matrimonio gastronomico.28,70 €*Versand: 18,90 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.