Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Laphroaig-Manul-PoC-or
Top-Angebote
Produkte zum Begriff Laphroaig-Manul-PoC-or:
-
Poc or Gtfo, Volume 3, Fachbücher von Manul LaphroaigBand 3 der PoC - GTFO Sammlung, gelesen als Proof of Concept oder Get the F*** Out, setzt die Reihe der äusserst beliebten Sammlungen dieses Hackerjournals fort. Die Beiträge reichen von humorvollen Gedichten bis hin zu tiefgreifenden technischen Essays, die in Form einer Bibel gebunden sind. Das Internationale Journal für Proof-of-Concept oder Get the F*** Out ist eine gefeierte Sammlung kurzer Essays über Computersicherheit, Reverse Engineering und Retro-Computing-Themen von vielen der bekanntesten Hacker der Welt. Das Journal behandelt Themen wie Reverse Engineering, Retro-Computing und Systeminternas. Dieser dritte Band enthält alle Artikel aus den Ausgaben 14 bis 18 in Form einer tatsächlichen, gebundenen Bibel. Die Themen umfassen, wie man das ROM eines der sichersten Sega Genesis-Spiele aller Zeiten ausliest, wie man ein PDF erstellt, das auch ein Git-Repository ist, wie man das Game Boy Advance BIOS ROM extrahiert, wie man Bluetooth Low Energy-Kommunikationen mit dem BCC Micro:Bit sniffen kann, wie man ZIP-Dateien in NES-Cartridges versteckt, wie man einen TetriNET-Server aus der Ferne ausnutzt und mehr. Das Journal existiert, um uns daran zu erinnern, was ein cleverer Ingenieur aus einer Kiste mit Teilen und ein wenig Freizeit bauen kann. Es geht nicht darum, zu zeigen, was andere getan haben, sondern zu erklären, wie sie es gemacht haben, damit die Leser diese und andere clevere Dinge selbst tun können.32,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Sind Libanesen POC?
Ja, Libanesen werden oft als People of Color (POC) betrachtet, da sie aus dem Nahen Osten stammen und eine nicht-weiße Hautfarbe haben. Es ist wichtig anzumerken, dass die Kategorisierung von POC komplex ist und von verschiedenen Faktoren wie Rasse, Ethnizität und sozialer Konstruktion abhängt. **
Gehören Türken zu POC?
Ja, Türken können als Teil der Gruppe "People of Color" (POC) betrachtet werden, da sie nicht der weißen Rasse angehören. POC ist ein Begriff, der verwendet wird, um Menschen zu beschreiben, die aufgrund ihrer Rasse oder ethnischen Zugehörigkeit Diskriminierung oder Vorurteilen ausgesetzt sein können. Es ist jedoch wichtig zu beachten, dass Rasse und Ethnizität komplexe Konzepte sind und individuelle Erfahrungen und Identitäten variieren können. **
Top-Angebote
Produkte zum Begriff Laphroaig-Manul-PoC-or:
-
PoC or GTFO, Fachbücher von Manul LaphroaigDiese mit Spannung erwartete Druckkollektion versammelt Artikel, die in dem beliebten International Journal of Proof-of-Concept oder Get The F*** Out veröffentlicht wurden. PoC GTFO folgt in der Tradition von Phrack und Uninformed, indem es zu den Themen offensive Sicherheitsforschung, Reverse Engineering und Dateiformatinternas veröffentlicht. Bis jetzt war das Journal nur online oder gedruckt und kostenlos auf Hacker-Konferenzen weltweit erhältlich. Im Einklang mit dem skurrilen, biblischen Stil des Journals kommt dieses Buch mit allem Drum und Dran: einem Kunstledereinband, einem Lesezeichen aus Satin, Bibelpapier und goldschnittenen Seiten. Das Buch enthält mehr als 80 technische Essays von zahlreichen berühmten Hackern, Autoren von Klassikern wie 'Zuverlässige Codeausführung auf einem Tamagotchi', 'ELFs sind nerdig, Elfen sind cool', 'Ein Telefon brennen', 'Vergiss nicht den bescheidenen Timing-Angriff' und 'Eine Predigt über Hackerprivilegien.' Ausserdem sind vierundzwanzig farbige Illustrationen enthalten.47,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PoC or GTFO, Volume 2, Fachbücher von Manul LaphroaigInformationen über den Autor Pastor Manul Laphroaig kuratiert PoC or GTFO mit einer feinen Gruppe von Freunden und Nachbarn. Viele seiner Essays sind in dem Buch enthalten, darunter "Epistel an Hüte aller Farben", "Predigt über die Göttlichkeit der Sprachen" und "Baue deinen eigenen Vogelhaus". PoC or GTFO, Band 2 setzt den äusserst beliebten ersten Band mit den Ausgaben 9-13 des gleichnamigen Hacker-Zines fort. Die Beiträge reichen von humorvollen Gedichten bis hin zu tief technischen Essays. Das International Journal of Proof-of-Concept or Get The Out ist eine gefeierte Zeitschrift für Reverse Engineering, Retro-Computing und Systeminternas. Dieser zweite gesammelte Band enthält alle Artikel aus den Ausgaben neun bis dreizehn. Erfahren Sie, wie Sie die Firmware eines tragbaren Amateurfunks patchen und dann den proprietären Audiocode dieses Radios unter Linux emulieren. Wie man den Windows-Kernel beim Ausnutzen einer Race Condition verlangsamt.32,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poc or Gtfo, Volume 3, Fachbücher von Manul LaphroaigBand 3 der PoC - GTFO Sammlung, gelesen als Proof of Concept oder Get the F*** Out, setzt die Reihe der äusserst beliebten Sammlungen dieses Hackerjournals fort. Die Beiträge reichen von humorvollen Gedichten bis hin zu tiefgreifenden technischen Essays, die in Form einer Bibel gebunden sind. Das Internationale Journal für Proof-of-Concept oder Get the F*** Out ist eine gefeierte Sammlung kurzer Essays über Computersicherheit, Reverse Engineering und Retro-Computing-Themen von vielen der bekanntesten Hacker der Welt. Das Journal behandelt Themen wie Reverse Engineering, Retro-Computing und Systeminternas. Dieser dritte Band enthält alle Artikel aus den Ausgaben 14 bis 18 in Form einer tatsächlichen, gebundenen Bibel. Die Themen umfassen, wie man das ROM eines der sichersten Sega Genesis-Spiele aller Zeiten ausliest, wie man ein PDF erstellt, das auch ein Git-Repository ist, wie man das Game Boy Advance BIOS ROM extrahiert, wie man Bluetooth Low Energy-Kommunikationen mit dem BCC Micro:Bit sniffen kann, wie man ZIP-Dateien in NES-Cartridges versteckt, wie man einen TetriNET-Server aus der Ferne ausnutzt und mehr. Das Journal existiert, um uns daran zu erinnern, was ein cleverer Ingenieur aus einer Kiste mit Teilen und ein wenig Freizeit bauen kann. Es geht nicht darum, zu zeigen, was andere getan haben, sondern zu erklären, wie sie es gemacht haben, damit die Leser diese und andere clevere Dinge selbst tun können.32,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Laphroaig-Manul-PoC-or
-
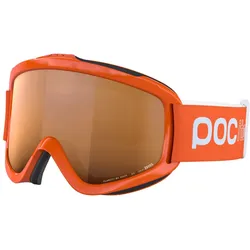
POC POCito Iris - Skibrille / Snowboardbrille für Kinder - (9607) Fluorescent Or...Die POCito Iris wurde speziell für Kinder entwickelt, verfügt aber über dieselben Eigenschaften wie die Erwachsenenversion.Die vielseitige doppellagige Scheibe bietet erhöhten Kontrast und Schutz.Die Brille hat einen weichen PU-Rahmen mit dreilagigem Schaumpolster für eine optimale Passform und eine Silikonbeschichtung an der Bandinnenseite garantiert einen sicheren Sitz.Für bessere Sichtbarkeit ist die Brille in fluoreszierenden Farben erhältlich.MerkmalePOCito speziell für KinderVorderseite der Gläser aus Polycarbonat (PC)Innenseite der Gläser aus Cellulosepropionat (CP)Kratzfest beschichtete und beschlagfreie Scheibe69,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Laphroaig, Manul: PoC or GTFO, Volume 2PoC or GTFO, Volume 2 , PoC or GTFO, Volume 2 follows-up the wildly popular first volume with issues 9-13 of the eponymous hacker zine. Contributions range from humorous poems to deeply technical essays. The International Journal of Proof-of-Concept or Get The Fuck Out is a celebrated magazine of reverse engineering, retro-computing, and systems internals. This second collected volume holds all of the articles from releases nine to thirteen. Learn how to patch the firmware of a handheld amateur radio, then emulate that radio's proprietary audio code under Linux. How to slow the Windows kernel when exploiting a race condition and how to make a PDF file that is also an Android app, an audio file, or a Gameboy speedrun. How to hack a Wacom pen table with voltage glitching, then hack it again by pure software to read RDID tags from its surface. How to disassemble every last byte of an Atari game and how to bypass every classic form of copy protection on Apple ][. But above all else, beyond the nifty tricks and silly songs, this book exists to remind you what a clever engineer can build from a box of parts with a bit of free time. Not to show you what others have done, but to show you how they did it so that you can do the same. , > , Erscheinungsjahr: 20180814, Produktform: Leinen, Autoren: Laphroaig, Manul, Seitenzahl/Blattzahl: 788, Abbildungen: 1 Illustrations, unspecified, Themenüberschrift: COMPUTERS / Security / General, Keyword: proof of concept;hacker's bible;hacker bible;security;technology;hacking;computers;hackers;computer;privacy;cybersecurity;cyber security;tech;dark web;penetration testing;computer books;network security;hacking books;cyber security books;computer security;penetration test;crime;law;thriller;business;mystery;economics;cyber;internet;cryptography;philosophy;finance;england;adventure;thrillers;espionage;journalism;legal;spy;suspense;business books;biography;corruption;detective;programming, Fachschema: Informationstechnologie~IT~Technologie / Informationstechnologie~EDV / Theorie / Sicherheit~Technik / Geschichte, Museen, Sehenswürdigkeiten~EDV / Theorie / Allgemeines~EDV / Geschichte, Fachkategorie: Computersicherheit~Computernetzwerke und maschinelle Kommunikation~Computerprogrammierung und Softwareentwicklung~Geschichte der Datenverarbeitung, Digital- und Informationstechnologien, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 159, Höhe: 40, Gewicht: 851, Produktform: Gebunden, Genre: Importe,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Sind Libanesen POC?
Ja, Libanesen werden oft als People of Color (POC) betrachtet, da sie aus dem Nahen Osten stammen und eine nicht-weiße Hautfarbe haben. Es ist wichtig anzumerken, dass die Kategorisierung von POC komplex ist und von verschiedenen Faktoren wie Rasse, Ethnizität und sozialer Konstruktion abhängt. **
-
Gehören Türken zu POC?
Ja, Türken können als Teil der Gruppe "People of Color" (POC) betrachtet werden, da sie nicht der weißen Rasse angehören. POC ist ein Begriff, der verwendet wird, um Menschen zu beschreiben, die aufgrund ihrer Rasse oder ethnischen Zugehörigkeit Diskriminierung oder Vorurteilen ausgesetzt sein können. Es ist jedoch wichtig zu beachten, dass Rasse und Ethnizität komplexe Konzepte sind und individuelle Erfahrungen und Identitäten variieren können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.