Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Legami-Küchen-Timer
Top-Angebote
Produkte zum Begriff Legami-Küchen-Timer:
-
Legami Küchen Timer - AvocadoPerfekt getimt: Der Küchen-Timer „Avocado“ von Legami hilft dir dabei, beim Kochen immer den Überblick zu behalten. Einfach aufziehen, einstellen und schon läuft die Zeit – ganz ohne Batterien. Ideal für Küche, Backen oder kleine Pausen im Alltag. Manuell einstellbarer Timer bis zu 60 Minuten Kein Batteriebetrieb erforderlich Einfache Bedienung durch Drehmechanismus Zuverlässige Zeitmessung für Kochen und Backen Originelles Avocado-Design als Hingucker7,95 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Hausberg, Thomas: KüchenKüchen , Handbuch zur Küchenplanung , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 2., , überarbeitete und erweiterte Auflage, Erscheinungsjahr: 201402, Produktform: Leinen, Autoren: Hausberg, Thomas~König, Steffen, Auflage: 14002, Auflage/Ausgabe: 2., , überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 211, Keyword: Architektur; Ausstattung; Bauherr; Bauwesen; Beleuchtung; Belichtung; Entwürfe; Gestaltung; Handbuch; Konzeption; Küche; Materialauswahl; Planung; Planungshilfe; Raumsituation, Fachschema: Küche (Arbeitsraum) - Großküche~Bau / Bauberufe~Bauberuf~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Haus: Wartung und Instandhaltung~Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Bauhandwerk, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller Rudolf, Verlag: Müller Rudolf, Verlag: RM Rudolf Müller Medien GmbH & Co. KG, Länge: 302, Breite: 215, Höhe: 20, Gewicht: 1072, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783481022419, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 99127343,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Legami-Küchen-Timer:
-
Legami Küchen Timer - KittyZeit im Griff – mit extra Niedlichkeitsfaktor: Der Küchen-Timer „Kitty“ von Legami ist praktisch und ein echter Blickfang. Ohne Batterien und mit einfacher Drehfunktion hilft er dir dabei, deine Koch- und Backzeiten zuverlässig einzuhalten. Manuell einstellbarer Timer bis zu 60 Minuten Kein Batteriewechsel nötig Einfaches Aufziehen und Einstellen Perfekt für Küche, Backen und Alltag Niedliches Kätzchen-Design als Highlight7,95 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Legami Küchen Timer - HenImmer alles im Blick: Der Küchen-Timer „Hen“ von Legami sorgt dafür, dass beim Kochen nichts anbrennt. Mit seinem einfachen Drehmechanismus stellst du die gewünschte Zeit im Handumdrehen ein – ganz ohne Batterien und sofort einsatzbereit. Mechanischer Timer bis zu 60 Minuten Funktioniert ohne Batterien Leichte Einstellung per Drehknopf Ideal für Kochen, Backen und Küche Süßes Huhn-Design für gute Laune7,95 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Legami Küchen Timer - AvocadoPerfekt getimt: Der Küchen-Timer „Avocado“ von Legami hilft dir dabei, beim Kochen immer den Überblick zu behalten. Einfach aufziehen, einstellen und schon läuft die Zeit – ganz ohne Batterien. Ideal für Küche, Backen oder kleine Pausen im Alltag. Manuell einstellbarer Timer bis zu 60 Minuten Kein Batteriebetrieb erforderlich Einfache Bedienung durch Drehmechanismus Zuverlässige Zeitmessung für Kochen und Backen Originelles Avocado-Design als Hingucker7,95 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Hausberg, Thomas: KüchenKüchen , Handbuch zur Küchenplanung , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 2., , überarbeitete und erweiterte Auflage, Erscheinungsjahr: 201402, Produktform: Leinen, Autoren: Hausberg, Thomas~König, Steffen, Auflage: 14002, Auflage/Ausgabe: 2., , überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 211, Keyword: Architektur; Ausstattung; Bauherr; Bauwesen; Beleuchtung; Belichtung; Entwürfe; Gestaltung; Handbuch; Konzeption; Küche; Materialauswahl; Planung; Planungshilfe; Raumsituation, Fachschema: Küche (Arbeitsraum) - Großküche~Bau / Bauberufe~Bauberuf~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Haus: Wartung und Instandhaltung~Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Bauhandwerk, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller Rudolf, Verlag: Müller Rudolf, Verlag: RM Rudolf Müller Medien GmbH & Co. KG, Länge: 302, Breite: 215, Höhe: 20, Gewicht: 1072, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783481022419, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 99127343,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Legami-Küchen-Timer
-
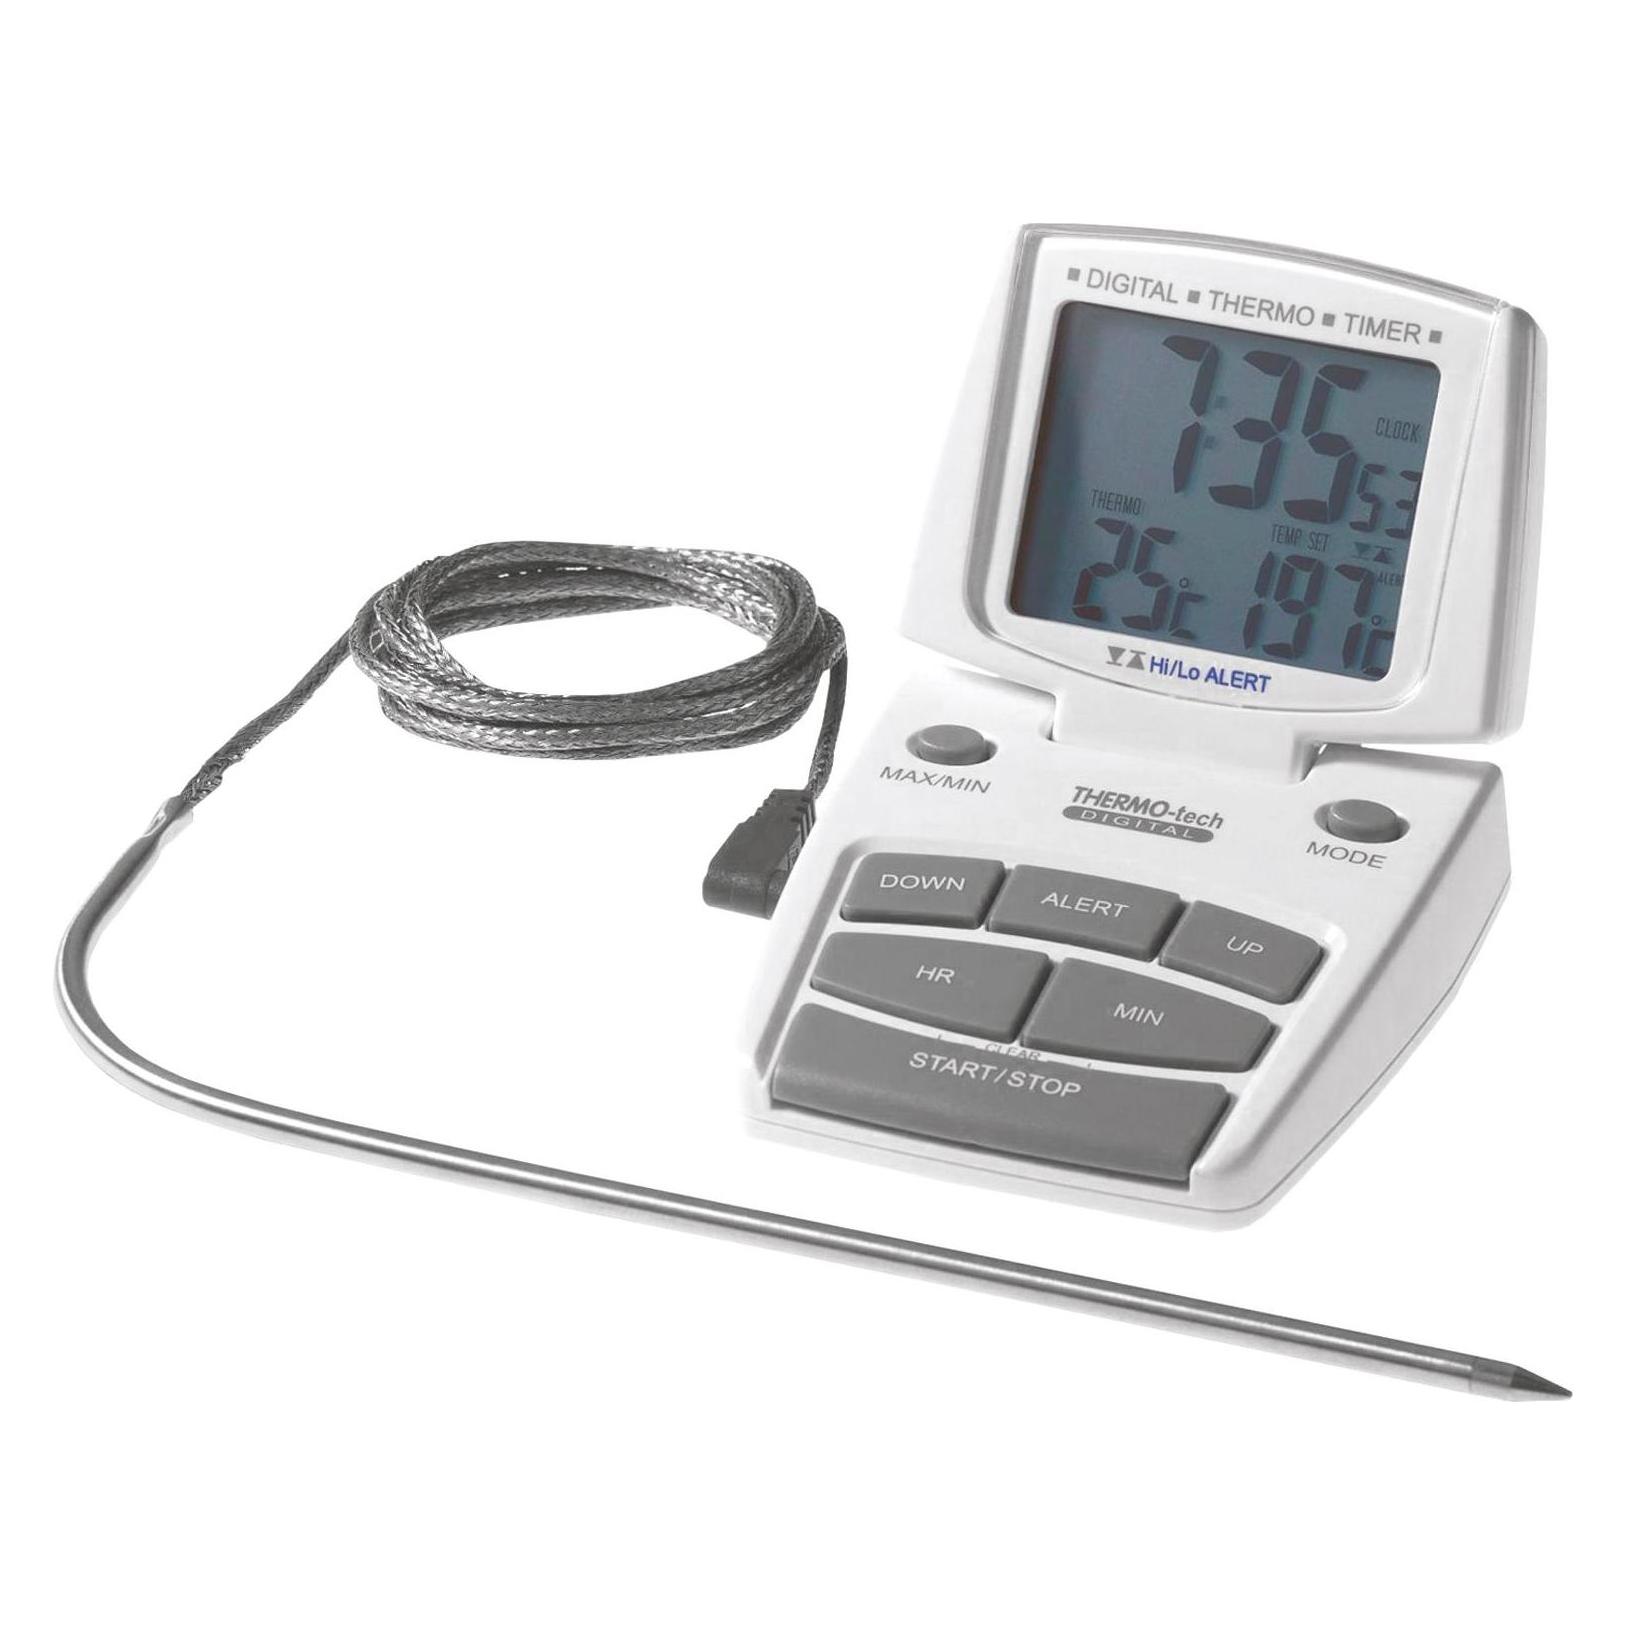
TFA, Grillthermometer, Küchen-Thermo-TimerDer Küchen-Thermo-Timer ist das ideale Temperaturüberwachungsgerät für die Lebensmittelzubereitung. Nie wieder ein Kuchen, der in der Mitte pampig ist, oder ein Braten, der aussen schwarz und innen roh ist. Der Thermo-Timer besteht aus einem Anzeigegerät und einer Messsonde mit einem 1 Meter langen hitzebeständigen Fühlerkabel. Sie stellen das Gerät auf und lassen die Sonde durch den Türspalt in den Backofen. Dort kontrollieren Sie die Temperatur des Backofens oder stecken die Sonde direkt in die Lebensmittel, zum Beispiel Braten oder Kuchen. Das Temperatur-Messgerät kontrolliert dort die Temperatur und zeigt sie permanent an. Sie können Alarme einstellen, wenn bestimmte Temperaturen über- oder unterschritten werden. So kann Ihr Kuchen in Ruhe weiterbacken, während Sie andere Dinge erledigen - das Gerät warnt Sie, wann er fertig ist. Sie können die Schwankungen Ihres Backofens prüfen und wissen endlich, warum Ihr Biskuitboden manchmal gut und manchmal schlecht ist. Natürlich können Sie auch normale Räume mit dem Gerät überwachen und sich bei Bedarf alarmieren lassen. Der Küchen-Thermo-Timer ist so genau, dass er auch im professionellen Bereich oder gewerblich eingesetzt werden kann. Grösse Anzeigegerät: B 65 H 120 T 15 mm Grosses übersichtliches Display mit deutlichen Zahlen Hitzebeständiges Kabel mit 1 m Länge Messsonde 160 mm lang, nagelförmig Temperaturmessbereich von -10 bis +200 Grad Grad auf Fahrenheit umschaltbar Anzeige von Minimal- und Maximalwerten Uhr und Stoppuhrfunktion Timer-Funktion Einstellbare Alarmwerte für Temperatur und Zeit, akustisch und optisch Batterien 1 x 1,5 V, AAA enthalten Aufstellbar als Tischgerät oder am Backofen mit Magnet auf der Rückseite.26,23 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.