Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Lenovo-DCG-ThinkSystem-External
Top-Angebote
Produkte zum Begriff Lenovo-DCG-ThinkSystem-External:
-
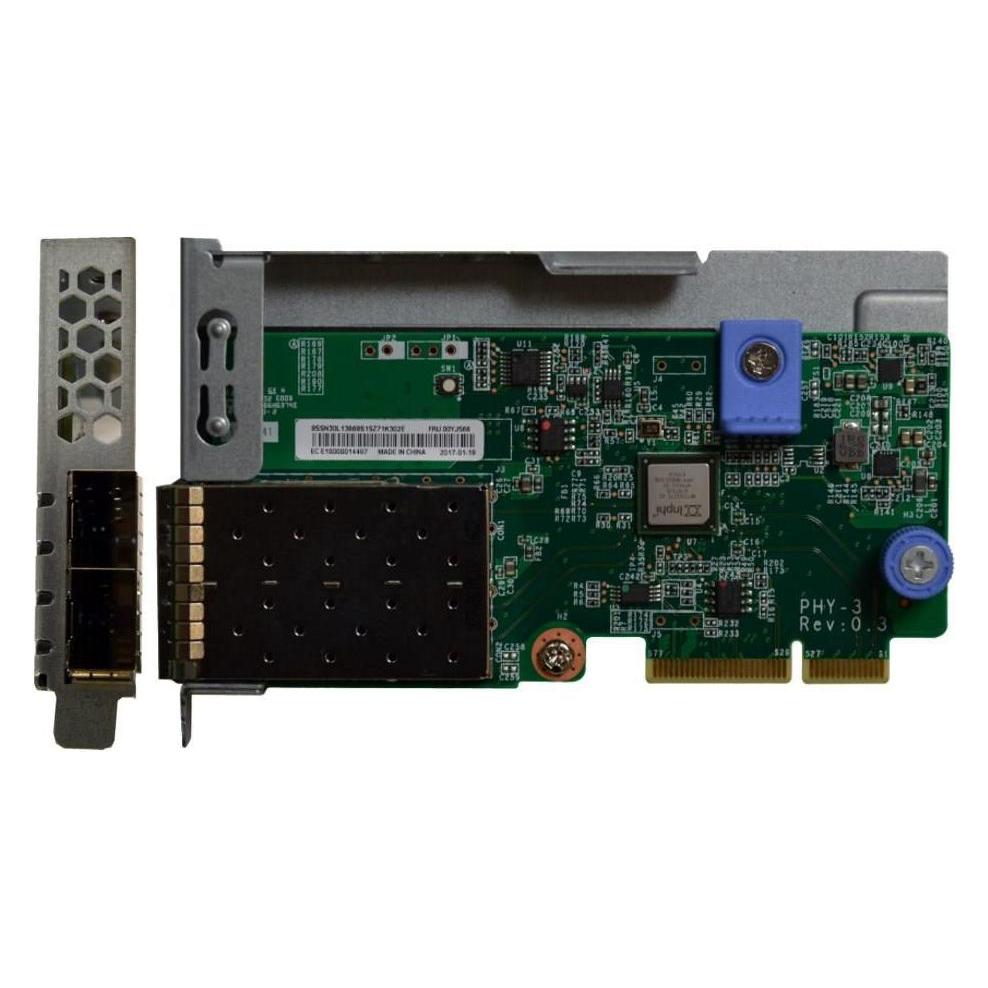
Lenovo DCG ThinkSystem (SFP+), NetzwerkkarteDer Lenovo DCG ThinkSystem 01PE408 ist eine leistungsstarke Enterprise-Serverlösung für anspruchsvolle Rechenzentrumsumgebungen. Dieses Rack-Server-System verfügt über Intel Xeon Scalable Prozessoren mit Unterstützung für bis zu 28 Kernen pro Prozessor und bietet aussergewöhnliche Rechenleistung für intensive Workloads. Das System unterstützt bis zu 3 TB DDR4-Speicher über 24 DIMM-Steckplätze und gewährleistet robuste Performance für speicherintensive Anwendungen. Die Speicherkapazitäten umfassen Unterstützung für bis zu 24 hot-swappable 2,5-Zoll-Laufwerke mit mehreren RAID-Konfigurationen für Datenschutz. Die Netzwerkkonnektivität wird durch duale 10 GbE SFP+ Ports bereitgestellt mit optionalen Upgrade-Möglichkeiten auf 25 GbE oder 100 GbE Networking. Das Server-Gehäuse misst 447 mm in der Breite, 748 mm in der Tiefe und 43 mm in der Höhe und passt in standard 1U Rack-Konfigurationen. Die Energieeffizienz wird durch 80 PLUS Platinum zertifizierte Netzteile mit Hot-Swap-Redundanz optimiert. Management-Funktionen beinhalten den integrierten Lenovo XClarity Controller für Remote-Administration und Systemüberwachung. Die ThinkSystem-Plattform ist für Zuverlässigkeit konzipiert mit Error-Correcting-Code-Speicher, thermischen Überwachungssensoren und redundanten Kühllüftern. Diese Serverlösung eignet sich für Virtualisierungsumgebungen, Datenbankanwendungen und Cloud-Infrastruktur-Bereitstellungen, die konsistente Performance und Enterprise-Grade-Zuverlässigkeit erfordern.129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
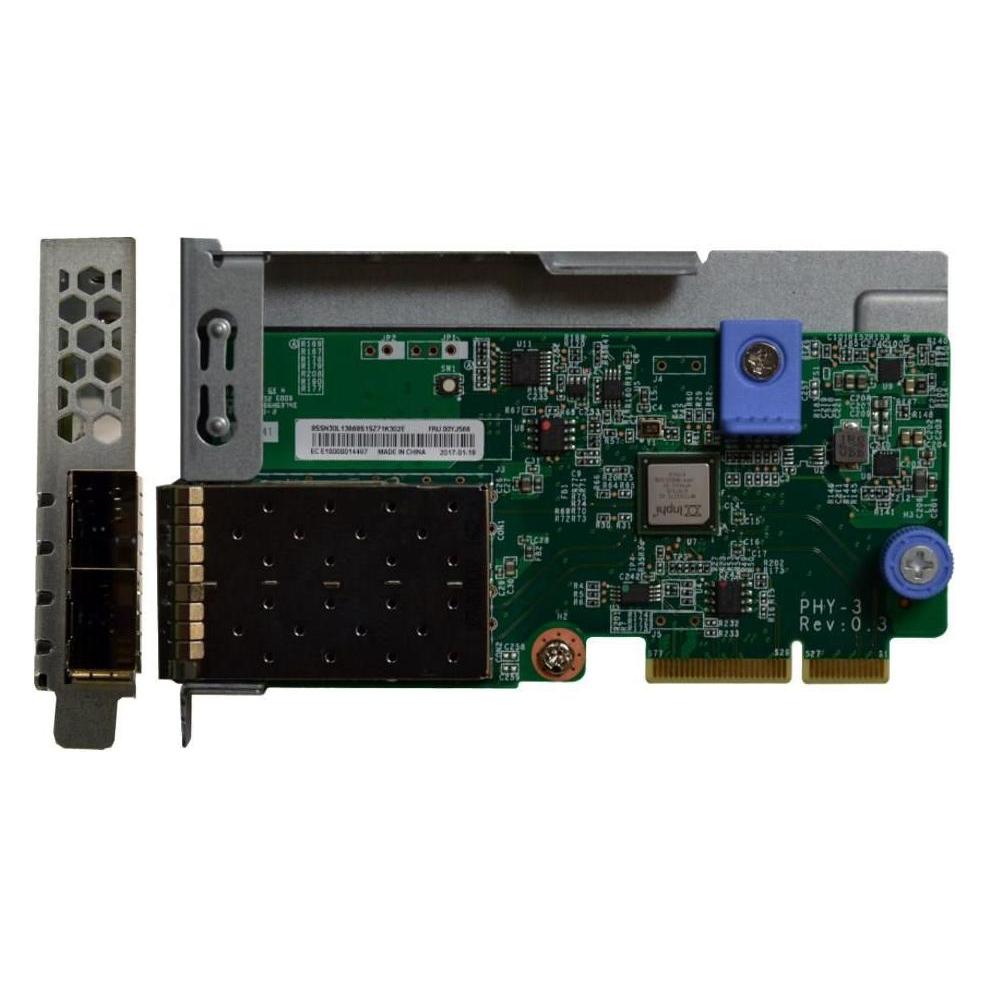
Lenovo DCG ThinkSystem (Ethernet), NetzwerkkarteDer Lenovo DCG ThinkSystem SN37A18686 ist eine professionelle Serverlösung für Unternehmensrechenzentren, die robuste Leistung und zuverlässigen Betrieb erfordern. Diese Serverplattform bietet fortschrittliche Verarbeitungskapazitäten mit Unterstützung für mehrere Prozessoren, umfangreiche Speichererweiterungsoptionen bis zu mehreren Terabyte und flexible Speicherkonfigurationen einschliesslich NVMe-, SAS- und SATA-Laufwerksschächten. Das Gehäusedesign optimiert Luftstrom und Wärmemanagement mit redundanten, im Betrieb austauschbaren Kühlungsventilatoren, die Betriebsstabilität auch unter kontinuierlicher Hochlast aufrechterhalten. Die Netzwerkkonnektivität umfasst mehrere Gigabit-Ethernet-Ports mit optionalen 10GbE- oder 25GbE-Upgrades, während integrierte Management-Controller umfassende Fernüberwachungs- und Administrationsfunktionen bereitstellen. Konstruiert mit Enterprise-Komponenten und für 24/7-Betrieb getestet, liefert dieses System konsistente Leistung für Virtualisierung, Datenbankanwendungen und geschäftskritische Workloads. Das rackmontierbare Design unterstützt Standard-19-Zoll-Rack-Installationen mit werkzeuglosem Wartungszugang für vereinfachte Servicebarkeit. Die Stromversorgungsoptionen umfassen redundante, im Betrieb austauschbare Einheiten mit hohen Wirkungsgraden für reduzierten Energieverbrauch in Rechenzentrumsbereitstellungen. Dieser Server repräsentiert Lenovos Engagement für die Bereitstellung zuverlässiger Infrastrukturlösungen für anspruchsvolle Rechenumgebungen, in denen Betriebszeit und Datenintegrität entscheidende Faktoren sind.177,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was sind äußere Quellenmerkmale (external features)?
Äußere Quellenmerkmale beziehen sich auf die äußeren Eigenschaften einer Quelle, die bei der Bewertung ihrer Glaubwürdigkeit und Zuverlässigkeit berücksichtigt werden können. Dazu gehören beispielsweise der Autor oder die Autorin der Quelle, der Veröffentlichungsort, das Erscheinungsjahr, der Verlag oder die Institution, die die Quelle veröffentlicht hat. Diese Merkmale können Hinweise darauf geben, wie vertrauenswürdig und aktuell die Informationen in der Quelle sind. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Lenovo-DCG-ThinkSystem-External:
-
Lenovo DCG ThinkSystem (SFP+), NetzwerkkarteDer Lenovo DCG ThinkSystem 01PE408 ist eine leistungsstarke Enterprise-Serverlösung für anspruchsvolle Rechenzentrumsumgebungen. Dieses Rack-Server-System verfügt über Intel Xeon Scalable Prozessoren mit Unterstützung für bis zu 28 Kernen pro Prozessor und bietet aussergewöhnliche Rechenleistung für intensive Workloads. Das System unterstützt bis zu 3 TB DDR4-Speicher über 24 DIMM-Steckplätze und gewährleistet robuste Performance für speicherintensive Anwendungen. Die Speicherkapazitäten umfassen Unterstützung für bis zu 24 hot-swappable 2,5-Zoll-Laufwerke mit mehreren RAID-Konfigurationen für Datenschutz. Die Netzwerkkonnektivität wird durch duale 10 GbE SFP+ Ports bereitgestellt mit optionalen Upgrade-Möglichkeiten auf 25 GbE oder 100 GbE Networking. Das Server-Gehäuse misst 447 mm in der Breite, 748 mm in der Tiefe und 43 mm in der Höhe und passt in standard 1U Rack-Konfigurationen. Die Energieeffizienz wird durch 80 PLUS Platinum zertifizierte Netzteile mit Hot-Swap-Redundanz optimiert. Management-Funktionen beinhalten den integrierten Lenovo XClarity Controller für Remote-Administration und Systemüberwachung. Die ThinkSystem-Plattform ist für Zuverlässigkeit konzipiert mit Error-Correcting-Code-Speicher, thermischen Überwachungssensoren und redundanten Kühllüftern. Diese Serverlösung eignet sich für Virtualisierungsumgebungen, Datenbankanwendungen und Cloud-Infrastruktur-Bereitstellungen, die konsistente Performance und Enterprise-Grade-Zuverlässigkeit erfordern.129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lenovo-DCG-ThinkSystem-External
-
Lenovo DCG ThinkSystem (Ethernet), NetzwerkkarteDer Lenovo DCG ThinkSystem SN37A18686 ist eine professionelle Serverlösung für Unternehmensrechenzentren, die robuste Leistung und zuverlässigen Betrieb erfordern. Diese Serverplattform bietet fortschrittliche Verarbeitungskapazitäten mit Unterstützung für mehrere Prozessoren, umfangreiche Speichererweiterungsoptionen bis zu mehreren Terabyte und flexible Speicherkonfigurationen einschliesslich NVMe-, SAS- und SATA-Laufwerksschächten. Das Gehäusedesign optimiert Luftstrom und Wärmemanagement mit redundanten, im Betrieb austauschbaren Kühlungsventilatoren, die Betriebsstabilität auch unter kontinuierlicher Hochlast aufrechterhalten. Die Netzwerkkonnektivität umfasst mehrere Gigabit-Ethernet-Ports mit optionalen 10GbE- oder 25GbE-Upgrades, während integrierte Management-Controller umfassende Fernüberwachungs- und Administrationsfunktionen bereitstellen. Konstruiert mit Enterprise-Komponenten und für 24/7-Betrieb getestet, liefert dieses System konsistente Leistung für Virtualisierung, Datenbankanwendungen und geschäftskritische Workloads. Das rackmontierbare Design unterstützt Standard-19-Zoll-Rack-Installationen mit werkzeuglosem Wartungszugang für vereinfachte Servicebarkeit. Die Stromversorgungsoptionen umfassen redundante, im Betrieb austauschbare Einheiten mit hohen Wirkungsgraden für reduzierten Energieverbrauch in Rechenzentrumsbereitstellungen. Dieser Server repräsentiert Lenovos Engagement für die Bereitstellung zuverlässiger Infrastrukturlösungen für anspruchsvolle Rechenumgebungen, in denen Betriebszeit und Datenintegrität entscheidende Faktoren sind.177,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenovo DCG ThinkSystem External USB DVD-RW Optical Disk Drive (DVD Brenner), Optisches Laufwerk, SchwarzDas Lenovo ThinkSystem External USB DVD-RW Optical Disk Drive ist ein externes optisches Laufwerk, das für die Verwendung mit verschiedenen Lenovo ThinkSystem Servern konzipiert wurde. Es bietet eine zuverlässige Lösung zum Lesen und Schreiben von DVD-RW-Medien über eine USB 2.0-Schnittstelle. Dieses Laufwerk ist ideal für Benutzer, die eine flexible und tragbare Möglichkeit benötigen, um Daten zu speichern oder zu übertragen. Mit seiner kompakten Bauweise und der einfachen Plug-and-Play-Funktionalität ist es sowohl für den professionellen als auch für den privaten Einsatz geeignet. Das Laufwerk ist in einem schlichten Schwarz gehalten und fügt sich nahtlos in jede Arbeitsumgebung ein. Es ist eine praktische Ergänzung für alle, die regelmässig mit optischen Medien arbeiten und eine effiziente Möglichkeit suchen, ihre Daten zu verwalten. - Kompatibel mit einer Vielzahl von Lenovo ThinkSystem Servern - Unterstützt DVD-RW Medienformate für vielseitige Nutzung - Einfache Verbindung über USB 2.0 für schnelle Datenübertragung - Kompakte und tragbare Bauweise für flexiblen Einsatz.126,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenovo DCG ThinkSystem (1.20 TB, 2.5"), FestplatteKurzinfo: Lenovo Festplatte mit 1,2 TB Kapazität, Hot-Swap, 2,5" (6,4 cm), SAS 12Gb/s, 10.000 U/min, geeignet für ThinkSystem DE2000H Hybrid, DE240S, DE4000F, DE4000H Hybrid, DE6000F, DE6000H Hybrid. Produktbeschreibung: Lenovo Festplatte mit 1,2 TB Kapazität, SAS 12Gb/s. Typ: Festplatte - Hot-Swap. Kapazität: 1,2 TB. Formfaktor: 2,5" (6,4 cm). Schnittstelle: SAS 12Gb/s. Datenübertragungsrate: 1,2 GBps. Spindelgeschwindigkeit: 10.000 U/min. Entwickelt für ThinkSystem DE2000H Hybrid 2U24 Chassis, 2U24 SFF Controller-Gehäuse, DE240S 2U24 Chassis, 2U24 SFF Erweiterungsgehäuse, DE4000F 2U24 Chassis, 2U24 SFF Controller-Gehäuse, DE4000H Hybrid 2U24 Chassis, 2U24 SFF, 2U24 SFF Controller-Gehäuse, DE6000F 2U24 Chassis, 2U24 SFF Controller-Gehäuse, DE6000H Hybrid 2U24 Chassis, 2U24 SFF Controller-Gehäuse. Ausführliche Details: Allgemein: Gerätetyp: Festplatte - Hot-Swap. Kapazität: 1,2 TB. Formfaktor: 2,5" (6,4 cm). Schnittstelle: SAS 12Gb/s. Leistung: Übertragungsrate Laufwerk: 1,2 GBps (extern). Spindelgeschwindigkeit: 10.000 U/min. Erweiterung und Konnektivität: Schnittstellen: 1 x SAS 12 Gb/s. Kompatibles Schaltfeld: 2,5" (6,4 cm). Informationen zur Kompatibilität: Entwickelt für Lenovo ThinkSystem DE2000H Hybrid 2U24 Chassis, 2U24 SFF Controller-Gehäuse, Lenovo ThinkSystem DE240S 2U24 Chassis, 2U24 SFF Erweiterungsgehäuse, Lenovo ThinkSystem DE4000F 2U24 Chassis, 2U24 SFF Controller-Gehäuse, Lenovo ThinkSystem DE4000H Hybrid 2U24 Chassis, 2U24 SFF, 2U24 SFF Controller-Gehäuse, Lenovo ThinkSystem DE6000F 2U24 Chassis, 2U24 SFF Controller-Gehäuse, Lenovo ThinkSystem DE6000H Hybrid 2U24 Chassis, 2U24 SFF Controller-Gehäuse.472,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind äußere Quellenmerkmale (external features)?
Äußere Quellenmerkmale beziehen sich auf die äußeren Eigenschaften einer Quelle, die bei der Bewertung ihrer Glaubwürdigkeit und Zuverlässigkeit berücksichtigt werden können. Dazu gehören beispielsweise der Autor oder die Autorin der Quelle, der Veröffentlichungsort, das Erscheinungsjahr, der Verlag oder die Institution, die die Quelle veröffentlicht hat. Diese Merkmale können Hinweise darauf geben, wie vertrauenswürdig und aktuell die Informationen in der Quelle sind. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.