Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Leopold-Vienna-Het-geheim
Top-Angebote
Produkte zum Begriff Leopold-Vienna-Het-geheim:
-
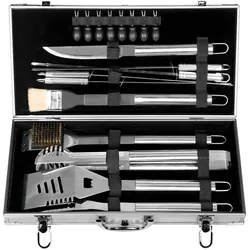
Leopold Vienna, Grillbesteck, GrillbesteckMit diesem 18-teiligen robusten Aluminium-Grillkoffer haben Sie stets die benötigten Bestecke aus Edelstahl für Ihre Arbeit als Grillmeister zur Hand. Neben Grillzange, Wender, Vorlegegabel und Fleischmesser ist auch ein Silikonpinsel im Set enthalten, mit dem Sie Marinaden auf das Fleisch auftragen oder den Grillrost mit Öl bestreichen können. Nach der Zubereitung aller Speisen unterstützt Sie die Reinigungsbürste mit Schaber beim Entfernen der Rückstände vom Grill. Vier Schaschlikspiesse und acht Maiskolbenhalter runden die Ausstattung ab. Alle Teile finden übersichtlich angeordnet im Transportkoffer ihren Platz.62,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wat is het commentaar in het Nederlands?
Het commentaar is de mondelinge of schriftelijke reactie of mening op een bepaald onderwerp of gebeurtenis. Het kan worden gegeven door een persoon, bijvoorbeeld in een discussie of op social media, of het kan worden geschreven door een journalist of expert in een artikel of recensie. Het commentaar kan positief, negatief of neutraal zijn en kan dienen om informatie te geven, een standpunt te verdedigen of een discussie aan te wakkeren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Warum heißt es Vienna?
Es wird angenommen, dass der Name "Vienna" vom lateinischen Wort "Vindobona" abgeleitet ist, das möglicherweise eine Kombination aus dem keltischen Wort für "weiß" und dem lateinischen Wort für "Basis" oder "Lager" ist. Vindobona war der antike Name für die römische Siedlung, die sich an der Stelle des heutigen Wien befand. Im Laufe der Zeit wurde der Name zu "Wien" oder "Vienna" abgekürzt. Der Name "Vienna" wird heute international verwendet, um auf die Hauptstadt Österreichs zu verweisen und ist in vielen Sprachen bekannt. Letztendlich bleibt die genaue Herkunft des Namens "Vienna" jedoch eine Frage der historischen Spekulation. **
Top-Angebote
Produkte zum Begriff Leopold-Vienna-Het-geheim:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wat is het commentaar in het Nederlands?
Het commentaar is de mondelinge of schriftelijke reactie of mening op een bepaald onderwerp of gebeurtenis. Het kan worden gegeven door een persoon, bijvoorbeeld in een discussie of op social media, of het kan worden geschreven door een journalist of expert in een artikel of recensie. Het commentaar kan positief, negatief of neutraal zijn en kan dienen om informatie te geven, een standpunt te verdedigen of een discussie aan te wakkeren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Leopold-Vienna-Het-geheim
-
Leopold Vienna, Grillbesteck, GrillbesteckMit diesem 18-teiligen robusten Aluminium-Grillkoffer haben Sie stets die benötigten Bestecke aus Edelstahl für Ihre Arbeit als Grillmeister zur Hand. Neben Grillzange, Wender, Vorlegegabel und Fleischmesser ist auch ein Silikonpinsel im Set enthalten, mit dem Sie Marinaden auf das Fleisch auftragen oder den Grillrost mit Öl bestreichen können. Nach der Zubereitung aller Speisen unterstützt Sie die Reinigungsbürste mit Schaber beim Entfernen der Rückstände vom Grill. Vier Schaschlikspiesse und acht Maiskolbenhalter runden die Ausstattung ab. Alle Teile finden übersichtlich angeordnet im Transportkoffer ihren Platz.62,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum heißt es Vienna?
Es wird angenommen, dass der Name "Vienna" vom lateinischen Wort "Vindobona" abgeleitet ist, das möglicherweise eine Kombination aus dem keltischen Wort für "weiß" und dem lateinischen Wort für "Basis" oder "Lager" ist. Vindobona war der antike Name für die römische Siedlung, die sich an der Stelle des heutigen Wien befand. Im Laufe der Zeit wurde der Name zu "Wien" oder "Vienna" abgekürzt. Der Name "Vienna" wird heute international verwendet, um auf die Hauptstadt Österreichs zu verweisen und ist in vielen Sprachen bekannt. Letztendlich bleibt die genaue Herkunft des Namens "Vienna" jedoch eine Frage der historischen Spekulation. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.