Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Let-s-play-Guitar
Top-Angebote
Produkte zum Begriff Let-s-play-Guitar:
-
Let/'s Play, Fachbücher von Christiane Nill, Henriod LionelDas Buch "Let's Play" von Lionel Henriod und Christiane Nill bietet eine innovative Perspektive auf die Kreativität der Schweiz. Es stellt die kulturelle Vielfalt des Landes dar und lädt Designer, Architekten und Künstler ein, ihr kreatives Potenzial spielerisch zu entfalten. Durch einen einzigartigen Baukasten aus Holzbausteinen können die Teilnehmenden Kleinskulpturen kreieren, die anschliessend zusammen mit den Schöpfer*innen in einem Diptychon festgehalten werden. Dieses Konzept fördert nicht nur die Kreativität, sondern bietet auch einen Ausbruch aus dem Alltag und regt dazu an, die eigene Vorstellungskraft zu erkunden. In einer Zeit, in der Unsicherheit vorherrscht, ist das Spiel ein wertvoller Ansatz, um die Freude am kreativen Schaffen zu betonen und die verschiedenen kreativen Strömungen der Schweiz zu feiern.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Guitar Play-Along, SachbücherDie Guitar Play-Along-Serie hilft dir, deine Lieblingssongs schnell und einfach zu spielen. Folge einfach dem Tab, höre die CD, um zu hören, wie die Gitarre klingen sollte, und spiele dann mit der separaten, klangähnlichen Begleitung mit.28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Was bedeutet "Let go and let God"?
"Let go and let God" ist ein Spruch, der oft in spirituellen oder religiösen Kontexten verwendet wird. Er bedeutet, dass man seine Kontrolle oder Sorgen loslassen und stattdessen auf den Glauben an Gott vertrauen soll. Es geht darum, die Dinge, die außerhalb unserer Kontrolle liegen, in Gottes Hände zu legen und auf seine Führung zu vertrauen. **
Top-Angebote
Produkte zum Begriff Let-s-play-Guitar:
-
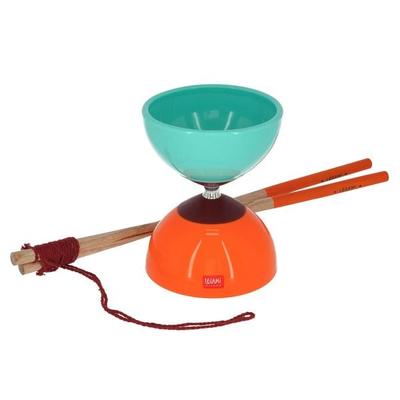
Legami Diabolo - Let´s PlayEntdecke Die Jonglierkunst Der Antike Wieder! Mit Dem Spiel Diabolo Von Legami! Lass Dein Diabolo Über Die Schnur Sausen, Indem Du Es Mit Den Holzstäben Leitest Oder Lass Es Hüpfen, Indem Du Im Richtigen Moment Das Handgelenk Bewegst: Spaß Ist...15,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Legami Jonglierbälle - Let´s PlayDer Wow-effekt Ist Garantiert: Mit Den Jonglierkugeln Von Legami Wirst Du Alle Zum Staunen Bringen! Mit Dem Zirzensischsten Aller Hobbys Wirst Du Immer Wieder Neue Tricks Entdecken, Während Du Dich Selbst In Immer Atemberaubenderen...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Let/'s Play, Fachbücher von Christiane Nill, Henriod LionelDas Buch "Let's Play" von Lionel Henriod und Christiane Nill bietet eine innovative Perspektive auf die Kreativität der Schweiz. Es stellt die kulturelle Vielfalt des Landes dar und lädt Designer, Architekten und Künstler ein, ihr kreatives Potenzial spielerisch zu entfalten. Durch einen einzigartigen Baukasten aus Holzbausteinen können die Teilnehmenden Kleinskulpturen kreieren, die anschliessend zusammen mit den Schöpfer*innen in einem Diptychon festgehalten werden. Dieses Konzept fördert nicht nur die Kreativität, sondern bietet auch einen Ausbruch aus dem Alltag und regt dazu an, die eigene Vorstellungskraft zu erkunden. In einer Zeit, in der Unsicherheit vorherrscht, ist das Spiel ein wertvoller Ansatz, um die Freude am kreativen Schaffen zu betonen und die verschiedenen kreativen Strömungen der Schweiz zu feiern.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Let-s-play-Guitar
-
Guitar Play-Along, SachbücherDie Guitar Play-Along-Serie hilft dir, deine Lieblingssongs schnell und einfach zu spielen. Folge einfach dem Tab, höre die CD, um zu hören, wie die Gitarre klingen sollte, und spiele dann mit der separaten, klangähnlichen Begleitung mit.28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Edition Dux Play Guitar JuniorEdition Dux Play Guitar Junior mit Schildi: Gitarrenschule für Kinder ab 6 Jahren, von Michael Langer und Ferdinand Neges, in Standardnotation, ISBN 9783868492644, ISMN 9790500174066, D3507, 23 x 30 cm, 96 Seiten, Spiralbindung, inkl. Download zu Demoaufnahmen, in deutscher Sprache22,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Edition Dux Play Guitar SpielbuchEdition Dux Play Guitar Spielbuch: 74 Stücke begleitend zu den Gitarrenschulen, von Michael Langer und Ferdinand Neges, in Standardnotation, leichter Schwierigkeitsgrad, ISBN 9783868492651, ISMN 9790500174196, D 3508, 23 x 30 cm, Spiralbindung, 80 Seiten, inkl. Download mit Demo- und Play-Along-Versionen21,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Was bedeutet "Let go and let God"?
"Let go and let God" ist ein Spruch, der oft in spirituellen oder religiösen Kontexten verwendet wird. Er bedeutet, dass man seine Kontrolle oder Sorgen loslassen und stattdessen auf den Glauben an Gott vertrauen soll. Es geht darum, die Dinge, die außerhalb unserer Kontrolle liegen, in Gottes Hände zu legen und auf seine Führung zu vertrauen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.