Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Letters-to-Santa-49g
Top-Angebote
Produkte zum Begriff Letters-to-Santa-49g:
-
Letters of NoteLetters of Note , Correspondence Deserving of a Wider Audience , > , Ausgabe: Main, Erscheinungsjahr: 20211028, Produktform: Leinen, Beilage: Print PDF, Redaktion: Usher, Shaun, Auflage/Ausgabe: Main, Themenüberschrift: HISTORY / Social History, Fachschema: Briefwechsel~Englische Bücher / Brief, Tagebuch~Geschichte / Einführung, Gesamtdarstellung, Überblick, Fachkategorie: Geschichte allgemein und Weltgeschichte~Tagebücher, Briefe, Notizbücher, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 191, Höhe: 37, Gewicht: 1179, Produktform: Gebunden, Genre: Importe,30,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Letters to My Future SelfA 2015 Oprah's Favorite Things Pick Write Now, Read Later, Treasure Forever: Keep In Touch With Your Past, Present, And Future Selves With This Collection Of Twelve Letters. Letters To My Future Self Is A Journey Into The Future That Becomes A...16,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Alfresco Afternoon 49gDie Sonnenstrahlen erwärmen unsere Gemüter. Mit einer frischen Limonade geht es hinaus ins Grüne. Umgeben von Wildblumen, Wacholder und Nektarinen wird der Tag genossen. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Frische Luft, EukalyptusHerznote: Nektarinenblüte, aromatischer WacholdeBasisnote: Konifere, holzige Noten3,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Kannst du bitte eine Zusammenfassung von "Crooked Letters, Crooked Letters" geben?
"Crooked Letters, Crooked Letters" ist ein Roman von Tom Franklin, der in den 1970er Jahren im ländlichen Mississippi spielt. Die Geschichte dreht sich um die Freundschaft zwischen Larry Ott, einem Außenseiter und Sonderling, und Silas Jones, einem schwarzen Polizisten. Als ein Mädchen in ihrer Heimatstadt verschwindet, gerät Larry in Verdacht und die Freundschaft zwischen den beiden wird auf die Probe gestellt. Der Roman erforscht Themen wie Rassismus, Vorurteile und die Auswirkungen von Geheimnissen auf das Leben der Charaktere. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Letters-to-Santa-49g:
-
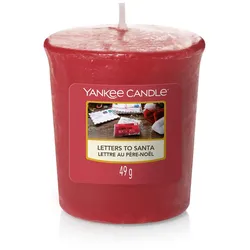
Letters to Santa 49gDieser Brauch ist schon viele viele Jahre alt: Kurz vor Weihnachten, in der Adventszeit schreibt man seine Wünsche an den Weihnachtsmann auf ein bunten Blatt Papier, steckt dieses in einen wundervoll verzierten Umschlag und adressiert ihn zum Nordpol, in der Hoffnung, daß die Wünsche erfüllt werden. Noten von papierartigem Holz und Amber werden durch zuckrige Moschusdüfte versüßt und erinnern an die Aufregung, die Jung und Alt beim Verfassen ihrer Briefe an den Weihnachtsmann verspüren. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Warmer Zimt, Sonnenschein, ZitronendropsHerznote: Solar Akkord, Kokosnuss, Sandelholz, zuckriger MoschusBasisnote: Amber, Praline, handgeschriebene Briefe3,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
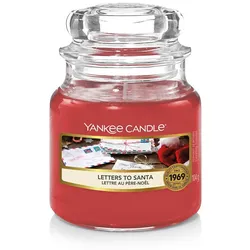
Letters to Santa 104gDieser Brauch ist schon viele viele Jahre alt: Kurz vor Weihnachten, in der Adventszeit schreibt man seine Wünsche an den Weihnachtsmann auf ein bunten Blatt Papier, steckt dieses in einen wundervoll verzierten Umschlag und adressiert ihn zum Nordpol, in der Hoffnung, daß die Wünsche erfüllt werden. Noten von papierartigem Holz und Amber werden durch zuckrige Moschusdüfte versüßt und erinnern an die Aufregung, die Jung und Alt beim Verfassen ihrer Briefe an den Weihnachtsmann verspüren. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Warmer Zimt, Sonnenschein, ZitronendropsHerznote: Solar Akkord, Kokosnuss, Sandelholz, zuckriger MoschusBasisnote: Amber, Praline, handgeschriebene Briefe Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.11,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Letters of NoteLetters of Note , Correspondence Deserving of a Wider Audience , > , Ausgabe: Main, Erscheinungsjahr: 20211028, Produktform: Leinen, Beilage: Print PDF, Redaktion: Usher, Shaun, Auflage/Ausgabe: Main, Themenüberschrift: HISTORY / Social History, Fachschema: Briefwechsel~Englische Bücher / Brief, Tagebuch~Geschichte / Einführung, Gesamtdarstellung, Überblick, Fachkategorie: Geschichte allgemein und Weltgeschichte~Tagebücher, Briefe, Notizbücher, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 191, Höhe: 37, Gewicht: 1179, Produktform: Gebunden, Genre: Importe,30,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Kannst du bitte eine Zusammenfassung von "Crooked Letters, Crooked Letters" geben?
"Crooked Letters, Crooked Letters" ist ein Roman von Tom Franklin, der in den 1970er Jahren im ländlichen Mississippi spielt. Die Geschichte dreht sich um die Freundschaft zwischen Larry Ott, einem Außenseiter und Sonderling, und Silas Jones, einem schwarzen Polizisten. Als ein Mädchen in ihrer Heimatstadt verschwindet, gerät Larry in Verdacht und die Freundschaft zwischen den beiden wird auf die Probe gestellt. Der Roman erforscht Themen wie Rassismus, Vorurteile und die Auswirkungen von Geheimnissen auf das Leben der Charaktere. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Letters-to-Santa-49g
-
Letters to My Future SelfA 2015 Oprah's Favorite Things Pick Write Now, Read Later, Treasure Forever: Keep In Touch With Your Past, Present, And Future Selves With This Collection Of Twelve Letters. Letters To My Future Self Is A Journey Into The Future That Becomes A...16,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Alfresco Afternoon 49gDie Sonnenstrahlen erwärmen unsere Gemüter. Mit einer frischen Limonade geht es hinaus ins Grüne. Umgeben von Wildblumen, Wacholder und Nektarinen wird der Tag genossen. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Frische Luft, EukalyptusHerznote: Nektarinenblüte, aromatischer WacholdeBasisnote: Konifere, holzige Noten3,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Snowflake Kisses 49gDie Schneeflocke: Wunderschön, filligran und zerbrechlich. Sie glitzert im Sonnenlicht in vielen verschiedenen Farben, doch diese Pracht hält leider nicht ewig an. Erinnern Sie sich an das Gefühl, wenn eine große Schneeflocke auf Ihre Nase fällt. Dieser eisige und zarte Kuss ist etwas ganz Besonderes. Erleben Sie den kalten Kuss der Schneeflocke mit einem zarten und leicht süsslich-fruchtigen und pudrigen Duft aus Pfirsichnektar, Erdbeere und Himbeere, welche mit Veilchen sowie Rose kombiniert werden. Diese Duftnoten verwöhnen Sie: Kopfnote: Pfirsichnektar, Erdbeere, HimbeereHerzonte: Veilchen, Iriswurzel, RoseBasisnote: pudrige Noten, Sandelholz, weißer Moschus Dieser Artikel kann in der Optik von dem abgebildeten Produkt abweichen.3,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Shea Butter 49gGenießen und Entspannung mit Shea Butter für die Seele - Das Verwöhnaroma der cremigen Sheabutter verfeinert mit dem dezenten Duft feiner Obstblüten. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Orange, Bergamotte, gemischte BeerenHerznote: Vanille-Orchidee, Jasmin, Shea-CremeBasisnote: Weißer Moschus, Vanillezucker, Guajakholz3,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.