Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
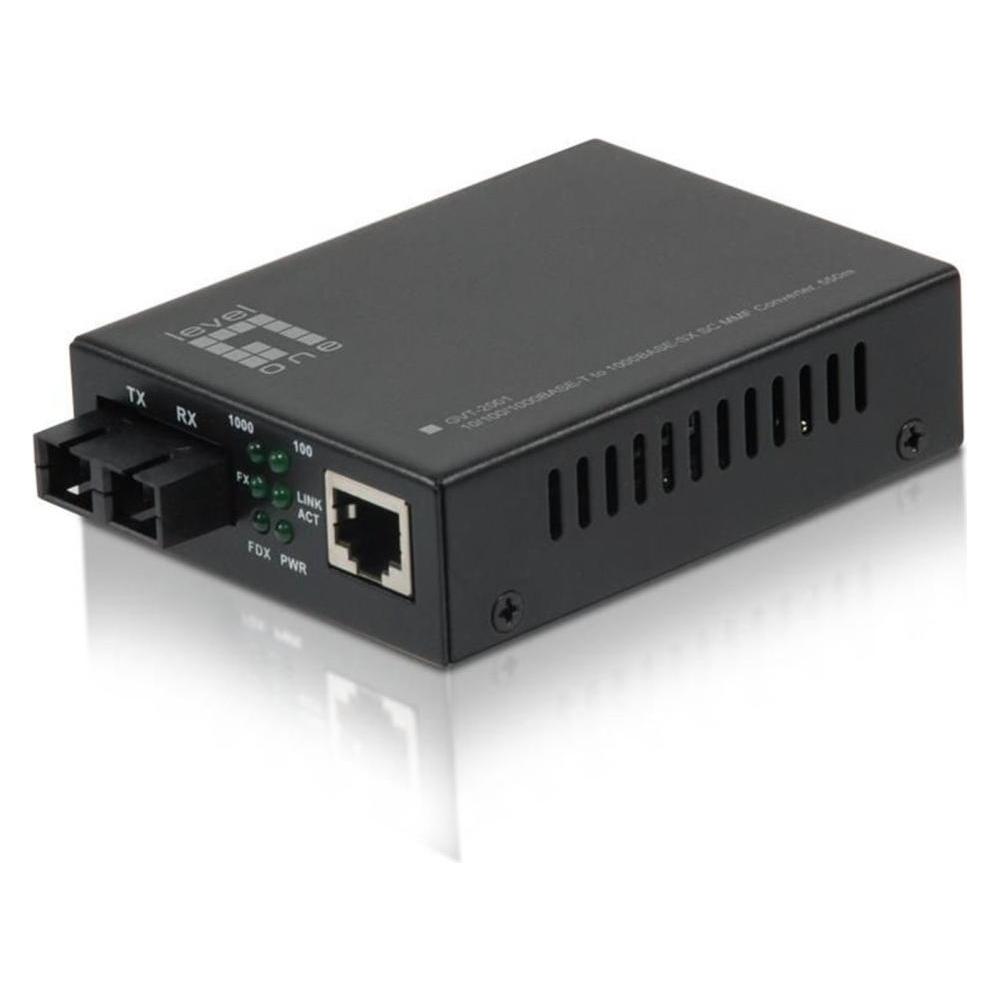
Ähnliche Suchbegriffe für LevelOne-Converter-GVT-2001
Top-Angebote
Produkte zum Begriff LevelOne-Converter-GVT-2001:
-
LevelOne Media Konverter GVT-2012 >SFP PoE, Data ConverterDer LevelOne GVT-2012 ist ein einzelner, Endspan IEEE 802.3at Hochleistungs-Über-Ethernet-Konverter. Er ist mit einem Gigabit SFP-Port für universelle Glasfaseranbindung ausgestattet. Dieses Gerät wurde speziell entwickelt, um der wachsenden Nachfrage nach höherer Leistung gerecht zu werden, die von Netzwerkgeräten wie PTZ-Netzwerkkameras, PTZ-Speed-Dome-Kameras, farbigen Touchscreen-VoIP-Telefonen, Multi-Channel WLAN-Zugangspunkten und anderen Netzwerkgeräten benötigt wird, die eine höhere Leistung für den normalen Betrieb erfordern. Der GVT-2012 ist eine ideale Lösung, um Daten und Strom direkt über die RJ45-Port-Schnittstelle an Netzwerkgeräte zu liefern, wodurch die Notwendigkeit zusätzlicher Steckdosen und elektrischer Verkabelungen entfällt.88,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne GVT-2002 Netzwerk Medienkonverter 1310 nm Einzelmodus, Data ConverterDer GVT-2002 SMF SC Medienkonverter ist in der Lage, Netzwerksignale zwischen kupfer- und glasfaserbasierten Netzwerken zu konvertieren. Der Konverter bietet einen 10/100/1000Base-T RJ-45-Port, unterstützt die Verbindung im Vollduplex- und Halbduplexmodus und verfügt über eine automatische Erkennung für 10Base-T, 100Base-TX und 1000Base-T. Bei Verwendung im Single-Mode mit Glasfaserkabeln kann er die Reichweite eines Netzwerks auf bis zu 20 km erweitern. Das Gerät umfasst integrierte DIP-Schalter für eine einfache Konfiguration des Konverters und funktioniert mit Smart LFP (Link Fault Pass-through), wodurch der Konverter sowohl die Glasfaser- als auch die Kupferports auf Signalverlust überwachen kann, sowie im Cut-Through- und Smart-Pass-Through-Modus. Der GVT-2002 arbeitet bei Temperaturen von -10° bis 55° Celsius. Er kann als eigenständige Einheit oder als Einschubmodul für das CHV-2000 19”-Konverterrack verwendet werden, das Platz für bis zu 14 Einheiten bietet und sich ideal für den Einsatz in einem zentralen Verkabelungssschrank eignet.73,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne Konverter GVT-2003 10/100/1000T> IEEE 802.3x Flow, Data ConverterDer Medienkonverter GVT-2003 SMF ST kann Netzwerksignale zwischen kupfer- und glasfaserbasierten Netzwerken konvertieren. Der Konverter ist mit einem 10/100/1000Base-T-RJ-45-Port ausgestattet, unterstützt Vollduplex- und Halbduplex-Switch-Konnektivität und automatische 10Base-T-, 100Base-TX- und 1000Base-T-Erkennung. Bei Einsatz im Singlemode mit Glasfaserverkabelung kann die Netzwerkreichweite auf bis zu 20 km erweitert werden. Das Gerät besitzt integrierte Dip-Schalter zur einfachen Konverterkonfiguration, basiert auf dem intelligenten LFP (Link Fault Pass-through), wodurch der Konverter sowohl Glasfaser- als auch Kupferanschlüsse bezüglich Signalverlust überwachen kann, Cut-through- und Smart-Pass-through-Modus überwachen. Der GVT-2003 kann bei Temperaturen von -10 ° bis 55 ° Celsius arbeiten. Der Konverter kann als autonomes System oder als Einsteckmodul im CHV-2000 19-Zoll-Konverter-Rack genutzt werden, das bis zu 14 Geräte zur Nutzung in einem zentralen Verteilerschrank aufnehmen kann.77,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff LevelOne-Converter-GVT-2001:
-
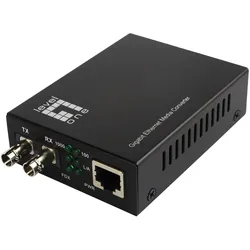
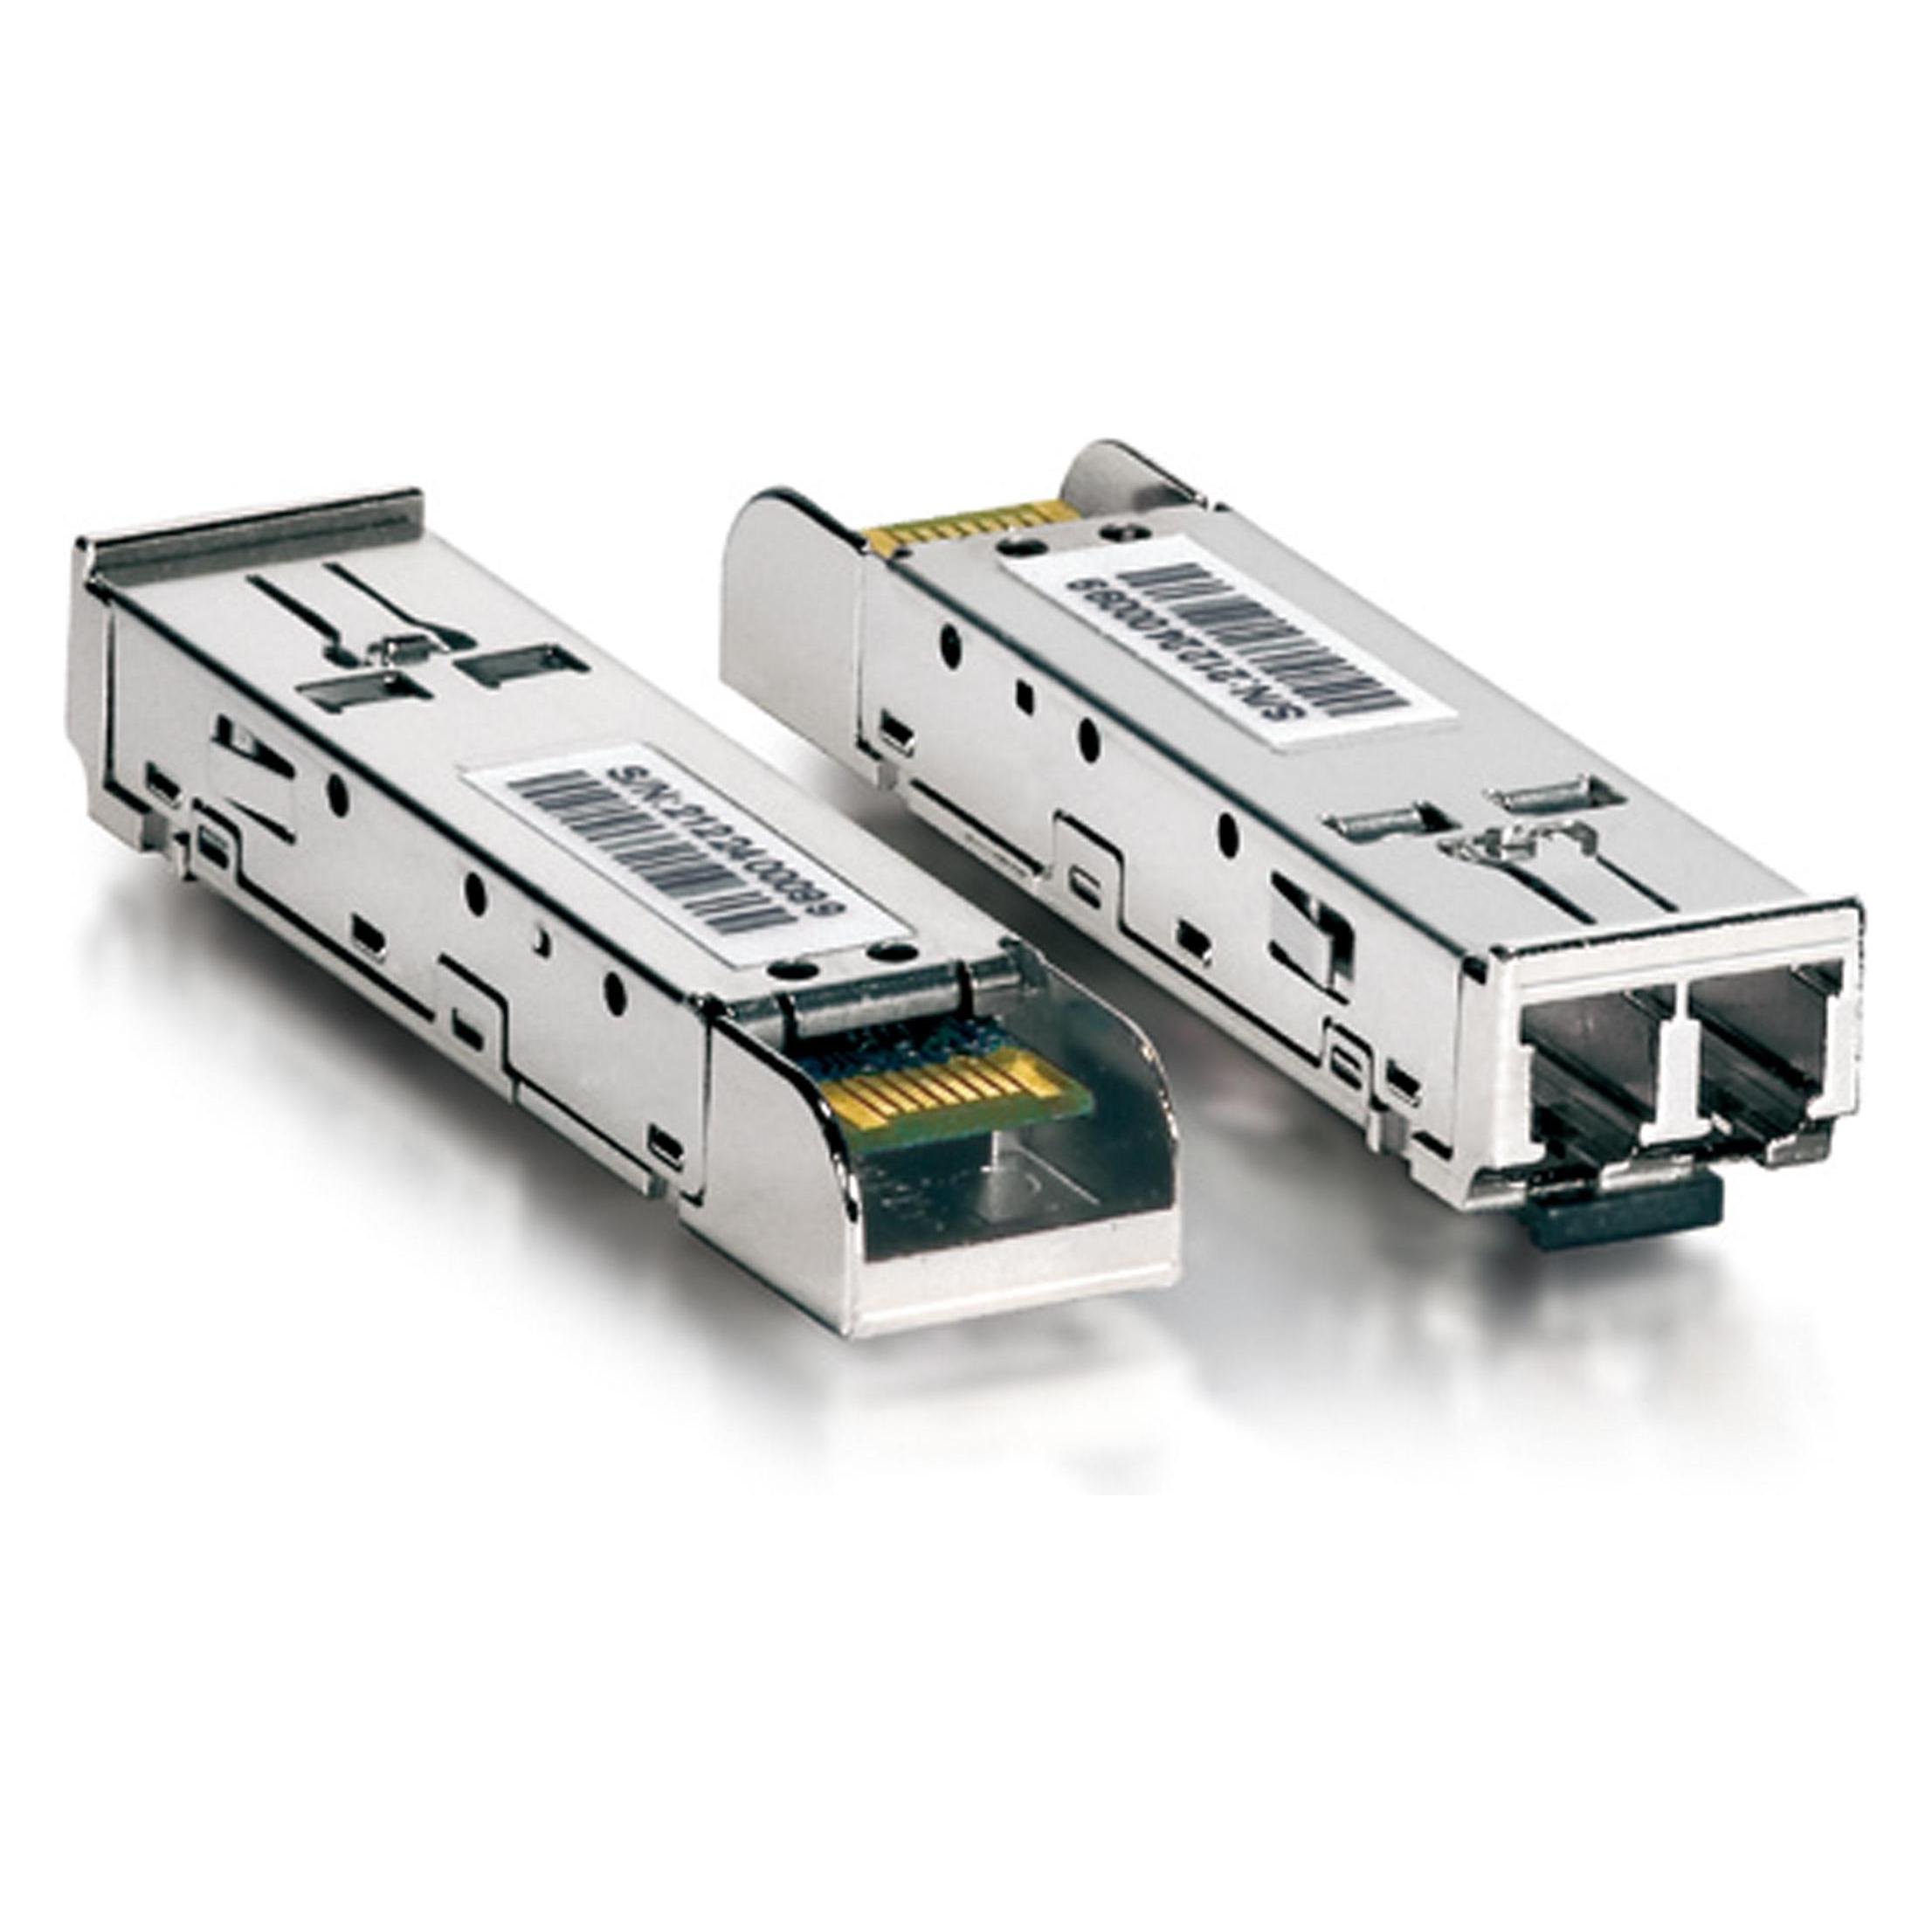
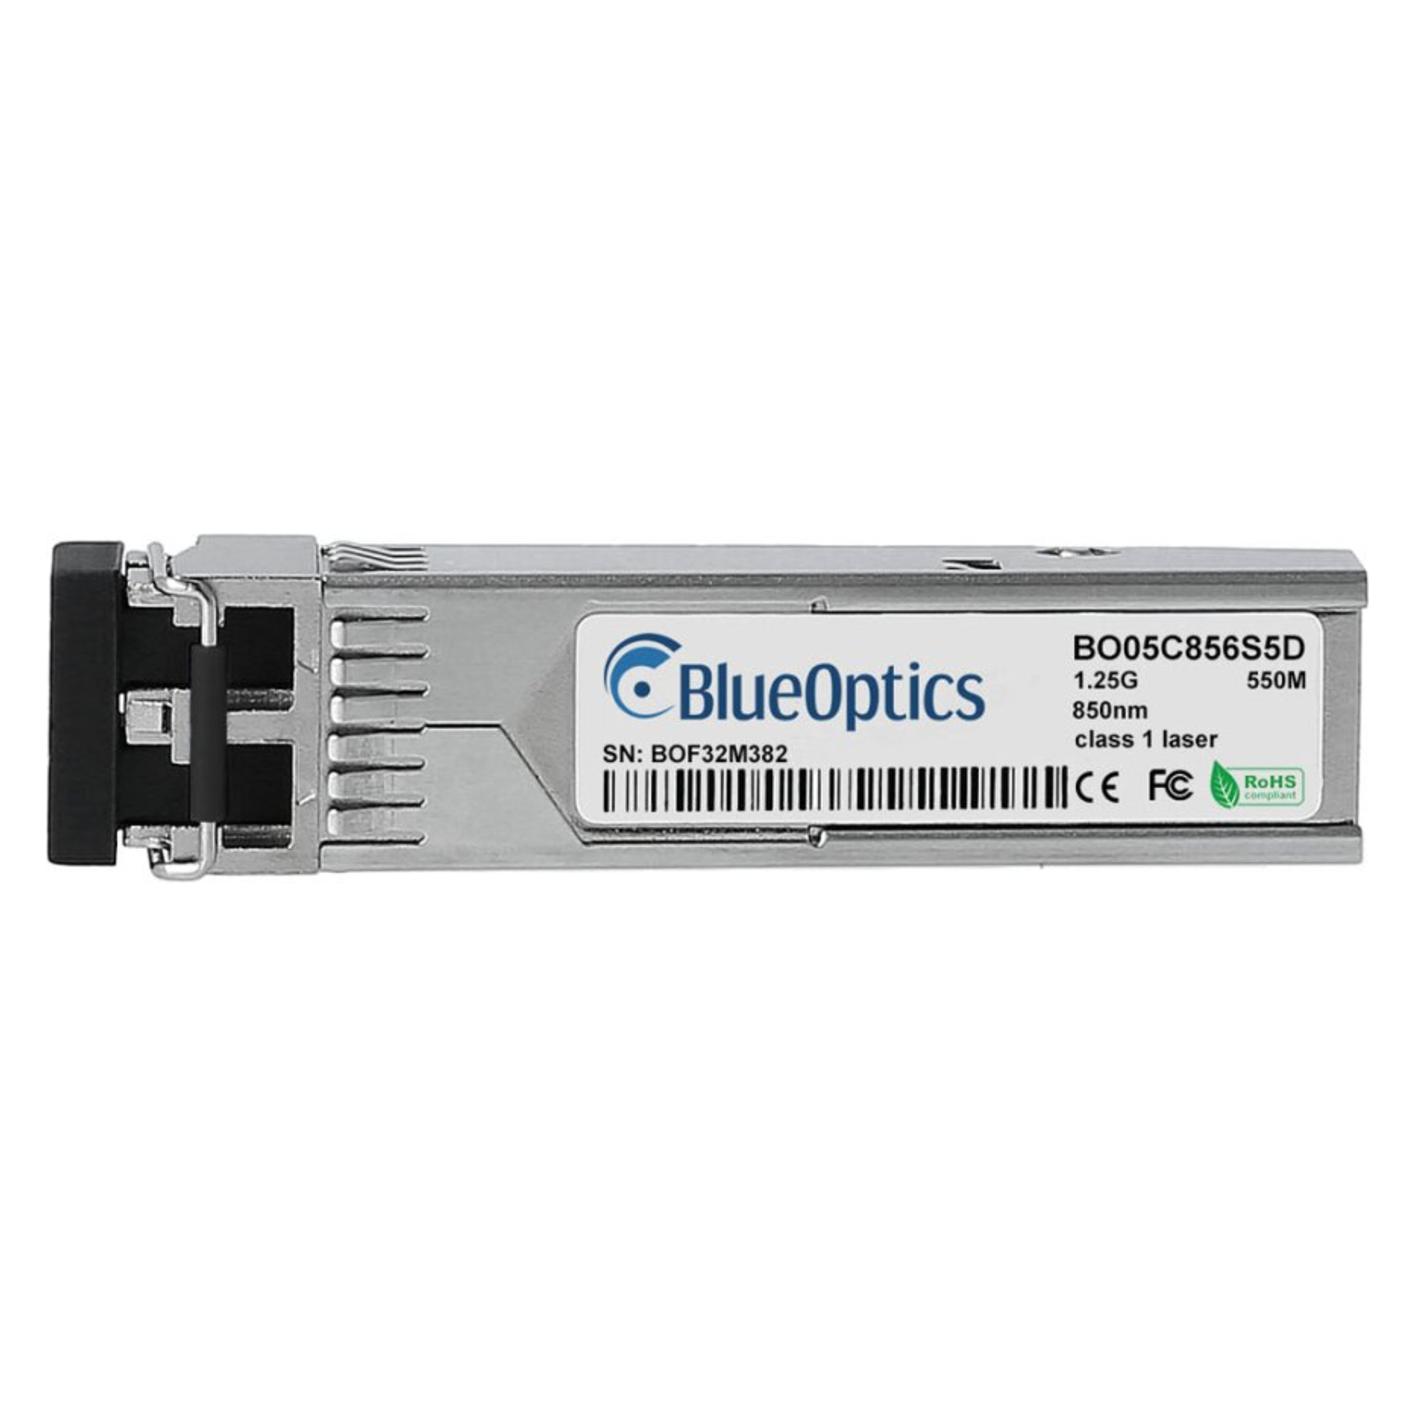
LevelOne GVT-2001: Media Konverter RJ45-SC, Data ConverterDer LevelOne GVT-2001 Medienkonverter ist eine leistungsstarke Lösung zur Konvertierung von Netzwerksignalen zwischen kupfer- und glasfaserbasierten Netzwerken. Er unterstützt die Übertragung von 10/100/1000BASE-T zu 1000BASE-SX über eine Multi-Mode-Glasfaserverbindung mit einer Reichweite von bis zu 550 Metern. Der Konverter ist mit einem RJ-45-Port ausgestattet und ermöglicht sowohl Vollduplex- als auch Halbduplex-Konnektivität. Dank der integrierten Link Fault Pass-through (LFP) Technologie wird eine zuverlässige Datenübertragung gewährleistet, indem Signalverluste sowohl bei Glasfaser- als auch bei Kupferanschlüssen überwacht werden. Der GVT-2001 ist für den Einsatz in kleinen und mittleren Unternehmen sowie im Heimnetzwerk konzipiert und bietet eine einfache Konfiguration über integrierte Dip-Schalter. Mit einem breiten Betriebstemperaturbereich von -10 °C bis 55 °C ist der Konverter vielseitig einsetzbar und eignet sich für verschiedene Umgebungen. - Unterstützt 10/100/1000BASE-T zu 1000BASE-SX Konvertierung - Reichweite von bis zu 550 m über Multi-Mode-Glasfaser - Integrierte Link Fault Pass-through (LFP) Technologie - Einfache Konfiguration über integrierte Dip-Schalter - Betriebstemperaturbereich von -10 °C bis 55 °C.78,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne Media Konverter GVT-2012 >SFP PoE, Data ConverterDer LevelOne GVT-2012 ist ein einzelner, Endspan IEEE 802.3at Hochleistungs-Über-Ethernet-Konverter. Er ist mit einem Gigabit SFP-Port für universelle Glasfaseranbindung ausgestattet. Dieses Gerät wurde speziell entwickelt, um der wachsenden Nachfrage nach höherer Leistung gerecht zu werden, die von Netzwerkgeräten wie PTZ-Netzwerkkameras, PTZ-Speed-Dome-Kameras, farbigen Touchscreen-VoIP-Telefonen, Multi-Channel WLAN-Zugangspunkten und anderen Netzwerkgeräten benötigt wird, die eine höhere Leistung für den normalen Betrieb erfordern. Der GVT-2012 ist eine ideale Lösung, um Daten und Strom direkt über die RJ45-Port-Schnittstelle an Netzwerkgeräte zu liefern, wodurch die Notwendigkeit zusätzlicher Steckdosen und elektrischer Verkabelungen entfällt.88,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne GVT-2002 Netzwerk Medienkonverter 1310 nm Einzelmodus, Data ConverterDer GVT-2002 SMF SC Medienkonverter ist in der Lage, Netzwerksignale zwischen kupfer- und glasfaserbasierten Netzwerken zu konvertieren. Der Konverter bietet einen 10/100/1000Base-T RJ-45-Port, unterstützt die Verbindung im Vollduplex- und Halbduplexmodus und verfügt über eine automatische Erkennung für 10Base-T, 100Base-TX und 1000Base-T. Bei Verwendung im Single-Mode mit Glasfaserkabeln kann er die Reichweite eines Netzwerks auf bis zu 20 km erweitern. Das Gerät umfasst integrierte DIP-Schalter für eine einfache Konfiguration des Konverters und funktioniert mit Smart LFP (Link Fault Pass-through), wodurch der Konverter sowohl die Glasfaser- als auch die Kupferports auf Signalverlust überwachen kann, sowie im Cut-Through- und Smart-Pass-Through-Modus. Der GVT-2002 arbeitet bei Temperaturen von -10° bis 55° Celsius. Er kann als eigenständige Einheit oder als Einschubmodul für das CHV-2000 19”-Konverterrack verwendet werden, das Platz für bis zu 14 Einheiten bietet und sich ideal für den Einsatz in einem zentralen Verkabelungssschrank eignet.73,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LevelOne-Converter-GVT-2001
-
LevelOne Konverter GVT-2003 10/100/1000T> IEEE 802.3x Flow, Data ConverterDer Medienkonverter GVT-2003 SMF ST kann Netzwerksignale zwischen kupfer- und glasfaserbasierten Netzwerken konvertieren. Der Konverter ist mit einem 10/100/1000Base-T-RJ-45-Port ausgestattet, unterstützt Vollduplex- und Halbduplex-Switch-Konnektivität und automatische 10Base-T-, 100Base-TX- und 1000Base-T-Erkennung. Bei Einsatz im Singlemode mit Glasfaserverkabelung kann die Netzwerkreichweite auf bis zu 20 km erweitert werden. Das Gerät besitzt integrierte Dip-Schalter zur einfachen Konverterkonfiguration, basiert auf dem intelligenten LFP (Link Fault Pass-through), wodurch der Konverter sowohl Glasfaser- als auch Kupferanschlüsse bezüglich Signalverlust überwachen kann, Cut-through- und Smart-Pass-through-Modus überwachen. Der GVT-2003 kann bei Temperaturen von -10 ° bis 55 ° Celsius arbeiten. Der Konverter kann als autonomes System oder als Einsteckmodul im CHV-2000 19-Zoll-Konverter-Rack genutzt werden, das bis zu 14 Geräte zur Nutzung in einem zentralen Verteilerschrank aufnehmen kann.77,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne GVT-0500 Medienkonverter, Zubehör NetzwerkDer LevelOne GVT-0500 Medienkonverter ist eine hochleistungsfähige Lösung zur Umwandlung von optischen in elektrische Signale. Mit einer beeindruckenden maximalen Datenübertragungsrate von 10.000 Mbit/s ermöglicht dieser Medienkonverter eine effiziente und schnelle Datenübertragung über bestehende Netzwerkinfrastrukturen. Er unterstützt die WDM-Technologie (DWDM/CWDM), die es ermöglicht, Daten über eine einzelne Faser über lange Strecken zu übertragen. Der GVT-0500 ist nicht nur für seine hohe Leistung bekannt, sondern auch für seine kosteneffektive Handhabung und Wartung. Die einfache Bedienung wird durch LED-Anzeigen für Aktivität, Link und Leistung unterstützt, was die Überwachung des Geräts erleichtert. Mit einem robusten Metallgehäuse und einer mittleren Betriebsdauer zwischen Ausfällen (MTBF) von 50.000 Stunden ist der GVT-0500 eine zuverlässige Wahl für moderne Netzwerkanforderungen. - 10 Gigabit Datenübertragungsrate für hohe Leistung - Unterstützt WDM-Technologie für lange Übertragungsstrecken - Einfache Bedienung durch LED-Anzeigen für Statusüberwachung - Kosteneffiziente Lösung für Netzwerkmanagement.232,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.