Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
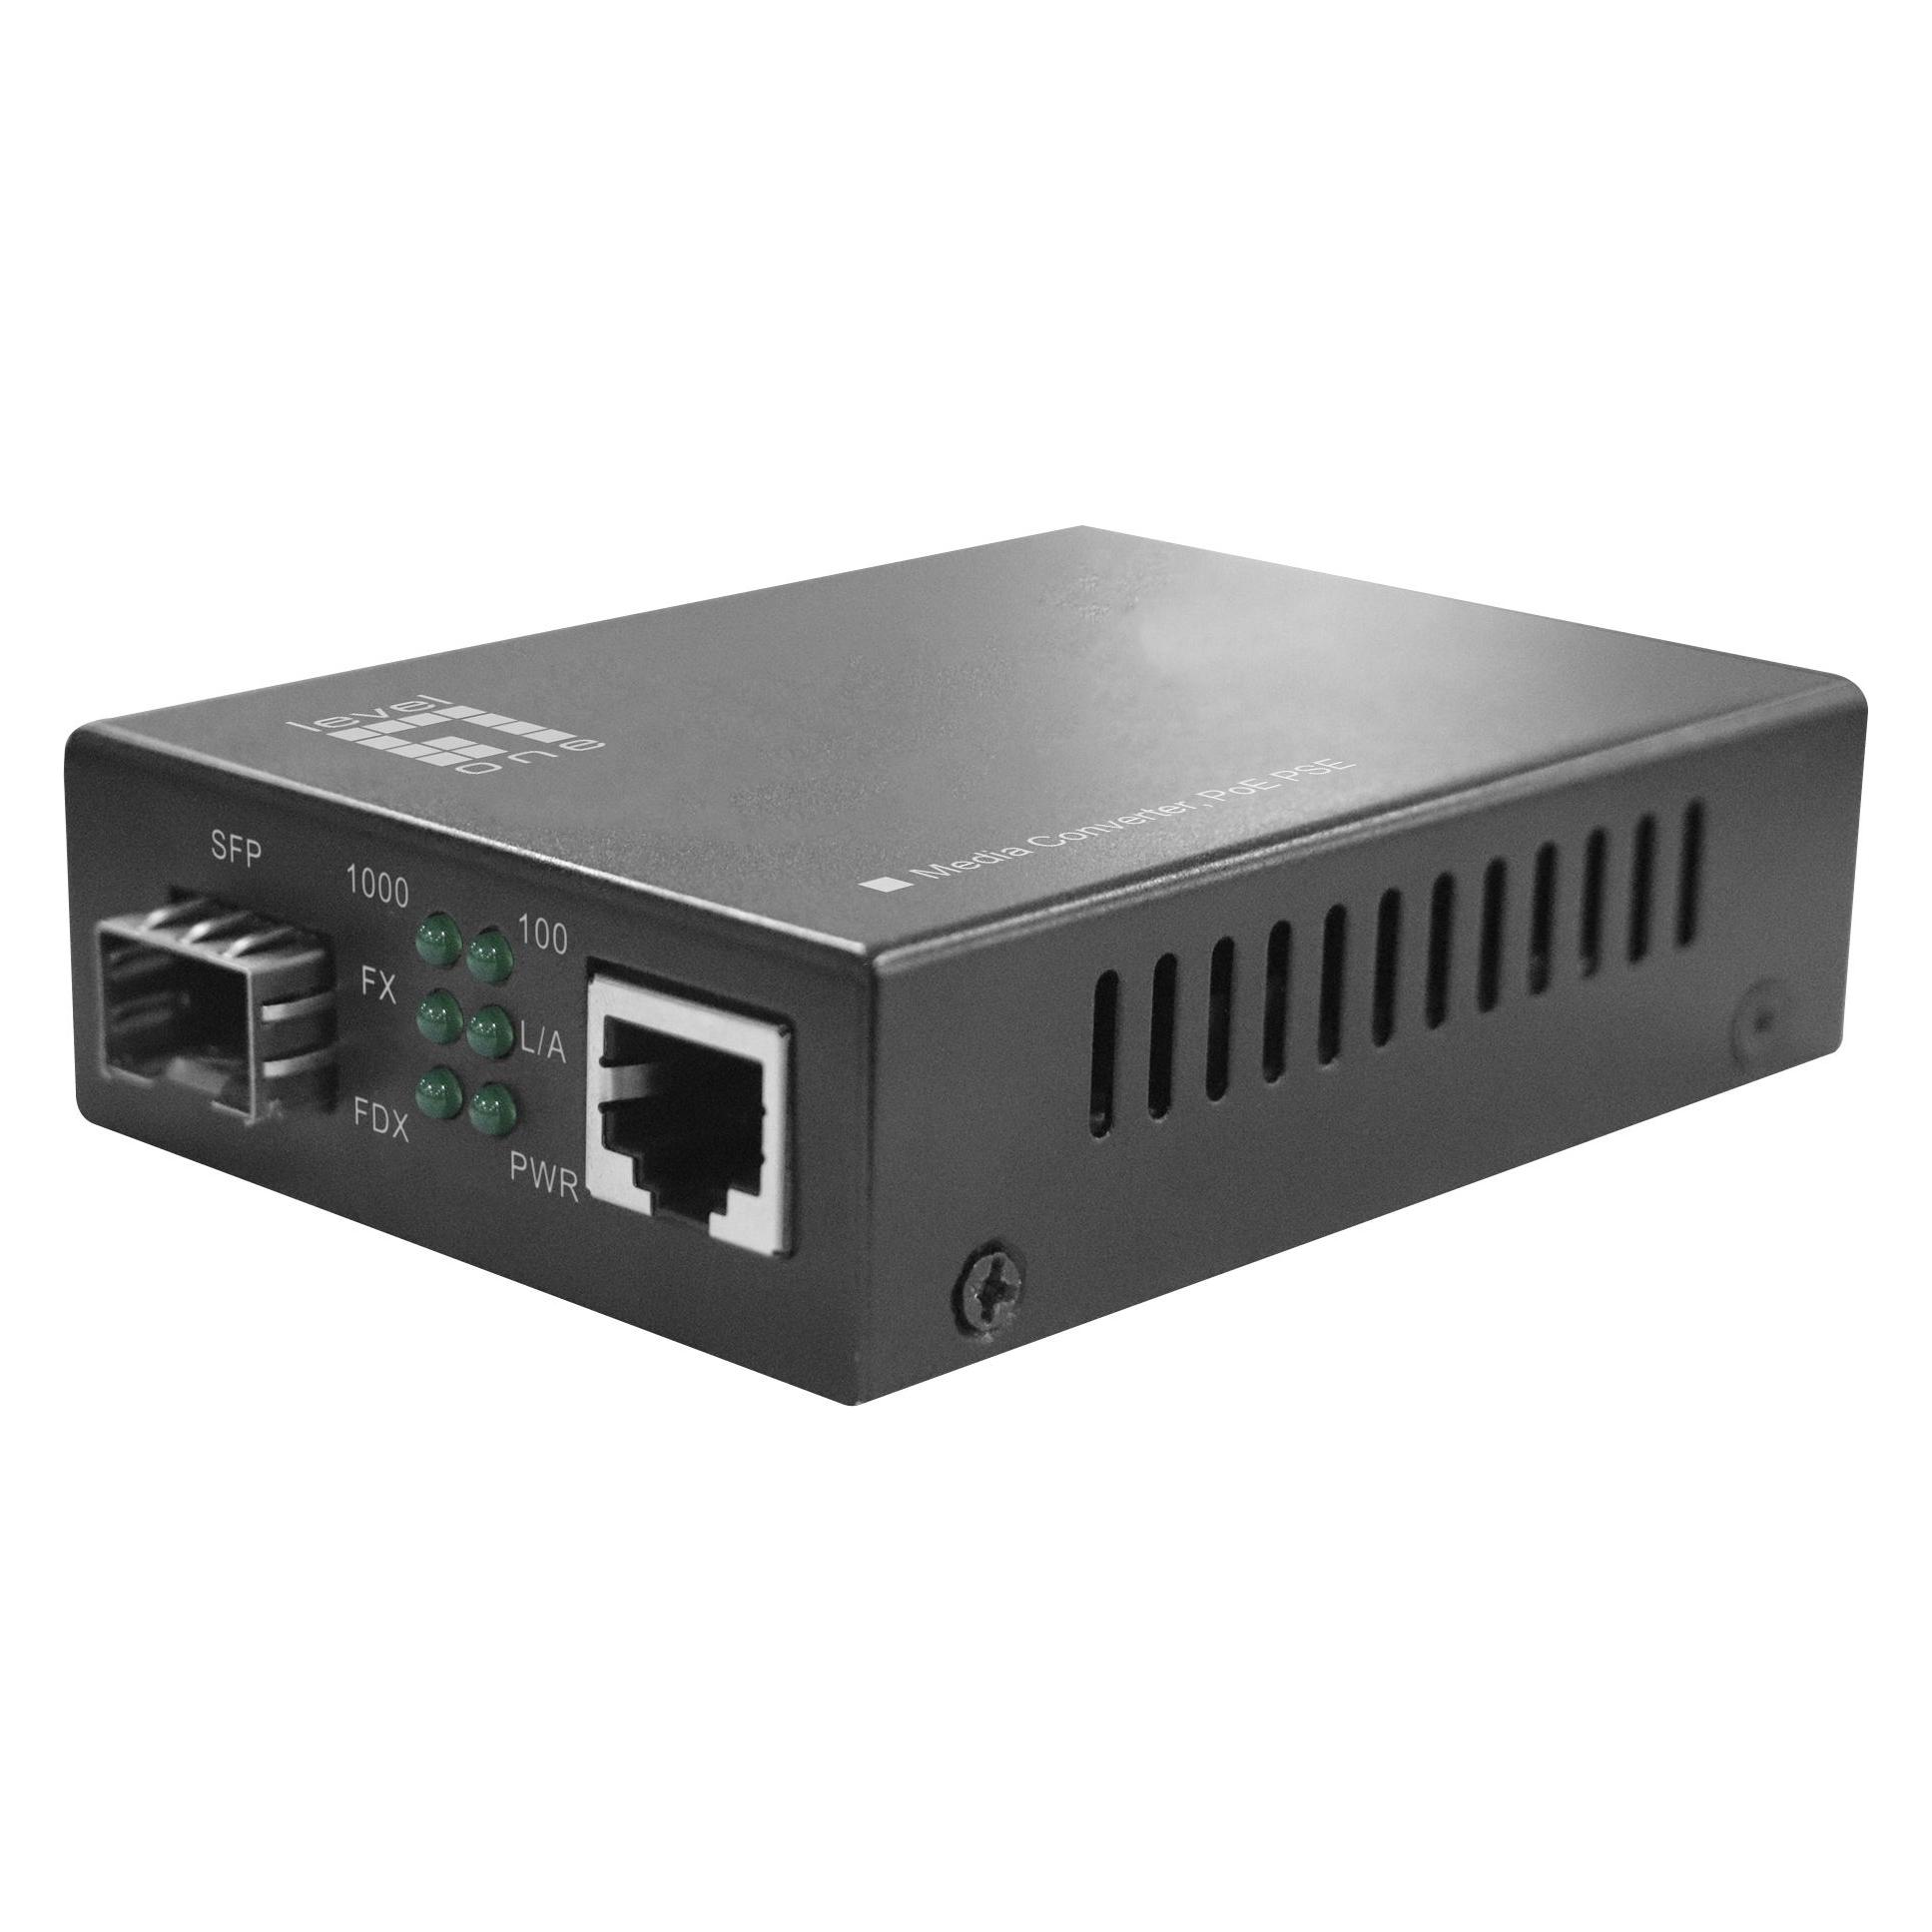
Ähnliche Suchbegriffe für LevelOne-Konverter-GVT-2013-10
Top-Angebote
Produkte zum Begriff LevelOne-Konverter-GVT-2013-10:
-
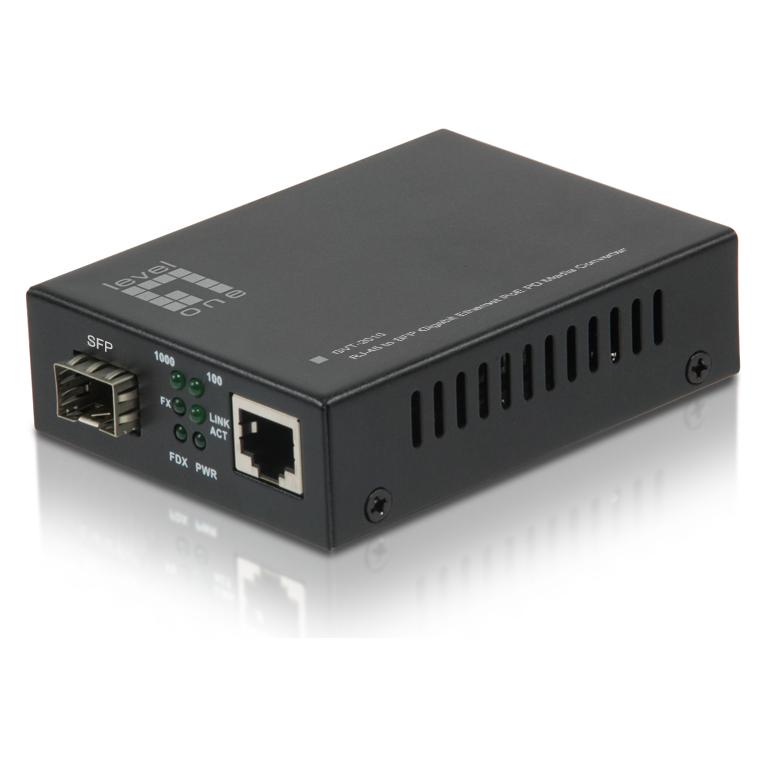
LevelOne Konverter GVT-2014 10/100/1000T>RJ45 to PSE (Media Konverter), Zubehör NetzwerkDer Medienkonverter GVT-2014 SMF SC kann Netzwerksignale zwischen kupfer- und glasfaserbasierten Netzwerken konvertieren. Er ist mit einem 10/100/1000Base-T-RJ-45-Port ausgestattet, unterstützt Vollduplex- und Halbduplex-Switch-Konnektivität und automatische 10Base-T-, 100Base-TX- und 1000Base-T-Erkennung. Bei Einsatz im Multimodus mit Glasfaserverkabelung kann die Netzwerkreichweite auf bis zu 20 km erweitert werden. Das Gerät besitzt integrierte Dip-Schalter zur einfachen Konverterkonfiguration und basiert auf dem intelligenten LFP (Link Fault Pass-through), wodurch der Konverter sowohl Glasfaser- als auch Kupferanschlüsse bezüglich Signalverlust überwachen kann, sowie Cut-through- und Smart-Pass-through-Modus. Der LevelOne GVT-2014 ist ein Single-Port, End-Span IEEE 802.3at High Power over Ethernet Medienkonverter. Er ist speziell für die wachsende Energienachfrage von Netzwerkgeräten wie PTZ-Netzwerkkameras, PTZ Speed Dome, Farb-Touchscreen-VoIP-Telefonen, mehrkanaligen Wireless LAN Access Points und anderen Netzwerkgeräten, die eine höhere Leistung benötigen, um normal zu funktionieren, entwickelt worden. Ausgestattet mit einem SC-Port für Gigabit-SC-Transceiver, ist er sowohl mit Multimode-Fasern einsetzbar. Der GVT-2014 ist durch die hohe Power over Ethernet-Leistung die ideale Lösung, um Daten und Energie direkt über die RJ45-Schnittstelle an Netzwerkgeräte zu liefern, ohne dass zusätzliche Steckdosen und elektrische Kabel installiert werden müssen.175,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie installiere ich Office 2013 auf Windows 10?
Um Office 2013 auf Windows 10 zu installieren, benötigen Sie zuerst die Installationsdatei für Office 2013. Diese können Sie entweder von der offiziellen Microsoft-Website herunterladen oder von einer anderen vertrauenswürdigen Quelle beziehen. Nachdem Sie die Installationsdatei heruntergeladen haben, doppelklicken Sie darauf, um den Installationsprozess zu starten. Folgen Sie den Anweisungen auf dem Bildschirm, um Office 2013 auf Ihrem Windows 10-Computer zu installieren. Stellen Sie sicher, dass Ihr Computer mit dem Internet verbunden ist, um während der Installation eventuelle Updates herunterladen zu können. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff LevelOne-Konverter-GVT-2013-10:
-
LevelOne Konverter GVT-2013 10/100/1000T>RJ45 to PSE (Media Konverter), Zubehör NetzwerkDer Medienkonverter GVT-2013 MMF SC kann Netzwerksignale zwischen Kupfer- und glasfaserbasierten Netzwerken konvertieren. Der Konverter ist mit einem 10/100/1000Base-T-RJ-45-Port ausgestattet, unterstützt Vollduplex- und Halbduplex-Switch-Konnektivität und automatische 10Base-T-, 100Base-TX- und 1000Base-T-Erkennung. Bei Einsatz im Multimodus mit Glasfaserverkabelung kann die Netzwerkreichweite auf bis zu 500 m erweitert werden. Das Gerät besitzt integrierte Dip-Schalter zur einfachen Konverterkonfiguration, basiert auf dem intelligenten LFP (Link Fault Pass-through), wodurch der Konverter sowohl Glasfaser- als auch Kupferanschlüsse bezüglich Signalverlust überwachen kann, Cut-through- und Smart-Pass-through-Modus überwachen. Der LevelOne GVT-2013 ist ein Single-Port, End-Span IEEE 802.3at High Power over Ethernet Medienkonverter. Er ist speziell für die wachsende Energienachfrage von Netzwerkgeräten, wie PTZ (Pan, Tilt und Zoom) Netzwerkkameras, PTZ Speed Dome, konzipiert.152,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LevelOne-Konverter-GVT-2013-10
-
LevelOne Konverter GVT-2014 10/100/1000T>RJ45 to PSE (Media Konverter), Zubehör NetzwerkDer Medienkonverter GVT-2014 SMF SC kann Netzwerksignale zwischen kupfer- und glasfaserbasierten Netzwerken konvertieren. Er ist mit einem 10/100/1000Base-T-RJ-45-Port ausgestattet, unterstützt Vollduplex- und Halbduplex-Switch-Konnektivität und automatische 10Base-T-, 100Base-TX- und 1000Base-T-Erkennung. Bei Einsatz im Multimodus mit Glasfaserverkabelung kann die Netzwerkreichweite auf bis zu 20 km erweitert werden. Das Gerät besitzt integrierte Dip-Schalter zur einfachen Konverterkonfiguration und basiert auf dem intelligenten LFP (Link Fault Pass-through), wodurch der Konverter sowohl Glasfaser- als auch Kupferanschlüsse bezüglich Signalverlust überwachen kann, sowie Cut-through- und Smart-Pass-through-Modus. Der LevelOne GVT-2014 ist ein Single-Port, End-Span IEEE 802.3at High Power over Ethernet Medienkonverter. Er ist speziell für die wachsende Energienachfrage von Netzwerkgeräten wie PTZ-Netzwerkkameras, PTZ Speed Dome, Farb-Touchscreen-VoIP-Telefonen, mehrkanaligen Wireless LAN Access Points und anderen Netzwerkgeräten, die eine höhere Leistung benötigen, um normal zu funktionieren, entwickelt worden. Ausgestattet mit einem SC-Port für Gigabit-SC-Transceiver, ist er sowohl mit Multimode-Fasern einsetzbar. Der GVT-2014 ist durch die hohe Power over Ethernet-Leistung die ideale Lösung, um Daten und Energie direkt über die RJ45-Schnittstelle an Netzwerkgeräte zu liefern, ohne dass zusätzliche Steckdosen und elektrische Kabel installiert werden müssen.175,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne GVT-2011: Media Konverter RJ45-SFP (Media Konverter), Zubehör NetzwerkDer LevelOne GVT-2011 Gigabit Media Converter Switch bietet 1 RJ45- und 2 SFP-Ports zur Unterstützung der Umwandlung zwischen 10/100/1000Base-T- und 1000Base-X-Netzwerken. Mit den beiden SFP-Ports bietet der Konverter-Switch hohe Zuverlässigkeit und Flexibilität, um die Medienübertragungsdistanz je nach SFP-Glasfasertransceivern auf bis zu 550 m, 20 km oder länger zu erweitern. Er ermöglicht eine einfache, effiziente und kostengünstige Verbindung der beiden Segmenttypen. Der GVT-2011 arbeitet mit einem leistungsstarken Store-and-Forward-Mechanismus, der Paketverluste durch IEEE 802.3x Flusskontrolle (Voll-Duplex) und Rückdruck (Halb-Duplex) Funktionen verhindert. Da der GVT-2011 Media Converter vollständig den Standards IEEE 802.3 10Base-T, IEEE 802.3u 100Base-TX, IEEE 802.3ab 1000Base-T und IEEE 802.3z 1000Base-X entspricht, ist die Installation des Gigabit-Media-Converters schnell und einfach mit einer einfachen Plug-and-Play-Einrichtung. - Überträgt Daten von 10/100/1000Base-T Kupfer- auf Glasfaser-Schnittstellen - SFP-Slot unterstützt steckbare Gigabit-Optikmodule, sodass Sie aus einer Vielzahl von Transceivern wählen können - IEEE 802.3x Flusskontrolle schützt vor Paketverlusten für eine zuverlässige Datenübertragung - Unterstützt Transmissions mit geringer Verzögerung - Betriebstemperaturbereich von 10 °C bis 55 °C.128,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne GVT-2000: Media Konverter RJ45-SFP (Media Konverter), Zubehör NetzwerkDer LevelOne GVT-2000 ist ein leistungsstarker Medienkonverter, der eine nahtlose Verbindung zwischen RJ-45 und SFP (mini-GBIC) ermöglicht. Mit einer Datenübertragungsrate von bis zu 1000 Mbit/s unterstützt dieser Konverter verschiedene Ethernet-Protokolle, darunter 10Base-T, 100Base-TX und 1000Base-T. Der GVT-2000 ist ideal für den Einsatz in kleinen und mittleren Unternehmen sowie im Home-Office-Bereich, wo eine zuverlässige Netzwerkverbindung erforderlich ist. Der externe Formfaktor und die einfache Installation machen ihn zu einer praktischen Lösung für die Erweiterung oder Verbesserung bestehender Netzwerkinfrastrukturen. Der Konverter bietet zudem Funktionen wie Auto-Negotiation und Link Fault Pass Through, die die Benutzerfreundlichkeit und Netzwerkstabilität erhöhen. Mit einem kompakten Design und einem Gewicht von nur 420 g ist der GVT-2000 sowohl platzsparend als auch leicht zu transportieren. - Unterstützt Multimode- und Singlemode-Übertragungstechniken - Bietet Flusskontrolle und Store-and-Forward-Funktionalität - Auto-Uplink (Auto MDI/MDI-X) für einfache Verbindung - Statusanzeigen für Stromversorgung und Link/Aktivität - Kompatibel mit verschiedenen Ethernet-Datenlink-Protokollen.51,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie installiere ich Office 2013 auf Windows 10?
Um Office 2013 auf Windows 10 zu installieren, benötigen Sie zuerst die Installationsdatei für Office 2013. Diese können Sie entweder von der offiziellen Microsoft-Website herunterladen oder von einer anderen vertrauenswürdigen Quelle beziehen. Nachdem Sie die Installationsdatei heruntergeladen haben, doppelklicken Sie darauf, um den Installationsprozess zu starten. Folgen Sie den Anweisungen auf dem Bildschirm, um Office 2013 auf Ihrem Windows 10-Computer zu installieren. Stellen Sie sicher, dass Ihr Computer mit dem Internet verbunden ist, um während der Installation eventuelle Updates herunterladen zu können. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.