Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für LevelOne-Level-One-GEP-0822
Top-Angebote
Produkte zum Begriff LevelOne-Level-One-GEP-0822:
-
LevelOne Level One GEP-0821: 8Port PoE Switch (8 Ports), Netzwerk Switch, Grau- Kompatibel mit IEEE 802.3, 802.3ab, 802.3af, 802.3u und 802.3x - 8 x PoE-Ports mit jeweils 15.4W zur Versorgung von PoE-PD-Geräten - Bietet sichere und zuverlässige Stromversorgung für WLAN Access Points oder Netzwerk-Kameras - Auto-Erkennung und Schutz von nicht-standardgemässen Ethernetgeräten - Unterstützt 10/100/1000Mbps Base-T Anwendungen - Auto-MDI/MDI-X Erkennung an jedem RJ-45 Port - Internes Netzteil - Kompaktes Design passt in alle WLAN-Anwendungen - PoE-Gesamtleistung: 123.2W Produktübersicht Der LevelOne GEP-0821 ist ein High-Performance 10/100/1000Mbps Gigabit Ethernet PoE Switch. Jeder PoE-Port liefert bis zu 15.4W. Das PoE-Gesamtbudget beträgt 123.2W. Der Switch erkennt automatisch IEEE 802.3af-konforme PD-Geräte und versorgt diese mit Strom und Daten über ein einziges Kabel. Der Switch ist die ideale Lösung für Office- und Industrieanwender, die eine Kombination aus PoE- und Nicht-PoE-Geräten verwenden.272,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Happich, Gudrun: C-LevelC-Level , Im Top-Management erfolgreich werden, sein und bleiben , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20230215, Produktform: Leinen, Titel der Reihe: Haufe Fachbuch##, Autoren: Happich, Gudrun, Seitenzahl/Blattzahl: 451, Keyword: C-Level; C-Suite; CEO; CFO; CIO; COO; Executive; Führung; Führungskraft; Führungsrolle; Geschäftsführung; Karriere; Leadership; Leistungsträger; Macht; Machtspiele; Management; Top-Level; Top-Management, Fachschema: Business / Management~Management~Führung / Mitarbeiterführung~Mitarbeiterführung~Beruf / Karriere~Karriere, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haufe Lexware GmbH, Verlag: Haufe Lexware GmbH, Verlag: Haufe-Lexware GmbH & Co. KG, Länge: 233, Breite: 176, Höhe: 29, Gewicht: 880, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Autor: 9783648142738 9783791044194 9783648142752 9783791044170, eBook EAN: 9783648168974, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne Level One GEP-0520: 5Port Gb PoE Switch (5 Ports), Netzwerk Switch, SchwarzDer LevelOne GEP-0520 bietet 5 x 10/100/1000Mbps-Ports mit IEEE 802.3af PoE-Unterstützung. Dieser Switch ist IEEE 802.3af-konform und liefert Strom und Daten über ein einzelnes Ethernet-Kabel an jedes PoE-Gerät, mit einem Gesamtleistungsbudget von 61,6W, bis zu 15,4W pro Port. Zusammen mit der Einhaltung des Standards Energy Efficient Ethernet (IEEE 802.3az) reduziert er den Stromverbrauch erheblich während Zeiten geringer Linknutzung. Darüber hinaus unterstützt er Gigabit-Ethernet-Konnektivität mit 9K Jumbo-Frames für verbesserte Netzwerkleistung. Er ist ideal für kleine Unternehmen, die eine kostengünstige Lösung für die PoE-Bereitstellungsinfrastruktur bevorzugen. - IEEE 802.3af PoE-konform zur Vereinfachung von Bereitstellung und Installation - 10/100/1000Mbps Übertragungs- und Empfangsgeschwindigkeit - 9K Jumbo-Frames zur Erhöhung der Datenübertragungsraten - Automatische Erkennung und Schutz vor nicht standardmässigen PoE-Geräten - IEEE 802.3x Flusskontrolle schützt vor Paketverlusten für zuverlässige Datenübertragung - Gesamt-PoE-Leistungsbudget: 61,6W, bis zu 15,4W pro Port - Minimierung des CO2-Fussabdrucks mit fortschrittlicher energieeffizienter Technologie (IEEE 802.3az).173,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne Level One GEP-0521: 4 GE PoE-Plus + 1 GE (5 Ports), Netzwerk Switch, GrauDer LevelOne GEP-0521 bietet 5 x 10/100/1000Base-T PoE-Plus-Ports. Dieser Switch entspricht dem IEEE 802.3af/at Standard und liefert Strom und Daten über ein einzelnes Ethernet-Kabel an jedes PoE-Gerät, mit einem Gesamtstrombudget von 120 W, bis zu 30 W pro Port. Zusammen mit der Einhaltung des Standards für energieeffizientes Ethernet (IEEE 802.3az) senkt er den Stromverbrauch erheblich während Zeiten geringer Linkauslastung. Darüber hinaus unterstützt er Gigabit-Ethernet-Konnektivität mit 9K Jumbo-Frames für eine verbesserte Netzwerkleistung. Ideal für kleine Unternehmen, die eine kostengünstige Lösung für die PoE-Bereitstellungsinfrastruktur bevorzugen. Hauptmerkmale: - IEEE 802.3af/at PoE-konform zur Vereinfachung von Bereitstellung und Installation - 10/100/1000 Mbps Übertragungs- und Empfangsgeschwindigkeit - 9K Jumbo-Frames zur Erhöhung der Datenübertragungsraten - Automatische Erkennung und Schutz vor nicht standardmässigen PoE-Geräten - IEEE 802.3x Flusskontrolle schützt vor Paketverlusten für eine zuverlässige Datenübertragung - Gesamt-PoE-Strombudget: 120 W, bis zu 30 W pro Port - Minimierung des CO2-Fussabdrucks mit fortschrittlicher energieeffizienter Technologie (IEEE 802.3az).191,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann ich in einem Blind Pick einen Level-67-Token bekommen?
Nein, in einem Blind Pick-Spiel kannst du keinen Level-67-Token erhalten. Level-67-Tokens werden normalerweise in speziellen Events oder Missionen vergeben und nicht in regulären Spielen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff LevelOne-Level-One-GEP-0822:
-
LevelOne Level One GEP-0822: 8Port PoE Switch (8 Ports), Netzwerk Switch, GrauPoE-Switch, 8-Port, 10/100/1000 Mbps - Kompatibel mit IEEE 802.3at inkl. 2-Event Classification - 8x Gigabit-LAN - Internes Netzteil, auch für Rackmontage geeignet - PoE+-Energieversorger für bis zu 8 Geräte.343,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne Level One GEP-0821: 8Port PoE Switch (8 Ports), Netzwerk Switch, Grau- Kompatibel mit IEEE 802.3, 802.3ab, 802.3af, 802.3u und 802.3x - 8 x PoE-Ports mit jeweils 15.4W zur Versorgung von PoE-PD-Geräten - Bietet sichere und zuverlässige Stromversorgung für WLAN Access Points oder Netzwerk-Kameras - Auto-Erkennung und Schutz von nicht-standardgemässen Ethernetgeräten - Unterstützt 10/100/1000Mbps Base-T Anwendungen - Auto-MDI/MDI-X Erkennung an jedem RJ-45 Port - Internes Netzteil - Kompaktes Design passt in alle WLAN-Anwendungen - PoE-Gesamtleistung: 123.2W Produktübersicht Der LevelOne GEP-0821 ist ein High-Performance 10/100/1000Mbps Gigabit Ethernet PoE Switch. Jeder PoE-Port liefert bis zu 15.4W. Das PoE-Gesamtbudget beträgt 123.2W. Der Switch erkennt automatisch IEEE 802.3af-konforme PD-Geräte und versorgt diese mit Strom und Daten über ein einziges Kabel. Der Switch ist die ideale Lösung für Office- und Industrieanwender, die eine Kombination aus PoE- und Nicht-PoE-Geräten verwenden.272,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Happich, Gudrun: C-LevelC-Level , Im Top-Management erfolgreich werden, sein und bleiben , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20230215, Produktform: Leinen, Titel der Reihe: Haufe Fachbuch##, Autoren: Happich, Gudrun, Seitenzahl/Blattzahl: 451, Keyword: C-Level; C-Suite; CEO; CFO; CIO; COO; Executive; Führung; Führungskraft; Führungsrolle; Geschäftsführung; Karriere; Leadership; Leistungsträger; Macht; Machtspiele; Management; Top-Level; Top-Management, Fachschema: Business / Management~Management~Führung / Mitarbeiterführung~Mitarbeiterführung~Beruf / Karriere~Karriere, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haufe Lexware GmbH, Verlag: Haufe Lexware GmbH, Verlag: Haufe-Lexware GmbH & Co. KG, Länge: 233, Breite: 176, Höhe: 29, Gewicht: 880, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Autor: 9783648142738 9783791044194 9783648142752 9783791044170, eBook EAN: 9783648168974, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann ich in einem Blind Pick einen Level-67-Token bekommen?
Nein, in einem Blind Pick-Spiel kannst du keinen Level-67-Token erhalten. Level-67-Tokens werden normalerweise in speziellen Events oder Missionen vergeben und nicht in regulären Spielen. **
Ähnliche Suchbegriffe für LevelOne-Level-One-GEP-0822
-
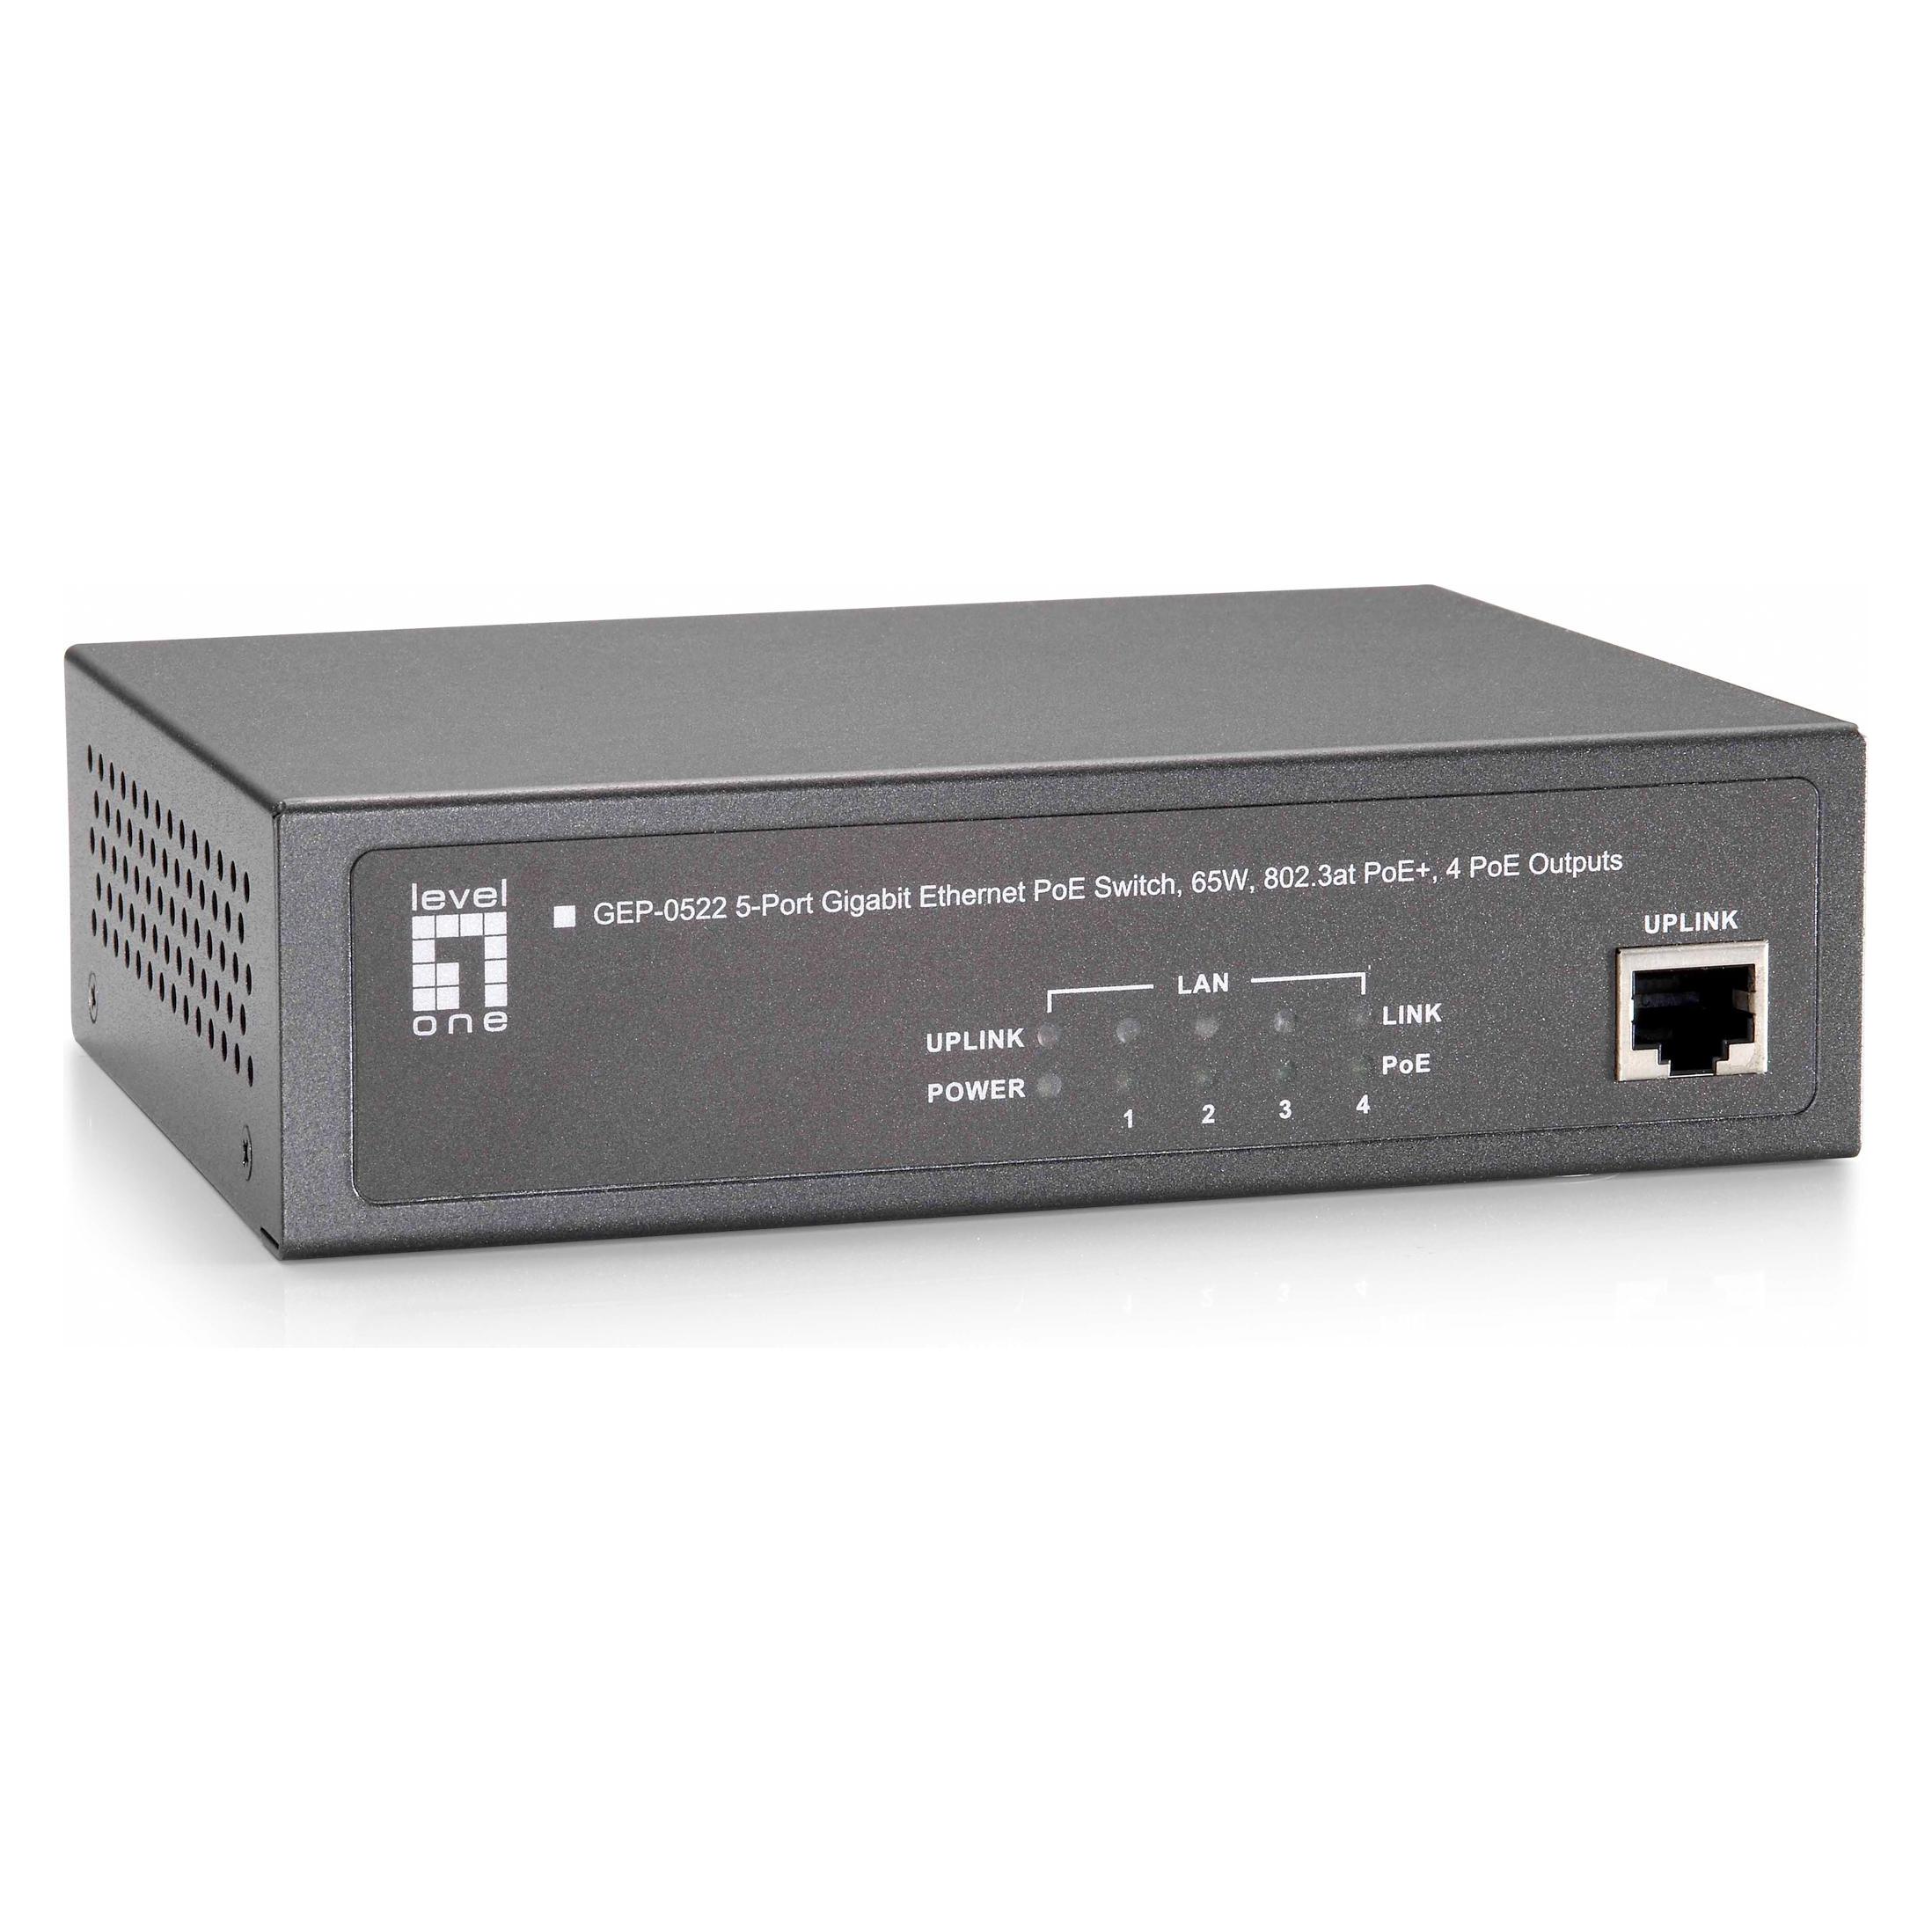
LevelOne Level One GEP-0520: 5Port Gb PoE Switch (5 Ports), Netzwerk Switch, SchwarzDer LevelOne GEP-0520 bietet 5 x 10/100/1000Mbps-Ports mit IEEE 802.3af PoE-Unterstützung. Dieser Switch ist IEEE 802.3af-konform und liefert Strom und Daten über ein einzelnes Ethernet-Kabel an jedes PoE-Gerät, mit einem Gesamtleistungsbudget von 61,6W, bis zu 15,4W pro Port. Zusammen mit der Einhaltung des Standards Energy Efficient Ethernet (IEEE 802.3az) reduziert er den Stromverbrauch erheblich während Zeiten geringer Linknutzung. Darüber hinaus unterstützt er Gigabit-Ethernet-Konnektivität mit 9K Jumbo-Frames für verbesserte Netzwerkleistung. Er ist ideal für kleine Unternehmen, die eine kostengünstige Lösung für die PoE-Bereitstellungsinfrastruktur bevorzugen. - IEEE 802.3af PoE-konform zur Vereinfachung von Bereitstellung und Installation - 10/100/1000Mbps Übertragungs- und Empfangsgeschwindigkeit - 9K Jumbo-Frames zur Erhöhung der Datenübertragungsraten - Automatische Erkennung und Schutz vor nicht standardmässigen PoE-Geräten - IEEE 802.3x Flusskontrolle schützt vor Paketverlusten für zuverlässige Datenübertragung - Gesamt-PoE-Leistungsbudget: 61,6W, bis zu 15,4W pro Port - Minimierung des CO2-Fussabdrucks mit fortschrittlicher energieeffizienter Technologie (IEEE 802.3az).173,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne Level One GEP-0521: 4 GE PoE-Plus + 1 GE (5 Ports), Netzwerk Switch, GrauDer LevelOne GEP-0521 bietet 5 x 10/100/1000Base-T PoE-Plus-Ports. Dieser Switch entspricht dem IEEE 802.3af/at Standard und liefert Strom und Daten über ein einzelnes Ethernet-Kabel an jedes PoE-Gerät, mit einem Gesamtstrombudget von 120 W, bis zu 30 W pro Port. Zusammen mit der Einhaltung des Standards für energieeffizientes Ethernet (IEEE 802.3az) senkt er den Stromverbrauch erheblich während Zeiten geringer Linkauslastung. Darüber hinaus unterstützt er Gigabit-Ethernet-Konnektivität mit 9K Jumbo-Frames für eine verbesserte Netzwerkleistung. Ideal für kleine Unternehmen, die eine kostengünstige Lösung für die PoE-Bereitstellungsinfrastruktur bevorzugen. Hauptmerkmale: - IEEE 802.3af/at PoE-konform zur Vereinfachung von Bereitstellung und Installation - 10/100/1000 Mbps Übertragungs- und Empfangsgeschwindigkeit - 9K Jumbo-Frames zur Erhöhung der Datenübertragungsraten - Automatische Erkennung und Schutz vor nicht standardmässigen PoE-Geräten - IEEE 802.3x Flusskontrolle schützt vor Paketverlusten für eine zuverlässige Datenübertragung - Gesamt-PoE-Strombudget: 120 W, bis zu 30 W pro Port - Minimierung des CO2-Fussabdrucks mit fortschrittlicher energieeffizienter Technologie (IEEE 802.3az).191,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.