Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

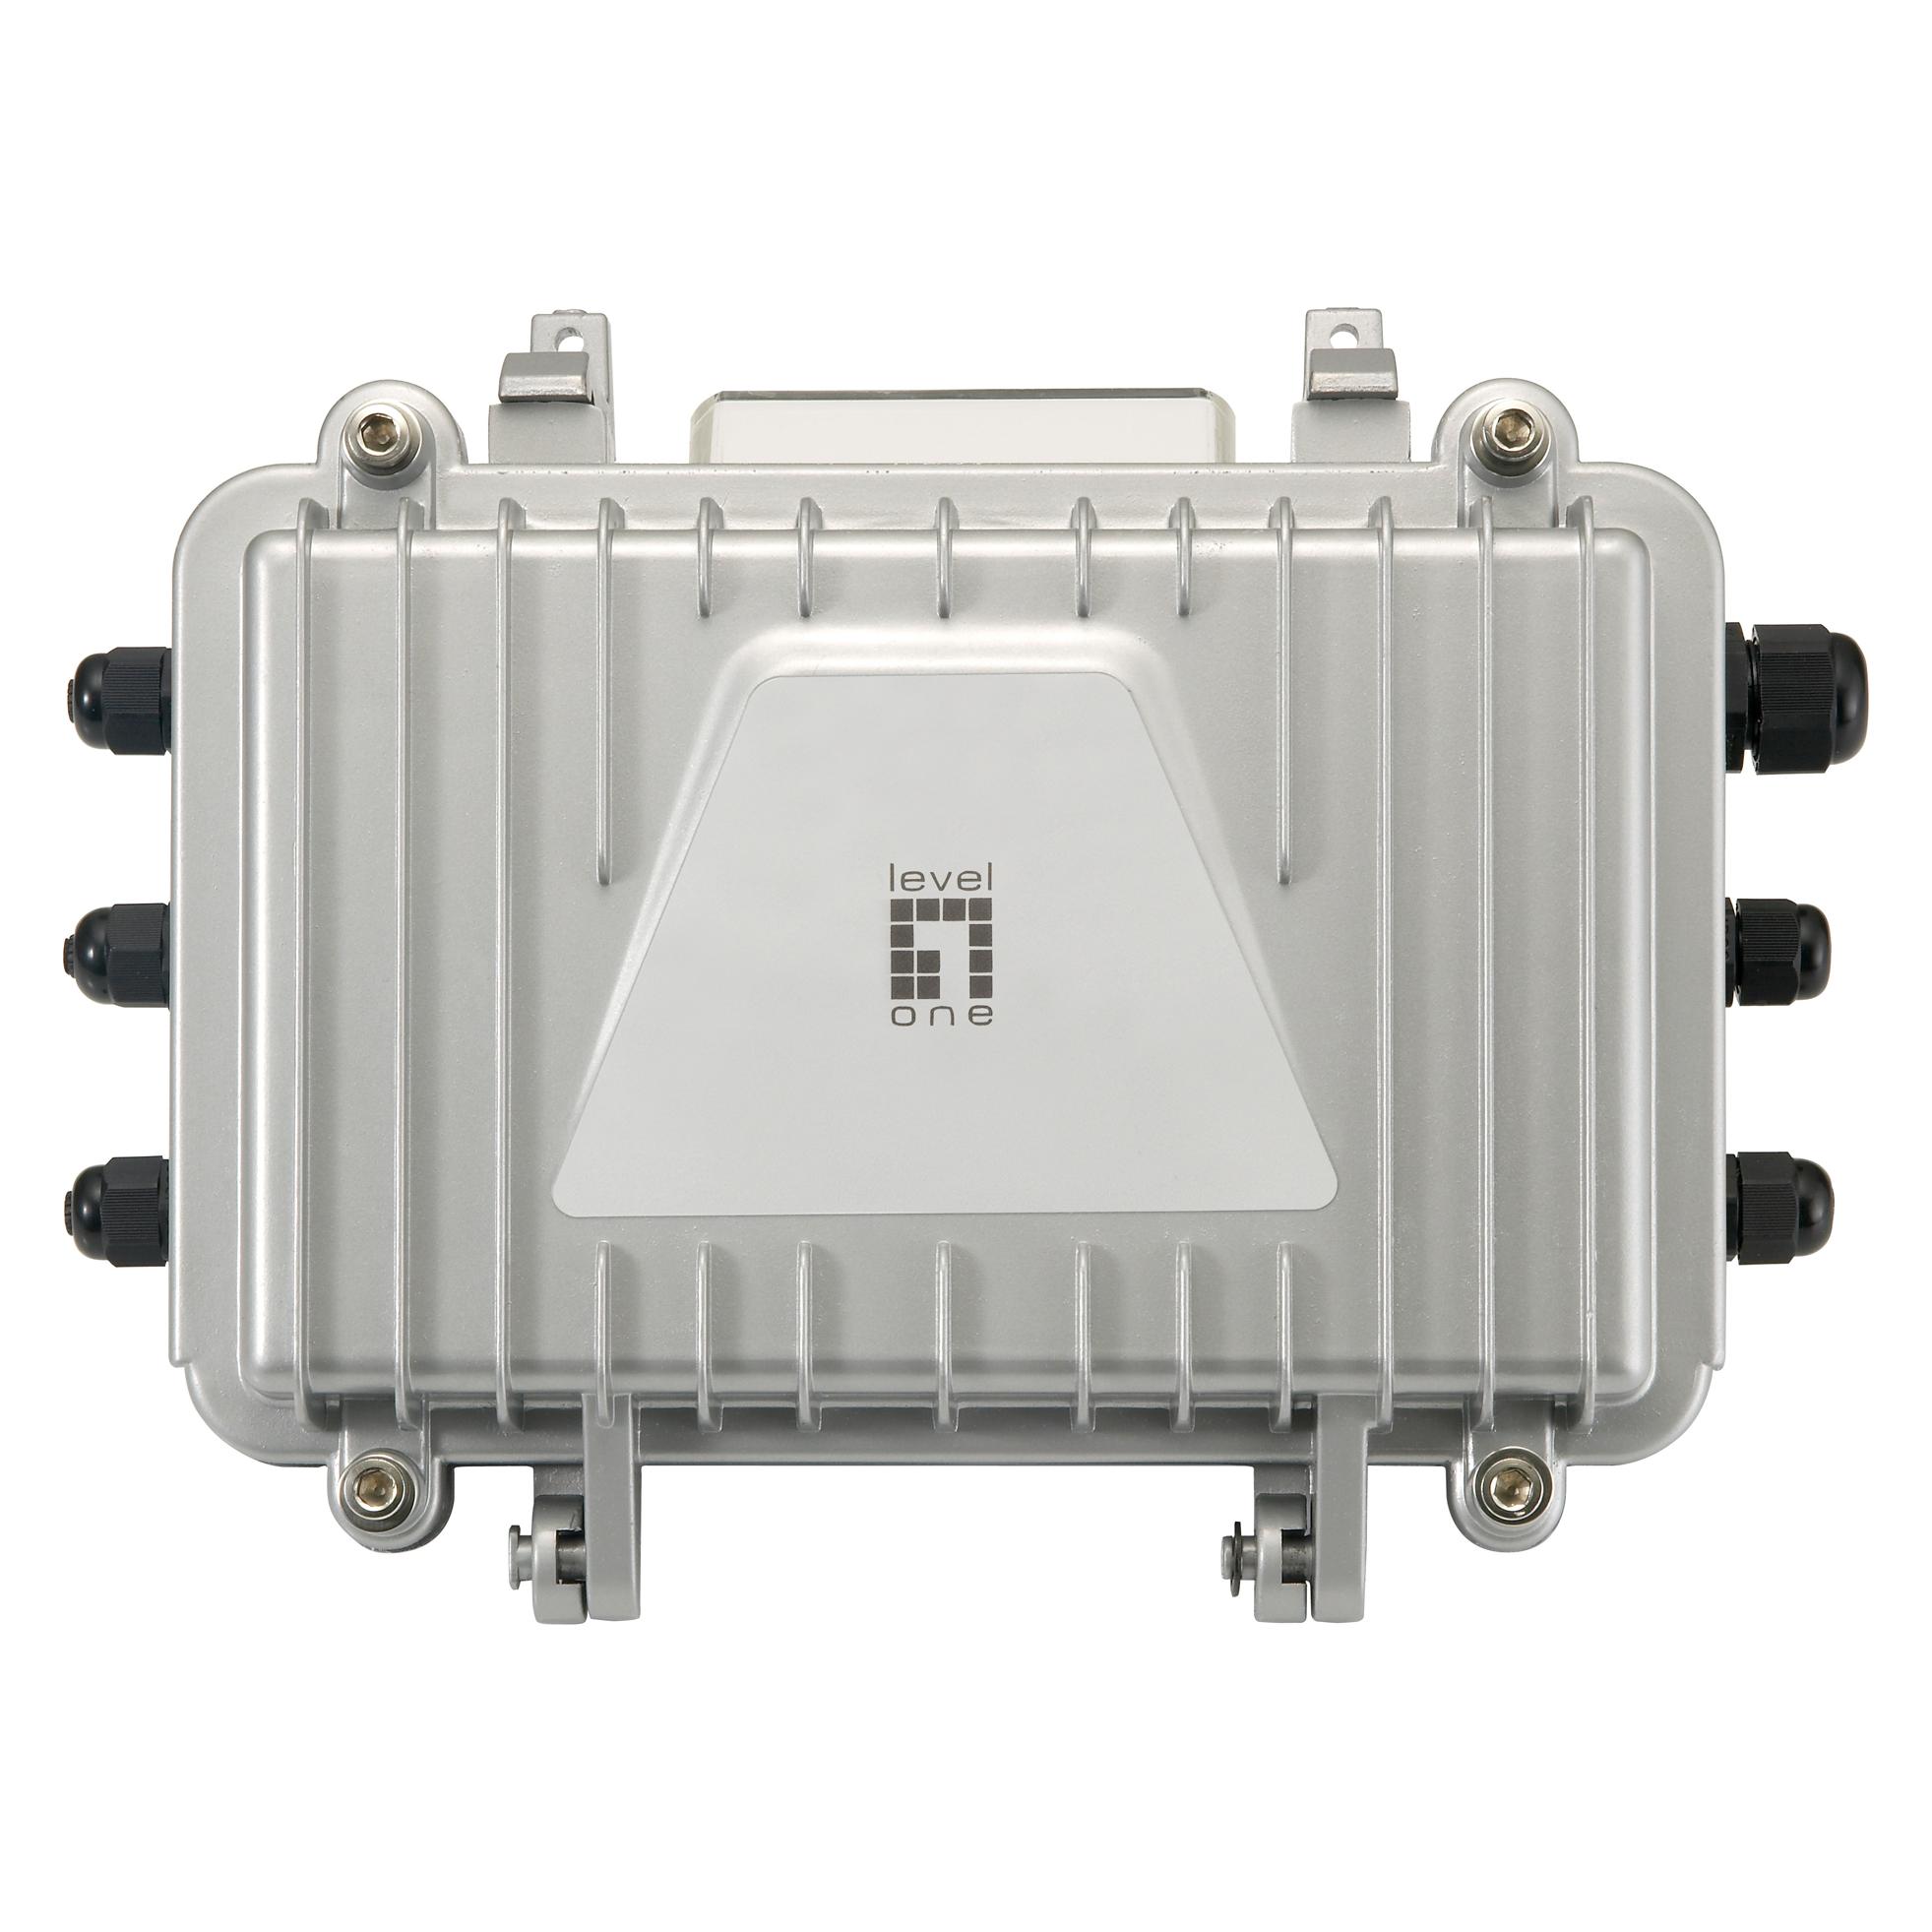
Ähnliche Suchbegriffe für LevelOne-PFE-1014R-Netzwerkextender-Extender
Top-Angebote
Produkte zum Begriff LevelOne-PFE-1014R-Netzwerkextender-Extender:
-
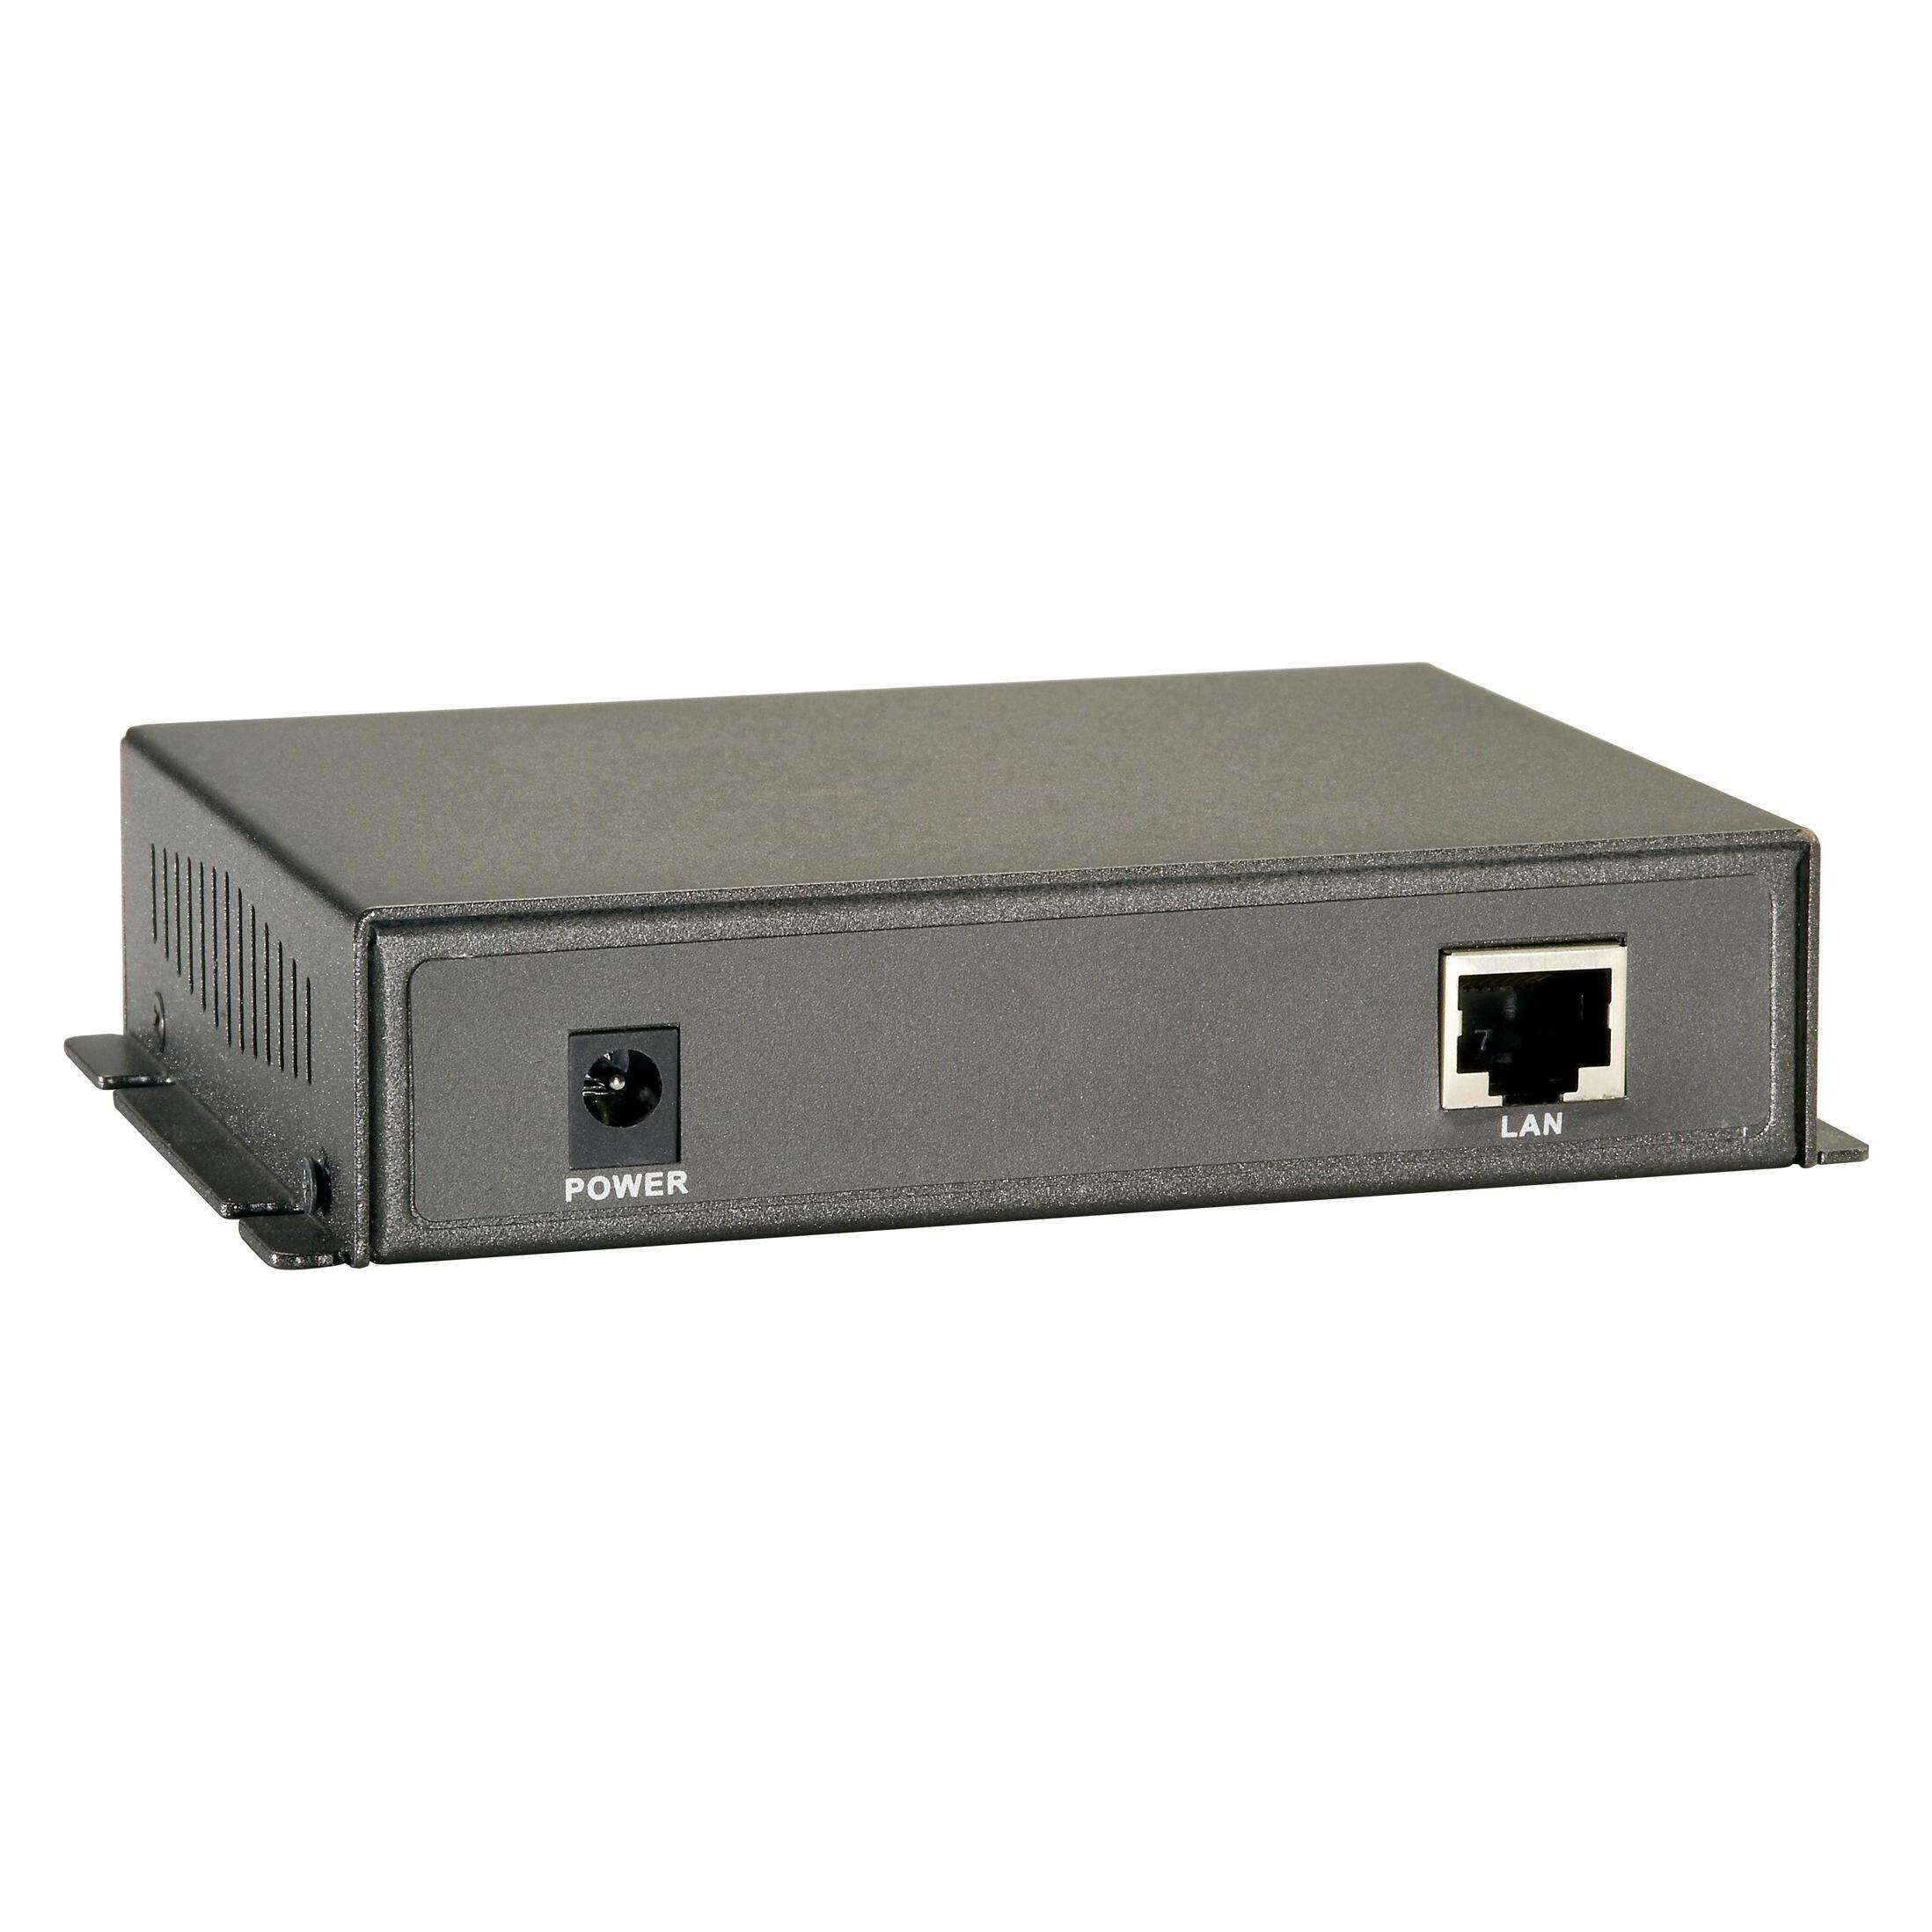
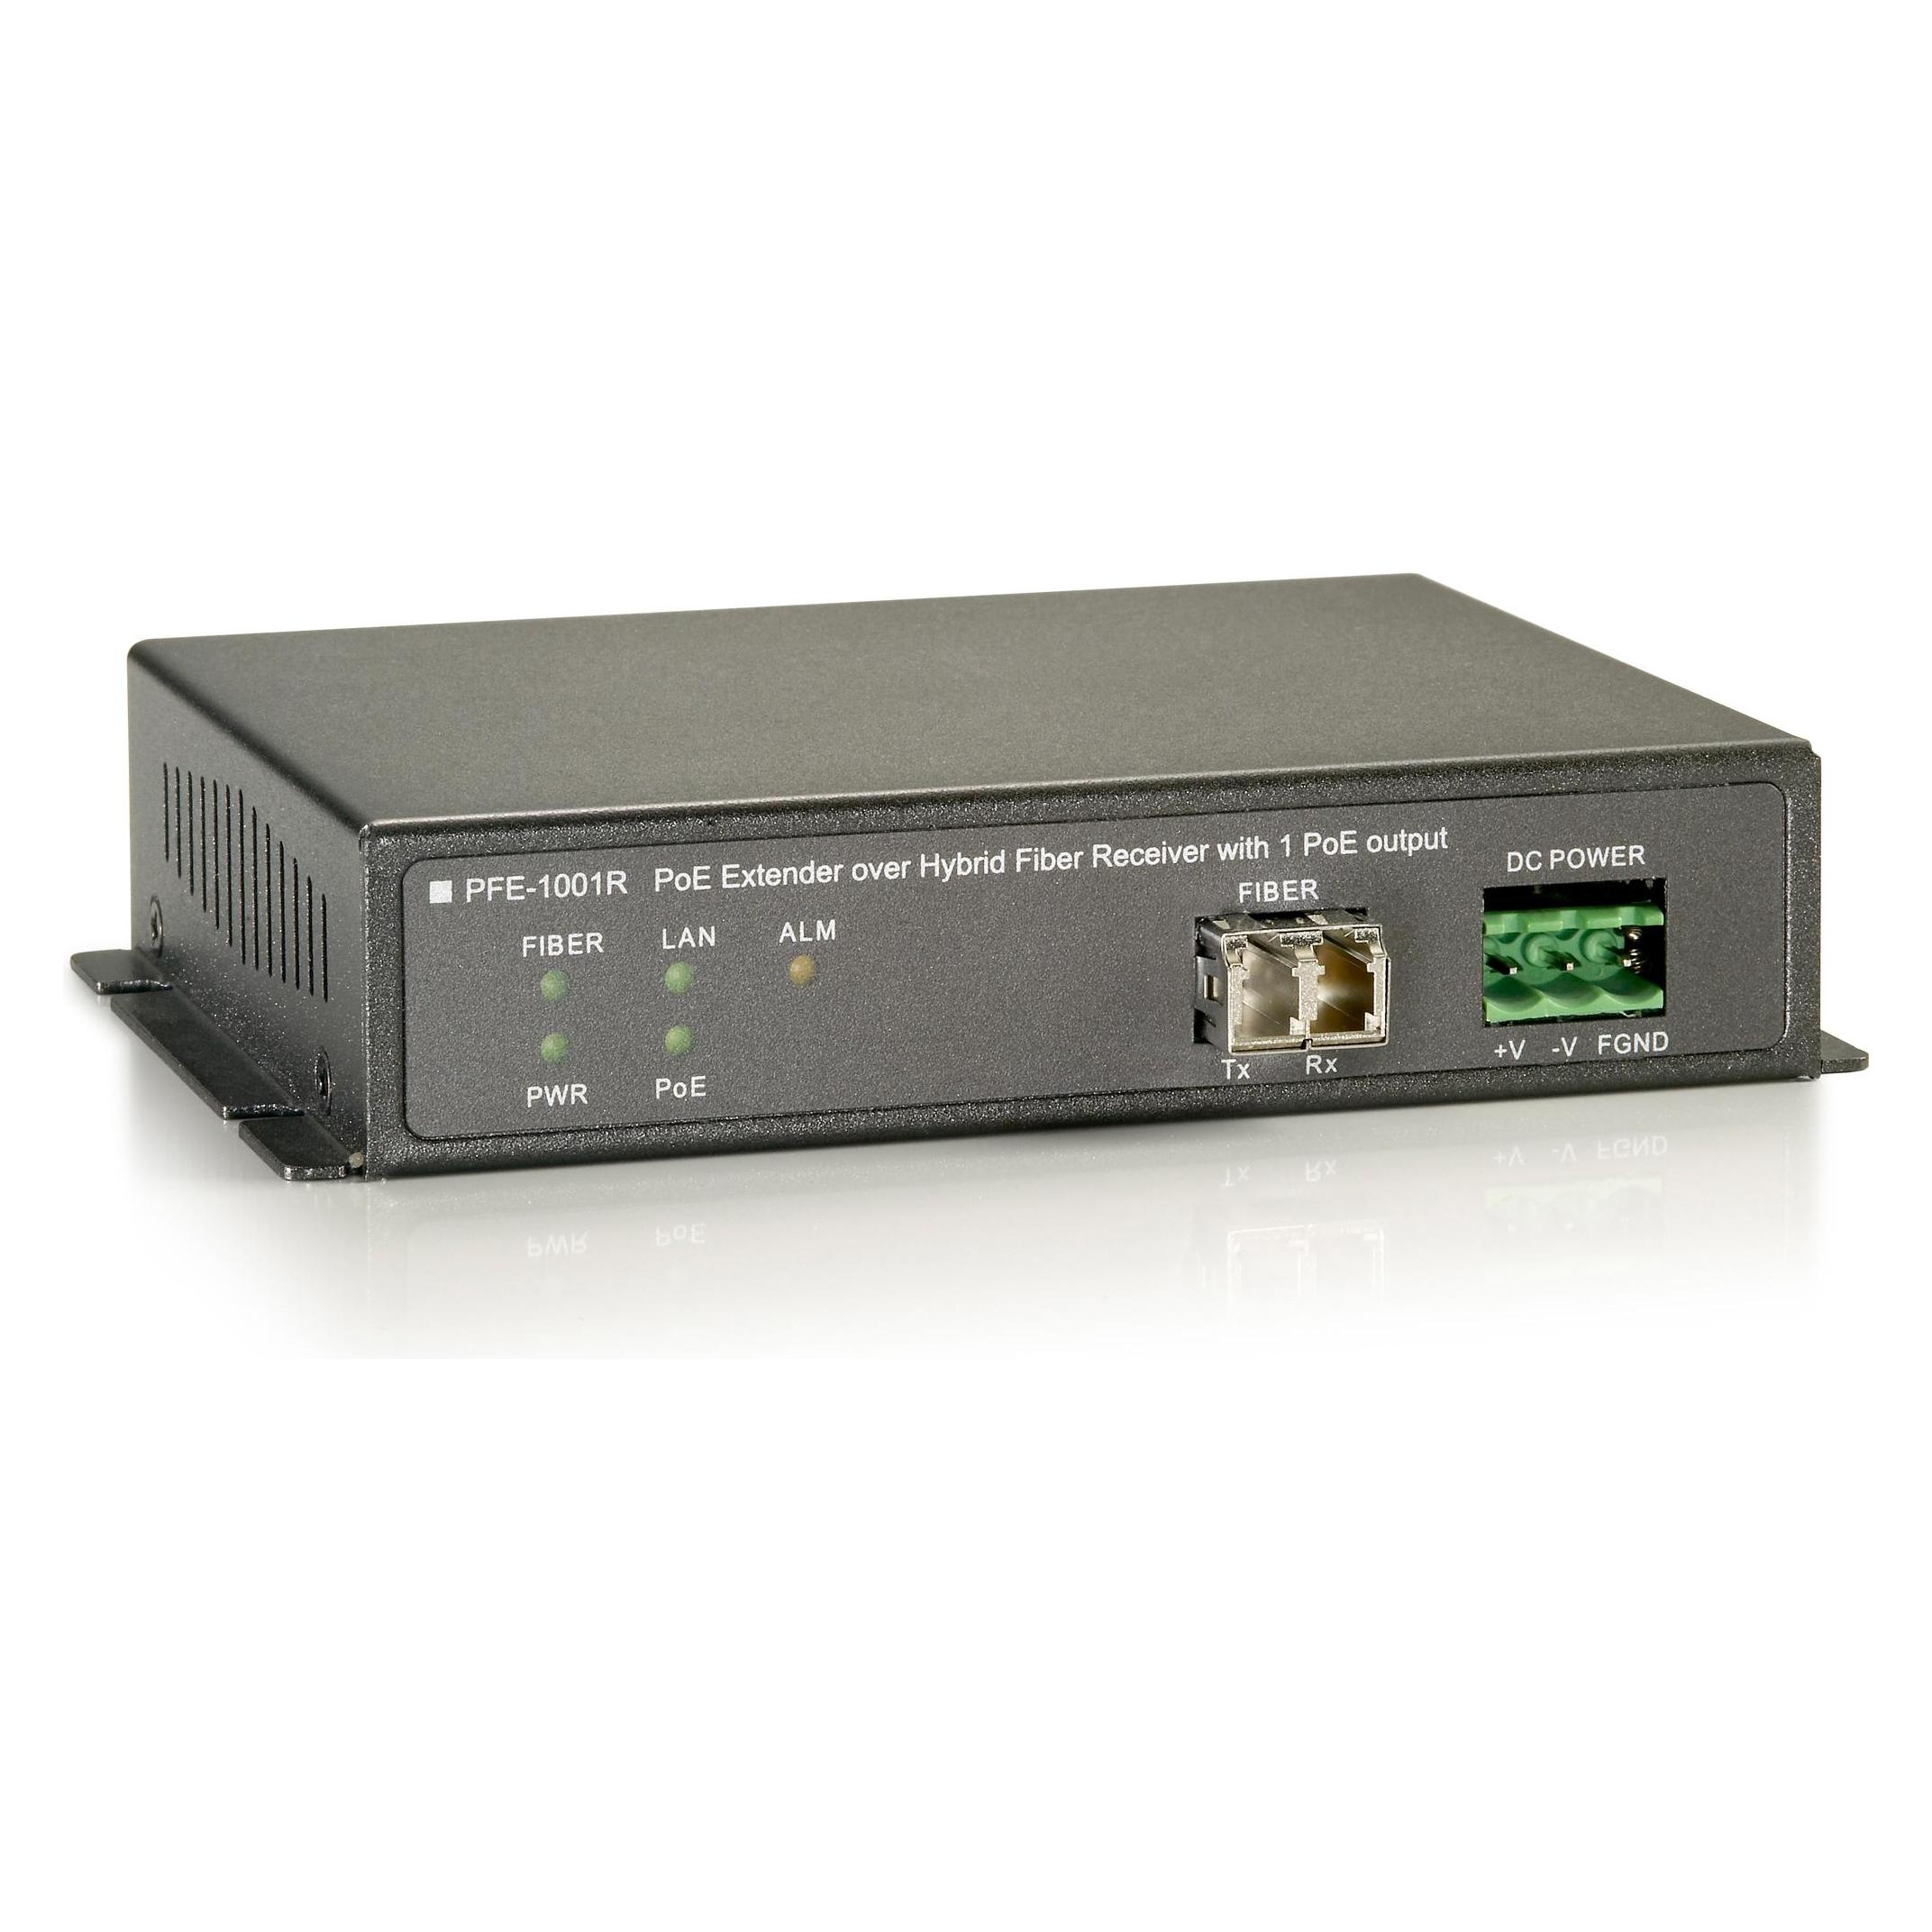
LevelOne PFE-1101T PoE Extender over Hybrid Fiber, Transmitter, 120W, Zubehör NetzwerkMit hybriden Glasfaser- und Kupferkabeln kann die LevelOne PFE-Serie integrierte Strom- und Datenübertragung über eine Distanz von 2.000 m (6.800 ft) zu einem Empfänger ermöglichen, der eine Hochleistungs-PoE-Ausgabe für IP-Überwachungsanwendungen bereitstellt. Eine robuste Outdoor-Serie (PFE-1011/1014) bietet dieselbe Leistung in einem langlebigen, wasserdichten Gehäuse mit IP66-Zertifizierung für raue Umgebungsbedingungen und einem Temperaturbereich von -40 °C bis 60 °C. - Daten und Strom über bis zu 2 km über ein einzelnes hybrides Glasfaserkabel erweitern - PoE-Geräte an entfernte Standorte ermöglichen - Hohe Leistungsaufnahme von Geräten unterstützen (bis zu 60 W bei 450 m Link) - Flexible Installationsoption - 1 oder 4 wählbare PoE-Ausgangsempfänger - Aussengehäuse schützt den Betrieb in einem breiten Temperaturbereich (PFE-1011R/1014R) - Wetterfeste Modelle sind gegen Wasser und Staub beständig (PFE-1011R/1014R).324,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie funktioniert ein Arbeitsspeicher M.2 Extender Riser Card Extender?
Ein Arbeitsspeicher M.2 Extender Riser Card Extender ist ein Adapter, der es ermöglicht, den Arbeitsspeicher eines Computers über eine M.2-Schnittstelle zu erweitern. Dabei wird der Adapter in den M.2-Steckplatz des Motherboards eingesteckt und der Arbeitsspeicher wird auf dem Adapter installiert. Dies ermöglicht eine flexible Erweiterung des Arbeitsspeichers, insbesondere in Systemen mit begrenztem Platzangebot. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff LevelOne-PFE-1014R-Netzwerkextender-Extender:
-
LevelOne PFE-1014R Netzwerkextender (Extender), Zubehör NetzwerkLevelOne PFE-1014R - Netzwerkverlängerung für Fast Ethernet und Gigabit Ethernet. Gerätetyp: Netzwerkverlängerung Anzahl der Ports: 4 Formfaktor: Extern Anschlüsse: 4 Verdrahtungstyp: 10Base-T, 100Base-FX, 100Base-TX Datenübertragungsrate: 100 Mbps Datenlinkprotokoll: Fast Ethernet, Gigabit Ethernet Maximale Übertragungsreichweite: 2 km Power over Ethernet (PoE): PoE+ Abmessungen (Breite x Tiefe x Höhe): 24 cm x 20 cm x 7,2 cm Gewicht: 1 kg Detaillierte Spezifikationen: Allgemeiner Gerätetyp: Netzwerkverlängerung Formfaktor: Extern Anzahl der Anschlüsse: 4 Anschlusstyp: Verkabelt Konnektivität: Verkabelt Verdrahtungstyp: 10Base-T, 100Base-FX, 100Base-TX Datenlinkprotokoll: Fast Ethernet, Gigabit Ethernet Datenübertragungsrate: 100 Mbps MAC-Adresstabelle Grösse: 1000 Einträge Maximale Übertragungsreichweite: 2 km.609,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne PFE-1101T PoE Extender over Hybrid Fiber, Transmitter, 120W, Zubehör NetzwerkMit hybriden Glasfaser- und Kupferkabeln kann die LevelOne PFE-Serie integrierte Strom- und Datenübertragung über eine Distanz von 2.000 m (6.800 ft) zu einem Empfänger ermöglichen, der eine Hochleistungs-PoE-Ausgabe für IP-Überwachungsanwendungen bereitstellt. Eine robuste Outdoor-Serie (PFE-1011/1014) bietet dieselbe Leistung in einem langlebigen, wasserdichten Gehäuse mit IP66-Zertifizierung für raue Umgebungsbedingungen und einem Temperaturbereich von -40 °C bis 60 °C. - Daten und Strom über bis zu 2 km über ein einzelnes hybrides Glasfaserkabel erweitern - PoE-Geräte an entfernte Standorte ermöglichen - Hohe Leistungsaufnahme von Geräten unterstützen (bis zu 60 W bei 450 m Link) - Flexible Installationsoption - 1 oder 4 wählbare PoE-Ausgangsempfänger - Aussengehäuse schützt den Betrieb in einem breiten Temperaturbereich (PFE-1011R/1014R) - Wetterfeste Modelle sind gegen Wasser und Staub beständig (PFE-1011R/1014R).324,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für LevelOne-PFE-1014R-Netzwerkextender-Extender
-
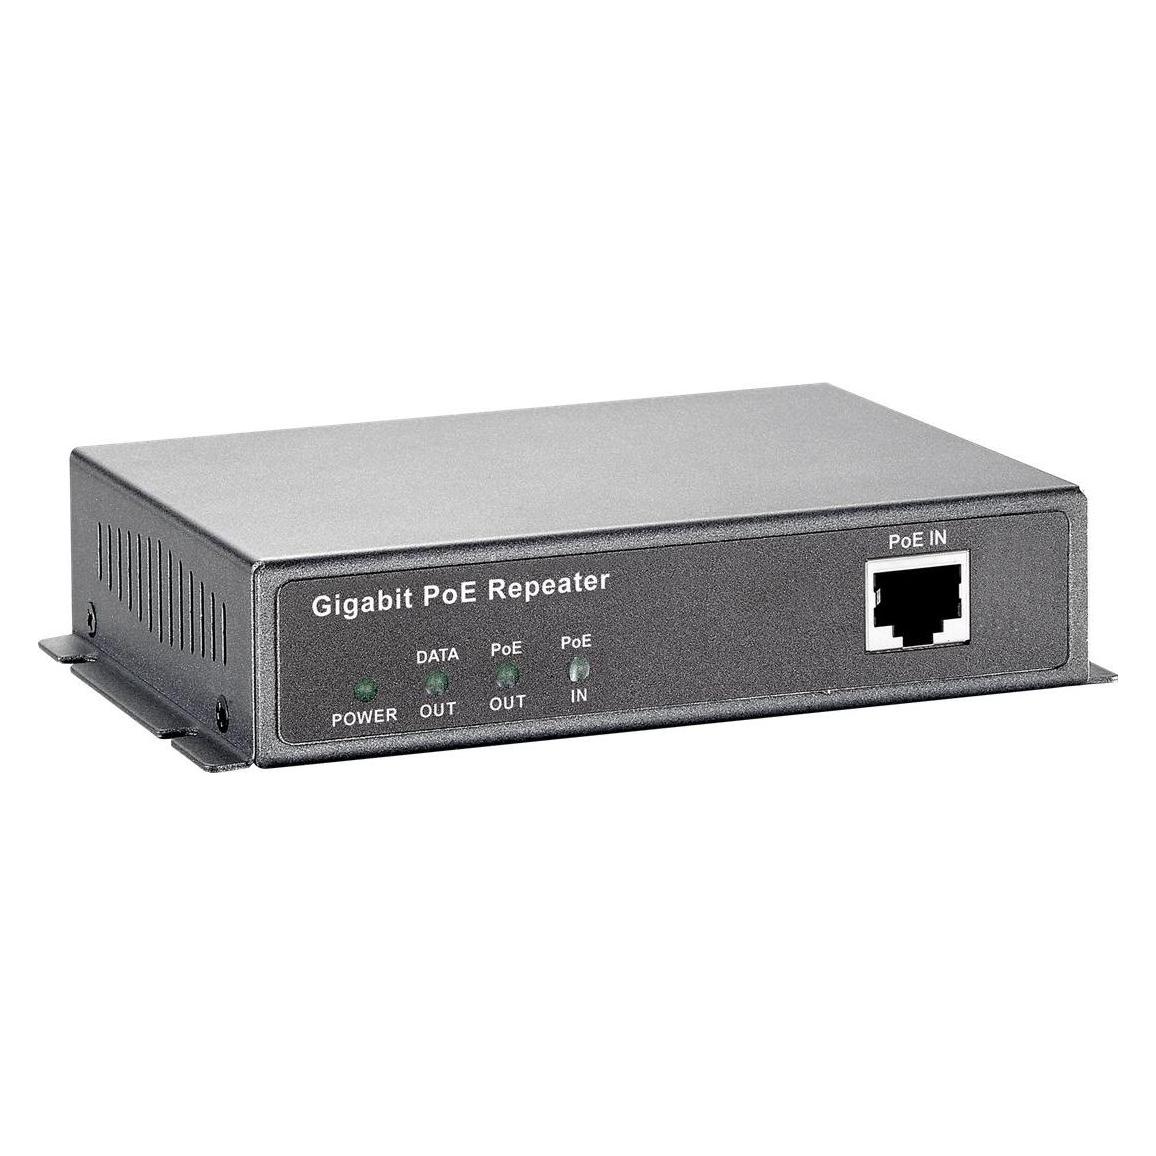
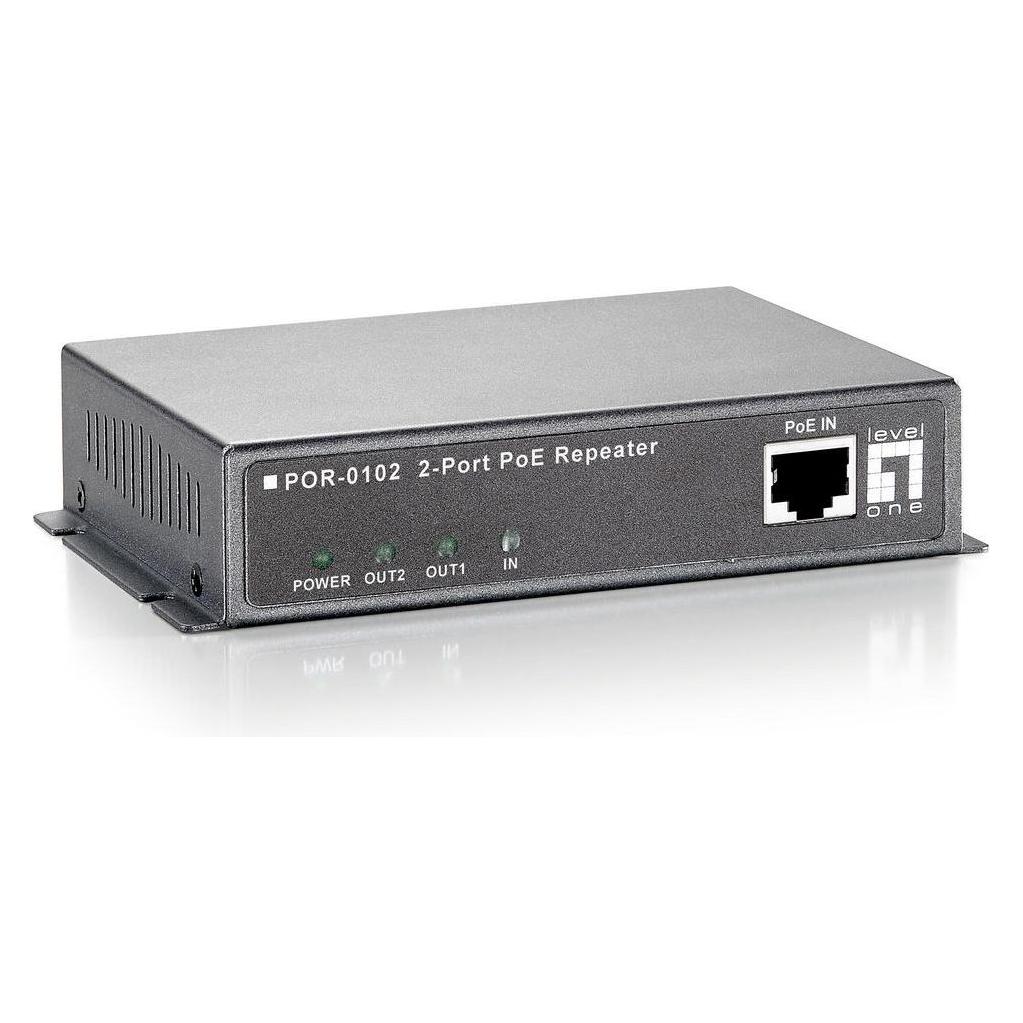
LevelOne POR-0120: PoE Extender (Extender), Zubehör NetzwerkLevelOne POR-0120, Gigabit PoE Repeater, kaskadierbar LevelOnes POR-0120 ist ein Gigabit PoE Repeater. Sie können auf diesem Wege die übliche 100 m Grenze für PoE Netzwerke um weitere 100 m erweitern. Dabei können mehrere POR-0120 hintereinander geschaltet werden. POR-0120 wird vom Gigabit PoE Switch (oder Gigabit PoE Injektor) mit Strom versorgt, so dass kein Netzteil zum Betrieb des Repeaters notwendig ist. Ein einfaches Anwendungsbeispiel ist die Installation eines PoE Gerätes 200 Meter vom Gigabit PoE Switch entfernt. Der Gigabit PoE Switch überträgt auf den ersten 100 m Strom und Daten. POR-0120 bereitet Strom- und Datensignale auf und überträgt diese weitere 100 m bis zum PoE Gerät. Eigenschaften: - High-Power-Midspan-PoE-konform zur Vereinfachung von Bereitstellung und Installation - 802.3af / High-Power PoE an Remote-Gerät - Erweiterte Gigabit PoE-Verbindung für weitere 100 Meter - 2 integrierte Ausgänge für 1 PoE und 1 Non-PoE-Geräte - Einfache Plug-and-Play-Installation - Keine zusätzliche Stromversorgung erforderlich - Mehrere PoE-Verstärker können durch Daisy-Chain zur Reichweitenverlängerung eingesetzt werden - Standards: - IEEE 802.3x, Auto-Detection für 10/100/1000 BaseT und full/half duplex - Automatic MDI / MDIX Funktion - Farbe: grau - Abmessungen: 90 x 120 x 80 mm - Gewicht: 400 g.188,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie funktioniert ein Arbeitsspeicher M.2 Extender Riser Card Extender?
Ein Arbeitsspeicher M.2 Extender Riser Card Extender ist ein Adapter, der es ermöglicht, den Arbeitsspeicher eines Computers über eine M.2-Schnittstelle zu erweitern. Dabei wird der Adapter in den M.2-Steckplatz des Motherboards eingesteckt und der Arbeitsspeicher wird auf dem Adapter installiert. Dies ermöglicht eine flexible Erweiterung des Arbeitsspeichers, insbesondere in Systemen mit begrenztem Platzangebot. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.