Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist PoE Plus?
Was ist PoE Plus? PoE Plus, auch bekannt als IEEE 802.3at, ist eine Erweiterung des Power over Ethernet (PoE) Standards, der es ermöglicht, mehr Leistung über Ethernet-Kabel zu übertragen. Im Vergleich zum ursprünglichen PoE Standard bietet PoE Plus eine höhere Leistung von bis zu 30 Watt pro Port. Dies ermöglicht die Stromversorgung von leistungsstärkeren Geräten wie IP-Kameras, WLAN-Zugangspunkten oder VoIP-Telefonen über das Ethernet-Kabel. PoE Plus ist besonders nützlich in Umgebungen, in denen eine separate Stromversorgung für jedes Gerät nicht praktikabel ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
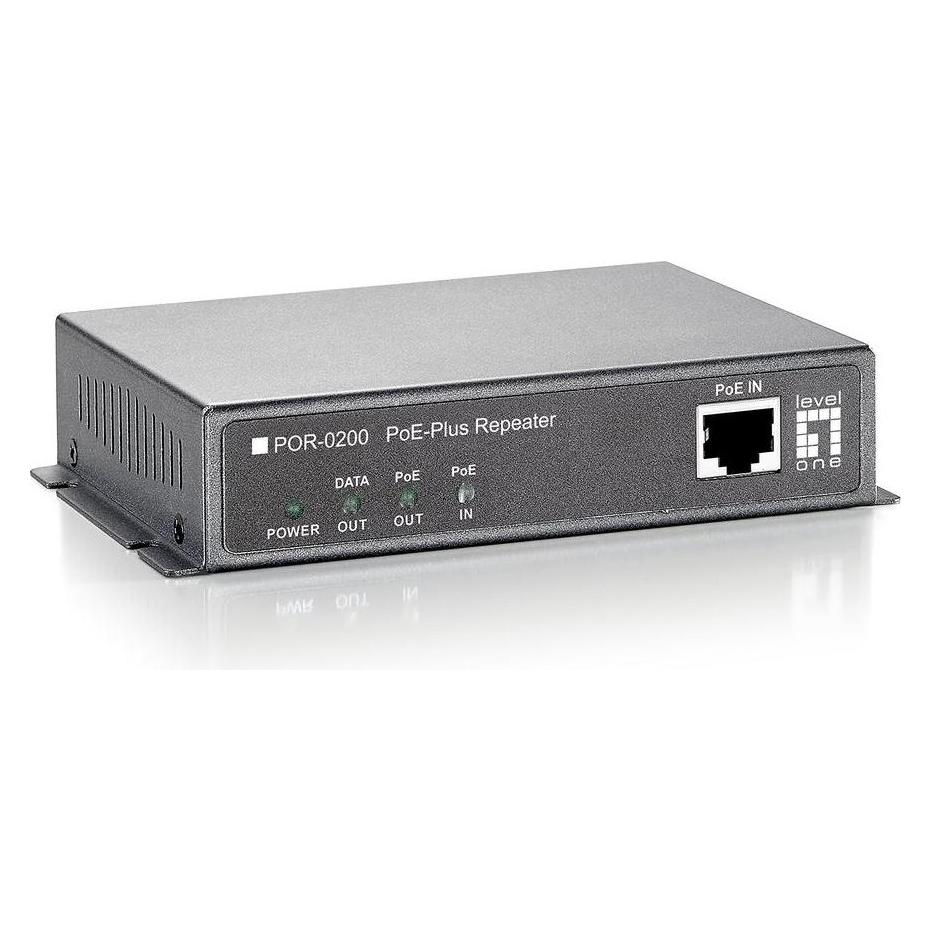

Ähnliche Suchbegriffe für LevelOne-POR-0200-PoE-Plus-Repeater
Top-Angebote
Produkte zum Begriff LevelOne-POR-0200-PoE-Plus-Repeater:
-
LevelOne POR-0202 2-Port PoE-Plus Repeater, WLAN RepeaterLevelOne POR-0202, 2-Port PoE-Repeater Für Systemintegratoren, die eine professionelle Lösung zur Erweiterung ihres PoE (802.3af/at)-Netzwerks suchen, ist der POR-0202 das ideale Zubehör zur Steigerung der Netzwerkleistung. Als 2-Port-Repeater ist es einfacher, weitere Geräte in das Netzwerk einzubinden, um die Flexibilität beim Einsatz zu erhöhen. Normale Kabellängen erreichen nur 100 Meter, aber mit dem POR-0202 können Installateure die PoE-Netzwerkleistung auf bis zu 200 Meter erweitern. Darüber hinaus kann die Reichweite verdreifacht werden, indem mehrere PoE-Repeater in Reihe geschaltet werden. (Die maximale Entfernung hängt von der benötigten PD-Leistung ab). Der POR-0202 verfügt über 3 RJ-45 Ports für eine einfache Installation, 1 "IN" Port, der Strom und Daten für die ersten 100 Meter aufnimmt, und 2 "OUT" Ports, die Strom und Daten um weitere 100 Meter erhöhen und verlängern. Mit seinem robusten Metallgehäuse passt der POR-0202 in jede enge Umgebung. Anwendungen Der POR-0202 ist eine umfassende Lösung für die Versorgung von PoE IP-Kameras und jedem Fast Ethernet PoE PD mit 802.3at PSE. Eigenschaften: - 802.3af / 802.3at / High-Power PoE an Remote-Gerät - High-Power-Midspan-PoE-konform zur Vereinfachung von Bereitstellung und Installation - Erweiterte PoE-Verbindung für weitere 100 Meter - 2 integrierte PoE-Ports für PoE-Geräte - Einfache Plug-and-Play-Installation - Keine zusätzliche Stromversorgung erforderlich - Mehrere PoE-Verstärker können durch Daisy-Chain zur Reichweitenverlängerung eingesetzt werden Standards: - IEEE 802.3 10Base-T, Ethernet - IEEE 802.3u 100Base-TX, Fast Ethernet - IEEE 802.3x Ethernet Flow Control Farbe: grau Abmessungen: 130 x 90 x 28 mm Gewicht: 400 g.238,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Gibt es die Telefonvorwahl 0200?
Nein, die Telefonvorwahl 0200 existiert nicht. In Deutschland beginnen die Telefonvorwahlen normalerweise mit einer Null, gefolgt von einer Ortsvorwahl oder einer Vorwahl für Mobiltelefone. Die Vorwahl 0200 wird in Deutschland nicht verwendet. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff LevelOne-POR-0200-PoE-Plus-Repeater:
-
LevelOne POR-0200 PoE-Plus Repeater (2 Ports), Netzwerk Switch, SchwarzErweitern Sie die Reichweite Ihrer PoE-Plus-Geräte. Für Systemintegratoren, die nach einer professionellen Lösung suchen, um ihr PoE (802.3af/at) Netzwerk zu erweitern, ist der POR-0200 das perfekte Zubehör, um die Netzwerkleistung zu steigern. Normale Kabelverbindungen erreichen nur 100 Meter, aber mit dem POR-0200 können Installateure die PoE-Netzwerkleistung auf bis zu 200 Meter erweitern. Darüber hinaus können Sie Ihre Reichweite verdreifachen oder sogar mehr, indem Sie mehrere PoE-Repeater in Reihe schalten. Die maximale Entfernung hängt von der benötigten Wattzahl des betriebenen Geräts ab. Einfach, aber langlebig, keine Software erforderlich. Als PoE-Plus-Repeater bezieht der POR-0200 die gesamte Energie von der Power Sending Equipment (PSE), wie einem PoE-Plus-Switch. Das bedeutet, dass der POR-0200 keine externe Stromversorgung benötigt, was ihn zur flexibelsten Option für Systemintegratoren macht, die nach einer einfachen, kostengünstigen Lösung suchen, um die Entfernung zu den angeschlossenen Geräten in einem Netzwerk zu erhöhen. Der POR-0200 verfügt über 3 RJ-45-Ports für eine einfache Bereitstellung, 1 „IN“-Port, der die Energie und Daten für die ersten 100 Meter akzeptiert, und 2 „OUT“-Ports für 1 PoE (Strom + Daten) und 1 nicht-PoE (nur Daten) Installation, die das Gerät um weitere 100 Meter verstärkt und erweitert. Mit einem robusten Metallgehäuse passt der POR-0200 in jede enge Installation. Anwendungen: Der POR-0200 ist eine langfristige Lösung für die Bereitstellung von PoE-IP-Kameras und anderen über Fast Ethernet mit PoE betriebenen Geräten, die von 802.3at PSE gespeist werden. - Hochleistungs-Midspan-PoE konform zur Vereinfachung der Bereitstellung und Installation - Eingebaute 2 Ausgangsports für 1 PoE- und 1 nicht-PoE-Gerät - Leitet Strom über Ethernet an entfernte Geräte weiter - Erweitert die PoE-Verbindung um weitere 100 Meter - Mehrere PoE-Repeater können in Reihe geschaltet werden, um die Reichweite zu erhöhen - Einfache Plug-and-Play-Installation, keine zusätzliche Stromversorgung erforderlich.214,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne POR-0202 2-Port PoE-Plus Repeater, WLAN RepeaterLevelOne POR-0202, 2-Port PoE-Repeater Für Systemintegratoren, die eine professionelle Lösung zur Erweiterung ihres PoE (802.3af/at)-Netzwerks suchen, ist der POR-0202 das ideale Zubehör zur Steigerung der Netzwerkleistung. Als 2-Port-Repeater ist es einfacher, weitere Geräte in das Netzwerk einzubinden, um die Flexibilität beim Einsatz zu erhöhen. Normale Kabellängen erreichen nur 100 Meter, aber mit dem POR-0202 können Installateure die PoE-Netzwerkleistung auf bis zu 200 Meter erweitern. Darüber hinaus kann die Reichweite verdreifacht werden, indem mehrere PoE-Repeater in Reihe geschaltet werden. (Die maximale Entfernung hängt von der benötigten PD-Leistung ab). Der POR-0202 verfügt über 3 RJ-45 Ports für eine einfache Installation, 1 "IN" Port, der Strom und Daten für die ersten 100 Meter aufnimmt, und 2 "OUT" Ports, die Strom und Daten um weitere 100 Meter erhöhen und verlängern. Mit seinem robusten Metallgehäuse passt der POR-0202 in jede enge Umgebung. Anwendungen Der POR-0202 ist eine umfassende Lösung für die Versorgung von PoE IP-Kameras und jedem Fast Ethernet PoE PD mit 802.3at PSE. Eigenschaften: - 802.3af / 802.3at / High-Power PoE an Remote-Gerät - High-Power-Midspan-PoE-konform zur Vereinfachung von Bereitstellung und Installation - Erweiterte PoE-Verbindung für weitere 100 Meter - 2 integrierte PoE-Ports für PoE-Geräte - Einfache Plug-and-Play-Installation - Keine zusätzliche Stromversorgung erforderlich - Mehrere PoE-Verstärker können durch Daisy-Chain zur Reichweitenverlängerung eingesetzt werden Standards: - IEEE 802.3 10Base-T, Ethernet - IEEE 802.3u 100Base-TX, Fast Ethernet - IEEE 802.3x Ethernet Flow Control Farbe: grau Abmessungen: 130 x 90 x 28 mm Gewicht: 400 g.238,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist PoE Plus?
Was ist PoE Plus? PoE Plus, auch bekannt als IEEE 802.3at, ist eine Erweiterung des Power over Ethernet (PoE) Standards, der es ermöglicht, mehr Leistung über Ethernet-Kabel zu übertragen. Im Vergleich zum ursprünglichen PoE Standard bietet PoE Plus eine höhere Leistung von bis zu 30 Watt pro Port. Dies ermöglicht die Stromversorgung von leistungsstärkeren Geräten wie IP-Kameras, WLAN-Zugangspunkten oder VoIP-Telefonen über das Ethernet-Kabel. PoE Plus ist besonders nützlich in Umgebungen, in denen eine separate Stromversorgung für jedes Gerät nicht praktikabel ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für LevelOne-POR-0200-PoE-Plus-Repeater
-
LevelOne POR-0101 PoE Repeater, Zubehör NetzwerkDas Level One POR-0101 Produkt bietet folgende Funktionen: Kabelübertragung und -empfang für 10/100 Mbps, Power over Ethernet (802.3af/at PoE) zu entfernten Geräten, erweiterte PoE-Verbindung für zusätzliche 100 Meter, mehrere PoE-Verstärker können durch Daisy-Chaining zur Reichweitenverlängerung verwendet werden, und eine einfache Plug-and-Play-Installation ohne zusätzliche Stromversorgung ist erforderlich.65,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LevelOne POR-0100: PoE Extender, 100m, WLAN RepeaterLevelOne POR-0100 PoE-Repeater, kaskadierbar Für Systemadministratoren, die auf der Suche nach einer professionellen Lösung zur Erweiterung ihres PoE-Netzwerks sind, stellt der POR-0100 das ideale Zubehör dar, um die Power over Ethernet-Netzwerkperformance zu erhöhen. Normale Cat.5-Kabel sind nur bis zu 100 Meter verwendbar, aber mit einem einzigen POR-0100 können Installateure das PoE-Netzwerk erheblich erweitern. Einfach und langlebig, keine Software erforderlich. Der PoE-Repeater POR-0100 empfängt seine Energie vom Power Sourcing Equipment (PSE), zum Beispiel einem PoE-Switch. Dies bedeutet, dass der POR-0100 keine externe Stromversorgung benötigt und somit eine flexible und effiziente Option darstellt, um die Reichweite der angeschlossenen Geräte zu vergrössern. Der POR-0100 verfügt über 2x RJ-45 Ports für einfachste Anwendung; der "IN"-Anschluss empfängt die Strom-/Datenübertragung der ersten 100 m, und der "OUT"-Anschluss verstärkt und erweitert die Strom-/Datenübertragung auf zusätzliche 100 m. Mit einem robusten Metallgehäuse fügt sich der POR-0100 in jeden Einsatzbereich ein. Der POR-0100 eignet sich für grosse IP-Überwachungsnetzwerke mit vielen Kameras, die in einem Gebäude oder auf einem Campus eingesetzt werden. Die ideale Lösung für alle Outdoor Access Points oder Wireless Mesh, die sich weit entfernt von der Leitstelle befinden. Eigenschaften: - High-Power-Midspan-PoE-konform zur Vereinfachung von Bereitstellung und Installation - Erweiterte PoE-Verbindung für weitere 100 Meter - Keine zusätzliche Stromversorgung erforderlich - Einfache Plug-and-Play-Installation - Mehrere PoE-Verstärker können durch Daisy-Chain zur Reichweitenverlängerung eingesetzt werden - 802.3af/High-Power PoE an Remote-Gerät - Standards: IEEE 802.3x, Auto-Detection für 10/100BASE-T und full/half duplex - Farbe: Grau - Abmessungen: 90 x 120 x 28 mm - Gewicht: 400 g.168,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es die Telefonvorwahl 0200?
Nein, die Telefonvorwahl 0200 existiert nicht. In Deutschland beginnen die Telefonvorwahlen normalerweise mit einer Null, gefolgt von einer Ortsvorwahl oder einer Vorwahl für Mobiltelefone. Die Vorwahl 0200 wird in Deutschland nicht verwendet. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.