Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Lexikon-der-Musik-der
Top-Angebote
Produkte zum Begriff Lexikon-der-Musik-der:
-
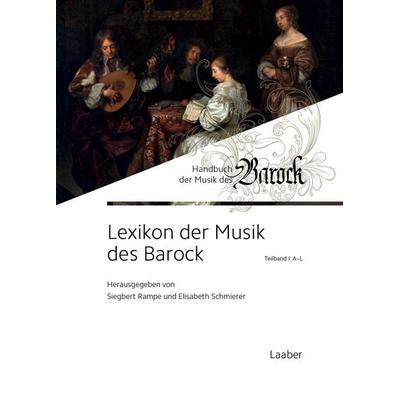
Lexikon der Musik des BarockLexikon der Musik des Barock , Das Lexikon der Musik des Barock bietet in zwei Teilbänden ein beeindruckendes und umfassendes Panorama der Musik und der mit ihr verbundenen kulturellen Erscheinungen zwischen 1600 und 1750. Es umfasst Artikel zu Musikern und für die Musik relevanten Personen, kulturellen Zentren und Strömungen, musikalischen Termini und Sachbegriffen anderer Disziplinen wie der Bildenden Kunst, Architektur, Literatur, Theater, Geschichte, Philosophie, Theologie, Sozialgeschichte, Medizin oder Naturwissenschaften, sofern sie auf Musik bezogen sind. Die Musik des Barock - von A - Z Erstmals erschließt ein großes Nachschlagewerk den Reichtum und die Vielfalt der Musik des Barock und erläutert alle Begriffe, die für das Verständnis des Themenfeldes relevant sind. Über 1.100 miteinander durch Verweise vernetzte Stichworte informieren über Komponisten, Musiker und Regenten der Zeit, über Gattungen, Instrumente, Begriffe der Musiktheorie und -praxis sowie Städte, Höfe und Institutionen, an denen das Musikleben florierte. Allgemein zeit-, kultur- und religionsgeschichtliche Artikel liefern die notwendigen Hintergründe für die musikspezifischen Beiträge, so dass ein wahres Kaleidoskop dieser faszinierenden Epoche und der Musik als eines ihrer prägnantesten Ausdrucksmittel entsteht. Mit dieser thematischen Vielfalt liefert das neue Lexikon eine einzigartige Fülle an Zugängen zu Geisteswelt und Musikverständnis des Barock. Unter der Mitarbeit von über 80 renommierten Autorinnen und Autoren ist mit dem Lexikon der Musik des Barock ein umfassendes Werk entstanden, das die großen Strömungen der Zeit zwischen dem Beginn des 17. und der Mitte des 18. Jahrhunderts und ihrer Musik widerspiegelt und sowohl zum Nachschlagen als auch zum Stöbern einlädt. Auf mehr als 1.400 Seiten entfaltet sich ein unerschöpflicher Fundus des Wissens für alle, die sich mit der Musik des Barock befassen. , Lachgasflaschen > Luftversorgung , Erscheinungsjahr: 202404, Produktform: Kartoniert, Inhalt/Anzahl: 2, Titel der Reihe: Handbuch der Musik des Barock / In 8 Bänden#8#, Redaktion: Rampe, Siegbert~Schmierer, Elisabeth, Seitenzahl/Blattzahl: 1440, Abbildungen: Mit zahlreichen Abbildungen und Notenbeispielen, Keyword: 17. Jahrhundert; 18. Jahrhundert; Kulturgeschichte; Musikgeschichte, Fachschema: Barock (Musik)~Musikgeschichte, Style: Barock, Warengruppe: HC/Musik/Allg. Handbücher/Lexika, Fachkategorie: Musikgeschichte, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Laaber Verlag, Verlag: Laaber Verlag, Verlag: Bckle, Matthias, Länge: 182, Breite: 253, Höhe: 104, Gewicht: 3322, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,258,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
Wie funktioniert die Token-Validierung und wofür wird sie bei der Datensicherheit eingesetzt?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder Algorithmus verglichen wird. Sie wird verwendet, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Daten oder Ressourcen zugreifen können. Dadurch wird die Datensicherheit erhöht, da unbefugte Zugriffe verhindert werden. **
Top-Angebote
Produkte zum Begriff Lexikon-der-Musik-der:
-
Lexikon der Musik des BarockLexikon der Musik des Barock , Das Lexikon der Musik des Barock bietet in zwei Teilbänden ein beeindruckendes und umfassendes Panorama der Musik und der mit ihr verbundenen kulturellen Erscheinungen zwischen 1600 und 1750. Es umfasst Artikel zu Musikern und für die Musik relevanten Personen, kulturellen Zentren und Strömungen, musikalischen Termini und Sachbegriffen anderer Disziplinen wie der Bildenden Kunst, Architektur, Literatur, Theater, Geschichte, Philosophie, Theologie, Sozialgeschichte, Medizin oder Naturwissenschaften, sofern sie auf Musik bezogen sind. Die Musik des Barock - von A - Z Erstmals erschließt ein großes Nachschlagewerk den Reichtum und die Vielfalt der Musik des Barock und erläutert alle Begriffe, die für das Verständnis des Themenfeldes relevant sind. Über 1.100 miteinander durch Verweise vernetzte Stichworte informieren über Komponisten, Musiker und Regenten der Zeit, über Gattungen, Instrumente, Begriffe der Musiktheorie und -praxis sowie Städte, Höfe und Institutionen, an denen das Musikleben florierte. Allgemein zeit-, kultur- und religionsgeschichtliche Artikel liefern die notwendigen Hintergründe für die musikspezifischen Beiträge, so dass ein wahres Kaleidoskop dieser faszinierenden Epoche und der Musik als eines ihrer prägnantesten Ausdrucksmittel entsteht. Mit dieser thematischen Vielfalt liefert das neue Lexikon eine einzigartige Fülle an Zugängen zu Geisteswelt und Musikverständnis des Barock. Unter der Mitarbeit von über 80 renommierten Autorinnen und Autoren ist mit dem Lexikon der Musik des Barock ein umfassendes Werk entstanden, das die großen Strömungen der Zeit zwischen dem Beginn des 17. und der Mitte des 18. Jahrhunderts und ihrer Musik widerspiegelt und sowohl zum Nachschlagen als auch zum Stöbern einlädt. Auf mehr als 1.400 Seiten entfaltet sich ein unerschöpflicher Fundus des Wissens für alle, die sich mit der Musik des Barock befassen. , Lachgasflaschen > Luftversorgung , Erscheinungsjahr: 202404, Produktform: Kartoniert, Inhalt/Anzahl: 2, Titel der Reihe: Handbuch der Musik des Barock / In 8 Bänden#8#, Redaktion: Rampe, Siegbert~Schmierer, Elisabeth, Seitenzahl/Blattzahl: 1440, Abbildungen: Mit zahlreichen Abbildungen und Notenbeispielen, Keyword: 17. Jahrhundert; 18. Jahrhundert; Kulturgeschichte; Musikgeschichte, Fachschema: Barock (Musik)~Musikgeschichte, Style: Barock, Warengruppe: HC/Musik/Allg. Handbücher/Lexika, Fachkategorie: Musikgeschichte, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Laaber Verlag, Verlag: Laaber Verlag, Verlag: Bckle, Matthias, Länge: 182, Breite: 253, Höhe: 104, Gewicht: 3322, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,258,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Lexikon-der-Musik-der
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
-
Wie funktioniert die Token-Validierung und wofür wird sie bei der Datensicherheit eingesetzt?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder Algorithmus verglichen wird. Sie wird verwendet, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Daten oder Ressourcen zugreifen können. Dadurch wird die Datensicherheit erhöht, da unbefugte Zugriffe verhindert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.