Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Lexmark-Tray-Output-Bin
Top-Angebote
Produkte zum Begriff Lexmark-Tray-Output-Bin:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist ein Tray?
Ein Tray ist ein flacher Behälter oder eine Schale, die verwendet wird, um verschiedene Gegenstände oder Lebensmittel zu transportieren oder zu präsentieren. Es kann aus verschiedenen Materialien wie Kunststoff, Metall oder Holz hergestellt sein und ist oft mit Griffen oder Rändern ausgestattet, um das Tragen zu erleichtern. Trays werden häufig in Restaurants, Cafés, Hotels oder im Haushalt verwendet. **
Top-Angebote
Produkte zum Begriff Lexmark-Tray-Output-Bin:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lexmark-Tray-Output-Bin
-
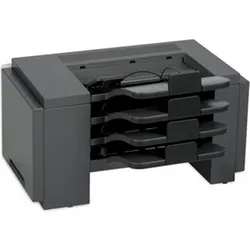
Lexmark 4-Bin Mailbox, Drucker ZubehörDieses Gerät unterstützt bis zu 100 Blatt Papier (75 g/m2) pro Fach für die Formate A4, A5, A6, JIS B5, Executive, Folio Letter, Legal, Oficio oder Statement. Es darf nur Papier mit einem Gewicht von 60 bis 90 g/m2 verwendet werden. Es können bis zu drei Geräte installiert werden. Jede Kombination aus Offset-Stapler und 4-Fach-Postfach kann für insgesamt bis zu 3 Geräte konfiguriert werden. Das 4-Fach-Postfach unterstützt die Erkennung von 'leeren' und 'vollen' Fächern.252,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sanders, Jessica: Ich bin zart. Ich bin stark.Ich bin zart. Ich bin stark. , "Ich bin zart. Ich bin stark" ist das zweite Buch der Serie "Große Themen für kleine Menschen" der preisgekrönten Kinderbuchautorin Jess Sanders. In der wundervollen Erzählung dreht sich alles um Verletzlichkeit und Sensibilität. Eindrücklich wird vermittelt, dass niemand diese vermeintlich negativen Eigenschaften verbergen muss - ganz im Gegenteil: Das Mutmach-Buch verdeutlicht, wie wertvoll und schön es ist, wenn sich Kinder emotional öffnen können. Unterstützt wird die wertvolle Aussage der Geschichten von den ausdrucksstarken Zeichnungen Jorge Garcia Redondos. Beim Vorlesen wird klar: Zartheit ist keine Schwäche, sondern eine Superkraft, die aufzeigt, wie wichtig es ist, auf den eigenen Körper zu hören, Verletzlichkeit anzunehmen und richtig mit ihr umzugehen. Dieses wichtige Buch soll Kindern verdeutlichen, dass auch die ruhigen und stillen Momente zum Leben dazugehören. Ein Vorlesebuch, das sich wunderbar dazu eignet, Kindern Fragen zu stellen und Ihnen zu vermitteln, dass alle Gefühl da sein dürfen. , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20230914, Produktform: Leinen, Autoren: Sanders, Jessica, Illustrator: Garcia Redondo, Jorge, Übersetzung: Brandstetter, Isabelle, Seitenzahl/Blattzahl: 40, Keyword: Sensibilität; bilderbuch emotionen; gefühle; gefühle zulassen; hochsensibilität; kinder Alltagssituationen; kinder gefühle; kinder stärken; kinderbücher ab 4; mentale gesundheit; mobbing; selbstakzeptanz; selbstbewusstsein stärken kinder; traurigkeit annehmen; verletzlichkeit; zartheit kinder, Fachschema: Selbstbewusstsein / Kindersachbuch, Jugendsachbuch~Bilderbuch, Fachkategorie: Kinder/Jugendliche: Persönliche und soziale Themen: Yoga, Meditation, Achtsamkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen: Mitgefühl, Einfühlungsvermögen, Freundlichkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Mut, Tapferkeit, Hoffnung~Kinder/Jugendliche: Persönliche und soziale Themen: Fröhlichkeit, Freude~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Lebenskompetenz und -entscheidungen~Kinder/Jugendliche: Persönliche und soziale Themen: Mobbing und Belästigung~Kinder/Jugendliche: Persönliche und soziale Themen: Persönliche Sicherheit~Bilderbücher mit Erzähltexten, Altersempfehlung / Lesealter: 18, ab Alter: 3, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 258, Breite: 256, Höhe: 10, Gewicht: 445, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein Tray?
Ein Tray ist ein flacher Behälter oder eine Schale, die verwendet wird, um verschiedene Gegenstände oder Lebensmittel zu transportieren oder zu präsentieren. Es kann aus verschiedenen Materialien wie Kunststoff, Metall oder Holz hergestellt sein und ist oft mit Griffen oder Rändern ausgestattet, um das Tragen zu erleichtern. Trays werden häufig in Restaurants, Cafés, Hotels oder im Haushalt verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.