Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
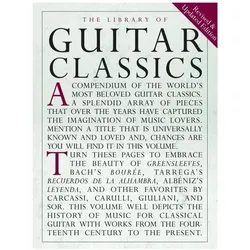

Ähnliche Suchbegriffe für Library-of-Guitar-Classics
Top-Angebote
Produkte zum Begriff Library-of-Guitar-Classics:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind Buffalo Classics?
Buffalo Classics sind eine spezielle Kollektion von Schuhen des deutschen Schuhherstellers Buffalo. Diese Schuhe zeichnen sich durch ihr markantes Design aus, das oft von der Mode der 90er Jahre inspiriert ist. Die Buffalo Classics sind besonders bekannt für ihre dicke Plateausohle und auffälligen Farben. Sie gelten als Kultschuhe und sind bei vielen Modebegeisterten sehr beliebt. **
Top-Angebote
Produkte zum Begriff Library-of-Guitar-Classics:
-
Library of Guitar Classics, FachbücherDie "Library of Guitar Classics" ist eine umfassende Sammlung der bekanntesten Gitarrenklassiker, die von der 14. bis zur Gegenwart reichen. Dieses Fachbuch bietet eine sorgfältige Auswahl von 116 beliebten Stücken, darunter zeitlose Melodien wie "Greensleeves", Bachs "Bouree" und Tarregas "Recuerdos De La Alhambra". Darüber hinaus sind Werke von renommierten Komponisten wie Carcassi, Carulli, Giuliani und Sor enthalten. Die Sammlung ist nicht nur für Gitarrenspielende von Interesse, sondern auch für Musikliebhaber, die die Entwicklung der Gitarrenmusik über die Jahrhunderte hinweg nachvollziehen möchten. Mit einem klaren Layout und einer benutzerfreundlichen Struktur ist dieses Buch sowohl für Anfänger als auch für Fortgeschrittene geeignet, die ihr Repertoire erweitern möchten.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Library-of-Guitar-Classics
-
Hundley, Jessica: Plant Magick. The Library of EsotericaPlant Magick. The Library of Esoterica , Der vierte Band der Bibliothek der Esoterik feiert die Magie der Natur und taucht in die Welt des Symbolismus und der Riten in unsereren Beziehungen zur Pflanzenwelt ein. Indem es uns auf eine visuelle Reise durch unsere Entwicklung in Beziehung zur Natur führt, präsentiert Plant Magick das Pflanzenreich auch als kreative Muse - von antiken griechischen Skulpturen bis hin zu visionärer Kunst, die durch psychoaktive Pflanzen, Kakteen und Pilze inspiriert ist. Unsere Mythen, Überzeugungen und unser kollektives Bewusstsein werden ständig auch mit der Natur abgebildet ; Reinheit wird von einer weißen Lilie repräsentiert und spirituelles Erwachen von blühendem Lotus. Unsere Wonnen und Klagen werden im Naturkreislauf versinnbildlicht, etwa in dem aus einem Samen geborenen Sprössling oder den abgestorbenen Blättern, die sanft vom herbstlichen Ast fallen. Pflanzen, Bäume und Blumen als Symbole der Veränderung finden sich auch in den Übergangsriten vieler Kulturen auf der ganzen Welt wieder. Rosenblätter in Hochzeitszeremonien markieren die Passage zum Frausein und zur Ehe. Ein Kranz aus Lilien bewacht das offene Grab. Der Strauß des Liebhabers liegt auf der Türschwelle. Der Stamm des Maibaums wird von jungen Mädchen umtanzt, die mit Gänseblümchenkränzen den Beginn des Frühlings feiern. Geburten, Feste und Beerdigungen, fröhliche oder traurige Anlässe - alle werden symbolisch von Kräutern, Blumen oder Zweigen begleitet. Das Einbinden der Natur in unsere Rituale ist unsere Art, Gefühle und Katharsis anzudeuten. Seit jeher fungieren Pflanzen auch als machtvolle Symbole in den Weltreligionen : Buddha erhält die Erleuchtung unter dem Bodhibaum, Eva pflückt den Apfel vom Baum der Erkenntnis im Garten Eden. Von der Wurzel bis zur prächtigen Blüte untersucht Plant Magick die fruchtbare, eng verwobene Beziehung von Pflanzen und Menschen sowie die vielfältigen Wege, in denen wir Pflanzen in spirituellen Zeremonien, als Medizin, als kreative Muse und als Türöffner für das Erforschen anderer Bewusstseinszustände nutzen. , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20220927, Produktform: Leinen, Beilage: Hardcover, Halbleinen, Autoren: Hundley, Jessica, Seitenzahl/Blattzahl: 520, Themenüberschrift: ART / Subjects & Themes / Plants & Animals, Keyword: Pflanzliche Heilmittel; Botanische Illustration; Alchemie; Folklore; Kräuterkunde; Ayahuasca; Cannabis; Ägyptisches Totenbuch; Nahrung der Götter; Futtersuche; Pilze; Kräuter; Haschisch; Herr der Ringe; Lotusblume; Zauberpilz; Marihuana; Mistelzweig; Peyote; Psychedelisch; Baum der Erkenntnis; Baum des Lebens; Wunschbaum; Adam und Eva; Kraft der Magie; Pflanzenwelt; Heilpflanzen, Fachschema: Pflanze / Kunst, Fotografie~Alchemie - Alchimie~Esoterik~Magie, Fachkategorie: Pflanzen~Magie, Zauber und Alchemie, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 251, Breite: 174, Höhe: 50, Gewicht: 1807, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind Buffalo Classics?
Buffalo Classics sind eine spezielle Kollektion von Schuhen des deutschen Schuhherstellers Buffalo. Diese Schuhe zeichnen sich durch ihr markantes Design aus, das oft von der Mode der 90er Jahre inspiriert ist. Die Buffalo Classics sind besonders bekannt für ihre dicke Plateausohle und auffälligen Farben. Sie gelten als Kultschuhe und sind bei vielen Modebegeisterten sehr beliebt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.